
الملخص:
"
أصبحت الشركات اليابانية السوداء رياضة"
قبل بضعة أيام، نشر رجل عجوز هذا الشعور على موقع Reddit. والسبب هو أنه صادف صفحة أخبار يابانية تتحدث عن "اختراق شركة XX واحتمال تسرب البيانات".
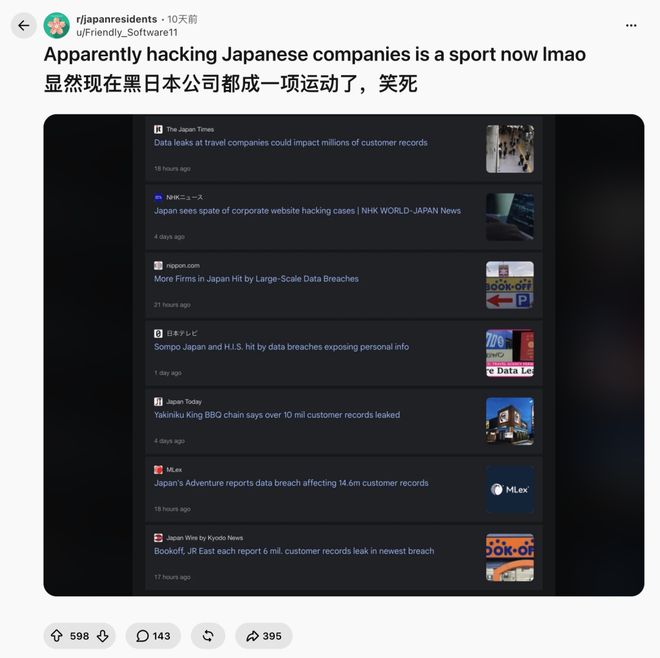
على سبيل المثال، في 5 تشرين الأول (أكتوبر)، اعتذرت سلسلة مطاعم الشواء "Shaobao King"، قائلة إنه ربما تم تسريب معلومات أكثر من 10.78 مليون عضو في تطبيقها الخاص؛
بعد أربعة أيام، تابعت شركة Skyticket، التي تحجز رحلات الطيران والفنادق، على الفور وأخبرتني أنه ربما تم تسريب 14.64 مليون قطعة من المعلومات؛
وفي نفس اليوم، قالت شركة Bookoff العملاقة للكتب المستعملة أيضًا إنه ربما تم تسريب 6.43 مليون بيانات.
في 4 أيام فقط، كانت معلومات 30 مليون عضو في ثلاث شركات معرضة لخطر التسريب.
وهذا مجرد غيض من فيض.
وفقًا لملخص وكالة أنباء جيجي وشركة الأمن CS2، في الفترة من 25 سبتمبر إلى 9 أكتوبر، أعلنت أكثر من اثنتي عشرة شركة ومؤسسة معروفة في اليابان تعرضها للاختراق والاشتباه في تسرب بياناتها.
حسنًا، حسنًا، يجب علي الآن تشكيل مجموعة للانحناء والاعتذار...
في مواجهة "حركة القراصنة" الضخمة هذه، لا يستطيع كبير أمناء مجلس الوزراء الياباني إلا أن يقول إنه ليس من الواضح ما إذا كانت الحوادث مرتبطة ببعضها البعض؛ ويقال إن تحقيقات وكالة الشرطة الوطنية في أساليب الهجوم لن تسفر عن نتائج حتى مارس 2027.
لا يا رجل، لا بد أن الفيلم الوثائقي قد أصدر موسمه الثاني في ذلك الوقت.
بعد رؤية هذا، قد تتساءل، لماذا اقتحمت هذه الموجة الكبيرة من المتسللين الشركات فجأة؟
يجب أن يكون هناك شيء ما وراء نظرية العنف الشديد في العالم
الذكاء الاصطناعي
<ص>.على الرغم من أن التحقيق الرسمي لم يتوصل بعد إلى ما إذا كان المتسللون قد استخدموا الذكاء الاصطناعي، إلا أن الاتجاه واضح بالفعل:
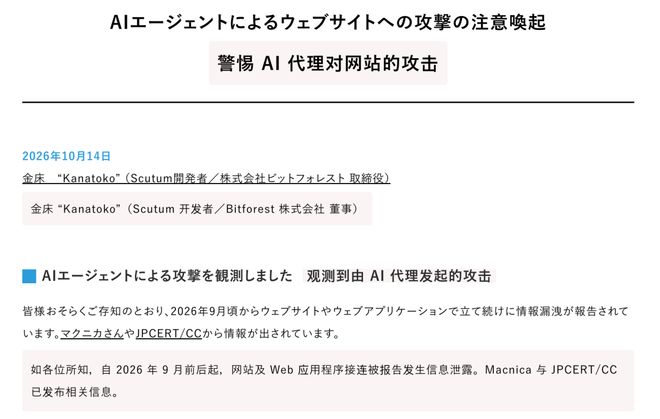
سبق أن ألقت الشرطة اليابانية القبض على العديد من المراهقين الذين استخدموا ChatGPT لغزو الشركات اليابانية؛ في 14 أكتوبر، أصدرت شركة الأمن اليابانية Scutum أيضًا تقريرًا يفيد بأن ثلاثة عناوين IP على الأقل كانت تستخدم AI Agent لمهاجمة مواقع الشركات اليابانية، وقام أحدها بالتبديل بسلاسة بين أكثر من اثنتي عشرة أداة قرصنة في غضون 8 ساعات.
لكن المشكلة تعود مرة أخرى. قراصنة الذكاء الاصطناعي موجودون في كل مكان في العالم. لماذا يقبضون على الشركات اليابانية فقط لقتلهم؟
عذرًا، نصف اللوم يجب أن يتحمله اليابانيون.
بادئ ذي بدء، تتمتع العديد من الشركات اليابانية ببنية تحتية قديمة لتكنولوجيا المعلومات وإدارة أمنية رجعية طويلة المدى.
في 28 سبتمبر، أعلنت شركة Shueisha، الشركة الرائدة في صناعة القصص المصورة، أنها تعرضت للاختراق بسبب تكوين CMS غير صحيح لنظام إدارة المدونين الخاص بها. CMS هو الواجهة الخلفية لمحتوى الموقع. فإنه يترك فتحة خاصة لرسو السفن البرنامج. في الأصل، كان يجب التحقق من الهوية قبل الإصدار، لكن الإعدادات كانت خاطئة. تجاوز المتسلل الشيك وفتح حسابًا على مستوى المسؤول لنفسه.
يبدو الأمر وكأن جهاز بطاقة التحكم في الوصول في أحد المباني الإدارية تم إعداده بشكل غير صحيح. في الأصل، كان بإمكان مالك العقار فقط التقدم بطلب للحصول على البطاقة. ومع ذلك، وقف أحد المارة وقام بتمرير البطاقة، ثم حصل لنفسه على بطاقة دخول إلى المبنى.
وفقًا لإحصائيات وكالة الشرطة الوطنية اليابانية، كان هناك 123 حالة فدية في النصف الأول من هذا العام، وهو رقم قياسي منذ بدء الإحصائيات، وكان نصف خروقات الضحايا عبارة عن أجهزة VPN.
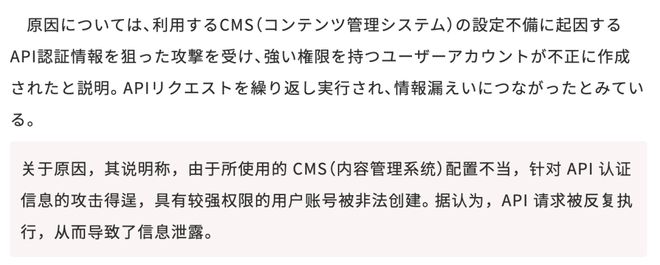
بصراحة، إذا كنت قد استخدمت مواقع ويب يابانية، فلن تكون هذه النتيجة مفاجئة.
إن أنفاس الألفية دائمًا تجعل الناس يشعرون وكأنهم سافروا عشرين عامًا إلى الوراء.
بصراحة:
إن تكنولوجيا المعلومات ووعي المؤسسات متخلفان للغاية...
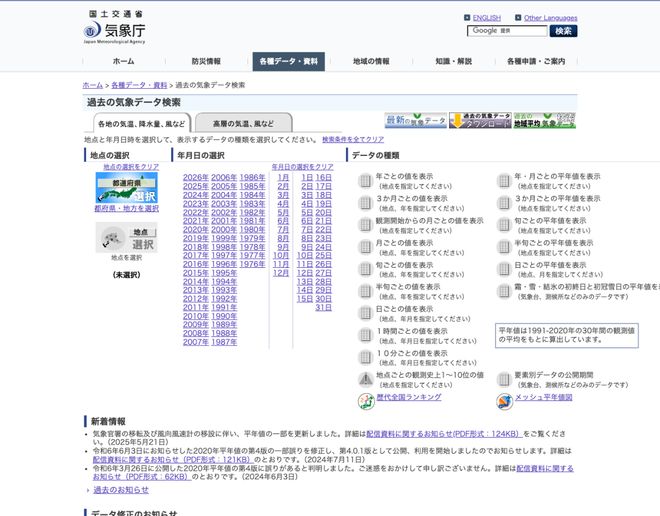
الموقع الرسمي لوكالة الأرصاد الجوية اليابانية
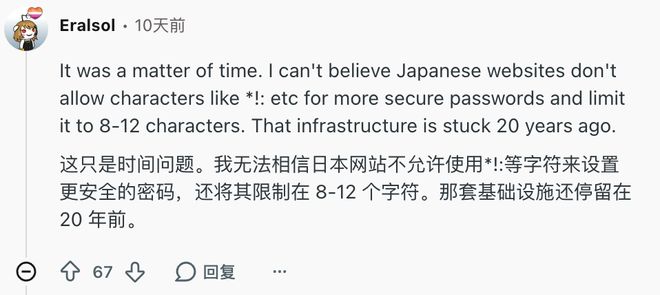
اشتكى بعض مستخدمي الإنترنت من أنه عام 2026، ولا يزال العديد من كلمات مرور مواقع الويب اليابانية غير مسموح لها باستخدام أحرف خاصة مثل *، !، :، وما إلى ذلك، ويقتصر الطول على 8 إلى 12 حرفًا، خوفًا من ألا يكون لدى المتسللين قوة حاسوبية كافية عند اختراق القوة الغاشمة؛
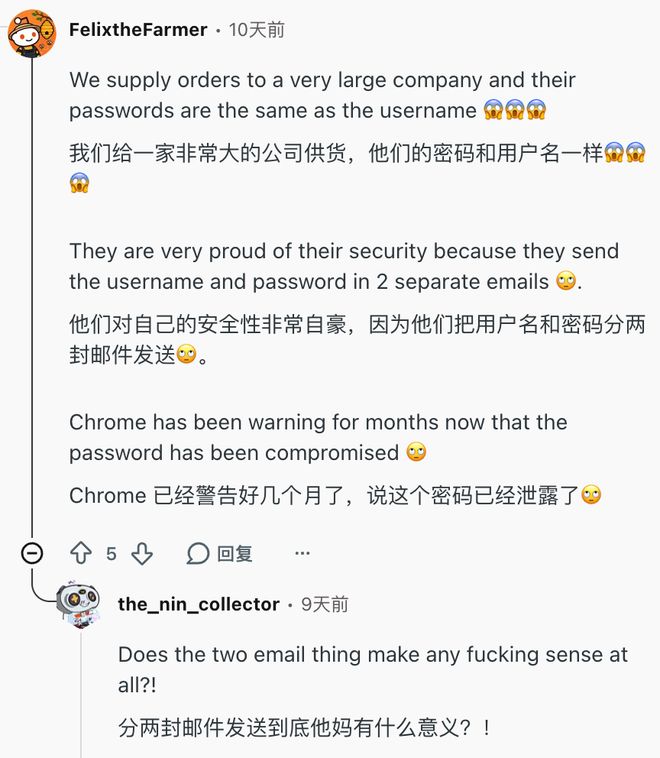
يقول بعض الأشخاص أن كلمات المرور وأسماء المستخدمين الخاصة ببعض الشركات الكبيرة هي نفسها تمامًا، وما زالوا مهووسين بالطقوس القديمة لـ "PPAP"، وهي إرسال بريد إلكتروني مشفر بحزمة مضغوطة بتنسيق ZIP إليك أولاً، ثم إرسال بريد إلكتروني ثانٍ إليك بكلمة المرور غير المضغوطة بنص عادي.
ما الفرق بين ذلك وبين وضع المفتاح تحت ممسحة الأرجل ثم نشر ملاحظة تقول "المفتاح تحت ممسحة الأرجل"؟
يقول بعض الأشخاص أيضًا أن شركة تصنيع معينة ترفض ترقية نظام ERP الخاص بها (برنامج إدارة المؤسسة) وتسمح للموظفين بمواصلة استخدام Windows 7 في الأجهزة الافتراضية. ومع ذلك، أوقف Win7 التحديثات الأمنية في وقت مبكر من عام 2020...
قد تشعر بالارتباك بعد رؤية هذا: أليست اليابان قوة تكنولوجية؟
تتميز اليابان بالقوة في التصنيع، مثل السيارات والكاميرات وأجهزة الألعاب، والتي يمكن بيعها في جميع أنحاء العالم؛
ولكن أنظمة البرمجيات، وخاصة أنظمة تكنولوجيا المعلومات المستخدمة داخليًا من قبل الشركات، يتم تسليمها كلها تقريبًا إلى شركات الاستعانة بمصادر خارجية.
أصدرت وكالة ترويج معالجة المعلومات اليابانية سابقًا مجموعة من التقارير التقنية.
في الولايات المتحدة، يتم توظيف 65.4% من مواهب تكنولوجيا المعلومات لدى شركات مستخدمة كبرى (مثل البنوك وتجار التجزئة والمصانع التي تضم فرقها الفنية الخاصة)، و34.6% فقط يعملون في شركات تكنولوجيا المعلومات التي تعتمد على مصادر خارجية.
لكن اليابان تسير على العكس تماما.
في عام 2015، كان 72% من موظفي تكنولوجيا المعلومات في اليابان يقومون بالاستعانة بمصادر خارجية لشركات تكنولوجيا المعلومات؛ وبحلول عام 2020، بلغت هذه النسبة 73.6%. هل لا يزال بإمكانه الارتفاع؟ !
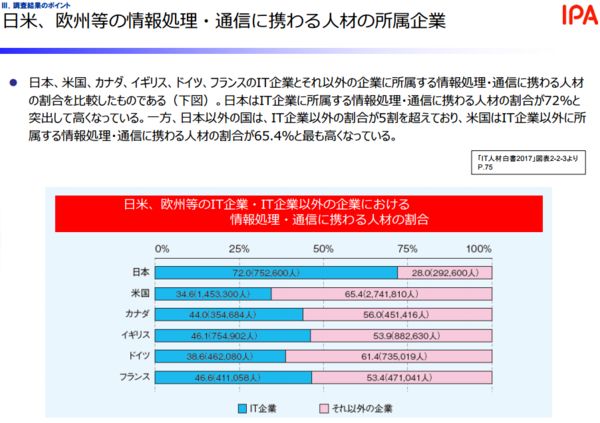
وهذا يعني أن الغالبية العظمى من الشركات اليابانية التقليدية الكبيرة ليس لديها تقريبًا أي قدرات داخلية في مجال البحث والتطوير والتشغيل والصيانة.
لقد أدى هذا النوع من عدم تناسق المعلومات وعملية الالتحام المرهقة إلى تخلف المؤسسات بشكل كبير في صيانة تكنولوجيا المعلومات. إنه تقريبًا "إذا كان من الممكن استخدامه، فلا تفعله".
في مثل هذه البيئة، ليس من المستغرب وجود قواعد غريبة لكلمات المرور وأخطاء في التكوين.
والأمر الأكثر أهمية هو أن نموذج الاستعانة بمصادر خارجية للموظفين بالكامل هو بمثابة منجم كبير في مواجهة هجمات سلسلة التوريد: فطالما تم اختراق المتعهد الخارجي من المستوى الأدنى من قبل المتسللين، فإن عملائه من الشركات الكبيرة سوف يسقطون الواحد تلو الآخر مثل قطع الدومينو.
على سبيل المثال، في الفترة من 5 إلى 6 أكتوبر، أعلنت شركة Daiwa Securities and Citizen أن بياناتهم قد يتم تسريبها بسبب تعرض نفس المتعاقد الخارجي الذي زودهم بأنظمة خدمة العملاء الخاصة بهم للاختراق.
من المحتمل أن يكون قد تم تسريب 8.72 مليون رسالة من عملاق الكاريوكي Big Echo، وذلك أيضًا بسبب وجود فيروس على جهاز الكمبيوتر الخاص بموظف في الشركة الخارجية.
من المنطقي أنه نظرًا لأن تكنولوجيا المعلومات في الشركات اليابانية قديمة جدًا وإدارة الأمن متخلفة جدًا، كان من المفترض أن يحدث شيء ما منذ وقت طويل. لماذا يحدث هذا الآن؟
يشعر Shichao أن قدرات نموذج الذكاء الاصطناعي ارتفعت إلى مستوى آخر.
في الماضي، لم يكن لدى المتسللين الكثير من الطاقة لاختراق الشركات واحدة تلو الأخرى. لا بد أنني أحاول الحصول على شيء جيد، أليس كذلك؟ لقد نجت العديد من الشركات اليوم من خلال الاعتماد على "الأداء المنخفض التكلفة".
لكن
الذكاء الاصطناعي
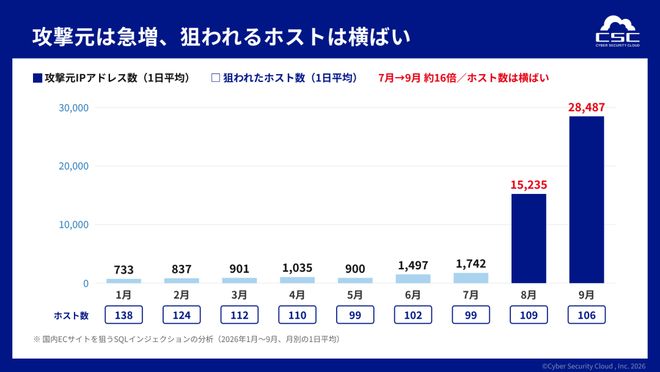
بادئ ذي بدء، من هو الأكثر فعالية من حيث التكلفة منك؟ التكلفة الحدية التي يتحملها المتسلل لمهاجمة شركة أخرى تكاد تكون صفرًا.
علاوة على ذلك، في الماضي، كانت المشكلات التي تلي البحث عن الثغرات الأمنية، مثل كيفية استغلال الثغرات الأمنية، والبيانات التي يمكن العثور عليها بعد الاختراق، والأدوات التي يجب استخدامها، تتطلب جميعها من المتسللين الجلوس أمام الكمبيوتر والعمل يدويًا خطوة بخطوة. لا يمكن لشخص واحد مهاجمة العديد من المتسللين في يوم واحد.
ولكن الآن يمكن أيضًا تسليم هذه الخطوات إلى وكيل الذكاء الاصطناعي، ويمكن للذكاء الاصطناعي تجربتها واحدة تلو الأخرى على مدار 24 ساعة يوميًا.
بهدف هجمات حقن SQL للتجارة الإلكترونية اليابانية، ارتفع عدد عناوين IP لمصدر الهجوم إلى 16 مرة خلال شهرين
ثانيا
الذكاء الاصطناعي
تم أيضًا إلغاء عتبة التحول إلى متسلل.
في الماضي، لكي تصبح هاكرًا، كان عليك أن تفهم البنية الأساسية والتجميع واستخراج الثغرات الأمنية؛ الآن ما عليك سوى معرفة كيفية الدردشة مع الذكاء الاصطناعي لتصبح هاكرًا.
كما ذكرنا سابقًا، ألقت الشرطة اليابانية القبض على العديد من الأشخاص
الذكاء الاصطناعي
كان المجرم الإلكتروني قاصرًا.
في فبراير 2025، ألقت إدارة شرطة مدينة طوكيو القبض على ثلاثة طلاب من المدارس المتوسطة والثانوية تتراوح أعمارهم بين 14 و16 عامًا فقط. لقد استخدموا الذكاء الاصطناعي لكتابة برنامج تسجيل دخول غير قانوني، وتسجيل الدخول إلى حسابات Rakuten Mobile الخاصة بأشخاص آخرين، وفتحوا بطاقات الهاتف المحمول بشكل محموم ثم أعادوا بيعها.
في ديسمبر/كانون الأول، أعلنت سلسلة مقاهي الإنترنت اليابانية "Happy CLUB" أن معلومات 7.29 مليون عضو قد تسربت. اكتشف لاحقًا أن البادئ كان طالبًا في مدرسة ثانوية في أوساكا يبلغ من العمر 17 عامًا. لقد استخدم ChatGPT لتحسين إجراءات الجريمة. حتى أنه كان هناك طالب بالصف السادس في المجموعة الإجرامية.
حسنًا، لقد حقق الذكاء الاصطناعي المساواة التكنولوجية والمساواة الجنائية.
في الماضي، كنت مبتدئًا، ولم يكن بإمكانك سوى الضغط على 666 في لوحة المفاتيح؛ أنت الآن مبتدئ، وسيعلمك الذكاء الاصطناعي كيفية كتابة النصوص والدخول إلى اللعبة خطوة بخطوة.
أحد الجانبين
الذكاء الاصطناعي
يصاحب التطور السريع للتكنولوجيا بنية تحتية ضعيفة لتكنولوجيا المعلومات.
لقد أصبحت اليابان قرية مبتدئة للقراصنة.
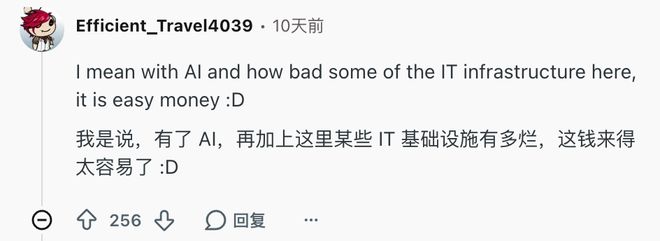
على الرغم من أن هذه القصة قد تبدو وكأنها مزحة يابانية فقط، إلا أن هذه الحركة لا تتوقف بالتأكيد في اليابان.
لا يزال تطور صناعة النماذج الكبيرة سريعًا جدًا:
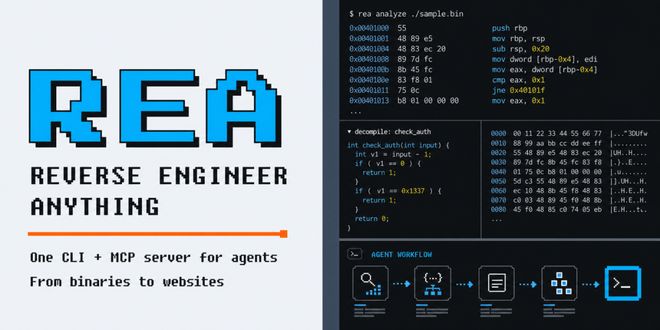
على سبيل المثال، تم استخدام REA، أداة الهندسة العكسية التي تصدرت قائمة GitHub الساخنة في أوائل أكتوبر، من قبل بعض مستخدمي الإنترنت لفك تشفير تطبيق التحكم في الوصول إلى المجتمع، وقام شخص ما بعكس بروتوكول البلوتوث لبرنامج المرحاض الصغير في نصف ساعة. (انظر التفاصيل).
عندما يتمكن الأشخاص العاديون من اختراق البرامج والبروتوكولات في نصف ساعة، فهل سيكونون قادرين على كسر محطات التحكم في خطوط تجميع المصانع والأنظمة القديمة في مستشفيات مدنهم في المستقبل؟
بمجرد أن يحصل قراصنة الذكاء الاصطناعي على الخبرة الكافية في قرية المبتدئين يومًا ما، فإن الخريطة التالية التي تصل إلى الحد الأقصى ستكون مجرد أي ركن ضعيف في العالم لا يزال محظوظًا بما يكفي للاعتقاد بأنه لن يلاحظه أحد.
في نهاية المطاف، لا يوجد أبدًا صياد يفتقر إلى اللحوم، بل هناك فريسة فقط لم يكن لديها الوقت للاختباء.
التعليقات