الملخص:
لا يخيب جروك ظنك أبدًا عندما يتعلق الأمر بتكسر بشرتك. اكتشفت شركة الأمن Claroc للتو أنه
يمكن الوصول إلى أكثر من 35000 تطبيق تم إنشاؤه باستخدام Grok دون تسجيل الدخول، وقد كشف بعضها بشكل مباشر عن أسرار الشركة والخصوصية الشخصية. والشيء الأكثر لفتًا للانتباه هو أن شركة SpaceXSI الخاصة بشركة Lao Ma (الشركة بعد اندماج SpaceX وxAI) وشركة X من بين هذه الشركات أيضًا.
خطط تأهيل الموظفين، ومعلومات عملاء المبيعات، والمقترحات الإعلانية... حتى أنه تم الكشف عن النتيجة النهائية الخاصة بهم.
علاوة على ذلك، فإن تسلا، التي لم تندمج، لم تفلت. يضع نموذج تصنيف مركز الخدمة الأسماء وكفاءة العمل والحالة الإضافية لـ 22 فنيًا على صفحة ويب عامة.
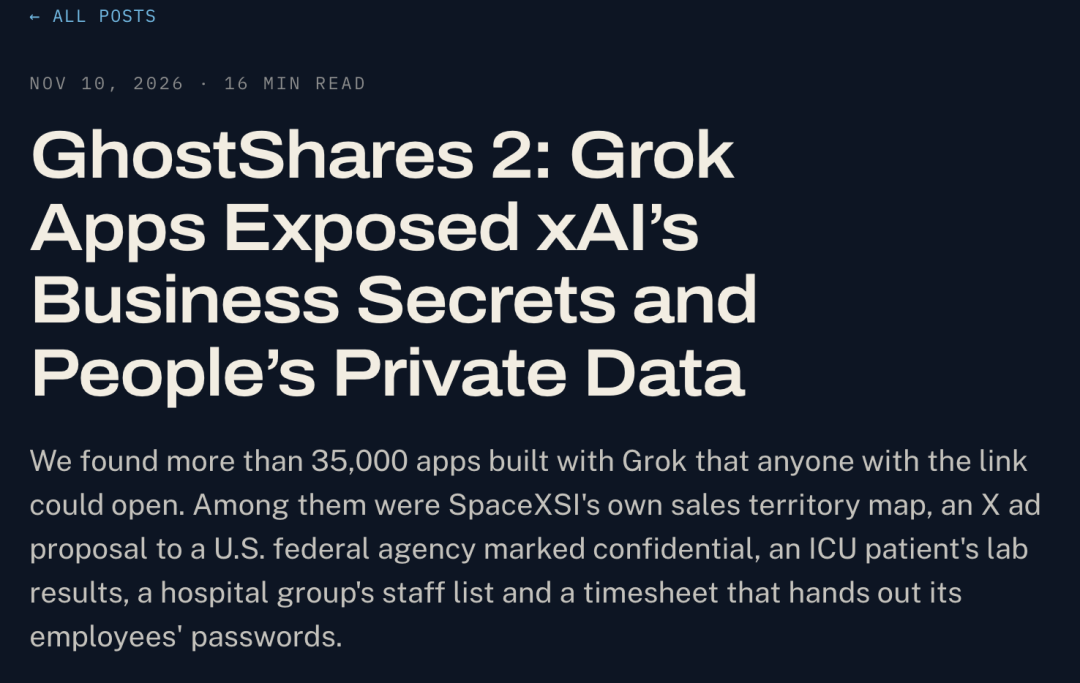
الأمر الأكثر إثارة للغضب هو أن موظفينا الذين يستخدمون منتجاتنا لا يعانون فحسب، بل إن المحتوى المسرب يتضمن أيضًا معلومات حساسة للأشخاص العاديين.
بما في ذلك، نتائج اختبارات مرضى وحدة العناية المركزة، وفحوصات التصوير، وسجلات استخدام جهاز التنفس الصناعي، وكلمات مرور الحساب النصية الواضحة لموظفي الشركات.
أنا هنا، فقط استخدم Grok واحصل على فتح مربع بنقرة واحدة مجانًا؟
ما الذي تم الكشف عنه بالضبط؟
على وجه التحديد، في بداية الأمر، قامت Claroc باختبار 43551 (37571 لا يزالون متصلين بالإنترنت) عناوين تطبيق Grok Build ووجدت أن 94.7% من التطبيقات عبر الإنترنت يمكن فتحها دون تسجيل الدخول.
على الرغم من أن معظم هذه التطبيقات عبارة عن تطبيقات ذكاء اصطناعي من صنعنا أنا وأنت، مثل الألعاب الصغيرة والآلات الحاسبة وما إلى ذلك...
بعد فحص النماذج وأخذ العينات يدويًا، تقدر Claroc أن هناك حوالي 650-800 تطبيق يحتوي على بيانات خاصة.
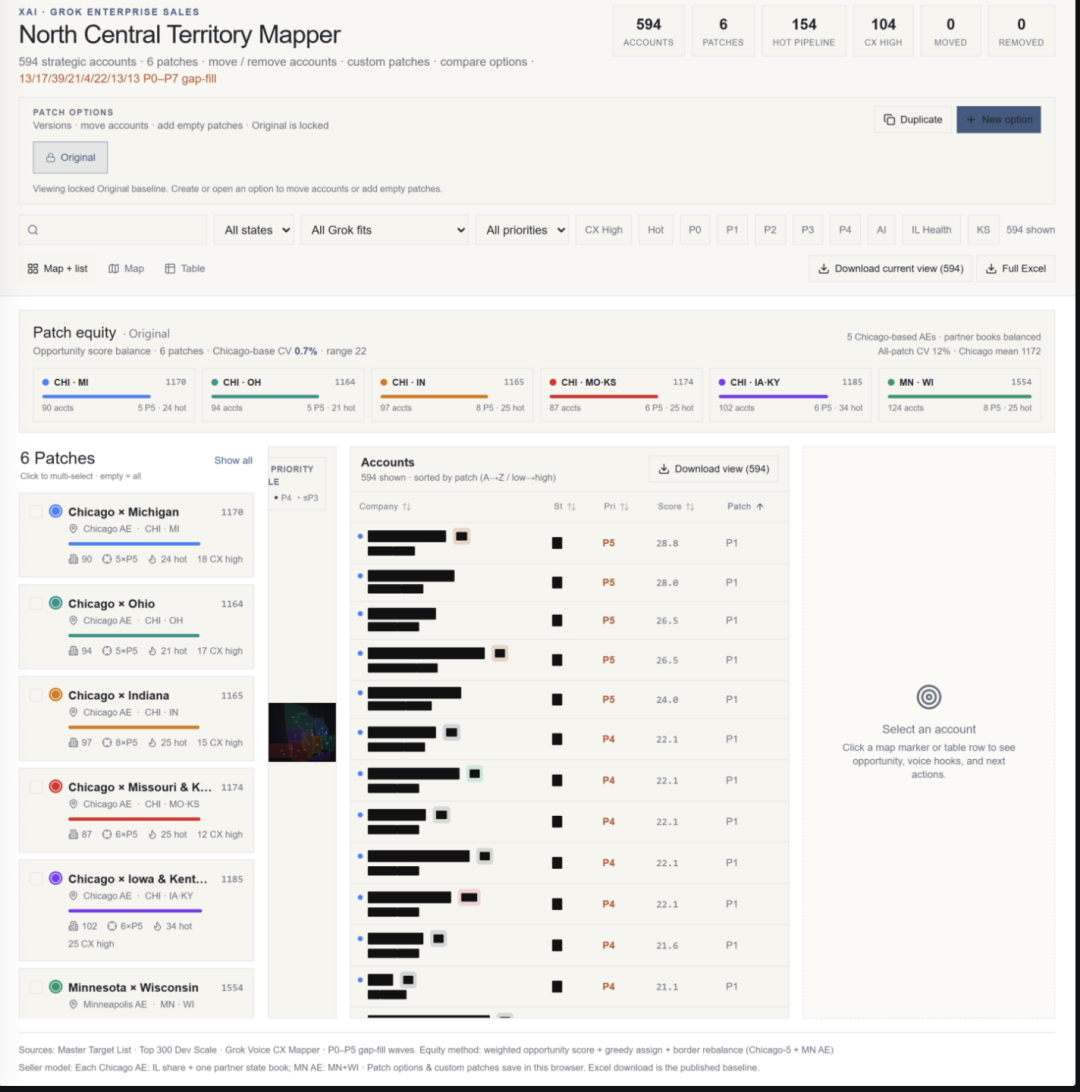
تشمل المؤسسات المشاركة SpaceXSI وX و30 شركة أخرى، تم اختيار 6 منها ضمن قائمة Fortune 500.
مدى حساسية هذه البيانات، ستعرفه من خلال بعض الأمثلة:
1. ورقة موجزة لمريض وحدة العناية المركزة، بما في ذلك نتائج اختبار المريض وفحوصات التصوير وحالة استخدام جهاز التنفس الصناعي.
2. قام أحد تطبيقات إدارة الوقت الخاصة بالمقاول بكتابة كلمات مرور نصية واضحة لـ 18 حسابًا في البرنامج النصي، ويمكن لأي شخص يزور الصفحة تنزيله. <ص>3. أداة المبيعات الداخلية لشركة SpaceXSI، بما في ذلك حسابات العملاء الإستراتيجية وفرص المبيعات ومعلومات الفريق الداخلية. <ص>4. نموذج تقييم مركز خدمة تسلا، بما في ذلك أسماء الموظفين وكفاءة العمل والمكافآت. <ص>. . . .
بالنظر إليه، يتبين أن هناك شيئًا ما من "شخص جيد" على Vibe Coding، حيث قام بتسجيل كلمة المرور الخاصة به وتقرير الفحص البدني.
ولكن كان من الفاحش جدًا أن يقوم جروك بكشف الأمر بشكل مباشر للجمهور.
فكيف تظهر هذه البيانات، التي ينبغي تداولها داخل الشركة فقط، على صفحات الويب العامة؟
كيف يمكن للرابط العشوائي أن يصبح المدخل لفتح الصندوق؟
بكل بساطة، عند استخدام Grok vibecoding، فإنه سيتم تعيين عنوان URL مستقل لكل تطبيق منشور، على غرار الاسم العشوائي .grok.me.
تتكون هذه الأسماء العشوائية من عدة كلمات، وهي مصممة بحيث يصعب على الآخرين تخمينها. لكن المشكلة هي أن
عنوان URL يصعب تخمينه، وهذا لا يعني أن حقوق الوصول آمنة.
وجدت Claroc أنه يمكن العثور على عناوين التطبيقات هذه على دفعات من خلال قاعدة بيانات DNS السلبي (Passive DNS).
لتبسيط الأمر، في كل مرة يقوم شخص ما بزيارة موقع ويب، يحتاج الكمبيوتر إلى الاستعلام عن عنوان الخادم المطابق لاسم المجال من خلال DNS. تقوم بعض خدمات تحليل DNS بجمع سجلات الاستعلام هذه ووضعها في قاعدة بيانات قابلة للبحث.
وبالتالي يتم تشكيل مسار الاكتشاف:
يقوم شخص ما بالوصول إلى التطبيق ← يترك استعلام DNS سجلاً ← يدخل اسم المجال إلى قاعدة بيانات DNS السلبية ← يعثر الموظفون الخارجيون على عنوان التطبيق على دفعات.
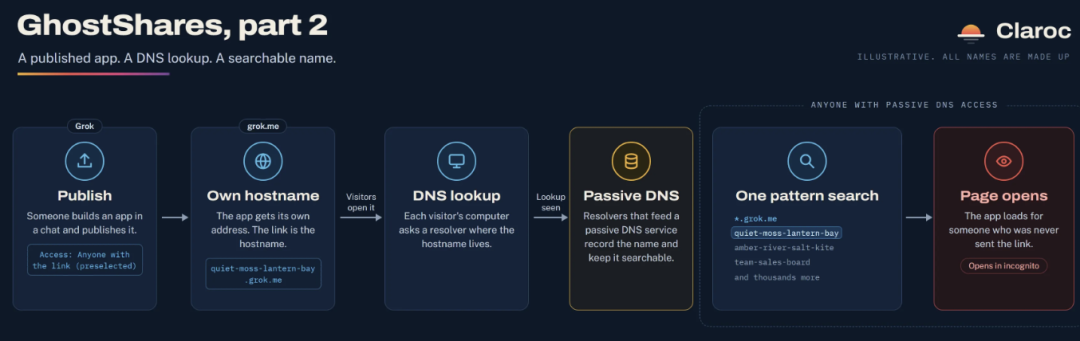
إذا تم تعيين أذونات الوصول إلى التطبيق على "أي شخص لديه الرابط"، فطالما تم العثور على عنوان URL، يمكن فتحه مباشرةً.
بمعنى آخر، يستخدم Grok عناوين URL عشوائية لزيادة صعوبة اكتشاف التطبيق، ولكنه لا يحل مشكلة التحكم في الوصول حقًا.
من أجل الإنصاف، أجرت Claroc أيضًا اختبار تحكم باستخدام تطبيق ChatGPT: قد يتم أيضًا تضمين عنوان التطبيق الخاص به في DNS السلبي، ولكن تم تعيين لوحة المشاركة على "أنا فقط" افتراضيًا. حتى إذا عثر الآخرون على عنوان URL، فلن يتمكنوا من الوصول إليه.
هذا فوز لـ ChatGPT!
أيضًا للتحقق مما إذا كانت التعليمات البرمجية التي تم إنشاؤها بواسطة Grok موثوقة وكيفية التعامل مع أذونات الفريق.
استخدمت Claroc لاحقًا بيانات وهمية لإنشاء تطبيق لإدارة العملاء لفريق مبيعات مكون من أربعة أشخاص.
على الرغم من أن Grok أضاف وظائف تسجيل الدخول إلى Google وX تلقائيًا، فقد وجد الباحثون خطأً منخفض المستوى بعد التحقق من الرمز:
يضيف التطبيق أولاً الشخص الذي قام بتسجيل الدخول إلى الفريق، ثم يتحقق مما إذا كان عضوًا في الفريق. وهذا يعني أنني سأسحبك أولاً إلى المجموعة، ثم أرى ما إذا كنت عضوًا في المجموعة.
يجب أن يكونوا جميعًا أصدقاء للمجموعة...
قام الباحث بعد ذلك بتسجيل الدخول باستخدام حساب Google الذي لم تتم دعوته من قبل. لم يتمكن من رؤية جميع معلومات العميل فحسب، بل نجح أيضًا في تعديل سجل واحد وحذف آخر.
بعبارة أخرى، طالما أردت، باب Grokd مفتوح دائمًا لك.
الرد والمتابعة الرسمية
بعد الكشف عن الحادثة، أخبرت SpaceXSI وسائل الإعلام أن التطبيقات تظل خاصة حتى يشاركها المنشئ بشكل نشط، ويتطلب الإصدار خطوات متعددة.
وقالت الشركة أيضًا إن حسابات موظفيها تم تعيينها على "أنت فقط" افتراضيًا، وأنه لجعل التطبيق عامًا، تحتاج إلى تعديل الأذونات بشكل فعال.
لكن Claroc قالت إنه في الحساب المدفوع الذي استخدمته للاختبار، اختارت لجنة النشر مسبقًا "أي شخص لديه الرابط".
المفتاح هنا هو:
خاص قبل النشر، ومن لديه حق الوصول افتراضيًا عند النشر سؤالان.
إذا نقرت على "نشر" طوال الطريق، فسيظل نطاق الوصول النهائي المحدد مسبقًا هو جميع الأشخاص الذين يحملون الرابط. حتى إذا قمت بالتأكيد عدة مرات، فلن تتم إضافة قائمة بأعضاء الفريق تلقائيًا.
تحقق الباحثون أيضًا من إمكانات التحكم في الأذونات الموجودة لدى Grok.
بعد التبديل إلى "أنت فقط"، سيتم منع الغرباء من الوصول إلى الصفحة وواجهة البيانات؛ قد يؤدي إلغاء النشر أيضًا إلى جعل التطبيق غير متصل بالإنترنت في غضون ثوانٍ قليلة.
لذلك، لدى Grok إجراءات وقائية يمكن استخدامها. والسؤال هو ما إذا كانت هذه التدابير تُستخدم بالفعل عندما يطلق المستخدمون أدوات داخلية.
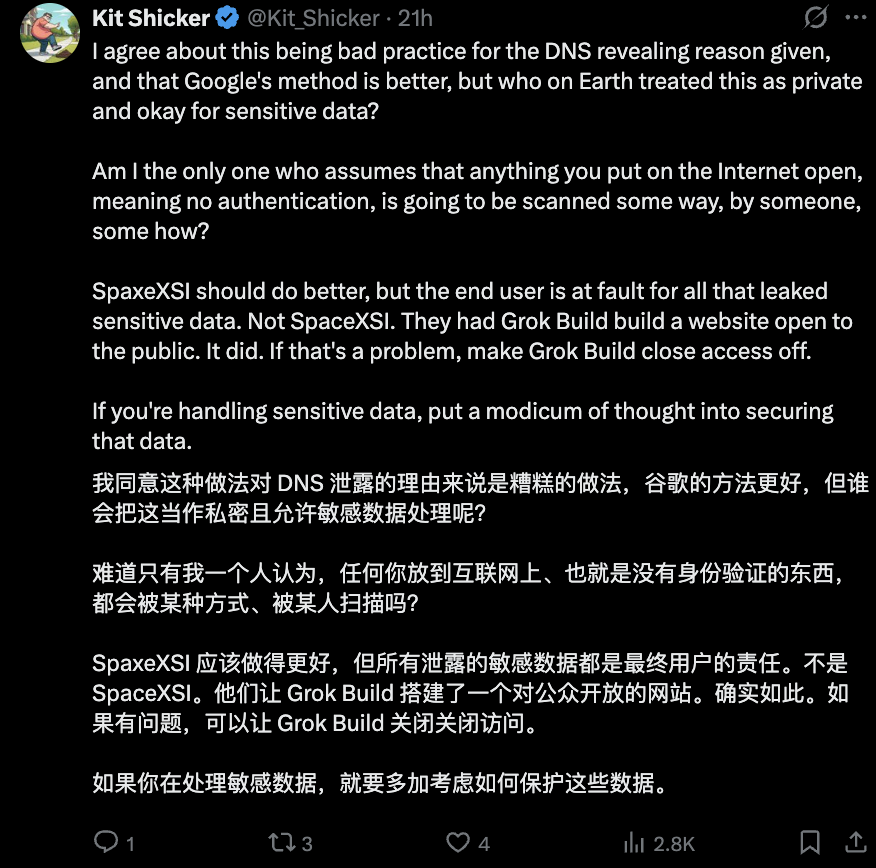
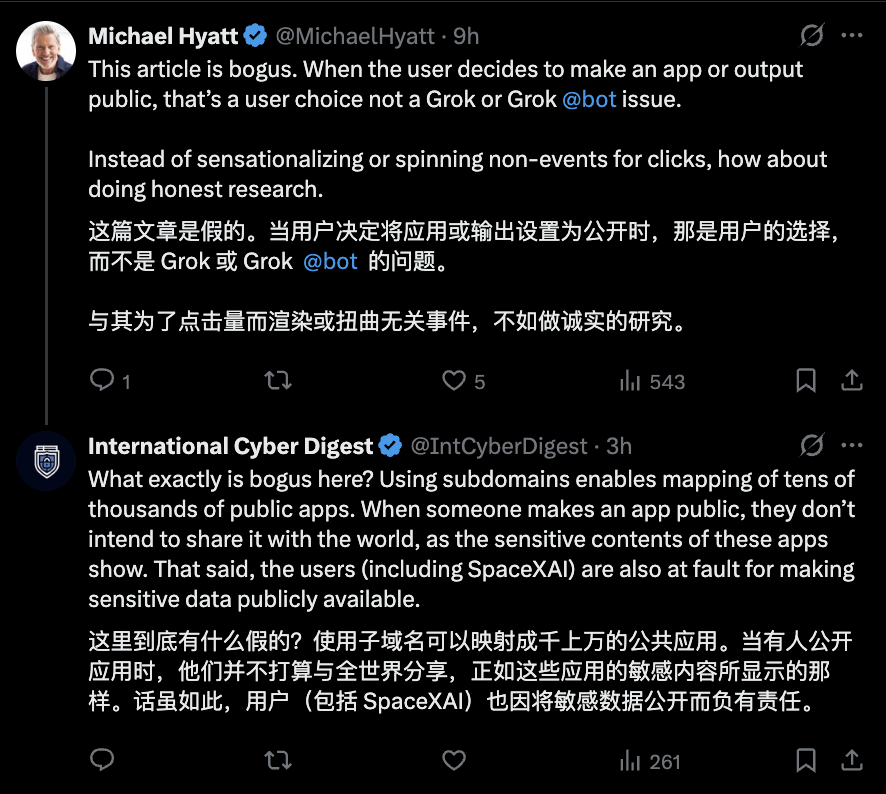
في الوقت الحالي، أثار هذا الأمر جدلاً على تويتر. يعتقد بعض الأشخاص أن الأذونات يتم تعيينها بواسطة الأشخاص أنفسهم، بينما يعتقد البعض الآخر أن هناك مشكلة في إعدادات أذونات Grok.
أما بالنسبة للمعالجة اللاحقة، فلم تبدأ SpaceXSI في إزالة الروابط ذات الصلة إلا بعد ساعات قليلة من إرسال Ars Technica لرسالة البريد الإلكتروني الخاصة بالمقابلة.
اعتبارًا من إصدار التقرير، كان هناك 24 تطبيقًا أنشأها موظفو SpaceXSI وX غير متصلين بالإنترنت.
ومع ذلك، لا يزال من الممكن الوصول إلى عدد كبير من التطبيقات التي أنشأها مستخدمون آخرون، وقد بدأت شركة Claroc في الاتصال بالمؤسسات المتضررة من تلقاء نفسها.
أما فيما يتعلق بما إذا كانت المنصة ستقوم بإخطار العملاء الآخرين المتأثرين بشكل استباقي، فلم تتلق Ars Technica إجابة واضحة بعد.
التعليقات