
الملخص:
كشفت Google مؤخرًا عن حادث أمني واسع النطاق يؤثر على نظام Android TV البيئي. تبين أن إحدى الشركات المصنعة لأجهزة Android TV المعتمدة رسميًا قامت بتثبيت أبواب خلفية مخفية مسبقًا في منتجاتها لفترة طويلة وبيع إمكانية الوصول إلى أطراف ثالثة بغرض توزيع البرامج الضارة. وبعد الانتهاء من التحقيق، أعلنت جوجل أنها ستقطع علاقات التعاون تمامًا مع الشركات المعنية وتتخذ الإجراءات القانونية لإغلاق البنية التحتية للشبكة الضارة ذات الصلة.
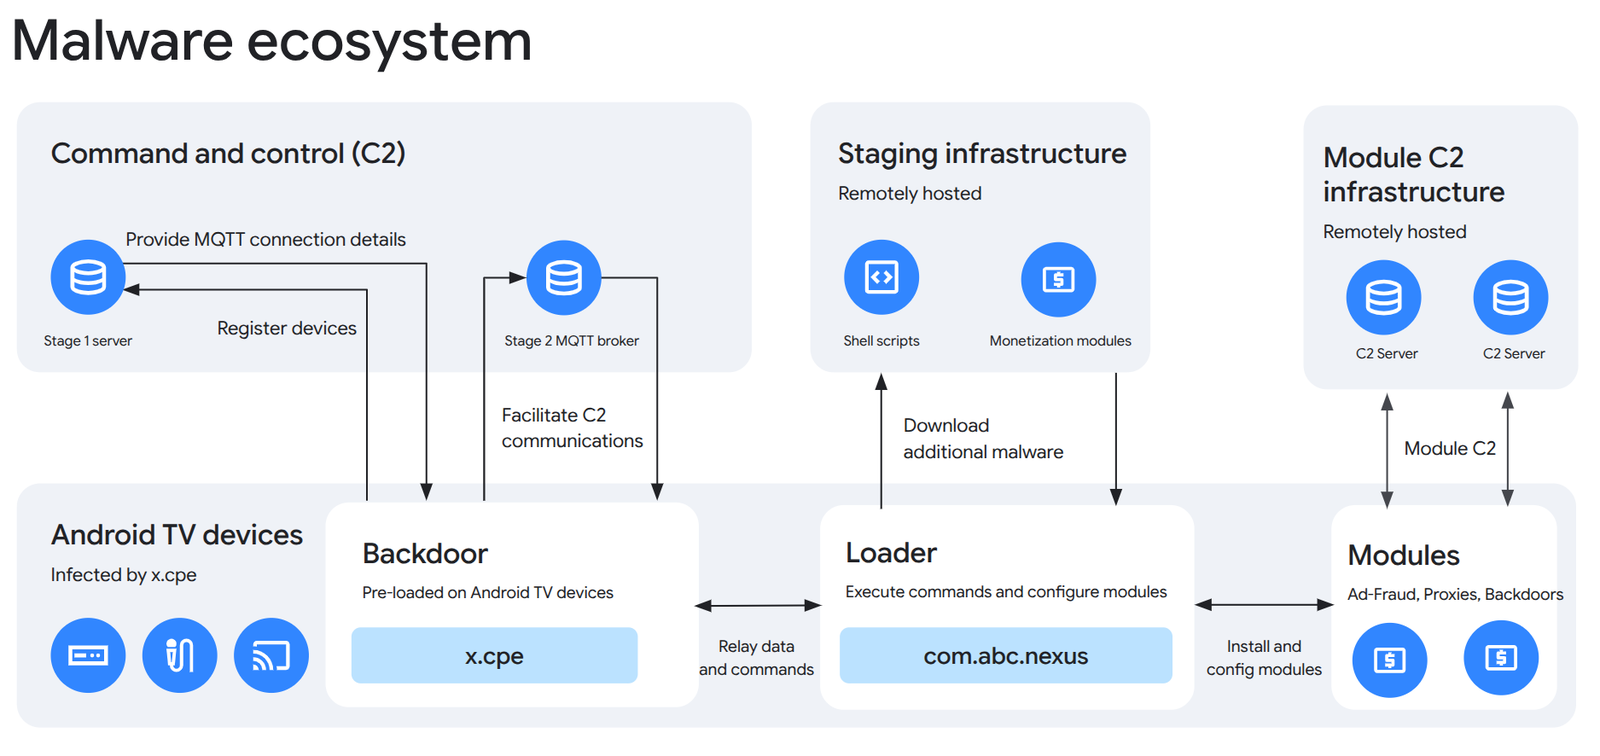
وفقًا للمعلومات الصادرة عن Google، فإن الشركة المعنية هي Videostrong، وهي شركة مصنعة في شنتشن، الصين. أنتجت الشركة ذات مرة منتجات جهاز استقبال Android TV معتمدة رسميًا، لكن التحقيقات وجدت أنها قامت بزرع أبواب خلفية يمكن التحكم فيها عن بعد في نماذج وعلامات تجارية متعددة للأجهزة، وأنشأت شبكة خادم كاملة لإدارة الأجهزة ذات الصلة وتوزيع التعليمات البرمجية الضارة.
صرحت Google أن هذه البرامج الضارة لم تكن تصرفات خاصة لموظفين فرديين، ولم تكن حوادث عرضية ناجمة عن أخطاء في التطوير. وجد المحققون أن هذا النظام يعمل بشكل مستمر لسنوات عديدة ولديه بنية تحتية متخصصة وآليات كشف التهرب المحدثة باستمرار لإدارة الشركاء النهائيين والوحدات الضارة بشكل مستمر. وبناءً على نتائج التحقيق هذه، قررت جوجل إنهاء كل التعاون مع Videostrong ومنعها والشركات التابعة لها من إنتاج أي أجهزة أندرويد معتمدة مثبتة مسبقًا بتطبيقات جوجل في المستقبل.
كإجراء متابعة، بدأت Google إجراءات قانونية ضد أسماء النطاقات والخوادم المستخدمة للتحكم في شبكة الروبوتات XCPE وقطعت روابط التحكم ذات الصلة بنجاح. وفي الوقت نفسه، تحظر الشركة أيضًا على Videostrong والشركات التابعة لها تقديم خدمات برمجية لمصنعي أجهزة Android المعتمدين الآخرين في المستقبل.
تُظهر الأبحاث الأمنية أن تأثير هذا الحادث يتجاوز بكثير حالات نقل البرامج الضارة العادية. وعلى عكس البرامج الضارة السابقة التي ظهرت بشكل أساسي على أجهزة Android المزيفة، فإن المنتجات المعنية هي أجهزة Android TV معتمدة من Google، مما يعني أن المستهلكين يعتقدون عمومًا أنهم اجتازوا عمليات التدقيق الأمني الرسمية عند شرائها.
وجد التحقيق أن المهاجم استخدم استراتيجية خاصة لتجاوز اكتشاف المصادقة. يقومون بتثبيت رمز مخفي مسبقًا على الجهاز عندما يغادر المصنع، لكنهم يستخدمون تقنيات التشويش للتحايل على عملية الاختبار والانتظار حتى يقوم المستخدم بتشغيل الجهاز لأول مرة لتنزيل الوحدة الضارة أو تنشيطها. وهذا يسمح للمنتجات ذات الصلة باجتياز اختبارات التوافق والسلامة بنجاح وبالتالي الحصول على مؤهلات الاعتماد.
اعترفت Google بأن هذا الحادث كشف عن ثغرات في نظام الشهادات الخاص بها. وقالت الشركة إن البائعين المشاركين استغلوا المساحات الفارغة في عملية المراجعة لتأخير تحميل التعليمات البرمجية الضارة على أجهزة المستخدم. لمنع حدوث مواقف مماثلة مرة أخرى، تعمل Google على ترقية آليات الاعتماد والمراجعة الخاصة بها لتعزيز قدرتها على التحقق من البرامج الثابتة للجهاز وسلوك البرامج اللاحقة.
وفقًا للإحصاءات الصادرة عن وكالات الأمن، تتركز الأجهزة المتأثرة بشكل أساسي في مجال أجهزة استقبال Android TV وGoogle TV، ومن بينها منتجات العلامة التجارية Mecool التي تعتبر أحد الأهداف الرئيسية المتأثرة. بالإضافة إلى صناديق التلفزيون، تم العثور على نفس المكونات الضارة أيضًا في بعض معدات اللافتات الرقمية ومعدات الكاريوكي ومحطات التطبيب عن بعد.
صرحت Google أنه بعد إغلاق خوادم التحكم ذات الصلة، فقد المهاجمون القدرة على التحكم في عدد كبير من الأجهزة عن بعد. وتقدر الشركة أن هذه العملية لم تؤثر فقط على الأجهزة المصابة المؤكدة حاليًا، ولكنها أيضًا قطعت قناة الاتصال بين ما لا يقل عن 10 ملايين جهاز متأثر إضافي والمهاجمين، وبالتالي منع انتشار المزيد من الأنشطة الضارة.
كشفت التحقيقات أنه من الممكن استخدام هذه الأبواب الخلفية لتثبيت برامج ضارة إضافية، وتنفيذ عمليات احتيال إعلانية، وبناء شبكات وكيل، والقيام بأنشطة إجرامية إلكترونية أخرى. نظرًا لامتيازات النظام العالية، قد يتم تضمين الجهاز المصاب في نظام الروبوتات الكبير وتوفير موارد الشبكة للمهاجمين دون علم المستخدم.
أكدت Google على أن السماح لمصنعي الأجهزة ببيع المنتجات عن عمد إلى المستخدمين الذين لديهم أبواب خلفية ضارة يعد بمثابة خيانة خطيرة لثقة المستهلك. على الرغم من إيقاف تشغيل خادم التحكم وتقليل المخاطر الحالية على الأجهزة المتأثرة بشكل كبير، بالنسبة لمستخدمي المنتجات ذات الصلة، لا يزال خيارًا أكثر أمانًا هو تقييم مصدر المعدات والتفكير في استبدالها بمنتج ذي علامة تجارية أكثر شهرة.
أصبح هذا الحادث أيضًا أحد أخطر الحوادث الأمنية لسلسلة التوريد في تطوير منصة Android TV. ونظرًا لأن المعدات المعنية حصلت على شهادة رسمية، فإن ذلك لم يثير المخاوف بشأن أمان سلسلة توريد أجهزة التلفزيون الذكية فحسب، بل دفع أيضًا Google إلى إعادة فحص نظام الشهادات الخاص بها وتعزيز إشرافها على الشركات المصنعة للمعدات.
التعليقات