الملخص:
كشف سيتيزن لاب، وهو معهد أبحاث للأمن السيبراني تابع لجامعة تورنتو في كندا، مؤخرًا عن نتائج استطلاع لاقى اهتمامًا واسع النطاق. اكتشف الباحثون أن طريقة هجوم جديدة تعتمد على نظام توصيل الإعلانات عبر الإنترنت قد تم استخدامها بالفعل في أنشطة التجسس. يمكن للمهاجمين تحديد الأهداف من خلال الإعلانات عبر الإنترنت ونشر برامج التجسس على الأجهزة دون مطالبة الضحايا بالنقر فوق أي روابط.
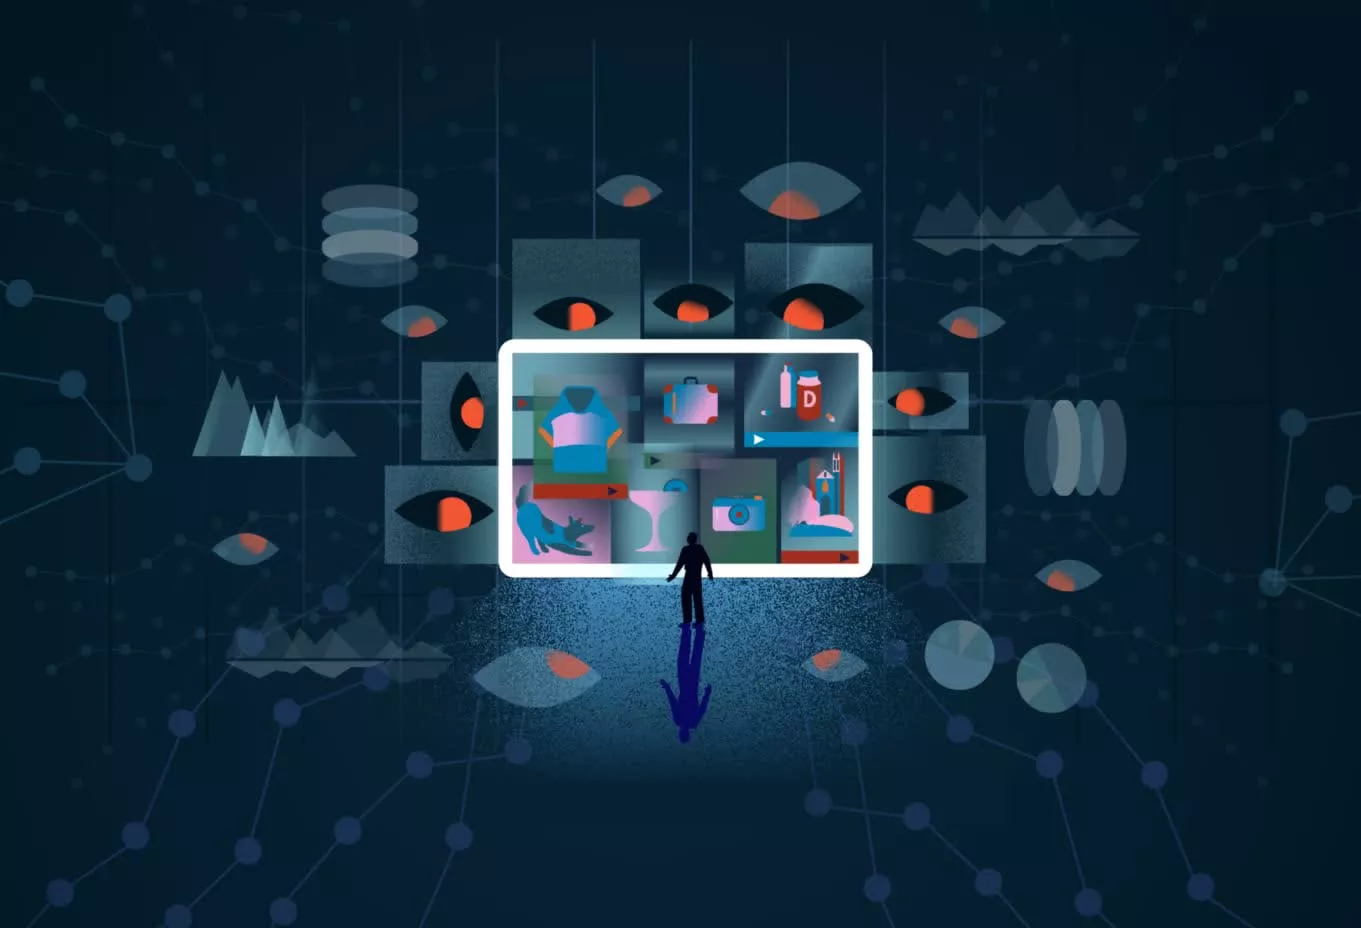
أطلق فريق البحث على هذه التقنية اسم "AdFection" وذكر أن هذه هي المرة الأولى التي يتم فيها الحصول على أدلة تقنية علنًا لإثبات إمكانية تنفيذ هجمات برامج التجسس التجارية "بدون نقرة" بمساعدة أنظمة الإعلان عبر الإنترنت. وكشف التحقيق أن التكنولوجيا استخدمت في عملية اختراق عبر الإنترنت استهدفت قناة الجزيرة في قطر.
وبحسب التقرير، لعبت شركة إسرائيلية تدعى Discover-Tech دورًا رئيسيًا في هذه العملية. تدعي الشركة أنها شركة إعلانات رقمية، لكن الباحثين يعتقدون أنها تدير منصة تساعد الشركاء بالفعل على تحديد وتتبع واستهداف أجهزة مستهدفة محددة.
أشار التحقيق إلى أن Discover-Tech تدير منصة تسمى Controlium. النظام الأساسي قادر على استخدام نظام المزايدة في الوقت الفعلي للإعلان عبر الإنترنت لجمع معلومات الجهاز، بما في ذلك معرفات الإعلانات وعناوين IP. بعد أن يحدد النظام الهدف المقصود، يمكنه إرسال تعليمات برمجية ضارة إلى الجهاز المقابل، بينما لن يرى المستخدمون العاديون سوى محتوى الإعلان العادي. وهذا يعني أن الضحية لا يحتاج إلى النقر على الإعلان أو تنزيل أي ملفات، ويمكن أن تتم عملية الهجوم تلقائيًا.
وقال الباحثون إن هذه المنصة لا يمكنها تحديد الهدف فحسب، بل تصبح أيضًا نقطة دخول لانتشار البرامج الضارة. وفي حالة قناة الجزيرة، زُعم أن المهاجمين استخدموا هذه الآلية لنشر برنامج التجسس التجاري Candiru على الأجهزة المستهدفة. Candiru هي أداة تجسس معروفة للتأجير يمكنها التحكم في الأجهزة عن بعد، وسرقة البيانات، والوصول إلى كاميرا الجهاز وميكروفونه.
ذكر موقع Citizen Lab أنهم وجدوا أن ما لا يقل عن 45 جهازًا على شبكة الجزيرة تعرضوا لهجمات ذات صلة، تتراوح من عام 2024 إلى عام 2025. ويعتقد الباحثون أن هذا هو أول مثال تم الكشف عنه علنًا لعدوى برامج تجسس فنية كاملة بدون نقرة عبر الإعلانات المستهدفة.
يتجاوز نطاق هذه العملية أيضًا الأهداف الفردية. قام فريق البحث بتحليل ما يقرب من 4 مليارات سجل لعروض أسعار الإعلانات، ووجد أنه في الفترة ما بين مارس ويونيو 2026، ظهرت الإعلانات التي وضعتها Discover-Tech على ما يقرب من 120 ألف موقع ويب وأكثر من 70 ألف تطبيق للهاتف المحمول حول العالم، بما في ذلك بلدان ومناطق متعددة.
وأشار الباحثون كذلك إلى أن هذه الإعلانات لا تعمل فقط كدعاية تجارية، ولكنها تستخدم أيضًا للاستطلاع على نطاق واسع وفحص الأهداف. وتم توجيه الملايين من الأجهزة بهدوء للاتصال بالخوادم ذات الصلة بـ Candiru، مما يساعد المهاجمين على جمع المعلومات وتحديد الأهداف والاستعداد للهجمات اللاحقة.
وتوصل التحقيق أيضًا إلى أن Discover-Tech ظهرت منذ فترة طويلة في قوائم الموردين المعتمدين للعديد من الأنظمة البيئية الإعلانية الكبيرة، بما في ذلك نظام إعلانات Google ومنظمة صناعة الإعلان الأوروبية IAB Europe. وهذا يعني أن إعلاناتها يمكن أن تصل إلى عدد كبير من مواقع الويب والتطبيقات حول العالم.
بالإضافة إلى Candiru، اكتشف Citizen Lab أيضًا أن مجموعة تهديد أخرى تسمى "Dark Cartographer" مرتبطة بمنصة الإعلانات. وقال الباحثون إن المنظمة تستغل بشكل أساسي الثغرات الأمنية المتعلقة بمشغلي الهاتف المحمول لربط معرفات إعلانات الأجهزة بأرقام هواتف حقيقية، وبالتالي تحقيق إلغاء هوية المستخدم على نطاق واسع.
وفي تحقيق مستقل، وجدت شركة أمن الإعلانات Confiant أيضًا أن الإعلانات ذات الصلة ظهرت في الإدارات الحكومية ووكالات الدفاع وبيئات شبكات الناتو. ومع ذلك، لا يوجد حاليا أي دليل على أن هذه الأجهزة المؤسسية قد أصيبت بنجاح.
بعد الكشف عن الحادثة، اتخذت العديد من المنصات الإعلانية إجراءات لقطع علاقاتها التعاونية مع Discover-Tech. وفي الوقت نفسه، يدعو الباحثون الجهات التنظيمية وصناعة الإعلان إلى إعادة النظر في المخاطر الأمنية للنظام البيئي الإعلاني الرقمي الحالي. ويعتقدون أن البنية التحتية الإعلانية المستخدمة في الأصل للتسويق التجاري أثبتت أنها أداة للمراقبة الجماعية وتتبع الأهداف وحتى الهجمات السيبرانية، وتطرح هذه الظاهرة تحديات جديدة لخصوصية الإنترنت وأمن الشبكات.
التعليقات