الملخص:
كشف فريق Google Threat Intelligence مؤخرًا في مؤتمر أمني أن باحثين أمنيين من شركة Mandiant، وهي شركة تابعة لشركة Google، قد تربصوا سرًا في مجموعة الدردشة الأساسية لفريق القرصنة TeamPCP واستمروا في مراقبة هجمات سلسلة التوريد واسعة النطاق لفريق القرصنة ضد النظام البيئي للبرمجيات مفتوحة المصدر. وبما أنها سرية، فهي تتمتع بالطبع بميزة كونها سرية. قبل أن يشن المتسلل الهجوم، ساعدت Google بالفعل المؤسسات المتضررة ومقدمي الخدمات السحابية في التعامل مع بيانات الاعتماد المسروقة مسبقًا.
إنشاء شخصية افتراضية لكسب ثقة المتسللين:
تم تعيين هذا الباحث الأمني من قبل Google للتربص في مجموعة من المتسللين. ولهذا الغرض، أمضى الفريق وقتًا في بناء شخصية افتراضية والتفاعل مع أحد المتسللين لبناء الثقة. تمت دعوة المتسلل للانضمام إلى فريق TeamPCP. بناءً على طبقة الثقة هذه، تم أيضًا قبول المحلل السري لفريق Google بنجاح ودخل إلى مجموعة الدردشة الأساسية.
يوجد 12 شخصًا في مجموعة الدردشة الأساسية هذه، والتي تناقش بشكل أساسي تقدم الهجوم والبيانات المسروقة بنجاح وتطوير خطط الابتزاز اللاحقة. يمكن للدودة التي طورتها شركة TeamPCP أن تصيب عددًا كبيرًا من التطبيقات في فترة زمنية قصيرة وتسرق بيانات المؤسسة الحساسة، ثم تقوم بابتزاز البيانات الحساسة من المؤسسة. إذا لم تدفع الشركة الفدية، فقد يتم الكشف عن البيانات الحساسة.
كن مطلعًا على بواطن الأمور واسرق بيانات المتسللين وأخطر AWS لإلغاء بيانات الاعتماد المسربة:
في هذه المعركة الهجومية والدفاعية، لعب أحد المحللين من فريق أمان Google دور أحد المطلعين على بواطن الأمور. اكتشف المحلل أن المتسللين قاموا بتخزين عدد كبير من أسماء المستخدمين وكلمات المرور وبيانات اعتماد الوصول مركزيًا في الخادم. تم الإبلاغ عن القرائن ذات الصلة إلى فريق أمان Google. لم يقم فريق أمان Google بإخطار الشركات المتضررة واحدة تلو الأخرى (لأنه كان غير فعال للغاية)، ولكنه اتصل مباشرة بشركة Amazon AWS لإلغاء جميع بيانات الاعتماد المخترقة على دفعات.
بعد الانتهاء من إلغاء الشهادة، بدأت Google بعد ذلك في إرسال رسائل بريد إلكتروني إلى الشركة الضحية لمساعدة الشركة الضحية على إكمال عملية تدوير بيانات الاعتماد بسرعة وتشديد حقوق الوصول، بحيث لا يتمكن المتسللون من الوصول إلى المرافق الداخلية للشركة الضحية وسرقة البيانات من خلال بيانات الاعتماد المسربة. ولم يشارك المحللون السريون مطلقًا في شن الهجوم، وساعدت العملية السرية Google في جمع المزيد من المعلومات الداخلية حول TeamPCP.
يرتبط أيضًا القبض على عضوين أساسيين بالعملية السرية:
من الجدير بالذكر أن Google كشفت أن محللين سريين قدموا أدلة تتعلق بالأعضاء المشتبه بهم إلى وكالات إنفاذ القانون بناءً على الأخطاء التشغيلية التي ارتكبها المتسللون في مجموعات الدردشة الداخلية. تجدر الإشارة إلى أن أعضاء TeamPCP يتواصلون أيضًا عبر الإنترنت. هؤلاء الأعضاء منتشرين في بلدان مختلفة ولا يعرف الأعضاء الهوية الحقيقية لبعضهم البعض.
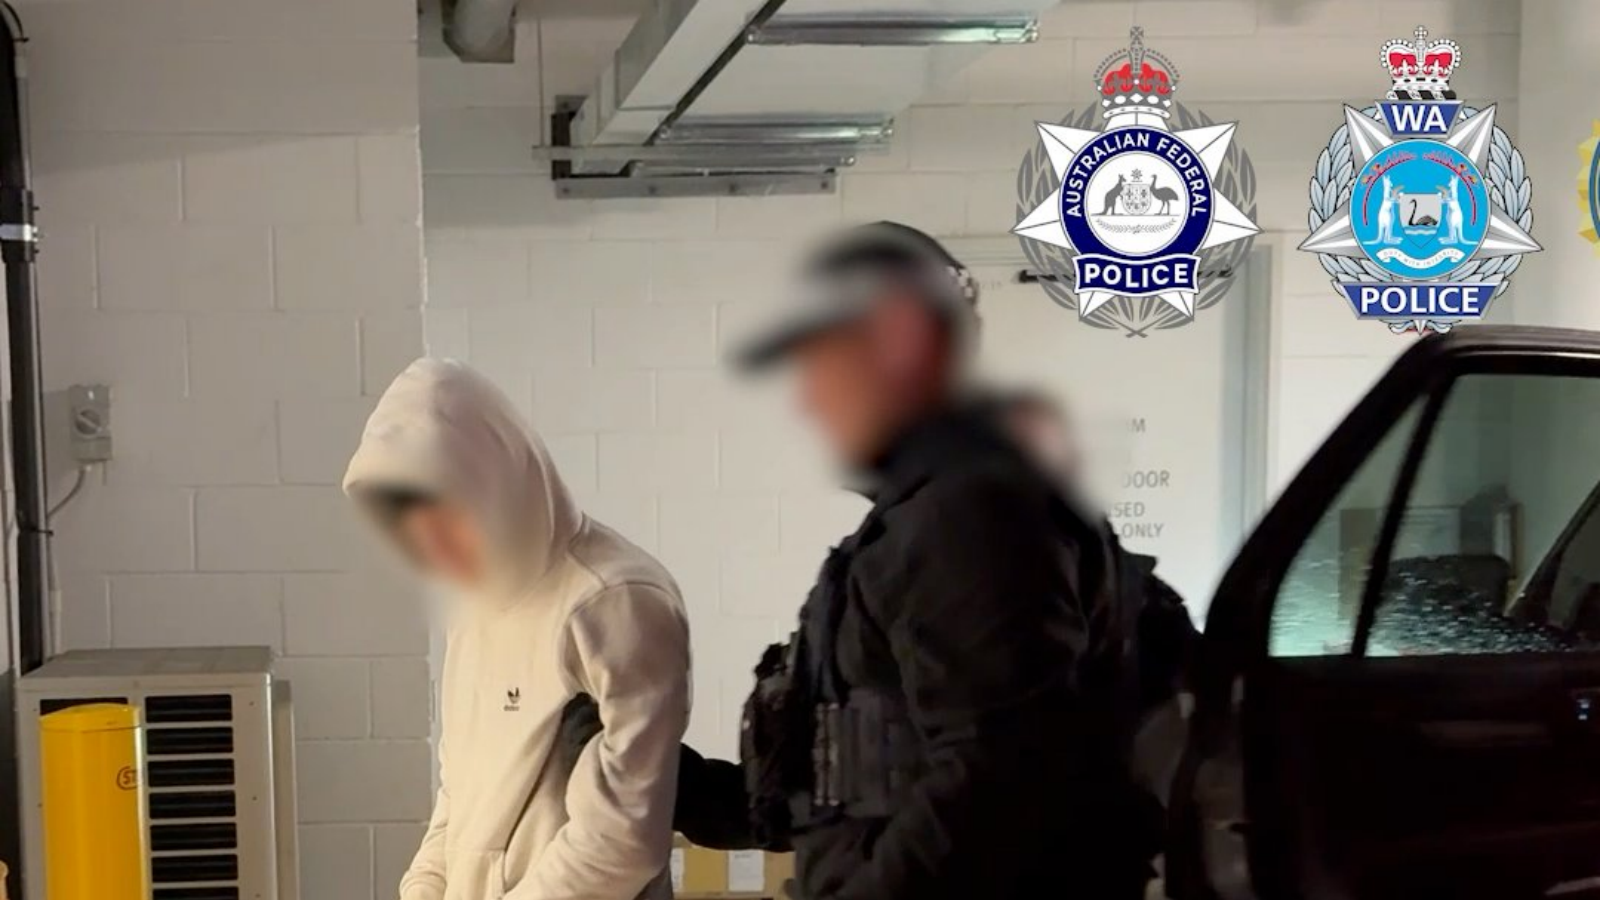
تعاون مكتب التحقيقات الفيدرالي والشرطة الأسترالية في وقت سابق لاعتقال عضوين أساسيين في فريق TeamPCP في أستراليا. على الرغم من أن جوجل لم توضح تفاصيل، إلا أن هناك احتمالًا كبيرًا أن يكون اعتقال هذين العضوين الأساسيين مرتبطًا بمحللين سريين.
التعليقات