الملخص:
على الرغم من سنوات التحذيرات من شركات وخبراء الأمن السيبراني بشأن المخاطر التي تشكلها كلمات المرور الضعيفة، لا يزال عدد كبير من المستخدمين يفضلون بيانات اعتماد تسجيل الدخول البسيطة والتي يمكن التنبؤ بها. يُظهر بحث جديد أن الراحة وإمكانية التذكر تظل أهم الاعتبارات بالنسبة للأشخاص عند تعيين كلمات المرور، في حين أن الأمان غالبًا ما يأخذ الأولوية.
يظهر تقرير جديد صادر عن مزود خدمة إدارة كلمات المرور NordPass وNordLayer وباحثين في مجال الأمن السيبراني أن فريق البحث قام بتحليل بيانات كلمات المرور المكشوفة في خروقات البيانات العامة وهجمات البرامج الضارة في الفترة من سبتمبر 2025 إلى سبتمبر 2026، وأجرى إحصائيات ومقارنات حول استخدام كلمات المرور في 44 دولة ومنطقة حول العالم.
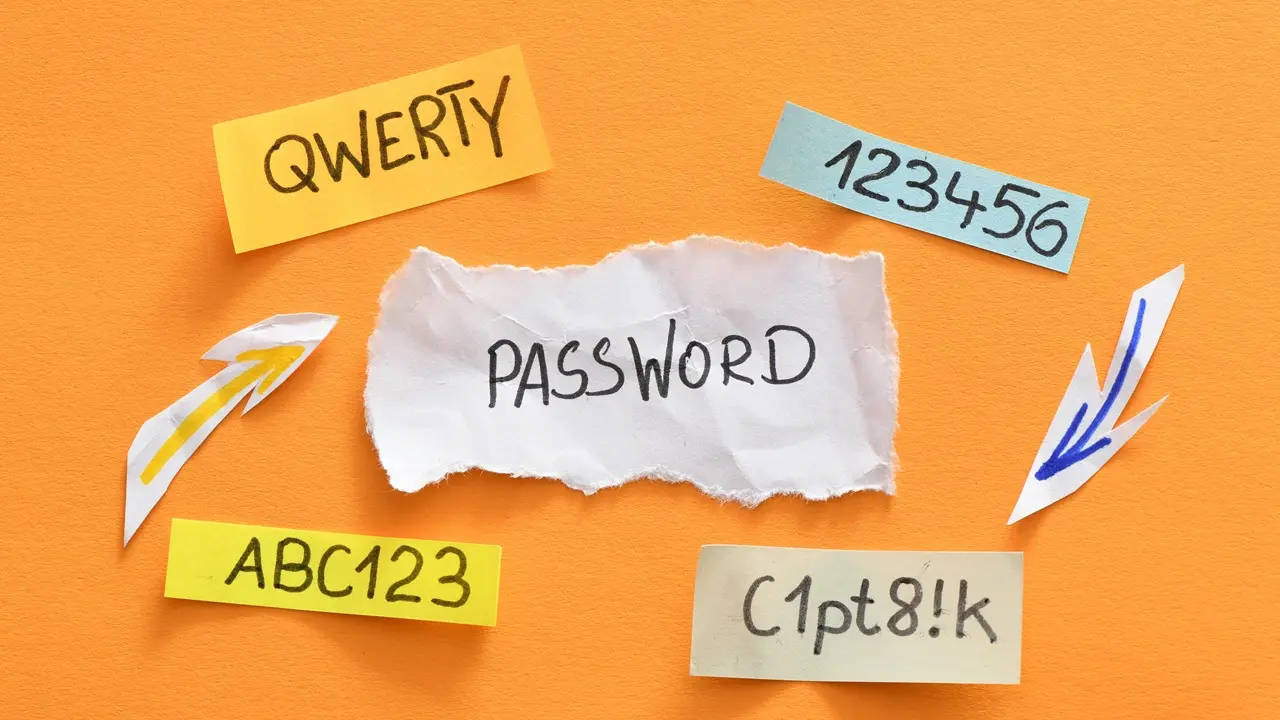
وجد التقرير أن كلمات المرور الأكثر شيوعًا في العالم في عام 2026 لا تزال تتضمن مجموعات سهلة للغاية للاختراق مثل "123456" و"admin" و"12345678". ومن بينها، تصدرت "123456" القائمة في سبع من السنوات الثماني الماضية، في حين ظلت كلمات المرور الثلاثة الأولى دون تغيير لفترة طويلة. وهذا يعني أنه على الرغم من زيادة الوعي العام بأمن الشبكة، إلا أن عددًا كبيرًا من المستخدمين ما زالوا يعطون الأولوية لراحة تذكر كلمات المرور بدلاً من أمان الحساب.
وجدت الدراسة أيضًا أن الأشخاص يظهرون ميلًا واضحًا إلى الكسل عند إنشاء كلمات المرور، وتمتد هذه الظاهرة إلى اللغات والمناطق. يستخدم العديد من المستخدمين ببساطة إصدار اللغة الأم من "password" ككلمة مرور خاصة بهم، مثل "motdepasse" بالفرنسية و"contraseña" بالإسبانية. وفي الوقت نفسه، من المرجح أن تستخدم البلدان التي تستخدم الأبجدية اللاتينية كلمات مرور مكونة من كلمات، في حين أن المناطق التي تستخدم أنظمة كتابة أخرى تستخدم في كثير من الأحيان كلمات مرور رقمية بحتة.
للثقافة الشعبية أيضًا تأثير واضح على اختيار كلمة المرور. ويسرد التقرير سلسلة من نماذج كلمات المرور من ألعاب الفيديو والرسوم المتحركة والموسيقى وثقافة الإنترنت، مثل الكلمات المرتبطة بالألعاب والرسوم المتحركة مثل "minecraft" و"sasuke20"، بالإضافة إلى أسماء فرق الميتال مثل "Slayer@666" و"Pantera1234". بالإضافة إلى ذلك، تظهر أيضًا ميمات الإنترنت ومنصات التواصل الاجتماعي بشكل متكرر في كلمات المرور، مثل "skibiditoilet" و"Tiktok2002".
أصبح نجوم الرياضة أيضًا مصدرًا مهمًا لإلهام المستخدمين لتعيين كلمات المرور. وأشار التقرير إلى أنه بعد أن أكمل نجم الدوري الاميركي للمحترفين ليبرون جيمس ثلاثية ثلاثية في ثلاث مباريات متتالية في عام 2024 عن عمر يناهز 39 عامًا و319 يومًا، دخل "Lebron0319" الذي يحتوي على أرقام ذات صلة، في قائمة أفضل 200 كلمة مرور التي جمعتها NordPass. بالإضافة إلى ذلك، تم أيضًا استخدام أسماء لاعبي كرة القدم ميسي ولامبارد وليفاندوفسكي من قبل عدد كبير من المستخدمين لإعدادات كلمات المرور.
على الرغم من أن كلمات المرور هذه تأتي من مجموعة واسعة من المصادر وتأتي بأشكال عديدة، إلا أن NordPass تعتقد أنه يمكن اختراقها كلها تقريبًا في غضون ثوانٍ. ولتحقيق هذه الغاية، توصي الوكالة المستخدمين بإنشاء كلمات مرور لا يقل طولها عن 15 حرفًا والجمع بين الأحرف الكبيرة والصغيرة والأرقام والرموز الخاصة. وفي الوقت نفسه، يمكن للمستخدمين أيضًا استخدام عبارة مرور مكونة من عدة كلمات غير مرتبطة لتحسين الأمان.
يوصي التقرير أيضًا بتعيين كلمات مرور فريدة لكل حساب، وتمكين المصادقة متعددة العوامل، واستخدام مدير كلمات المرور لحفظ وإنشاء كلمات مرور معقدة، والتحقق بانتظام مما إذا كانت بيانات اعتماد الحساب قد تم الكشف عنها في خرق البيانات.
بالإضافة إلى ذلك، دعا الباحثون مرة أخرى إلى الترويج لطرق المصادقة بدون كلمة مرور مثل "مفتاح المرور". تتيح هذه التقنية للمستخدمين تسجيل الدخول إلى مواقع الويب والتطبيقات من خلال الوسائل البيومترية مثل بصمات الأصابع والتعرف على الوجه دون الحاجة إلى تذكر كلمات المرور المعقدة. مع استمرار شركات التكنولوجيا مثل مايكروسوفت وجوجل وفيسبوك في تعزيز تعميم التقنيات ذات الصلة، تعتقد الصناعة عمومًا أن مفاتيح المرور يمكن أن تقلل بشكل فعال من مخاطر هجمات التصيد الاحتيالي وتقلل من اعتماد المستخدمين المستمر على كلمات المرور الهشة مثل "12345678" و"qwertyuiop".
التعليقات