الملخص:
مع الانتشار السريع لتكنولوجيا الذكاء الاصطناعي في الحياة اليومية ومجالات الأعمال، يقوم مجرمو الإنترنت أيضًا بتحويل هذه التكنولوجيا إلى أدوات هجوم جديدة. أصدر فريق Google Threat Intelligence Team (GTIG) مؤخرًا تقريرًا يشير إلى أن مؤسسات القراصنة قد تطورت من مجرد استخدام الذكاء الاصطناعي لإنشاء تعليمات لنشر أطر هجوم مستقلة ومتعددة الوكلاء لاكتشاف الثغرات الأمنية واستغلالها تلقائيًا. تتحسن أتمتة هجمات الشبكة بشكل ملحوظ.
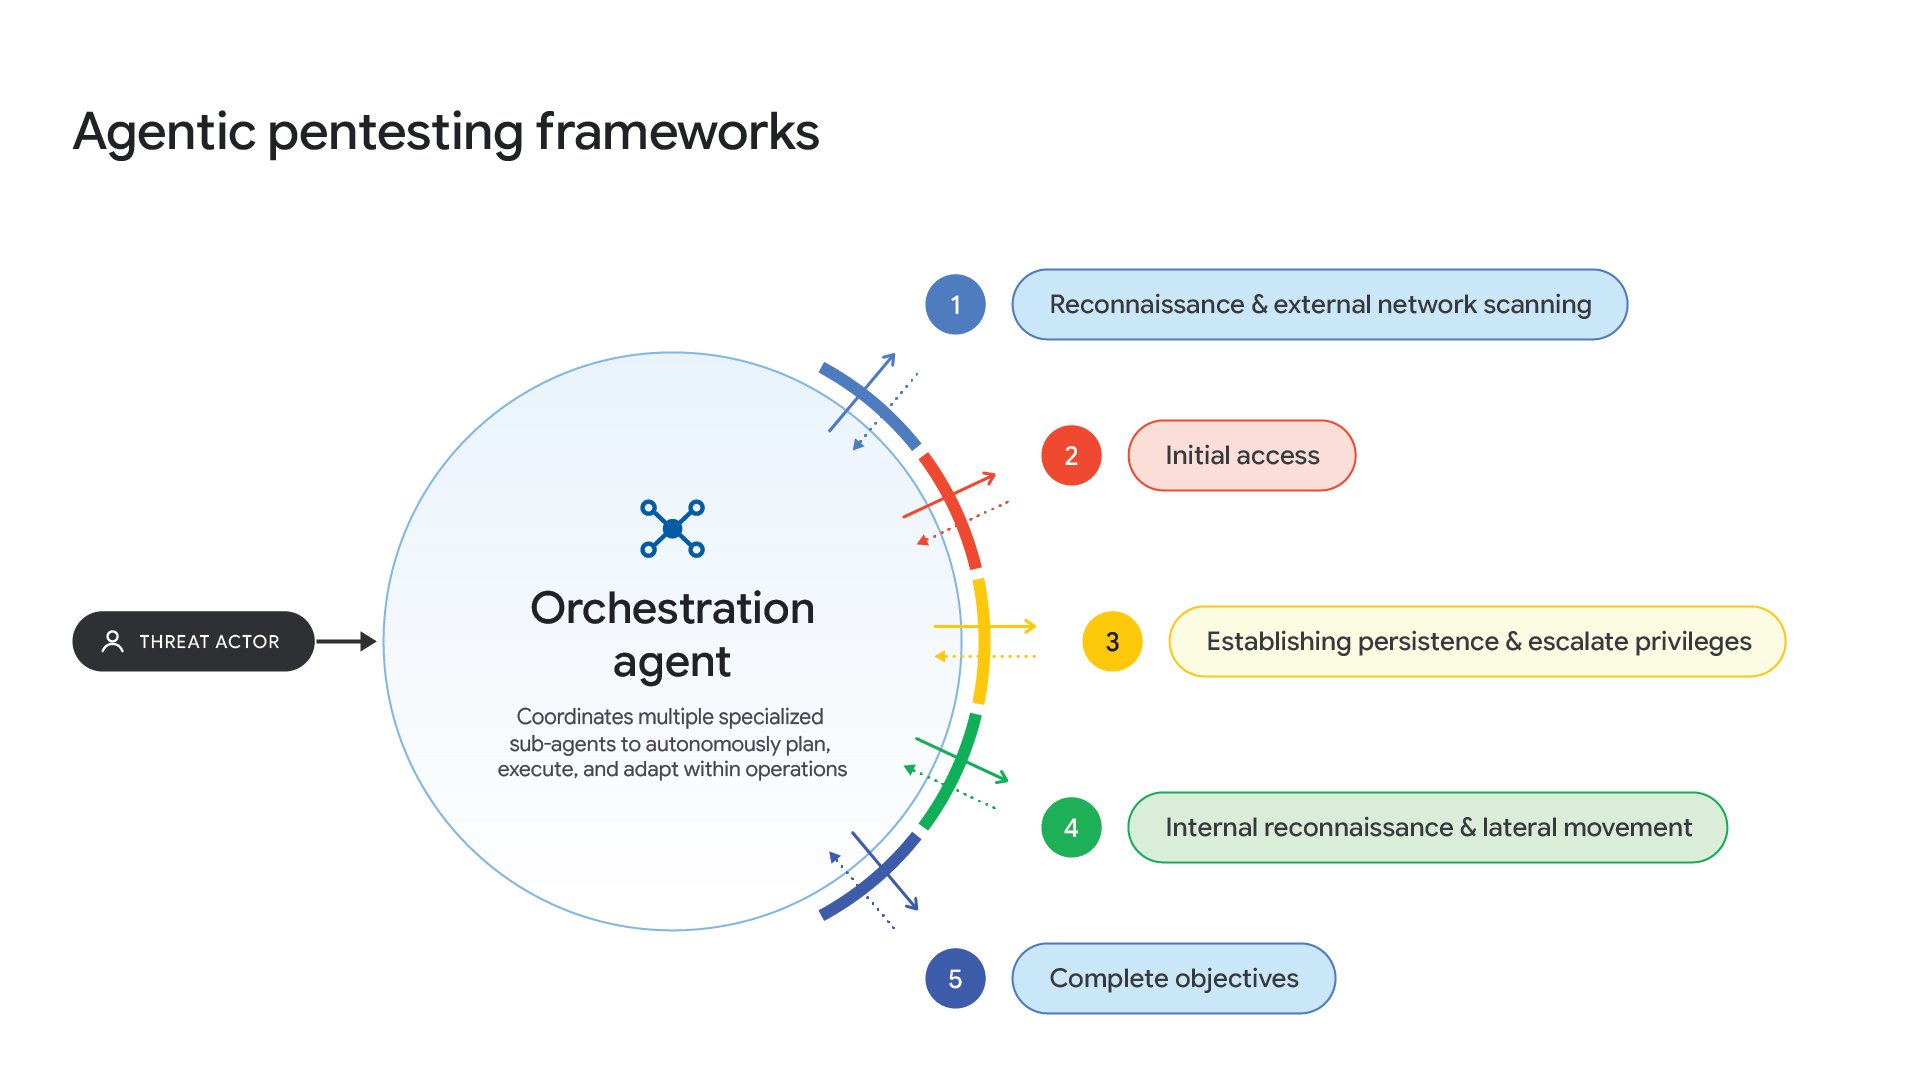
يوضح التقرير أنه يمكن للمهاجمين الآن استخدام أنظمة وكيل الذكاء الاصطناعي لإجراء التنقيب عن الثغرات الأمنية وتحليلها واستغلالها تلقائيًا، مما يؤدي إلى تقليل وقت التحضير للهجوم بشكل كبير وتحسين الكفاءة التشغيلية. ويتوقع باحثو GTIG أنه في غضون الأشهر الثلاثة المقبلة، سيتمكن المتسللون من شن هجمات إلكترونية منخفضة العتبة لا تتطلب أي مشاركة بشرية تقريبًا، ويمكن إكمال معظم العمليات بشكل مستقل بواسطة عملاء الذكاء الاصطناعي.
وجد الباحثون أن مجرمي الإنترنت يستخدمون عددًا كبيرًا من أدوات وأطر اختبار الاختراق المشروعة مفتوحة المصدر لتنفيذ الهجمات، بما في ذلك منصات مثل CyberStrikeAI وPentAGI وCAIRN. منذ وقت ليس ببعيد، أصدر مكتب التحقيقات الفيدرالي (FBI) تحذيرًا يفيد بأن منصة اختبار الاختراق المعتمدة على الذكاء الاصطناعي والتي تسمى ARTEX يتم استخدامها من قبل منظمات التهديد لأتمتة الهجمات على الشركات والمؤسسات في جميع أنحاء العالم.
ذكرت GTIG أنه في الربع الأخير، لاحظ فريق البحث لأول مرة أن الجهات الفاعلة في مجال التهديد استخدمت إطار عمل نموذجي لغوي كبير لإكمال العملية الكاملة لاكتشاف الثغرات الأمنية واستغلالها دون أي تدخل بشري. وهذا يعني أن الهجمات الآلية على الشبكة قد تجاوزت عتبة مهمة ودخلت مرحلة جديدة من التطوير.
على سبيل المثال، ذكر التقرير أن الباحثين وجدوا أن المتسللين كانوا يستخدمون نظام ذكاء اصطناعي متعدد الوكلاء يسمى "exploit_agent" للقيام بهجمات آلية على وسائل الإعلام الفرنسية ومواقع الترفيه والتعليم. يمكن للنظام تحليل تحديثات البرامج لتطبيقات الشبكة الرئيسية بشكل مستمر، والعثور على الثغرات الأمنية المحتملة، ومحاولة استغلالها تلقائيًا.
أشارت Google إلى أن ظهور مثل هذه الأطر قد أدى إلى تقليل الفترة الزمنية المتاحة لفرق الأمان لتصحيح الثغرات الأمنية بشكل كبير. في الماضي، كان لدى موظفي الأمن في كثير من الأحيان متسع من الوقت لنشر التحديثات وإصلاح نقاط الضعف؛ وبمساعدة أدوات التشغيل الآلي للذكاء الاصطناعي، يمكن للمهاجمين استخدام نقاط الضعف المعروفة كسلاح بشكل أسرع وشن الهجمات بسرعة. ومع ذلك، ذكرت Google أيضًا أن هذه الأنظمة تنتج أحيانًا أدلة هجوم تم تحديدها بشكل خاطئ أو غير صالحة.
تعتقد GTIG أن اعتماد مثل هذه الأطر من قبل المهاجمين يمثل تحولًا كبيرًا في أنماط اختراق الشبكة. في حين أن أساسيات الاختراق لم تتغير، مع استمرار وجود الوسائل التقليدية مثل سرقة بيانات الاعتماد أو استغلال الأنظمة غير المصححة، فإن قدرة الأطر الآلية على ربط سلاسل الهجوم المعقدة معًا بسرعة "سرعة الآلة" والعمل على نطاقات أكبر قد خلقت تحديات جديدة وغير مسبوقة لجهود الدفاع عن الشبكة.
استجابة لهذا الاتجاه، تؤكد Google على ضرورة قيام المؤسسات بتصحيح الأنظمة المفتوحة على الإنترنت في أسرع وقت ممكن وتقصير الوقت بين إصدار التصحيح والنشر الرسمي قدر الإمكان. ويعتقد التقرير أنه بدلاً من البحث بنشاط عن ثغرات أمنية جديدة، أصبح المهاجمون الآن أكثر ميلاً إلى استغلال الثغرات الأمنية التي تم الكشف عنها علناً ولكن لم يتم تصحيحها بعد. ولذلك، فإن تحديث النظام بشكل مستمر لا يزال أحد أكثر الإجراءات فعالية لتحسين الأمان.
وفي الوقت نفسه، تعتقد Google أن الذكاء الاصطناعي لا يُستخدم للهجوم فحسب، بل للدفاع أيضًا. ذكرت الشركة وكيل أمان يعمل بالذكاء الاصطناعي يُدعى "Big Sleep" والذي يبحث بشكل استباقي عن نقاط الضعف المعروفة في البرامج ويساعد في إصلاحها. قدمت Google أيضًا بنية أمان AI Threat Defense، والتي تجمع بين نماذج الذكاء الاصطناعي وتحليل أولويات المخاطر وقدرات الإصلاح التلقائي لاكتشاف تهديدات الشبكة والاستجابة لها بشكل أسرع.
يعتقد المطلعون على الصناعة أنه مع استمرار نضج أدوات الهجوم المعتمدة على الذكاء الاصطناعي، يدخل مجال أمن الشبكات مرحلة جديدة يعتمد فيها كل من الهجوم والدفاع على الذكاء الاصطناعي. وفي المستقبل، لن يتعين على المؤسسات مواجهة الضغوط الناجمة عن توسع الهجمات الآلية فحسب، بل سيتعين عليها أيضًا الاعتماد على أنظمة حماية أكثر تقدمًا تعتمد على الذكاء الاصطناعي للتعامل مع مخاطر الشبكة المتصاعدة باستمرار.
التعليقات