الملخص:
كشف مشروع البرامج الثابتة UEFI مفتوح المصدر TianoCore EDK II مؤخرًا عن ثغرة أمنية خطيرة تسمح للمهاجم بإرسال حزم بيانات معدة خصيصًا وإحداث تلف في الذاكرة أثناء عملية تمهيد الجهاز عبر الشبكة للتسبب في انقطاع التمهيد. إذا كان لدى المهاجم معلومات بناء البرنامج الثابت المستهدف، فمن الممكن أيضًا تنفيذ التعليمات البرمجية قبل تحميل نظام التشغيل.
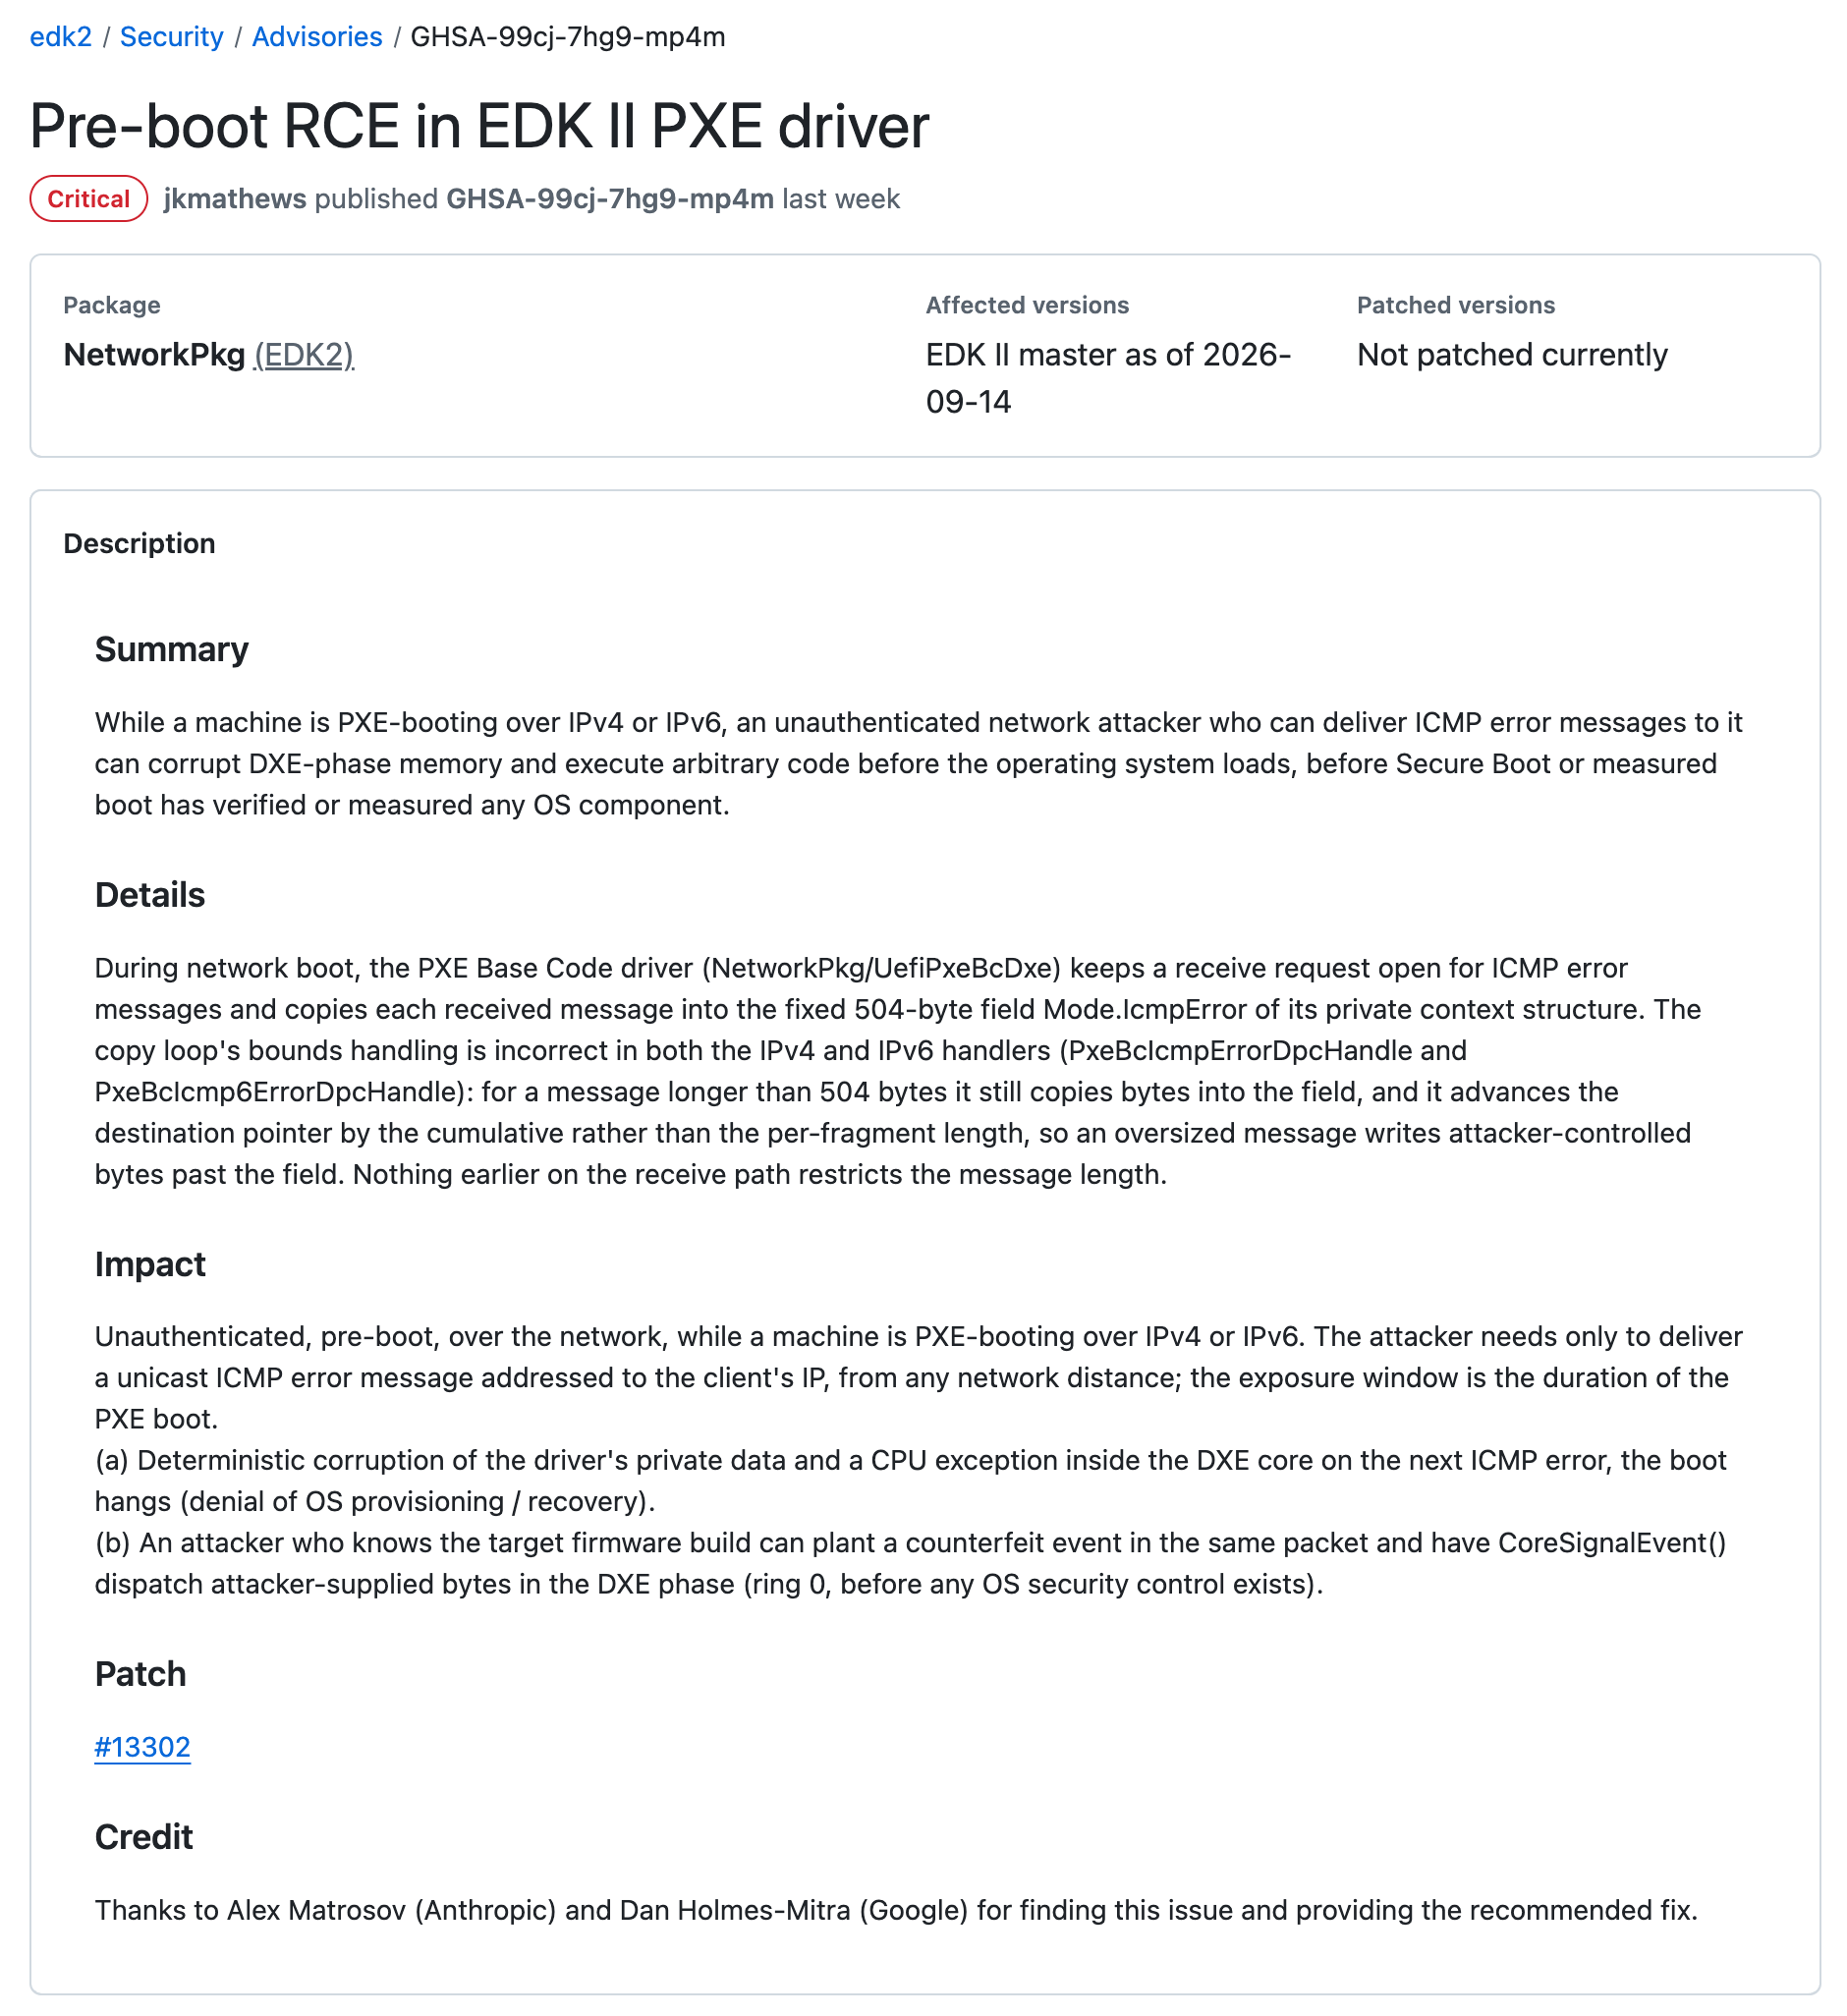
تؤثر الثغرة الأمنية، ذات الرقم CVE-2026-97631، بشكل أساسي على الخوادم التي تستخدم البرامج الثابتة TianoCore UEFI. تم دمج رمز الإصلاح الأولي في 15 أكتوبر، ولكن تحتاج الخوادم والأجهزة أيضًا إلى الحصول على تحديثات البرامج الثابتة التي تحتوي على الإصلاح، الأمر الذي قد يتطلب برامج ذات صلة وإصدارات تكيف OEM.
UEFI هو البرنامج الثابت الأساسي الذي يتم تشغيله عند تشغيل الجهاز، وهو المسؤول عن تهيئة الجهاز وتحميل مكونات التمهيد اللاحقة. TianoCore EDK II هو تطبيق UEFI مفتوح المصدر مستخدم على نطاق واسع. سيقوم مصنعو الأجهزة ومقدمو الخدمات السحابية بإنشاء برامج تمهيد UEFI الخاصة بهم بناءً على هذا المشروع.
تحدث مشكلة عدم الحصانة هذه في برنامج تشغيل PXE Base Code. يسمح PXE للأجهزة بالحصول على البرامج المطلوبة لبدء التشغيل من الشبكة. يتم استخدامه بشكل شائع في نشر الخادم وتثبيت النظام واستعادته في مراكز البيانات. عند تشغيل PXE للجهاز عبر IPv4/v6، سيتلقى برنامج التشغيل رسائل خطأ ICMP من الشبكة، وسيتم بعد ذلك نسخ رسائل الخطأ إلى مخزن مؤقت ذي حجم ثابت.
قال TianoCore في الإعلان أن الكود المتأثر به خطأ في معالجته لأطوال البيانات وإزاحات الأجزاء: الرسائل التي تتجاوز 504 بايت قد تكتب حدود المخزن المؤقت وتستبدل الذاكرة المجاورة. سيحتاج المهاجم إلى إرسال رسالة خطأ ICMP مُصممة خصيصًا إلى عنوان IP الخاص بالجهاز أثناء النافذة الزمنية عندما يخضع الجهاز المستهدف لعملية تشغيل PXE.
TianoCore EDK II هو الرمز الأساسي للعديد من منتجات البرامج الثابتة UEFI. تستخدم AMI وInsyde وPhoenix وغيرها من الشركات المصنعة هذا المشروع، وتقوم Microsoft أيضًا بتطوير مشروع Project Mu استنادًا إلى TianoCore EDK II.
ذكر فريق المشروع في الإعلان أن تقييم تأثير الثغرات الأمنية يجب أن يتم دمجه مع أجهزة محددة: يحتاج المسؤولون إلى التحقق مما إذا كانت البرامج الثابتة تحتوي على برنامج تشغيل PXE المتأثر، وما إذا كان الجهاز سيتم تشغيله عبر الشبكة، وما إلى ذلك. ويحتاج المسؤولون المحددون إلى الاتصال بالشركة المصنعة للجهاز للحصول على استشارة بناءً على نوع الخادم. تحتاج الشركة المصنعة للجهاز إلى الحصول على أحدث البرامج الثابتة وإعادة بناء برنامج UEFI الثابت الخاص بها.
حتى يتم الحصول على إصلاح البرامج الثابتة، يمكن للمسؤولين تعطيل تمهيد PXE. إذا كان تمهيد PXE ضروريًا، فيمكن وضع شبكة التمهيد على مقطع شبكة موثوق به ومعزول للحد من حركة مرور ICMPv4/v6 غير المصرح بها.
التعليقات