الملخص:
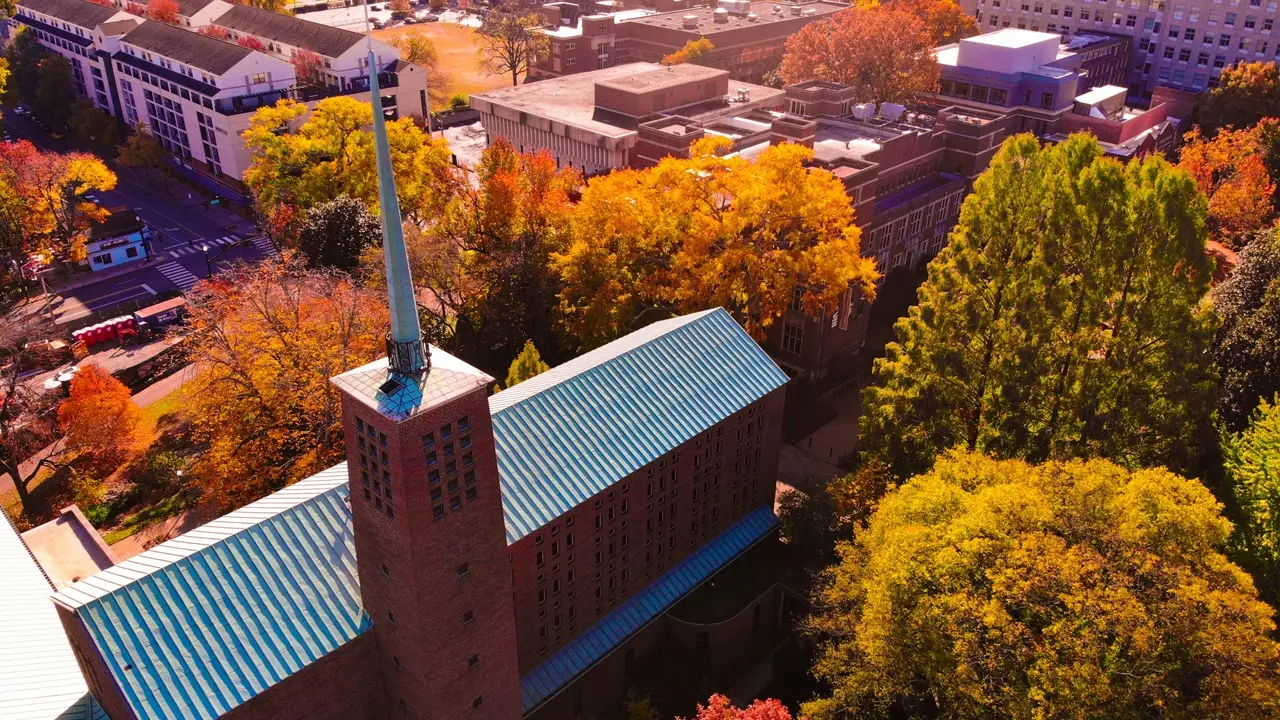
تعرضت جامعة فاندربيلت، إحدى الجامعات الأمريكية المشهورة، مؤخرًا لحادث خطير يتعلق بالأمن السيبراني. قالت المدرسة إنها تستجيب حاليًا لحادث الأمن السيبراني المستمر الذي قد يؤثر على معدات المدرسة والأنظمة الداخلية والخدمات السحابية المتعددة. من أجل تقليل المخاطر، طلبت المدرسة بشكل عاجل من الطلاب والمعلمين والموظفين الآخرين إيقاف تشغيل الأجهزة الصادرة عن المدرسة، وفصل الشبكة اللاسلكية بالحرم الجامعي، وإيلاء اهتمام وثيق لما إذا كانت هناك خلل في المعدات.
وقالت المدرسة في بيان لها إن فريق تكنولوجيا المعلومات يقوم بالتحقيق بشكل فعال في سبب الحادث ويتخذ الإجراءات اللازمة للحد من انتشار التأثير. كما تذكر المدرسة المعلمين والطلاب بضرورة توخي الحذر والإبلاغ عن أي أنشطة مشبوهة على الفور. وتشمل العلامات غير الطبيعية التي أدرجتها المدرسة النوافذ المنبثقة غير المتوقعة، والتحذيرات الأمنية، والتغييرات غير الطبيعية في الملفات أو الأذونات في منصة التخزين السحابية، وحذف الملفات أو إعادة تسميتها دون سبب، والتطبيقات غير المألوفة على الجهاز، وطلبات المصادقة غير الطبيعية.
تشدد المدرسة بشكل خاص على أنه في حالة اكتشاف مواقف مشبوهة، يجب على المستخدمين عدم النقر فوق أي روابط أو نوافذ منبثقة أو مرفقات غير معروفة، ويجب ألا يحاولوا التحقيق في المشكلة وإصلاحها بأنفسهم، لتجنب زيادة المخاطر.
وفقًا لوسائل الإعلام الطلابية بجامعة فاندربيلت "Vanderbilt Hustler"، بعد الحادث، دخل موظفون من قسم تكنولوجيا المعلومات بالمدرسة إلى عدة فصول دراسية وذكّروا المعلمين بتعليق استخدام المعدات الصادرة عن المدرسة. تنصح المدرسة أيضًا المعلمين والطلاب بإغلاق جميع مستندات Microsoft Word المستخدمة والتوقف عن الوصول إلى أدلة التخزين عبر الإنترنت مثل OneDrive وDropbox.
على الرغم من الهجوم السيبراني، قالت المدرسة إن الأنشطة التعليمية ستستمر كما هو مخطط لها. وأعلنت المدرسة أن الدورات ستستمر كالمعتاد ويجب على الطلاب ترتيب دراستهم حسب التوجيهات المحددة للمعلمين. وفي الوقت نفسه، يظل مكتب شبكة رعاية الطلاب مفتوحًا، كما تحافظ خدمات الاستشارة النفسية وغيرها من الخدمات على العمليات العادية.
وفي الوقت نفسه، أعلنت مجموعة من برامج الفدية تسمى BYOD مسؤوليتها عن الهجوم. وزعمت المجموعة في معلومات عامة أنها نجحت في اختراق شبكات المدارس وسرقة كمية كبيرة من البيانات الحساسة، بما في ذلك أرقام الضمان الاجتماعي والأسماء وعناوين البريد الإلكتروني وأرقام الهواتف وسجلات الطلاب والموظفين.
وادعت منظمة BYOD أيضًا أنها أتقنت جميع بيانات بيئة الشبكة والبحث العلمي الخاصة بالمدرسة، وادعت أن البيانات التي تم الحصول عليها تحتوي على أكثر من مليون رقم ضمان اجتماعي. وقالت المنظمة أيضًا إن قاعدة بيانات المدرسة قد تم إغلاقها، وقد أتقن المهاجمون عددًا كبيرًا من الأصول والمعلومات في الشبكة، وطلبوا إنشاء قناة اتصال مع المدرسة.
أثناء الهجوم، أبلغ العديد من الطلاب والمدرسين عن ظهور برامج الفدية المرتبطة بمنظمة BYOD على أجهزة المدرسة. يُظهر مقطع فيديو متداول على الإنترنت جهاز كمبيوتر في الحرم الجامعي يقوم تلقائيًا بتشغيل تحذير صوتي، يفيد بأن النظام قد تم اختراقه من قبل المنظمة.
ومع ذلك، حتى الآن، لم يتم تأكيد المحتوى الذي كشفت عنه مجموعة المهاجمين بشكل مستقل. وذكرت وسائل الإعلام الطلابية "Vanderbilt Hustler" أنها غير قادرة مؤقتًا على التحقق من ادعاءات المنظمة حول حجم ومحتوى سرقة البيانات.
يُظهر آخر تحديث من المدرسة أن الشبكة اللاسلكية للحرم الجامعي والخدمات الرقمية الأساسية مثل Brightspace وYES لا تزال قيد الاستخدام العادي. ومع ذلك، لا تزال بعض منصات التخزين عبر الإنترنت تمثل مخاطر أمنية، لذلك لا توصي المدرسة الطلاب بتسجيل الدخول إلى أي حساب خدمة Microsoft عند تلقي طلب مصادقة لمنع سرقة بيانات الاعتماد الخاصة بهم.
وبالنسبة للموعد الذي سيتم فيه حل الحادثة بشكل كامل، قالت المدرسة إنها غير قادرة حاليًا على تقديم جدول زمني واضح. تخطط المدرسة لمواصلة إصدار تحديثات المتابعة وستقوم بانتظام بإطلاع مجتمع الحرم الجامعي على نتائج التحقيق. ووصف مسؤول بالمدرسة الهجوم السيبراني بأنه "مثل مبنى ينفجر فجأة، ونحن نحاول جمع كل القطع وتجميعها معًا" لتسليط الضوء على مدى تعقيد التعامل مع الحادث.
التعليقات