
الملخص:
استجابت Microsoft مؤخرًا لمشاكل أمان Windows. في مواجهة الإصلاح لمرة واحدة لأكثر من 1100 نقطة ضعف أمنية لنظام التشغيل Windows في أكتوبر 2026، أكدت الشركة أن هذا لا يعني أن أمان Windows 11 آخذ في الانخفاض. وبدلاً من ذلك، فإنه يُظهر أن Microsoft تستخدم تقنية الذكاء الاصطناعي لفحص التعليمات البرمجية البرمجية على نطاق أوسع وبشكل أعمق لاكتشاف وإصلاح المشكلات الأمنية التي ربما تم تجاهلها في الماضي.
ومع ذلك، أصدرت مايكروسوفت أيضًا تحذيرًا يستحق اليقظة: مع تطور تكنولوجيا الذكاء الاصطناعي، قد يحتاج المهاجمون الآن إلى بضع ساعات فقط لتحليل التصحيحات الأمنية التي أصدرتها مايكروسوفت، واستنتاج مبدأ الثغرة الأمنية بشكل عكسي، وتطوير أدوات الهجوم المقابلة.
وفقًا لدليل تحديث الأمان الصادر عن Microsoft لشهر أكتوبر 2026، تم إصلاح إجمالي 1413 مشكلة خطيرة خطيرة (نقاط الضعف الشائعة وأرقام التعرض) بواسطة منتجات Microsoft في ذلك الشهر، منها 1102 تم إصلاحها بواسطة نظام Windows نفسه. يتجاوز هذا العدد بكثير الأشهر العادية السابقة ويواصل اتجاه الزيادة الحادة في عدد الثغرات الأمنية التي تم الكشف عنها في النصف الثاني من عام 2026.
يعتبر النمو في عدد إصلاحات الثغرات الأمنية في نظام التشغيل Windows ملحوظًا بشكل خاص. سيزداد عدد الثغرات الأمنية التي يتم إصلاحها بواسطة Windows كل شهر في عام 2026 بشكل ملحوظ مقارنة بعام 2025.
من بينها، تم إصلاح 413 قطعة في يوليو 2026، وتم إصلاح 233 قطعة في أغسطس، وتم إصلاح 726 قطعة في سبتمبر، وارتفع إلى 1123 قطعة في أكتوبر. وعلى سبيل المقارنة، قام Windows بإصلاح 134 نقطة ضعف فقط في أكتوبر 2025.
تعتقد Microsoft أن هذا التغيير لا يمكن فهمه ببساطة على أنه أصبح Windows أقل أمانًا. في الماضي، ربما كانت بعض الثغرات الأمنية مخفية في قواعد أكواد برمجية ضخمة لفترة طويلة، ولم تدخل في عملية الإصلاح إلا حتى اكتشفها باحثون خارجيون وأبلغوا عنها، أو بدأ المهاجمون في استغلالها. والآن بعد أن بدأت مايكروسوفت في استخدام أنظمة الذكاء الاصطناعي لمسح المزيد من التعليمات البرمجية والبحث بشكل استباقي عن العيوب الأمنية المحتملة، فقد زاد بشكل طبيعي عدد الثغرات الأمنية المكتشفة والكشف عنها.
وقال نونو كوستا، رئيس قسم خدمة وتسليم Windows في Microsoft، إن عدد الثغرات الأمنية وحده لا يعكس بشكل كامل مستوى أمان نظام التشغيل. والأهم من ذلك، أنه يمكن للشركات اكتشاف نقاط الضعف وإصلاح المشكلات ونشر إجراءات الحماية الأمنية على أجهزة المستخدم في الوقت المناسب.
كما أكدت Microsoft أيضًا على أن الكشف العام عن معلومات الثغرات الأمنية لا يمثل زيادة بسيطة في المخاطر الأمنية، ولكنه يسمح للباحثين الأمنيين ومديري تكنولوجيا المعلومات في المؤسسات بفهم نطاق التأثير وخطورته وطرق إصلاح الثغرة الأمنية بشكل أكثر دقة، وذلك من أجل اتخاذ تدابير وقائية مستهدفة.
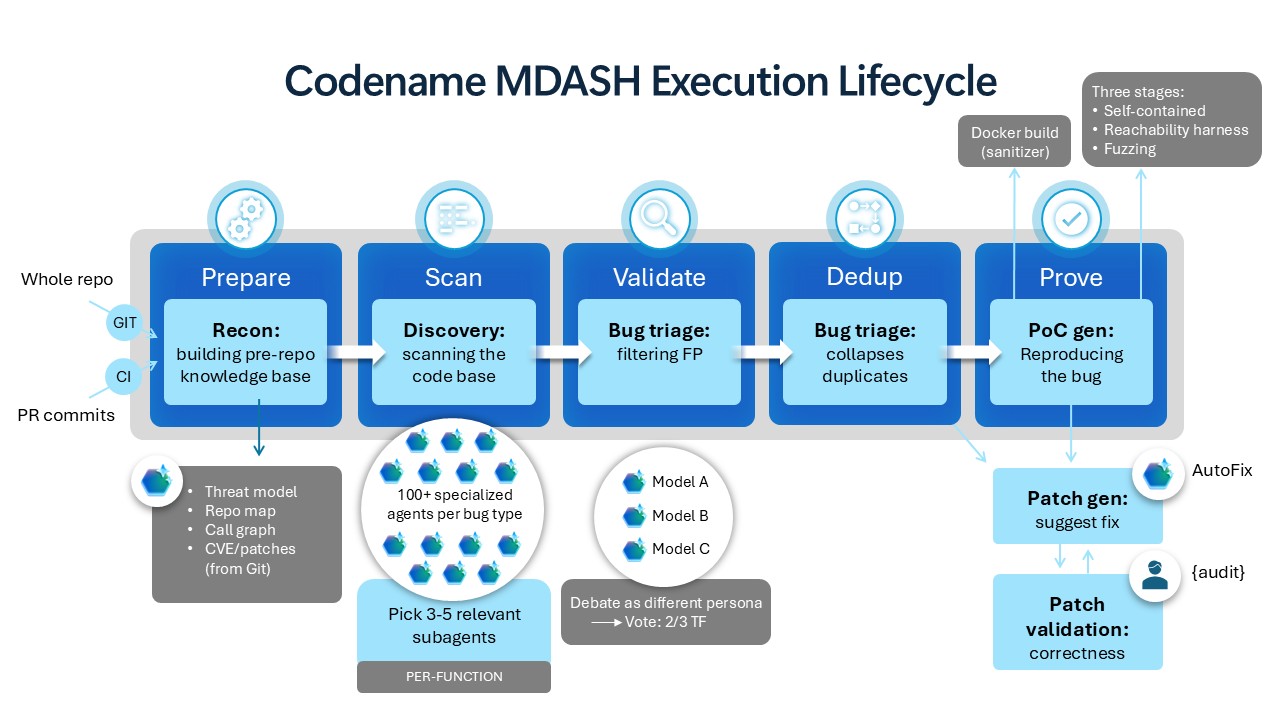
من أجل تحسين كفاءة اكتشاف الثغرات الأمنية، تستخدم Microsoft نظام فحص أمان الذكاء الاصطناعي المسمى MDASH على نطاق واسع. يجمع النظام بين نموذج الأمان الخاص بشركة Microsoft، بالإضافة إلى التكنولوجيا الشريكة بما في ذلك Anthropic Mythos، ويستخدم وكيل الذكاء الاصطناعي المصمم خصيصًا للعثور على نقاط الضعف المحتملة والتحقق منها.
لا يمكن للذكاء الاصطناعي أن يساعد في تحديد الحالات الشاذة في التعليمات البرمجية فحسب، بل يساعد أيضًا المهندسين في تحديد إصدارات Windows المتأثرة، وما هي العواقب التي قد تترتب على الثغرة الأمنية، وما هي إجراءات الإصلاح التي ينبغي اتخاذها. ومع ذلك، أكدت مايكروسوفت أن الذكاء الاصطناعي لم يحل محل مهندسي الأمن، ولا يزال المهندسون البشريون مسؤولين عن الحكم النهائي على الثغرات الأمنية وقرارات الإصلاح.
إلا أن تطبيق الذكاء الاصطناعي في المجال الأمني يعتبر سلاحًا ذا حدين. وأشارت مايكروسوفت إلى أن الذكاء الاصطناعي لا يمكنه فقط مساعدة المدافعين على اكتشاف الثغرات الأمنية بشكل أسرع، ولكنه يساعد أيضًا المهاجمين في العثور على العيوب الأمنية التي لم يتم إصلاحها، وحتى تحليل التصحيحات التي تم إصدارها لاستنتاج المشكلات الموجودة في الكود الأصلي.
في الماضي، كان على المهاجمين في كثير من الأحيان استثمار وقت طويل في دراسة التعليمات البرمجية البرمجية لفهم كيفية عمل الثغرة الأمنية. ولكن الآن، بعد أن قامت Microsoft بنشر التصحيح للعامة، يمكن للمهاجمين استخدام الذكاء الاصطناعي لمقارنة تغييرات التعليمات البرمجية بسرعة قبل الإصلاح وبعده، وتحديد موقع الأجزاء المعدلة، ثم استنتاج الظروف المسببة للثغرة الأمنية.
وهذا يعني أنه بعد إصدار التصحيح الأمني، لن تصبح أجهزة المستخدم آمنة تلقائيًا على الفور. طالما أن المستخدمين لم يقوموا بتثبيت التحديثات، فقد يكونون في مرحلة محفوفة بالمخاطر تعرف باسم "Patch Gap".
وحذرت مايكروسوفت على وجه التحديد من أن عملية قيام المهاجمين باستخدام الذكاء الاصطناعي لتحليل التصحيحات وتطوير عمليات الاستغلال قد يتم الآن تقصيرها إلى ساعات بدلاً من أيام أو حتى أسابيع في الماضي.
وقد حذر جيريمي تشابمان، مدير عمل Microsoft 365 مع عملاء Windows، سابقًا من أنه لا ينبغي للشركات تأخير التحديثات الأمنية الشهرية لمدة ثلاثة أيام أو أكثر كما كان الحال في الماضي. وهو يعتقد أنه إذا تم نشر التحديثات الأمنية الهامة بعد أسابيع من إصدارها، فسيتم ترك وقت كافٍ للمهاجمين الذين يمكنهم استخدام الذكاء الاصطناعي لتحليل نقاط الضعف بسرعة.
تُظهر البيانات التشخيصية لأجهزة المؤسسات الصادرة عن Microsoft أيضًا أن سرعة نشر التحديثات الأمنية لا تزال غير مثالية. في العينة التي تم جمعها في أغسطس 2026، بعد أسبوعين من إصدار التحديث الأمني، تم تثبيت التحديث على أقل من نصف أجهزة المؤسسة؛ وبعد مرور أربعة أسابيع على الإصدار، ما زال حوالي ربع الأجهزة لم يتم تثبيت التحديث المطابق لها.
وهذا يعني أنه حتى إذا أكملت Microsoft إصلاحات الثغرات الأمنية، فقد يظل عدد كبير من أجهزة المؤسسة معرضًا لمخاطر أمنية معروفة لفترة طويلة من الوقت.
لذلك تأمل Microsoft أن تقوم المؤسسات بتغيير إستراتيجياتها التقليدية لإدارة التحديث وعدم اعتبار التحديثات الأمنية بمثابة مهام صيانة روتينية يمكن نشرها ببطء في دورة ثابتة. وبدلاً من ذلك، يجب عليهم دمج وقت النشر الفعلي بعد إصلاح الثغرات الأمنية في نظام إدارة الأمان الشامل.
من الجدير بالذكر أن التحديث الأمني لشهر أكتوبر 2026 يحتوي أيضًا على ثغرة أمنية لتجاوز ميزة أمان Windows Shell التي تم اكتشاف استغلالها، برقم CVE-2026-96951. بالإضافة إلى ذلك، تم الكشف علنًا عن ثغرة أمنية لتجاوز ميزة أمان .NET Framework.
تعتقد Microsoft أنه في المستقبل، ستعتمد إدارة الأمان بشكل متزايد على أولوية المخاطر، بدلاً من مجرد تحديد ترتيب التحديثات بناءً على عدد الثغرات الأمنية. يجب على المؤسسات إعطاء الأولوية لحماية الأجهزة التي تتصل مباشرة بالإنترنت، والبنية التحتية للمصادقة، والأنظمة التي تحتوي على بيانات مهمة.
بالنسبة لمستخدمي Windows 11 العاديين، فإن الرسالة التي تنقلها هذه الحادثة واضحة نسبيًا: الزيادة في عدد الثغرات الأمنية التي تم إصلاحها بواسطة Microsoft لا تعني أن النظام يجب أن يصبح أكثر عرضة للخطر، ولكن توقيت التحديثات الأمنية أصبح أكثر أهمية من أي وقت مضى.
خاصة عندما يتمكن الذكاء الاصطناعي من تسريع أبحاث الثغرات الأمنية وتطوير أدوات الهجوم، إذا قام المستخدمون بتأخير تحديثات النظام لفترة طويلة، فقد يسمحون للعيوب الأمنية التي تم الكشف عنها بالفعل بأن تصبح نقاط دخول للهجمات. توصي Microsoft المستخدمين بتثبيت تحديثات الأمان التراكمية الشهرية في أسرع وقت ممكن وعدم تأخير نشر التصحيح لفترات طويلة دون سبب وجيه.
يعني هذا التغيير أيضًا أن أمان الشبكة يدخل مرحلة جديدة. ويعمل الذكاء الاصطناعي في الوقت نفسه على تحسين كفاءة مصنعي البرمجيات في اكتشاف نقاط الضعف والمتسللين في استغلال نقاط الضعف، كما تم ضغط دورات الهجوم والدفاع بين الطرفين بشكل كبير. في المستقبل، لن يعتمد مستوى الأمان لأنظمة التشغيل فقط على عدد الثغرات الأمنية التي يمكن للشركات المصنعة اكتشافها، ولكن أيضًا على مدى سرعة إكمال العملية بأكملها بدءًا من اكتشاف الثغرات الأمنية وإصدار التصحيح وحتى النشر النهائي على كل جهاز.
التعليقات