الملخص:
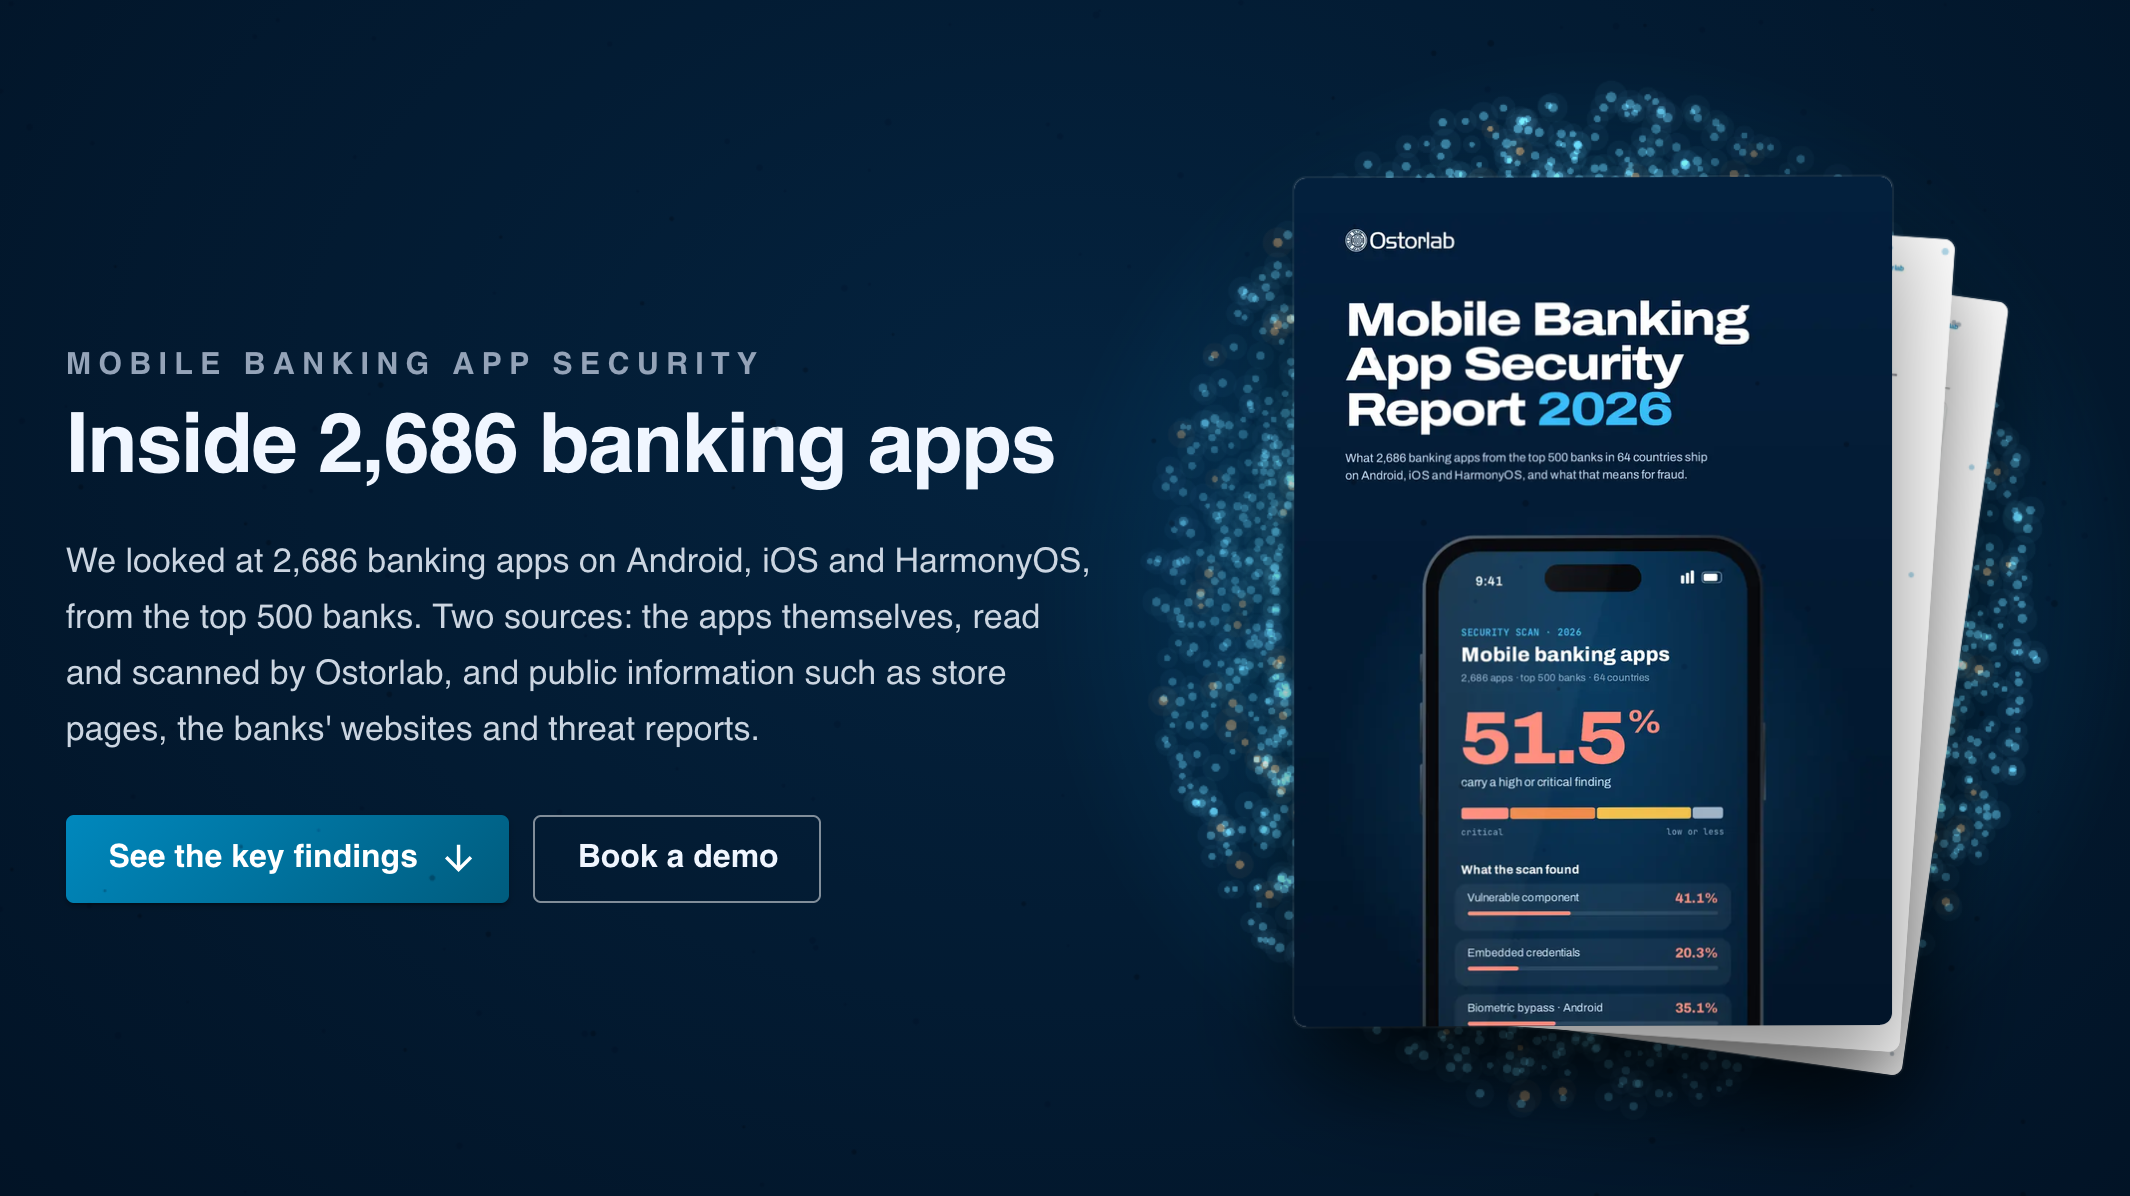
أصدرت وكالة أمن الشبكات Ostorlab "تقرير أمان تطبيقات الخدمات المصرفية عبر الهاتف المحمول لعام 2026". وهذه هي المرة الأولى التي يتم فيها إدراج نظام HarmonyOS من هواوي في نطاق تقييم هذا التقرير السنوي. قامت هذه الدراسة بتحليل إجمالي 2,686 تطبيقًا للخدمات المصرفية عبر الهاتف المحمول من 487 بنكًا في 64 دولة حول العالم، منها 478 تطبيقًا من معرض تطبيقات هواوي (AppGallery).
تظهر نتائج التقييم أنه من بين المنصات الرئيسية الثلاثة Android وiOS وHarmonyOS، تعد المخاطر الأمنية لمنصة Harmony هي الأبرز. تشير البيانات إلى أن 31.6% من تطبيقات بنك Hongmeng تحتوي على عيب أمني واحد على الأقل على مستوى حرج، وهي ليست فقط أعلى نسبة بين المنصات الرئيسية الثلاثة، ولكنها أيضًا أعلى بكثير من متوسط 18.4% لجميع التطبيقات.
فيما يتعلق بأمان مكونات الطرف الثالث، فإن 56.7% من تطبيقات بنك Hongmeng تدمج مكونات الطرف الثالث مع نقاط الضعف التي تم الكشف عنها. ويقارن هذا بنسبة 37.7% على نظام Android و37.4% على نظام iOS. وأشار أوستورلاب إلى أن السبب الرئيسي لهذه الفجوة هو أن العديد من تطبيقات Hongmeng عبارة عن إصدارات منقولة مبكرة تم تجميعها وتستخدم مكتبات أقدم تابعة لجهات خارجية.
بالنظر إلى بيانات الصناعة بشكل عام، فإن 51.5% من جميع التطبيقات المصرفية التي تم اختبارها كانت بها مشكلة أمنية واحدة عالية الخطورة أو خطيرة على الأقل. بالإضافة إلى ذلك، ومن حيث شعبية تقنية المصادقة الحديثة، فإن 4.9% فقط من التطبيقات المصرفية تدعم وظيفة مفتاح المرور.
وأضافت Ostorlab في التقرير أن هذه الدراسة نشرت فقط إحصائيات موجزة ولم تذكر اسم أي بنك أو تطبيق محدد، ولم يتم إطلاق أي هجمات فعلية على أي تطبيق أثناء عملية البحث. إن اكتشاف ثغرة أمنية يعني فقط وجود خطر محتمل في التطبيق، لكنه لا يعني أنه تم استغلال الثغرة الأمنية بنجاح.
النص الكامل للتقرير:
https://ostorlab.co/annual-reports/mobile-banking-2026
التعليقات