الملخص:
تعرضت منصة تداول العملات المشفرة Bitget مؤخرًا لهجوم إلكتروني واسع النطاق، وتمت سرقة ما قيمته أكثر من 351 مليون دولار من العملات المشفرة من خوادم منصة التداول. تعتقد Bitget أن هذا الهجوم يتوافق إلى حد كبير مع أنماط النشاط المعروفة لمجموعات القرصنة الكورية الشمالية. إذا تم تأكيد الحكم ذي الصلة أخيرًا، فسوف تصبح هذه أكبر سرقة عملة مشفرة معروفة منذ عام 2026.
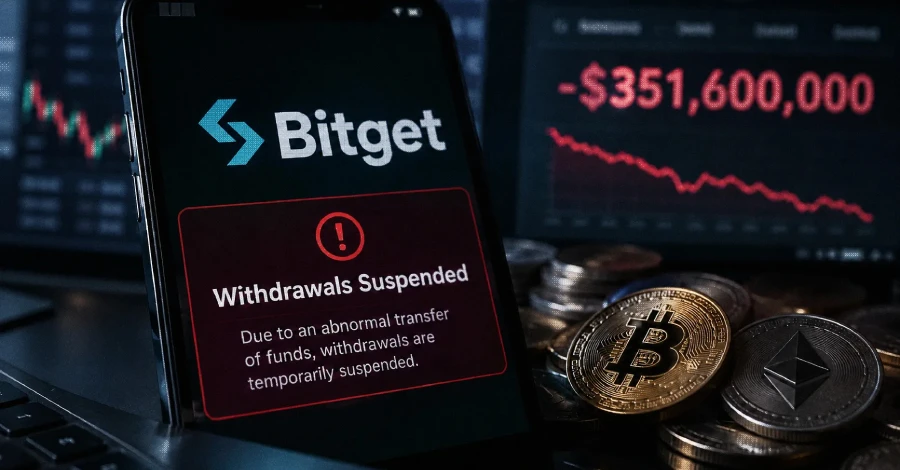
وقع الهجوم في 24 سبتمبر، وقام المهاجمون بنقل كمية كبيرة من العملات المشفرة من محفظة Bitget الساخنة دون تصريح. عادةً ما تكون المحافظ الساخنة متصلة بالإنترنت وتستخدم بشكل أساسي لمعالجة المعاملات اليومية. لذلك، بالمقارنة مع المحافظ الباردة التي تكون غير متصلة بالإنترنت لفترة طويلة، فإنها تحتاج إلى أن تكون متصلة بشكل مستمر بالشبكة، وبالتالي تصبح هدفًا مهمًا للهجوم على منصات العملات المشفرة.
قامت Bitget بعد ذلك بتعليق عمليات سحب العملات المشفرة على المنصة لمنع المزيد من التوسع في الهجوم. وقالت الشركة إن لديها حاليًا صندوقًا لحماية المستخدم يبلغ حوالي 464 مليون دولار، وهو ما يكفي نظريًا لتغطية الخسائر البالغة 351 مليون دولار الناجمة عن الحادث. ومع ذلك، لم تعلن Bitget عن موعد استئناف أعمال السحب.
قال الرئيس التنفيذي لشركة Bitget، جراسي تشين، إن الهجوم وسرقة الأصول اللاحقة كانت متسقة إلى حد كبير مع أنماط الهجوم لمجموعات القرصنة المعروفة في كوريا الشمالية. ومع ذلك، هذا حاليًا مجرد حكم أصدرته Bitget بناءً على خصائص الهجوم، ولا توجد معلومات عامة تؤكد هوية المهاجم بشكل كامل.
تم اتهام عدد من مجموعات القراصنة المرتبطة بكوريا الشمالية منذ فترة طويلة بتنفيذ هجمات ضد بورصات العملات المشفرة ومشاريع blockchain وسلاسل توريد البرامج ذات الصلة. ويُعتقد أن هذه المنظمات حصلت على مبالغ كبيرة من الأموال عن طريق سرقة الأصول الرقمية واستخدمت بعض الأموال لدعم برنامج الأسلحة النووية لكوريا الشمالية.
تُظهر البيانات الواردة من شركة استخبارات blockchain TRM Labs أنه اعتبارًا من عام 2026، يمثل مقدار سرقة العملات المشفرة المتضمنة في أنشطة القرصنة المتعلقة بكوريا الشمالية ما يقرب من ثلاثة أرباع إجمالي سرقة العملات المشفرة في العالم خلال نفس الفترة. إذا تم التأكد في النهاية من أن خسارة Bitget مرتبطة بقراصنة من كوريا الشمالية، فإن هذه القضية ستؤدي إلى توسيع أنشطة الجرائم الإلكترونية المتعلقة بكوريا الشمالية لتشمل سرقة العملات المشفرة العالمية.
يعد هذا الحادث أيضًا الأحدث في سلسلة من هجمات القرصنة الكبرى في صناعة العملات المشفرة في عام 2026. وفي وقت سابق من شهر سبتمبر، سرق أحد المتسللين ما يقرب من 340 مليون دولار من عملات البيتكوين من المحافظ المرتبطة بـ Liquid Network ثم أعاد معظمها لاحقًا. في النهاية، ما يقرب من 47 مليون دولار من الأصول لا تزال تحت سيطرة المهاجم.
نظرًا لأن حادثة Liquid Network استعادت في النهاية معظم الأصول المسروقة، كان الحجم الفعلي للخسارة أقل بكثير من المبلغ المسروق الأولي. في المقابل، يعتبر مبلغ 351 مليون دولار المتضمن في حادثة Bitget حاليًا مبلغًا مسروقًا بشكل مباشر، وبالتالي تجاوز الحالات السابقة ليصبح أكبر سرقة عملة مشفرة معروفة حتى الآن هذا العام.
كانت الأهداف الرئيسية لهجوم Bitget هذه المرة هي المحافظ الساخنة. على عكس المحافظ الباردة، تحتاج المحافظ الساخنة إلى الاتصال بالإنترنت، حتى تتمكن من معالجة إيداعات المستخدم وعمليات السحب والمعاملات بسرعة، ولكنها تواجه أيضًا مخاطر أكبر للهجمات السيبرانية. عادةً ما تقوم منصات التداول الكبيرة بتخزين الأصول في محافظ ساخنة وباردة ومرافق أمنية مختلفة لتقليل مخاطر الخسائر واسعة النطاق في حالة اختراق نظام واحد.
ذكرت Bitget أن الشركة تحقق في الحادث الأمني وأوقفت عمليات السحب ذات الصلة. ومع ذلك، حتى الآن، لم تعلن الشركة عن الوسائل التقنية التي استخدمها المهاجم للدخول إلى النظام، ولم تكشف عن الرابط الأمني الذي تم اختراقه.
لم يكشف جراسي تشين أيضًا عن الموعد الذي تتوقع فيه Bitget استئناف خدمات السحب. نظرًا لأن منصة التداول تحتاج إلى التأكد من قطع مسار الهجوم وإجراء فحص إضافي للمحافظ والحسابات والبنية التحتية ذات الصلة قبل استعادة الخدمات، فإن وقت الاسترداد المحدد لا يزال يعتمد على تقدم التحقيق والإصلاحات الأمنية.
يسلط هذا الحادث الضوء مرة أخرى على المخاطر الأمنية التي تواجهها منصات تداول العملات المشفرة. بالمقارنة مع المؤسسات المالية التقليدية، تتميز عمليات نقل الأصول في معاملات العملات المشفرة عادةً بالسرعة العالية والعولمة والمعاملات التي لا رجعة فيها. بمجرد أن ينجح المهاجم في السيطرة على المحفظة، قد يتم تحويل الأموال إلى عناوين متعددة في فترة زمنية قصيرة، مما يجعل التتبع والاسترداد لاحقًا صعبًا للغاية.
في الوقت نفسه، توسعت مجموعات القراصنة ذات الصلة بكوريا الشمالية تدريجيًا في السنوات الأخيرة من الهجمات المباشرة على منصات تداول العملات المشفرة إلى الهجمات على البرامج مفتوحة المصدر والمطورين وسلاسل توريد البرامج. يمكن للمهاجمين أولاً الحصول على بيانات الاعتماد من خلال سلسلة توريد البرامج أو معدات المطورين، ثم الدخول إلى الأنظمة الداخلية للمؤسسة، وفي النهاية سرقة الأصول الرقمية.
لم تكشف Bitget بعد عن التفاصيل الفنية الكاملة لهذا الهجوم، لذا لا تزال طريقة التسلل المحددة التي استخدمها المهاجم قيد التحقيق. ما يمكن تأكيده في هذه المرحلة هو أنه تم نقل أكثر من 351 مليون دولار من الأصول المشفرة من محافظ Bitget الساخنة دون تصريح، وقد أوقفت Bitget عمليات السحب وبدأت تحقيقًا أمنيًا.
إذا أكدت التحقيقات اللاحقة أن الهجوم قد تم تنفيذه بالفعل من قبل منظمة قرصنة كورية شمالية، فسيصبح هذا مرة أخرى حالة رئيسية للأنشطة الإجرامية الإلكترونية المتعلقة بكوريا الشمالية للحصول على أموال العملات المشفرة؛ وإلى أن يتم تأكيد هوية المهاجم ومسار التسلل المحدد بشكل أكبر، فإن حكم Bitget الحالي على مصدر الهجوم لا يزال استنتاجًا أوليًا يعتمد على خصائص الهجوم الحالية.
التعليقات