الملخص:
قامت شركة Apple باستمرار بتعزيز آلية أمان البيانات الخاصة بجهاز iPhone في السنوات الأخيرة. أحد إجراءاتها المهمة هو إعادة تشغيل الجهاز الذي لم يتم إلغاء قفله لفترة طويلة تلقائيًا، بحيث يمكن أن يؤدي ذلك بعد الاستيلاء على الهاتف من قبل الشرطة أو أفراد آخرين، إلى زيادة صعوبة استخراج البيانات عن طريق تغيير حالة تشفير الجهاز. ومع ذلك، تظهر المعلومات التي تم الكشف عنها حديثًا أن شركة Magnet Forensics، المطورة لأداة التحاليل الجنائية الشهيرة للهواتف المحمولة GrayKey، يبدو أنها وجدت طريقة لتجاوز هذه الآلية، مما يسمح لجهاز iPhone المضبوط بالبقاء في حالة تجعل من السهل إجراء التحاليل الجنائية للبيانات لفترة طويلة.
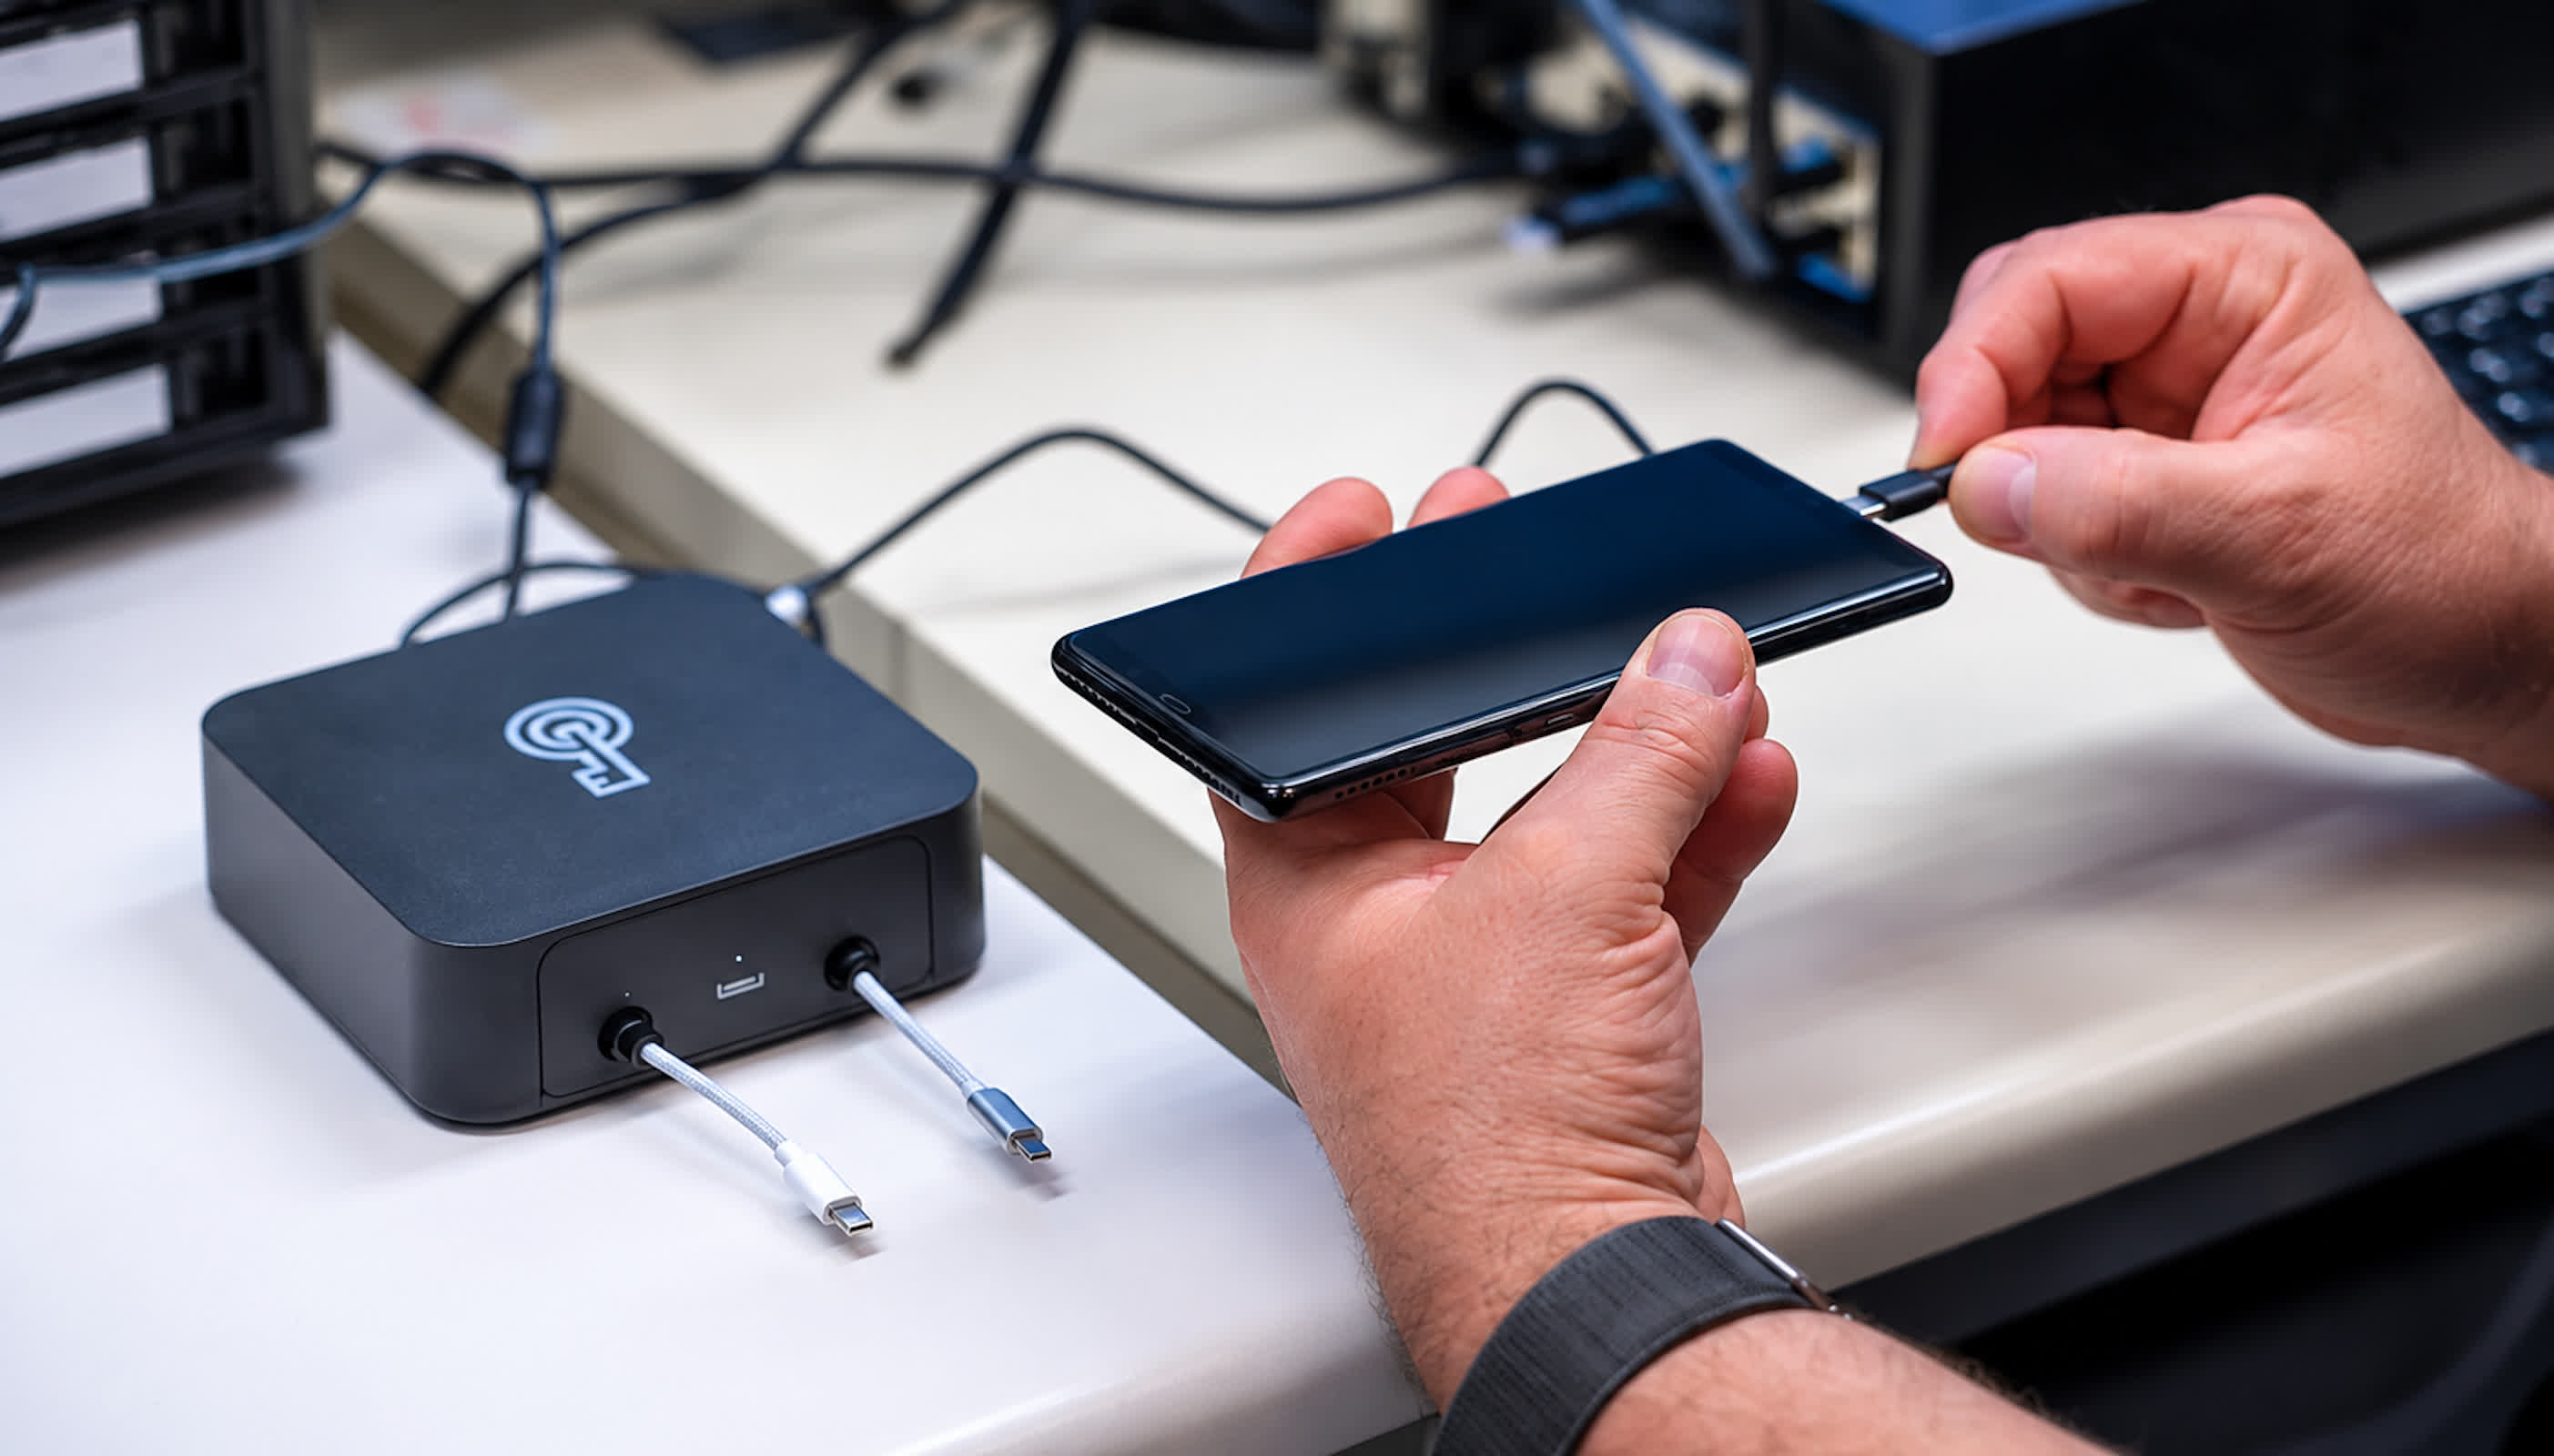
تأتي هذه الأخبار من مقطع فيديو تدريبي لتطبيق القانون حصلت عليه 404 Media. ويبدو أن الفيديو تم إنتاجه في أوائل عام 2025، حيث توضح شركة Magnet Forensics جهازًا جديدًا يسمى GrayKey Preserve، بالإضافة إلى ميزة Evidence Preservation Mode في أجهزة GrayKey الحالية. في الفيديو، أشاد موظفو Magnet بهذه الميزة باعتبارها تغييرًا كبيرًا في مجال الطب الشرعي لجهاز iPhone، وقالوا إنها يمكن أن تحل المشكلات التي تسببت بها آلية "إعادة التشغيل غير النشطة" من Apple في تطبيق القانون.
ستضيف Apple وظيفة "Inactivity Reboot" إلى نظام التشغيل iOS 18.1 الذي تم إصداره في عام 2024. إذا لم يفتح المستخدم iPhone لمدة 72 ساعة متتالية، فسيقوم النظام بإعادة تشغيل الجهاز تلقائيًا. هذه ليست إعادة تشغيل مجدولة بالمعنى العادي، ولكنها ستغير الحالة الأمنية للهاتف، وبالتالي تحسين حماية البيانات الموجودة في الجهاز.
لفهم هذه الآلية، عليك أولاً أن تفهم الحالتين الأمنيتين المهمتين لجهاز iPhone. بعد إعادة تشغيل الجهاز، يكون في حالة "قبل إلغاء القفل لأول مرة" (BFU) قبل أن يقوم المستخدم بإدخال كلمة المرور لأول مرة. في هذه المرحلة، لا تزال بعض مفاتيح التشفير غير متاحة، مما يزيد من صعوبة وصول جهات إنفاذ القانون إلى البيانات الحساسة الموجودة على الهاتف، حتى لو كانت لديها أدوات جنائية متخصصة.
عندما يقوم المستخدم بإدخال كلمة المرور لإكمال عملية إلغاء القفل الأولى، يدخل الجهاز في حالة "بعد عملية إلغاء القفل الأولى" (AFU). في هذه الحالة، يتم تحميل المزيد من البيانات والمفاتيح إلى النظام، وبالتالي تصبح بعض عمليات الطب الشرعي أسهل بكثير. وطالما ظل الجهاز قيد التشغيل ولم يدخل إلى حالة BFU مرة أخرى، فإن بعض أدوات الطب الشرعي لديها مساحة أكبر للعمل.
أحد الآثار العملية المترتبة على إضافة Apple لآلية إعادة التشغيل التلقائي لمدة 72 ساعة هو أنه حتى لو كان جهاز iPhone الذي تم الاستيلاء عليه في حالة AFU للتو، فلن يبقى في هذه الحالة إلى أجل غير مسمى. لنفترض أن الشرطة صادرت جهاز iPhone ولكنها تحتاج إلى انتظار أمر تفتيش، أو نقل المعدات، أو الانتظار لجمع الأدلة الرقمية. بعد 72 ساعة، تتم إعادة تشغيل الهاتف تلقائيًا وقد يدخل مرة أخرى إلى حالة BFU، مما يزيد من صعوبة اختراقه.
يبدو أن GrayKey Preserve مصمم لهذه الآلية.
وفقًا لفيديو العرض، تدعي شركة Magnet Forensics أن GrayKey Preserve يمكنها "التقاط" حالة AFU الحالية لجهاز iPhone بعد الحصول على أذونات الوصول الأولية. حتى إذا تمت إعادة تشغيل الهاتف لاحقًا بسبب الصيانة العادية أو إعادة التشغيل أو استنفاد البطارية، فلن يتم فقدان حالة AFU الأصلية.
قال موظفو Magnet في الفيديو إن هذا يعني أنه حتى في حالة إعادة تشغيل الجهاز، فلا يزال من الممكن استعادة حالة AFU المحفوظة. بمعنى آخر، فإن آلية Apple الأصلية المتمثلة في إعادة تشغيل الجهاز تلقائيًا خلال 72 ساعة لإعادة الدخول إلى حالة BFU أكثر أمانًا قد تفقد بعضًا من تأثيرها.
ومع ذلك، فإن العالم الخارجي حاليًا لا يعرف ما هي التكنولوجيا التي يستخدمها GrayKey Preserve لتحقيق هذا الهدف. لا يكشف فيديو العرض عن نقاط ضعف أو طرق هجوم أو أكواد محددة، لذلك لا يمكن تحديد ما إذا كان يستغل الثغرات الأمنية في iOS أو آلية وقت النظام أو آلية إدارة دورة حياة البيانات أو تقنيات أخرى لم يتم الكشف عنها.
أثارت جيسكا كلاسين، الباحثة في معهد هاسو بلاتنر، والتي تدرس أمان iPhone، بعض الاحتمالات بعد الاطلاع على المواد ذات الصلة. وتعتقد أن Magnet ربما وجد طريقة للتلاعب بوقت الجهاز، مثل جعل النظام يعتقد أن الوقت لا يتقدم للأمام بشكل طبيعي، وبالتالي منع تنفيذ مهام النظام المسؤولة عن تشغيل عمليات إعادة التشغيل التلقائية أو انتهاء صلاحية البيانات. الاحتمال الآخر هو حظر بعض المهام الخلفية المسؤولة عن إدارة دورة حياة البيانات بشكل مباشر.
ومع ذلك، فهذه مجرد تكهنات قدمها باحثون أمنيون استنادًا إلى محتوى الفيديو ولم يتم تأكيدها بواسطة Magnet Forensics. لذلك، ليس من الممكن حاليًا تحديد الثغرة الأمنية التي تم استغلالها من قبل GrayKey Preserve.
بالإضافة إلى إعادة التشغيل التلقائي لمدة 72 ساعة، تدعي شركة Magnet أيضًا أن وضع حفظ الأدلة يمكن أن يمنع حذف بعض البيانات تلقائيًا وفقًا لدورة حياة iOS العادية.
يتضمن ذلك بيانات الموقع المخزنة مؤقتًا، والصور المحذوفة مؤخرًا، وiMessages المحذوفة مؤخرًا، وما إلى ذلك. وفقًا لفيديو العرض، في ظل الظروف العادية، قد يقوم النظام بمسح هذه البيانات بعد فترة زمنية معينة، ولكن يمكن أن يبقيها وضع الحفاظ على الأدلة في حالة الطب الشرعي لفترة طويلة.
هذا يعني أن هدف GrayKey Preserve ليس فقط "منع الهاتف من إعادة التشغيل"، ولكن محاولة وضع جهاز iPhone الذي تم الاستيلاء عليه في حالة تجميد جنائي طويل الأمد. يمكن لمسؤولي إنفاذ القانون حماية حالة البيانات الحالية للجهاز وانتظار اكتمال أمر التفتيش أو أي إجراء قانوني آخر قبل اتخاذ قرار بشأن المضي قدمًا في استخراج البيانات الفعلية.
لمنع الهاتف من الاستمرار في الاتصال بالشبكات الخارجية، يقوم GrayKey Preserve أيضًا بإيقاف تشغيل الشبكات الخلوية وWi-Fi وBluetooth بعد الحصول على الوصول الأولي. وقال Magnet أنه حتى إذا لم يتمكن الهاتف بشكل طبيعي من تشغيل وضع الطائرة أو إيقاف تشغيل الاتصالات اللاسلكية من خلال مركز التحكم iOS، فيمكن لـ GrayKey إيقاف تشغيل هذه الاتصالات اللاسلكية بشكل فعال بعد الحصول على الوصول الأولي.
لهذه الميزة أيضًا تأثير مهم جدًا على الخصوصية: بمجرد حصول الشرطة على الجهاز ودخوله إلى هذه "الحالة المحمية"، قد يتم قطع قدرة الهاتف على الاتصال بالعالم الخارجي. وهذا يمنع تغيير البيانات عن بعد ويقلل من احتمالية مسح الجهاز عن بعد أو العمليات الأخرى عن بعد التي تؤثر على عملية الطب الشرعي.
يجب التأكيد على أن GrayKey ليس برنامجًا لفتح قفل الهاتف المحمول يمكن للمستهلكين العاديين شراؤه، ولكنه أداة احترافية للطب الشرعي الرقمي لوكالات إنفاذ القانون. ذكرت شركة Magnet Forensics سابقًا أن GrayKey قد تم استخدامه من قبل أكثر من 1200 وكالة لإنفاذ القانون و40 دولة ومنطقة حول العالم.
لطالما كانت GrayKey نفسها في "لعبة القط والفأر" بين شركة Apple وجهات إنفاذ القانون. تواصل شركة Apple تصحيح الثغرات الأمنية لنظام التشغيل iOS، بينما تواصل شركات الطب الشرعي العثور على ثغرات جديدة أو طرق للحصول على البيانات من الأجهزة المقفلة. تمكنت GrayKey من الوصول بشكل كامل إلى بعض أجهزة iPhone في الماضي، ولكن مع استمرار Apple في تحديث نظام التشغيل iOS، سيتغير نطاق البيانات التي يمكنها الحصول عليها.
أظهرت البيانات التي تم الكشف عنها في عام 2024 أن GrayKey لم يتمكن إلا من الحصول على وصول "جزئي" إلى معظم الأجهزة التي تعمل بنظامي iOS 18 وiOS 18.0.1 في ذلك الوقت، وكانت هناك اختلافات واضحة في قدرات الطب الشرعي بين طرز iPhone المختلفة وإصدارات iOS. وبعد أن تطلق شركة آبل لاحقًا آليات أمنية جديدة، ستحتاج أدوات الطب الشرعي أيضًا إلى إيجاد اختراقات جديدة.
الشيء الأكثر تميزًا في GrayKey Preserve هذه المرة هو أنه لا يبدو أنه يجد ببساطة طريقة جديدة لكسر كلمة مرور iPhone مباشرة، ولكنه يحاول "حفظ" هذه الحالة عندما يكون الجهاز بالفعل في حالة AFU. وبهذه الطريقة، لا يتعين على الشرطة إكمال جميع أعمال جمع الأدلة فورًا بعد مصادرة الهاتف المحمول، ولكن يمكنها أولاً إصلاح حالة الجهاز وانتظار الإجراءات القانونية اللاحقة.
ومع ذلك، لا يوجد حاليًا أي دليل عام على أن هذه الميزة يمكن أن تكون فعالة على جميع أجهزة iPhone وجميع إصدارات iOS. ويبدو أيضًا أن الفيديو المكشوف نفسه قد تم إنتاجه في أوائل عام 2025، لذا فمن غير الواضح ما إذا كانت هذه التقنية قد تم إتاحتها رسميًا على نطاق واسع لوكالات إنفاذ القانون، أو ما إذا كانت شركة Apple قد قامت بتصحيح المشكلات ذات الصلة في تحديثات iOS اللاحقة.
من غير المؤكد أيضًا ما هي الشروط التي يحتاجها GrayKey Preserve للعمل بنجاح. إذا كان عليه أن يعمل عندما يكون الجهاز في حالة معينة، أو على إصدار محدد من نظام التشغيل iOS، أو لديه بالفعل مستوى معين من الوصول الأولي، فلا يزال هناك فرق كبير بينه وبين "القدرة على اختراق أي جهاز iPhone مقفل مباشرة".
لم تعلق شركة Apple ولا شركة Magnet Forensics علنًا على فيديو التعرض. ولذلك، فمن الأدق أن نقول في هذه المرحلة أنه يبدو أن شركة Magnet قد طورت حلاً للحفظ الجنائي لآلية "إعادة التشغيل غير النشطة" لجهاز iPhone، بدلاً من أنها أكدت أنها قادرة على اختراق جميع أجهزة iPhone الحديثة دون قيود.
من منظور تصميم آلية الأمان، يعكس هذا الحادث مرة أخرى المواجهة الفنية المتصاعدة باستمرار بين شركة Apple وصناعة الأدلة الجنائية للهواتف المحمولة. تتم إعادة تشغيل Apple تلقائيًا خلال 72 ساعة للدخول بشكل فعال إلى حالة BFU أكثر أمانًا لأجهزة iPhone التي كانت في وضع الخمول لفترة طويلة؛ بينما يحاول Magnet حفظ حالة AFU الأصلية للجهاز قبل حدوث إعادة التشغيل.
إذا كانت التكنولوجيا ذات الصلة بـ Magnet قادرة بالفعل على العمل بشكل مستقر، فإنها على الأقل ستضعف التأثير الفعلي لـ "إعادة التشغيل التلقائي لمدة 72 ساعة" كإجراء للحماية الجنائية. قد تحتاج Apple إلى مزيد من التحليل لتطبيق GrayKey Preserve ومنعه من الحفاظ على حالة AFU أو استعادتها من خلال تحديثات iOS.
ومع ذلك، حتى لو تمكن GrayKey من تجاوز آلية الأمان هذه، فهذا لا يعني أن نظام التشفير الكامل لجهاز iPhone قد فشل. BFU وAFU هما حالتان مختلفتان في نظام حماية بيانات iPhone. لا تزال البيانات المحددة التي يمكن استخراجها تعتمد على طراز الجهاز، وإصدار iOS، وما إذا كانت هناك ثغرات أمنية قابلة للاستغلال، وتعقيد كلمة المرور، وإمكانيات الطب الشرعي التي يدعمها GrayKey حاليًا.
لذلك، فإن ما هو جدير بالملاحظة حقًا بشأن هذا التعرض ليس أن "الشرطة تمكنت من اختراق جميع أجهزة iPhone"، ولكن آلية إعادة التشغيل التلقائي لمدة 72 ساعة من Apple مصممة خصيصًا لتأخير الأدلة الجنائية الرقمية والحد منها. ويبدو أنها دخلت مرة أخرى في دورة الهجوم الفني والدفاع مع الشركات المصنعة لأدوات الطب الشرعي المهنية.
التعليقات