
الملخص:
في 24 أكتوبر، أفاد بعض مستخدمي الإنترنت أنه بدءًا من الساعة الخامسة صباحًا تقريبًا، تلقوا روابط إباحية على WeChat من علامات تجارية مثل Nike وAnke. وفقًا للقطات الشاشة التي نشرها مستخدمو الإنترنت، ترسل حسابات خدمة عملاء العلامات التجارية التي تحمل شعارات الشركات روابط URL مع تعليمات مثل "أفلام جديدة كل يوم" و"استمتع بلحظات عاطفية مجانًا" و"وداعًا للحياة الليلية المملة".
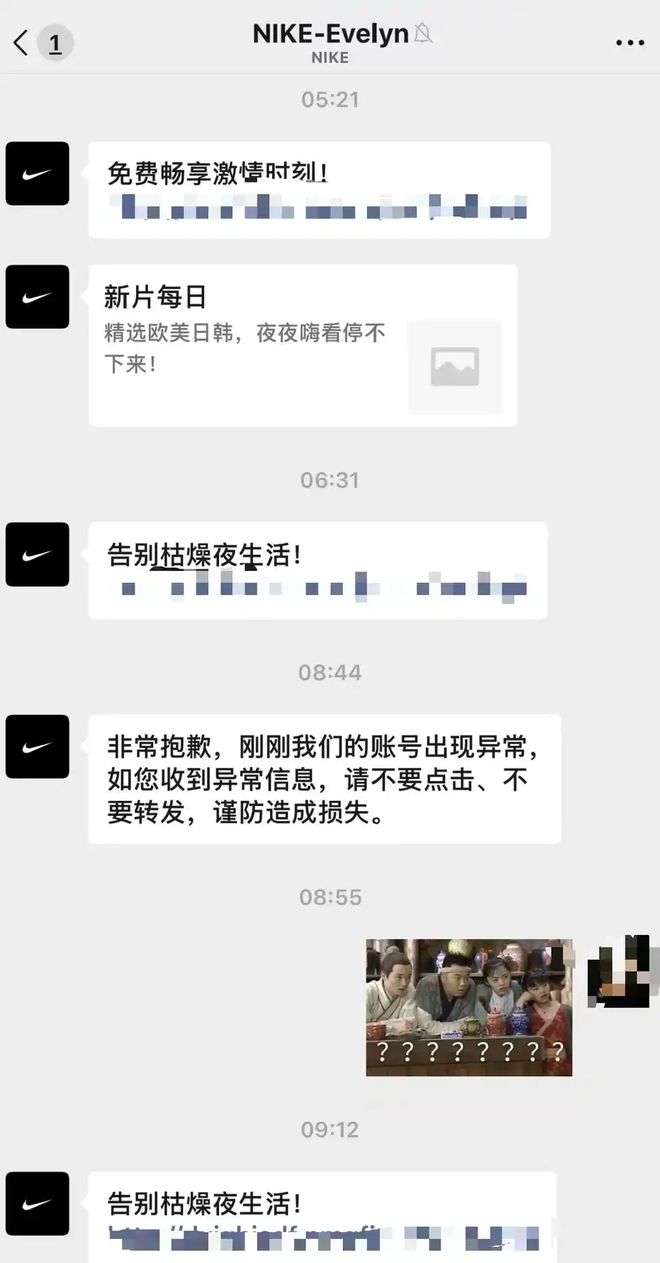
▲منصة التواصل الاجتماعي للصور
حاول مكتب Red Star Capital Bureau اكتشاف أن هذه الروابط لم يعد من الممكن الوصول إليها عبر WeChat. تشير الصفحة إلى أن "صفحة الويب بها مخاطر أمنية. ومن أجل الحفاظ على بيئة إنترنت خضراء، تم إيقاف الوصول إليها". ومع ذلك، لا يزال بإمكانك الوصول إليه عن طريق نسخ عنوان URL إلى المتصفح، وهو بالفعل موقع إباحي.
في 24 أكتوبر، استشار Red Star Capital Bureau خدمة عملاء WeChat الخاصة بالمؤسسة بشأن هذا الأمر. صرح أحد ممثلي خدمة العملاء لـ Red Star Capital Bureau أن عددًا صغيرًا من حسابات WeChat للشركات أرسلت معلومات مرور إباحية مشتبه بها إلى العملاء. بعد التحقيق الفوري الذي أجراه فريق أمان WeChat بالشركة، تم التأكد من اختراق خدمة برنامج مكون إضافي تابع لجهة خارجية، مما أثر على الحسابات التي تستخدم خدمة المكون الإضافي.
أخبرت خدمة العملاء Red Star Capital Bureau أن الحسابات المؤسسية والحسابات الصغيرة المتأثرة قد تم إجبارها على عدم الاتصال بالإنترنت وتم حظر روابط حركة المرور ذات الصلة.
"يذكرنا فريق أمان Enterprise WeChat مرة أخرى رسميًا بأن البرامج الإضافية التي تحتوي على حيل "الحسابات المتعددة" و"التحكم في المجموعة" تنطوي على مخاطر أمنية ومخاطر خصوصية كبيرة. ويُطلب من مستخدمي المؤسسات رفض المكونات الإضافية واستخدام الحسابات بأمان ودقة. سوف تقوم WeChat Enterprise بحزم ومستمر بقمع برامج المكونات الإضافية." وقالت خدمة العملاء لمكتب ريد ستار كابيتال.
التعليقات