الملخص:
أعلنت شركة Apple مؤخرًا أنها ستزيد من تشديد التحكم في أذونات "الوصول الكامل إلى القرص" في نظام التشغيل macOS وتخطط لإضافة آليات أمان جديدة لتقليل مخاطر الخصوصية التي قد تنشأ بعد وصول عملاء الذكاء الاصطناعي إلى مجموعة واسعة من بيانات النظام.
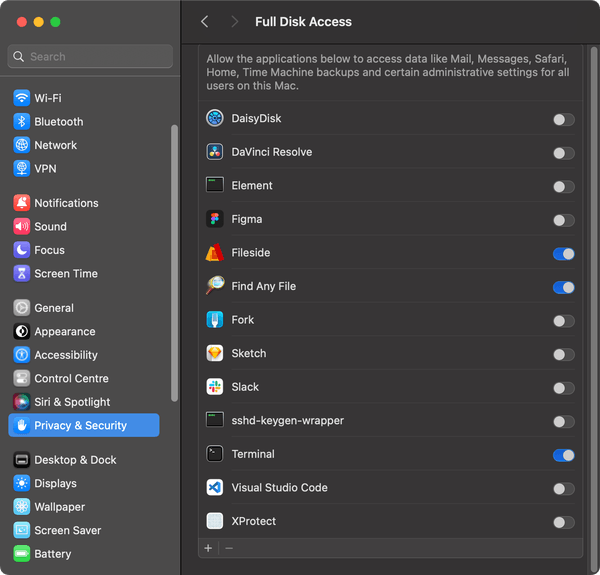
قالت شركة Apple إن "الوصول الكامل إلى القرص" كان في الأصل للسماح للنسخ الاحتياطي والبرامج الأخرى بالعمل بشكل صحيح، ولكن مع تزايد شعبية عوامل الذكاء الاصطناعي التي يمكنها تشغيل أجهزة الكمبيوتر بشكل مستقل، فإن المخاطر التي يشكلها هذا الإذن تتزايد بشكل كبير. تعتقد شركة Apple أنه عندما يحصل وكيل الذكاء الاصطناعي على هذا المستوى من الوصول إلى النظام، فإن تأثيره المحتمل يختلف عن تأثير التطبيقات التقليدية، لذلك يجب أن يكون المستخدمون أكثر وضوحًا بشأن الأذونات التي منحوها للتطبيق.
يسمح نظام التشغيل macOS حاليًا للمستخدمين بمنح التطبيقات يدويًا إذن "الوصول الكامل إلى القرص" في "الخصوصية والأمان" في إعدادات النظام. بعد الحصول على هذا الإذن، يمكن للتطبيق الوصول إلى كمية كبيرة من البيانات الحساسة الموجودة على جهاز الكمبيوتر الخاص بالمستخدم، بما في ذلك الملفات ورسائل البريد الإلكتروني والرسائل وسجل التصفح وما إلى ذلك. وقد طلبت شركة Apple منذ فترة طويلة أن يتم ترخيص هذه الأذونات بشكل نشط من قبل المستخدم.
تكمن المشكلة في وجود اختلافات واضحة في كيفية استخدام التطبيقات التقليدية ووكلاء الذكاء الاصطناعي من الجيل الجديد لهذه الأذونات. لا يستطيع وكيل الذكاء الاصطناعي قراءة الملفات فحسب، بل يمكنه أيضًا تنفيذ سلسلة من العمليات بشكل مستقل بناءً على تعليمات المستخدم. عندما يتمكن نموذج الذكاء الاصطناعي في الوقت نفسه من الوصول إلى البيانات مثل الملفات والرسائل ورسائل البريد الإلكتروني وما إلى ذلك، فقد يمتلك في الواقع مجموعة واسعة جدًا من معلومات الحياة الرقمية للمستخدم.
في مذكرة للمطورين، أشارت أبل إلى أن بعض المطورين يستخدمون "الوصول الكامل إلى القرص" بطريقة قد تعرض المستخدمين للخطر، مما يؤدي إلى قدرة التطبيقات على الوصول إلى كمية كبيرة من المحتوى الموجود على جهاز المستخدم، وقد لا يفهم المستخدم نفسه تمامًا ما يعنيه هذا الإذن.
ونتيجة لذلك، تخطط Apple لإضافة عناصر تحكم جديدة بدءًا من المستقبل. بالنسبة لتلك التطبيقات التي تتطلب هذا "المستوى الاستثنائي" من الوصول، سيحتاج المستخدمون إلى اتخاذ إجراء أكثر وضوحًا لمنح الإذن. وتأمل شركة Apple أنه من خلال رفع حد الترخيص وتعزيز المطالبات، سيكون لدى المستخدمين فهم أوضح للبيانات التي يمكن للتطبيق الوصول إليها قبل اتخاذ القرار.
يتبع هذا التغيير سلسلة من الحوادث المتعلقة بأمان عملاء الذكاء الاصطناعي من جانب Mac.
في الآونة الأخيرة، أثار إصدار Mac من وكيل الذكاء الاصطناعي Muse الذي أطلقته Meta جدلاً بشأن الخصوصية. وادعى الصحفي جيسون أتون أن موسى تمكن من قراءة معلوماته الخاصة، ويعتقد أنه لم يمنح الأذونات المقابلة للتطبيق. نفى Meta لاحقًا أن Muse يمكنه قراءة المحتوى الموجود في الرسائل دون إذن المستخدم، وذكر أن وظيفة الرسائل في إصدار Mac من Muse تم الاشتراك فيها بالكامل. يجب على المستخدمين تشغيل "الوصول الكامل إلى القرص" وموصل الرسائل في نفس الوقت حتى يتمكن Muse من قراءة المحتوى ذي الصلة.
أوضح ميتا أيضًا أن Muse يحتاج إلى المرور عبر طبقات التطبيقات المتعددة وخطوات الأذونات على مستوى نظام macOS لقراءة الرسائل. حتى لو كان التطبيق نفسه يحتوي على نقاط ضعف، فلا يمكنه تجاوز وسائل حماية النظام هذه. ومع ذلك، لا تزال الخلافات ذات الصلة تثير مخاوف بشأن حدود أذونات وكيل الذكاء الاصطناعي لسطح المكتب.
لا يعني إعلان Apple عن ضبط التحكم في الأذونات أن Muse قد تجاوز بالفعل آلية الأمان لنظام macOS، ولكنه يعكس أن Apple تعيد تقييم المخاطر الجديدة التي يجلبها عملاء الذكاء الاصطناعي على مستوى نظام التشغيل.
في الواقع، هذه ليست المرة الأولى التي تعيد فيها Apple تصميم آلية الأمان لعملاء الذكاء الاصطناعي. في مؤتمر WWDC لهذا العام، عرضت Apple بنية أمان جديدة لوكلاء تشفير Xcode وAI. تسمح الآلية الجديدة للوكلاء بالوصول إلى ملفات المشروع في بيئة أكثر تقييدًا. عندما يحاول وكيل قراءة الملفات أو كتابتها، تحدد الآلية على مستوى النظام ما إذا كان سيتم السماح بالعملية بناءً على السياسات المحددة مسبقًا؛ إذا كان ترخيص المستخدم مطلوبًا، فسيقدم النظام طلبًا صراحةً.
وفي الوقت نفسه، وردت تقارير حديثة عن ثغرات أمنية تتعلق بإصدار Mac من ChatGPT. وبحسب ما ورد كان التطبيق يحتوي على نقاط ضعف قد تسمح للمهاجمين بالحصول على بيانات حساسة. على الرغم من أن آلية الضعف المحددة ليست تمامًا مثل "الوصول الكامل إلى القرص"، إلا أن هذه الحوادث معًا توضح أنه عندما تتحول تطبيقات الذكاء الاصطناعي من برامج الدردشة التقليدية إلى "وكلاء" يمكنهم تشغيل أجهزة الكمبيوتر مباشرة، فإن المخاطر التي يواجهها نظام أذونات التطبيقات التقليدية تتغير.
أحد أكبر الاختلافات بين وكلاء الذكاء الاصطناعي والتطبيقات العادية هو أنهم لا يستطيعون إجراء عمليات لمرة واحدة فحسب، بل يمكنهم أيضًا إكمال المهام بشكل مستمر بناءً على السياق. على سبيل المثال، يمكن للمستخدمين أن يطلبوا من الوكيل قراءة الملفات وتنظيم المعلومات وتعديل المستندات والاستعلام عن رسائل البريد الإلكتروني أو الرسائل، ثم المتابعة إلى الخطوة التالية بناءً على النتائج. إذا كان نطاق الأذونات كبيرًا بدرجة كافية، فهذا يعني أن وكيل الذكاء الاصطناعي يمكنه الوصول بشكل مستمر إلى كميات كبيرة من البيانات الشخصية ومعالجتها دون تدخل المستخدم على أساس كل عنصر على حدة.
لذلك تؤكد شركة Apple على وجه التحديد أنه مع زيادة استقلالية عملاء الذكاء الاصطناعي وقوتهم، فإن المخاطر التي يشكلها "الوصول الكامل إلى القرص" ستزداد بشكل كبير. وقالت شركة آبل إن هدفها ليس منع المستخدمين من منح أذونات واسعة لتطبيقات الذكاء الاصطناعي، ولكن التأكد من أن المستخدمين الذين يريدون حقًا القيام بذلك يمكنهم إكمال التفويض من خلال إجراءات واضحة للغاية وفهم كامل لمخاطر خصوصية البيانات التي يتعرضون لها.
يُظهر هذا التغيير أيضًا أن عملاء الذكاء الاصطناعي يقودون تغييرات جديدة في نموذج الأمان لنظام التشغيل. في الماضي، كان أمان النظام يركز بشكل أساسي على ما إذا كان تطبيق معين يمكنه الوصول إلى ملف معين أو كاميرا أو ميكروفون معين. وفي المستقبل، قد يتحول التركيز بشكل أكبر إلى "ما يمكن لنظام الذكاء الاصطناعي الذي يمكنه التصرف بشكل مستقل أن يفعله نيابة عن المستخدم".
بالنسبة لشركة Apple، يعني هذا أن نظام macOS يحتاج إلى إنشاء حدود أذونات جديدة بين راحة عملاء الذكاء الاصطناعي وأمان النظام. مع بدء دمج المزيد والمزيد من منتجات الذكاء الاصطناعي بشكل مباشر في أنظمة تشغيل سطح المكتب، أصبحت كيفية تزويد الوكلاء بالقدرات المطلوبة لإكمال المهام المعقدة مع تجنب ترخيص واحد يكشف البيئة الرقمية الشخصية بأكملها مشكلة جديدة يجب على الشركات المصنعة لأنظمة التشغيل حلها.
التعليقات