
الملخص:
أعلنت بورصة العملات المشفرة باينانس مؤخرًا عن نتائج التحقيق الأولي في الحادث الأمني الذي وقع يوم ٢٩ أكتوبر. وقالت باينانس إنه بعد أشهر من التحضير، استخدم المهاجمون لأول مرة البرامج الضارة والتجنيد المزيف وأدوات الذكاء الاصطناعي الداخلية في باينانس للوصول إلى فريق المحفظة، وفي النهاية حصلوا على وصول غير مصرح به إلى خدمة توقيع المحفظة ونقلوا ما يقرب من ٦,٣٤ مليار دولار من الأصول الرقمية.
ذكرت Binance أن جميع الخسائر ستتحملها Binance نفسها: تم تجديد 98% من الأصول الرمزية المتأثرة اعتبارًا من 31 أكتوبر؛ واعتبارًا من الإخطار بتاريخ 3 نوفمبر/تشرين الثاني، تم تجميد أو اعتراض ما يقرب من 2.85 مليار دولار من الأصول؛ وأرجع مكتب التحقيقات الفيدرالي الهجوم إلى الهجمات الإلكترونية المتعلقة بكوريا الشمالية.
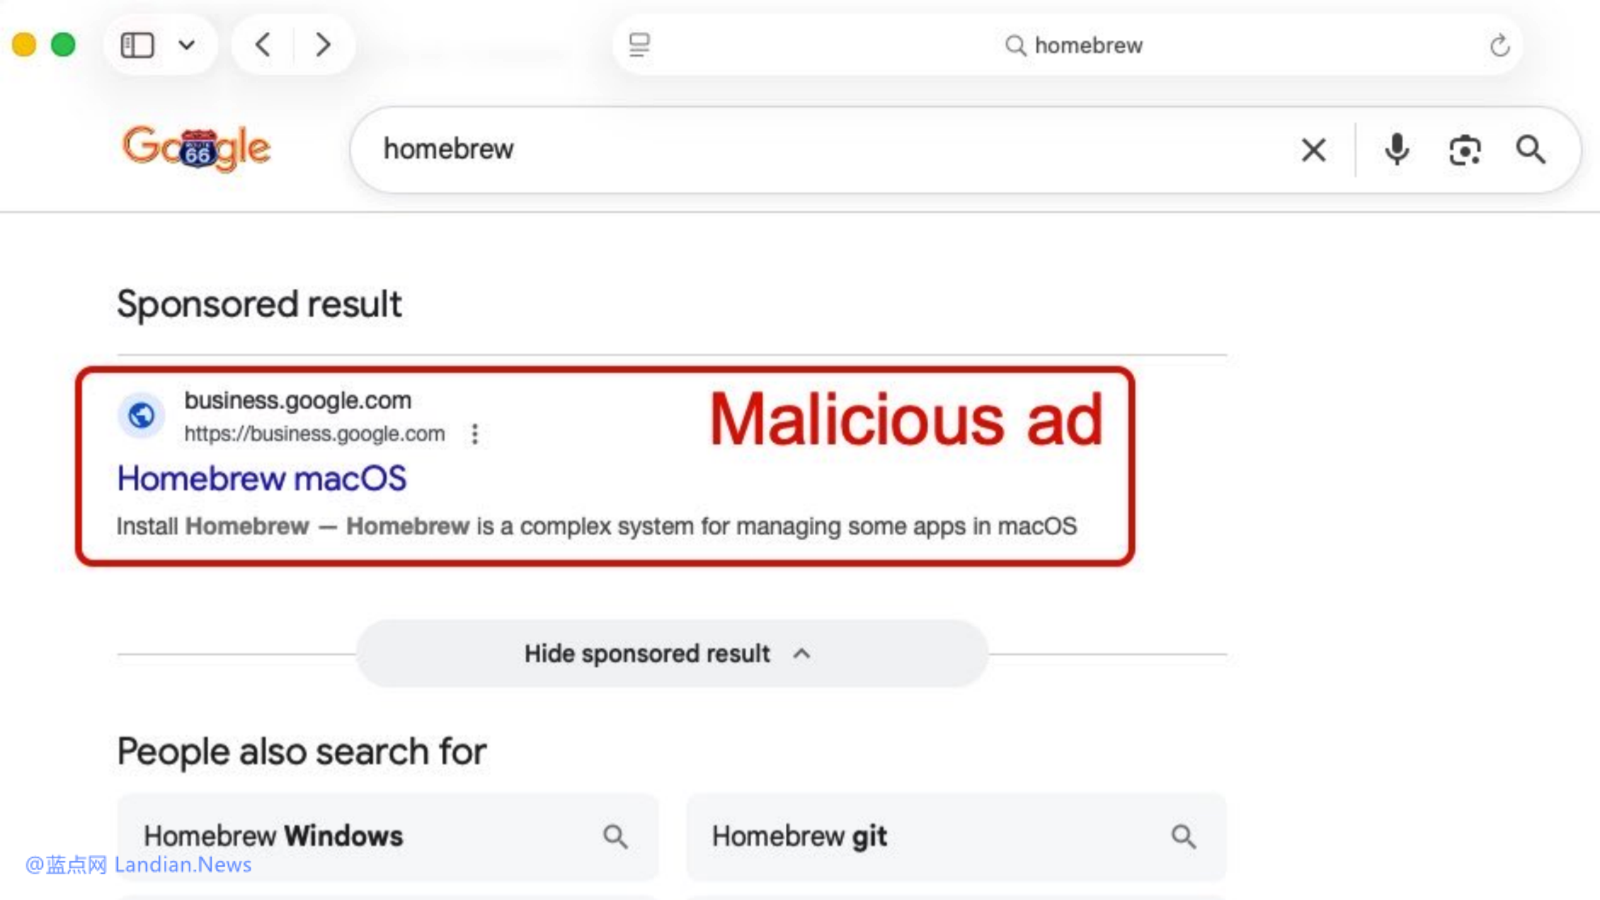
تم خداع المهندس "أ" من خلال موقع التصيد الاحتيالي Homebrew على Google:
أظهر التحقيق أنه من أجل تثبيت أداة برمجة ذكاء اصطناعي شائعة الاستخدام، قام المهندس "أ" من فريق المحفظة بالبحث عن الكلمة الرئيسية لـ Homebrew من خلال محرك بحث والنقر على موقع ويب للتصيد الاحتيالي يدفعه المهاجم، مما أدى إلى قيام المهندس بتنزيل برنامج تثبيت Homebrew تم العبث به.
قالت منصة Binance إن فريقها الأمني اكتشف هذا الوضع الشاذ في ذلك الوقت، وقام بعد ذلك باستبدال معدات المهندس وقام بتدوير بيانات الاعتماد ذات الصلة. ولكن في هذا الوقت، كان المهاجم قد علم بالفعل بالمسؤوليات الوظيفية للمهندس والمعلومات ذات الصلة بزملائه في فريق البنية التحتية للمحفظة، وواصل المتسلل الهجوم في هذا الاتجاه.
يعود تاريخ الهجوم إلى يونيو 2026، لكن المشكلات التي واجهها المهندس "أ" لم تكن لها عواقب وخيمة. كل ما في الأمر هو أن المهندس "أ" هو الذي تسبب في تسرب المعلومات لزملائه في فريق المحفظة، مما وضع الأساس لهجمات لاحقة من قبل المهاجمين ضد أعضاء فريق المحفظة.
التصيد الاحتيالي لتوظيف المهندس "ب" من قبل المتسللين:
في شهر سبتمبر، اتصل المهاجم بالمهندس "ب" من خلال منصة رسمية للبحث عن الوظائف. ذكرت المعلومات العامة لهذا المهندس خبرته في العمل في Binance. انتحل المهاجمون شخصية قادة المشروع وقاموا بترتيب ما يسمى بمقابلات الموارد البشرية ومقابلات مع الرئيس التنفيذي للشركة. كما قام المهاجمون بإعداد حسابات وسائل التواصل الاجتماعي والصور الشخصية ومقاطع الفيديو لبناء الثقة.
في نهاية الجولة الثانية من المقابلات، طُلب من المهندس "ب" تنزيل مهمة على جهاز الكمبيوتر الخاص به لتقييم التطبيق. ينفذ هذا المستودع برنامجًا ضارًا أثناء التثبيت، ويستبدل مكونات أداة التطوير الأصلية pyenv من أجل تنفيذ الأوامر والاتصال بخادم يتحكم فيه المهاجم.
وذكرت منصة Binance أن البرنامج الخبيث استخدم أساليب مثل التشويش والتهرب من الكشف ومحو الآثار، كما فشلت أدوات الأمان الطرفية في ذلك الوقت في اكتشاف البرنامج الخبيث. وبطبيعة الحال، انطلاقًا من النتائج، فشلت مراقبة الأمن الداخلي في Binance في اكتشاف أي خلل، لذلك أصبح هذا البرنامج الخبيث نقطة انطلاق للهجوم.
تم استخدام أدوات الذكاء الاصطناعي الداخلية كنقطة انطلاق وتم اختراق خدمة التوقيع:
بحلول 20 أكتوبر، استخدم المهاجمون أجهزة كمبيوتر مهندسة مصابة واستخدموا أدوات الذكاء الاصطناعي الداخلية في Binance للتحكم في أجهزة مهندسين آخرين لفريق المحفظة، بما في ذلك مهندس فريق المحفظة A، الذي سبق أن تعرض للهجوم من قبل سلسلة التوريد.
اكتشف المهاجم بعد ذلك وجود رمز مميز بأذونات نشر الحاوية على كمبيوتر المهندس "أ". في 29 أكتوبر، الساعة 17:15 - 19:56 بالتوقيت العالمي، قام المهاجم بتسجيل الدخول إلى كمبيوتر مهندس محفظة آخر، واستخدم بيانات الاعتماد المسروقة لنشر الحاوية وقام بتشغيل البرنامج النصي الضار. حصل المهاجم في النهاية على وصول غير مصرح به إلى خدمة توقيع المحفظة الداخلية وبدأ عملية النقل، متجاوزًا عملية السحب العادية في Binance.
تتضمن عمليات نقل الأصول التي كشفت عنها Binance ما يلي: 233.46 مليون XRP، وحوالي 970,500 SOL، وحوالي 44.2 مليون OP، و18,270 BTC. بعد أن ادعى Binance أن التحويلات الكبيرة أثارت إنذارًا داخليًا داخل الشركة، أطلقت Binance تحقيقًا وعلقت عمليات السحب. ومع ذلك، كان الوضع الفعلي هو أن Binance لم تكتشف في البداية مشاكل في آلية ترخيص توقيع المحفظة. ونتيجة لذلك، استمر المهاجم في بدء عمليات نقل ناجحة متعددة بعد اكتشاف الشذوذ.
إنها جميعها عمليات احتيال كلاسيكية لكن مهندسي Binance لم يتعرفوا عليها:
إن سلوك التصيد الاحتيالي أو الهندسة الاجتماعية الذي يواجهه المهندس أ أو المهندس ب هو عملية احتيال كلاسيكية أنشأها المتسللون في السنوات الأخيرة. لا ينبغي استخدام مواقع التصيد الاحتيالي التي تعتمد نظام الدفع لكل نقرة على محركات البحث. على الأقل يجب على المهندس تثبيت uBlock Origin لمنع الإعلانات على بحث Google.
إن عمليات الاحتيال التي يواجهها المهندس "ب" شائعة جدًا أيضًا. في السنوات الأخيرة، غالبًا ما يقوم المتسللون بإنشاء شخصيات مزيفة لإطلاق عمليات احتيال توظيف لشركات العملات المشفرة. ينضم البعض إلى شركات العملات المشفرة، بينما يطلب البعض الآخر من الباحثين عن عمل تنزيل مستودعات ضارة وتقديم الواجبات المنزلية. كما أن معدل نجاح المتسللين مرتفع جدًا أيضًا.
ليس من المناسب إلقاء اللوم على المهندس أ والمهندس ب هنا. بعد كل شيء، لا يمكن أن يُطلب من الجميع أن يكونوا مهندسين أمنيين، ولكن يبدو أن هذا يشير أيضًا إلى أن التدريب على الأمن الداخلي في Binance ليس موجودًا. يجب على الأقل تدريس عمليات الاحتيال الكلاسيكية هذه من خلال التدريب على الأمن الداخلي لتحسين الوعي الأمني لدى الموظفين.
ومع ذلك، حتى لو قام قراصنة Binance بإنشاء أكبر هجوم في تاريخ صناعة العملات المشفرة، فمن المقدر أن شركات العملات المشفرة الأخرى ومهندسي العملات المشفرة سيستمرون في مواجهة عمليات احتيال مماثلة، وسوف تستمر بالتأكيد عمليات الاحتيال من قبل شركات العملات المشفرة.
التعليقات