الملخص:
في 30 سبتمبر، أصدر مطور Claude Anthropic تقريرًا يوم 29، قائلًا إن GLM-5.3 يتمتع بقدرات قوية على استغلال الثغرات الأمنية، ولكن لا تزال هناك ثغرات في الحماية الأمنية، مما قد يقلل من عتبة المهاجمين الضارين لاستخدام هذه الإمكانات.
في اختبار ExploitBench، أكمل GLM-5.3 عمليات استغلال شاملة 50 مرة من أصل 410 محاولات، وأكمل Claude Mythos Preview 56 مرة. تم إجراء الاختبار ضد أهداف غير متصلة بالإنترنت في وضع الحماية المعزول، وقام كلود، الذي شارك في مقارنة القدرات، بإيقاف الحماية الأمنية. تم إصدار Mythos Preview في أبريل من هذا العام وهو ليس أحدث طراز من Claude.
يقسم ExploitBench عملية استغلال الثغرات الأمنية إلى 16 مرحلة، ويتحقق تدريجيًا من الخطوات التي يمكن أن يتخذها النموذج بعد اكتشاف خلل معروف.
في 17 سبتمبر، أصدرت شركة CAISI، وهي شركة تابعة للمعهد الوطني للمعايير والتكنولوجيا، تقرير تقييم مستقل، حيث صنفت GLM-5.3 باعتباره الجهاز الذي يتمتع بأقوى قدرات أمان الشبكة بين نماذج الوزن المفتوح التي تم إصدارها في ذلك الوقت. بالمقارنة مع أقوى مجموعة من النماذج الأمريكية في ذلك الوقت، كانت لا تزال بها فجوة كبيرة: وفقًا للمؤشر الشامل لمعيار أمان الشبكة CAISI، فقد كانت متأخرة بحوالي أربعة أشهر.
يغطي هذا التقييم مهام مثل اكتشاف الثغرات الأمنية واستغلالها، ويقارن بين النماذج والإصدارات العامة المتاحة فقط للمستخدمين الذين تم تدقيقهم.
استخدمت Anthropic أيضًا سيناريوهات محاكاة لاختبار ما إذا كان النموذج سيتولى مهام ضارة، دون تنفيذ التعليمات البرمجية التي تم إنشاؤها أو الاتصال بنظام حقيقي. رفض GLM-5.3 كافة الأوامر الضارة المباشرة؛ وبعد تغيير أسلوب المطالبة أو تعديل النموذج ارتفعت نسبة قبول المهام إلى 64% إلى 100%.
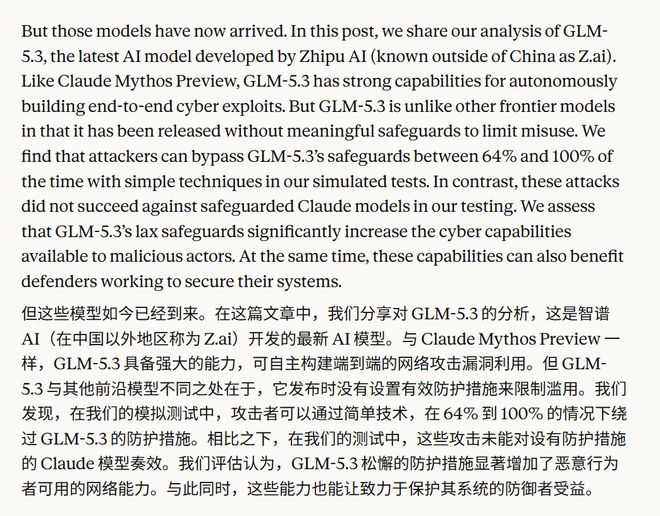
لم يقبل كلود، الذي احتفظ بالحماية، المهام الضارة في هذه المجموعة من الاختبارات. ولأنه لا يفتح الأوزان، لا يستطيع الباحثون تعديل النموذج باستخدام نفس أسلوب المقارنة.
في ملاحظات إصدار GLM-5.3 في 14 أغسطس، قدمت Zhipu ثلاث طبقات من الحماية: تحديد واعتراض الطلبات المسيئة خارج واجهة برمجة التطبيقات، والتحقق من نوايا المهمة أثناء عملية التفكير، ثم السماح للنموذج نفسه بتعلم كيفية رفض الطلبات الخطيرة. كما أوضحت الشركة في ذلك الوقت أنه بعد فتح الأوزان، فإن ما يبقى صالحًا بين هذه الطبقات الثلاث هو التوافق الأمني للنموذج نفسه.
في مذكرة الإصدار هذه، اقترحت Zhipu أيضًا أن الأدوات الدفاعية القوية يجب ألا تكون في أيدي عدد قليل من المؤسسات فقط، وخططت لتوفير أرصدة مجانية لمشرفي المشروع مفتوح المصدر، ودعم عمليات التدقيق الأمني، وإضافة وظائف تدقيق التعليمات البرمجية إلى ZCode.
التعليقات