الملخص:
أصدرت شركة الإنترنت F5 مؤخرًا تحديثًا أمنيًا طارئًا لمكون الخادم مفتوح المصدر NGINX لإصلاح 10 ثغرات أمنية خطيرة، من بينها CVE-2026-123007 و123633 قد تسمح لمهاجم غير مصادق بتنفيذ التعليمات البرمجية عن بعد.
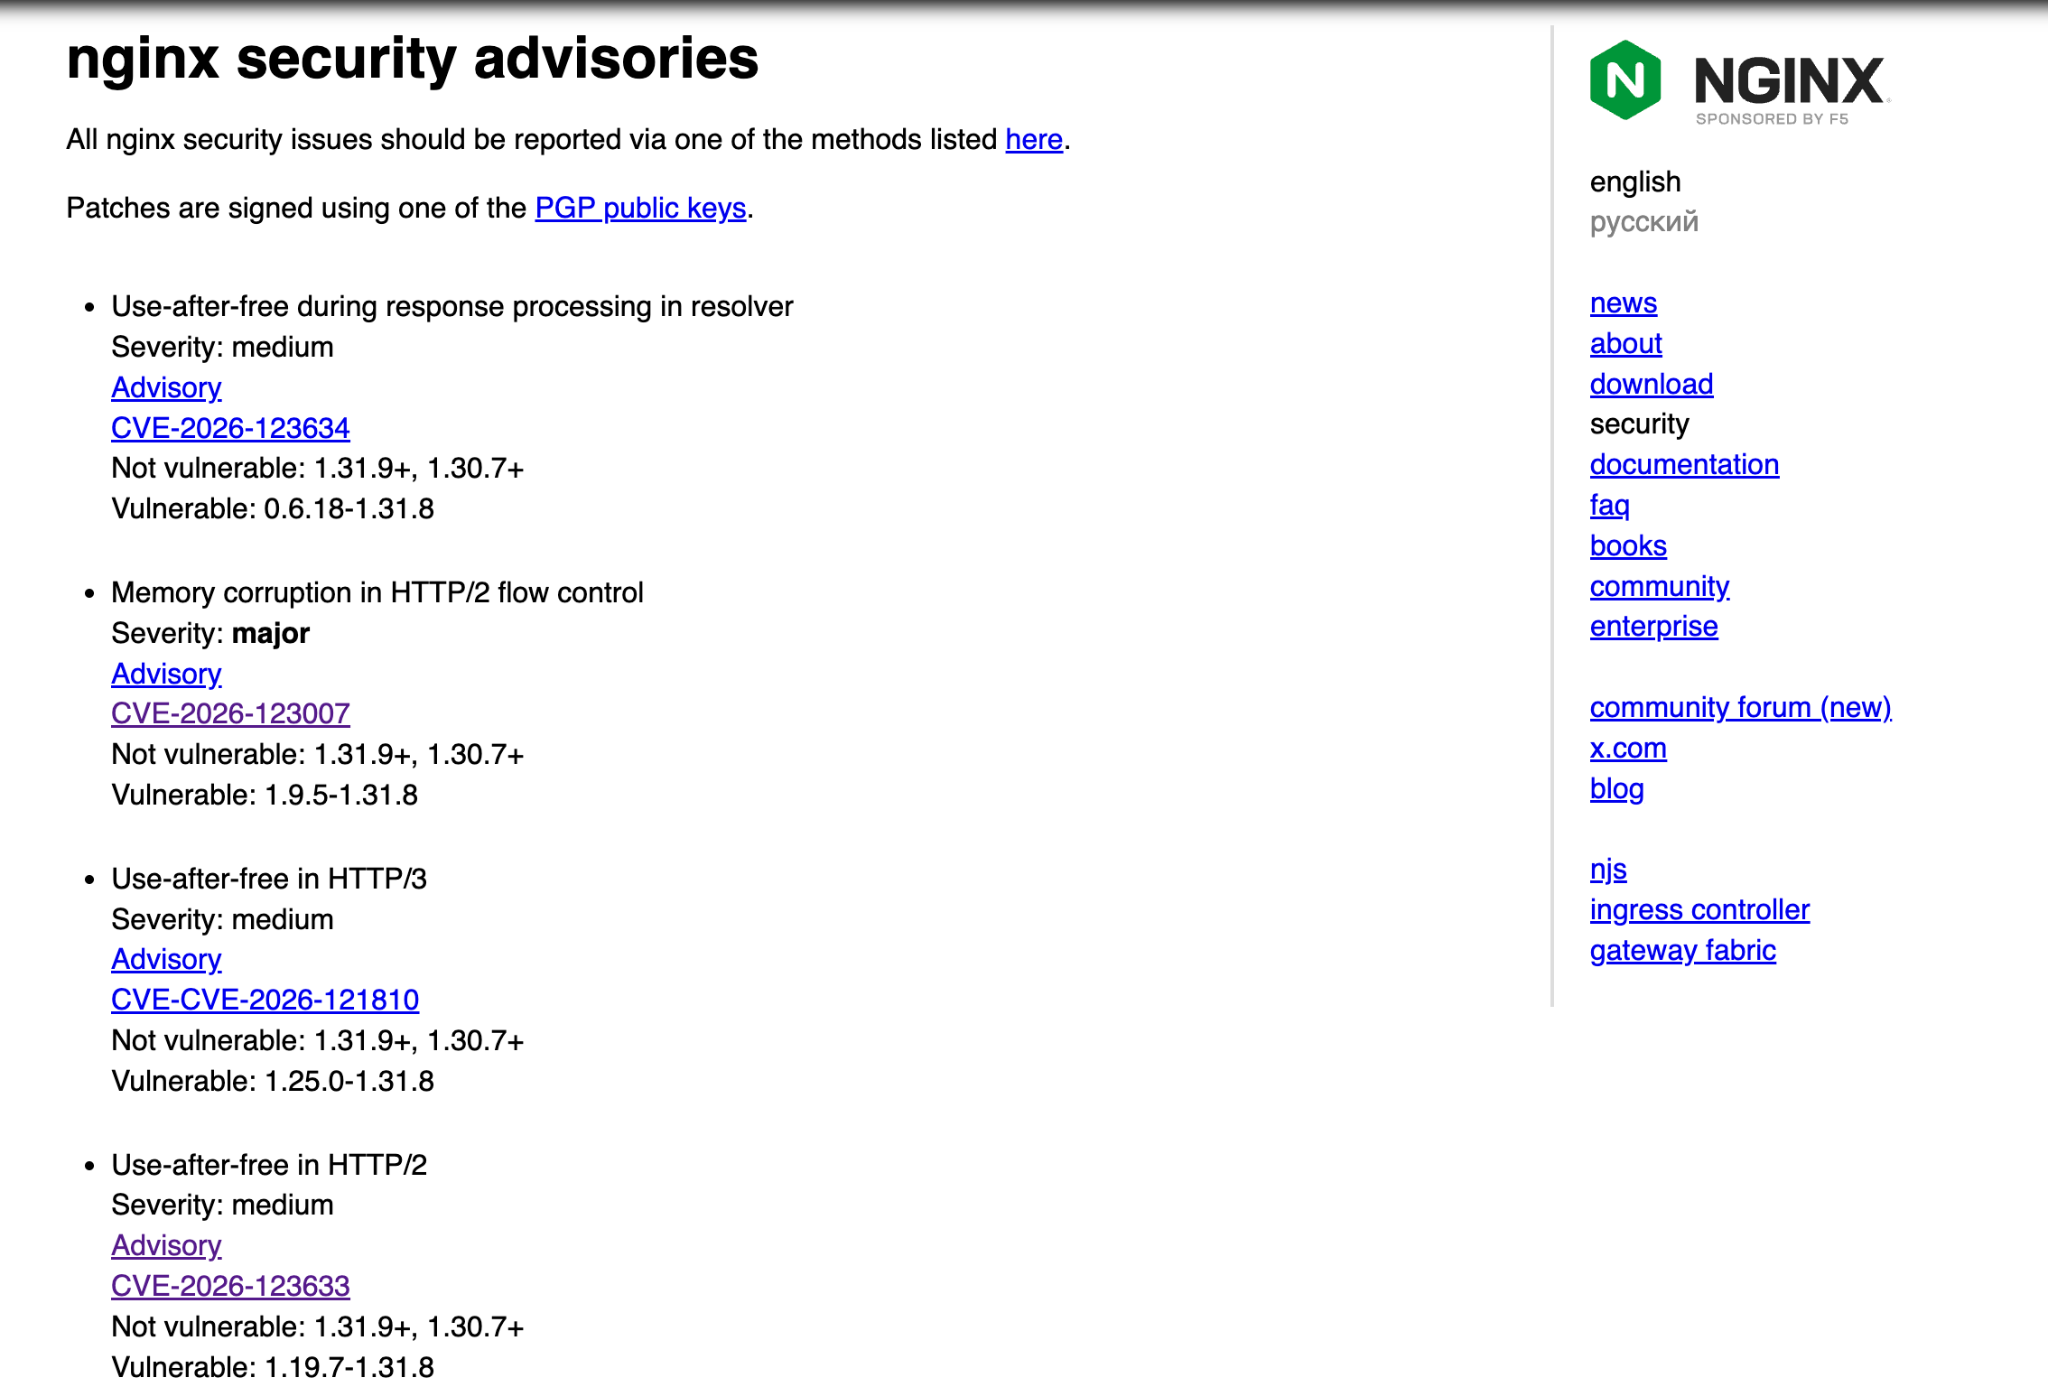
ترتبط هذه الثغرات الأمنية بمعالجة بروتوكول HTTP/2. من الناحية النظرية، طالما أن خدمة HTTP/2 قيد التشغيل، فقد يكون تنفيذ التعليمات البرمجية عن بعد ممكنًا. في الوقت الحاضر، يجب أن تعمل معظم عمليات نشر NGINX على تمكين بروتوكول HTTP/2 افتراضيًا، وبالتالي فإن نطاق التأثير واسع جدًا.
الحد الأدنى لبدء الهجوم هو إرسال 128 جيجابايت من حركة المرور:
من الصعب قول طريقة استغلال الثغرات الأمنية ذات الصلة، لأنه انطلاقًا من كود إثبات المفهوم الحالي، تتطلب عملية الاستغلال نقل ما يقرب من 128 جيجابايت من بيانات HTTP/2، وسيؤثر النطاق الترددي للشبكة ومهلة الاتصال على الهجوم الفعلي.
تشير البيانات التي يبلغ حجمها 128 جيجابايت هنا إلى إجمالي كمية البيانات التي يجب إرسالها في اتصال NGINX واحد. وفقًا للاختبارات، يمكن أن يتعطل NGINX Worker عند إرسال 60 جيجابايت من البيانات؛ يمكن تحقيق تنفيذ التعليمات البرمجية عند إرسال 128 جيجابايت.
تبلغ مهلة الاتصال الافتراضية لـ NGINX حوالي ساعة واحدة. إذا كانت شبكة محلية عالية السرعة، فسوف يستغرق الأمر حوالي 2.5 دقيقة لإرسال 128 جيجابايت من البيانات، ويبلغ عرض النطاق الترددي 10 جيجابت/ثانية حوالي دقيقتين، وعرض النطاق الترددي 1 جيجابت/ثانية حوالي 17 دقيقة. بناءً على هذا الحساب، عندما يكون عرض النطاق الترددي أقل من 300 ميجابت/ثانية، لا يمكن إرسال البيانات قبل انتهاء المهلة.
يجب ترقية الخوادم ذات النطاق الترددي العالي على الفور:
في الوقت الحالي، أصدر إصدار NGINX مفتوح المصدر تحديثات إصلاح، بما في ذلك الإصدار الرئيسي 1.31.9 والإصدار الثابت 1.30.7. إذا كنت تستخدم NGINX المنشور على لوحة مثل Pagoda، فقد لا يكون الإصدار الجديد متاحًا على جانب Pagoda. يمكن للمستخدمين استخدام وكلاء الذكاء الاصطناعي لتجميع وترقية أنفسهم. لكن يرجى ملاحظة ما يلي: إذا كنت تستخدم وضع التثبيت السريع للوحة Pagoda، فلن تتمكن من تجميعه بنفسك. لا يزال يتعين عليك الاعتماد على جانب Pagoda لإصدار التحديثات ثم الانتقال إلى المتجر للتحديث.
تتمتع بعض خوادم VPS الأجنبية التي اشتراها المستخدمون بنطاق ترددي لمنفذ G وقد تتأثر. إذا تعذرت ترقية الإصدار مؤقتًا، فيمكنك إيقاف تشغيل HTTP/2 على موقع الويب أو منفذ استماع الخدمة الخارجية والتأكد من انتهاء كل HTTP/2 الحالي (أوقف التكوين ثم أعد تشغيل NGINX).
معرفة المزيد:
https://nginx.org/en/security_advisories.html
التعليقات