الملخص:
تعمل Microsoft على تطوير آلية جديدة للتحقق من الأمان لنظام التشغيل Windows 11. وفي المستقبل، ستتمكن التطبيقات من التحقق بشكل موحد مما إذا كان الكمبيوتر يلبي معايير الأمان التي حددتها Microsoft قبل البدء. إذا كان الجهاز لا يفي بالمتطلبات، يمكن لمطوري البرامج أن يقرروا وفقًا لتقديرهم الخاص ما إذا كانوا سيسمحون بتشغيل البرنامج، أو تقييد بعض الوظائف، أو حتى رفض تشغيل التطبيق تمامًا.
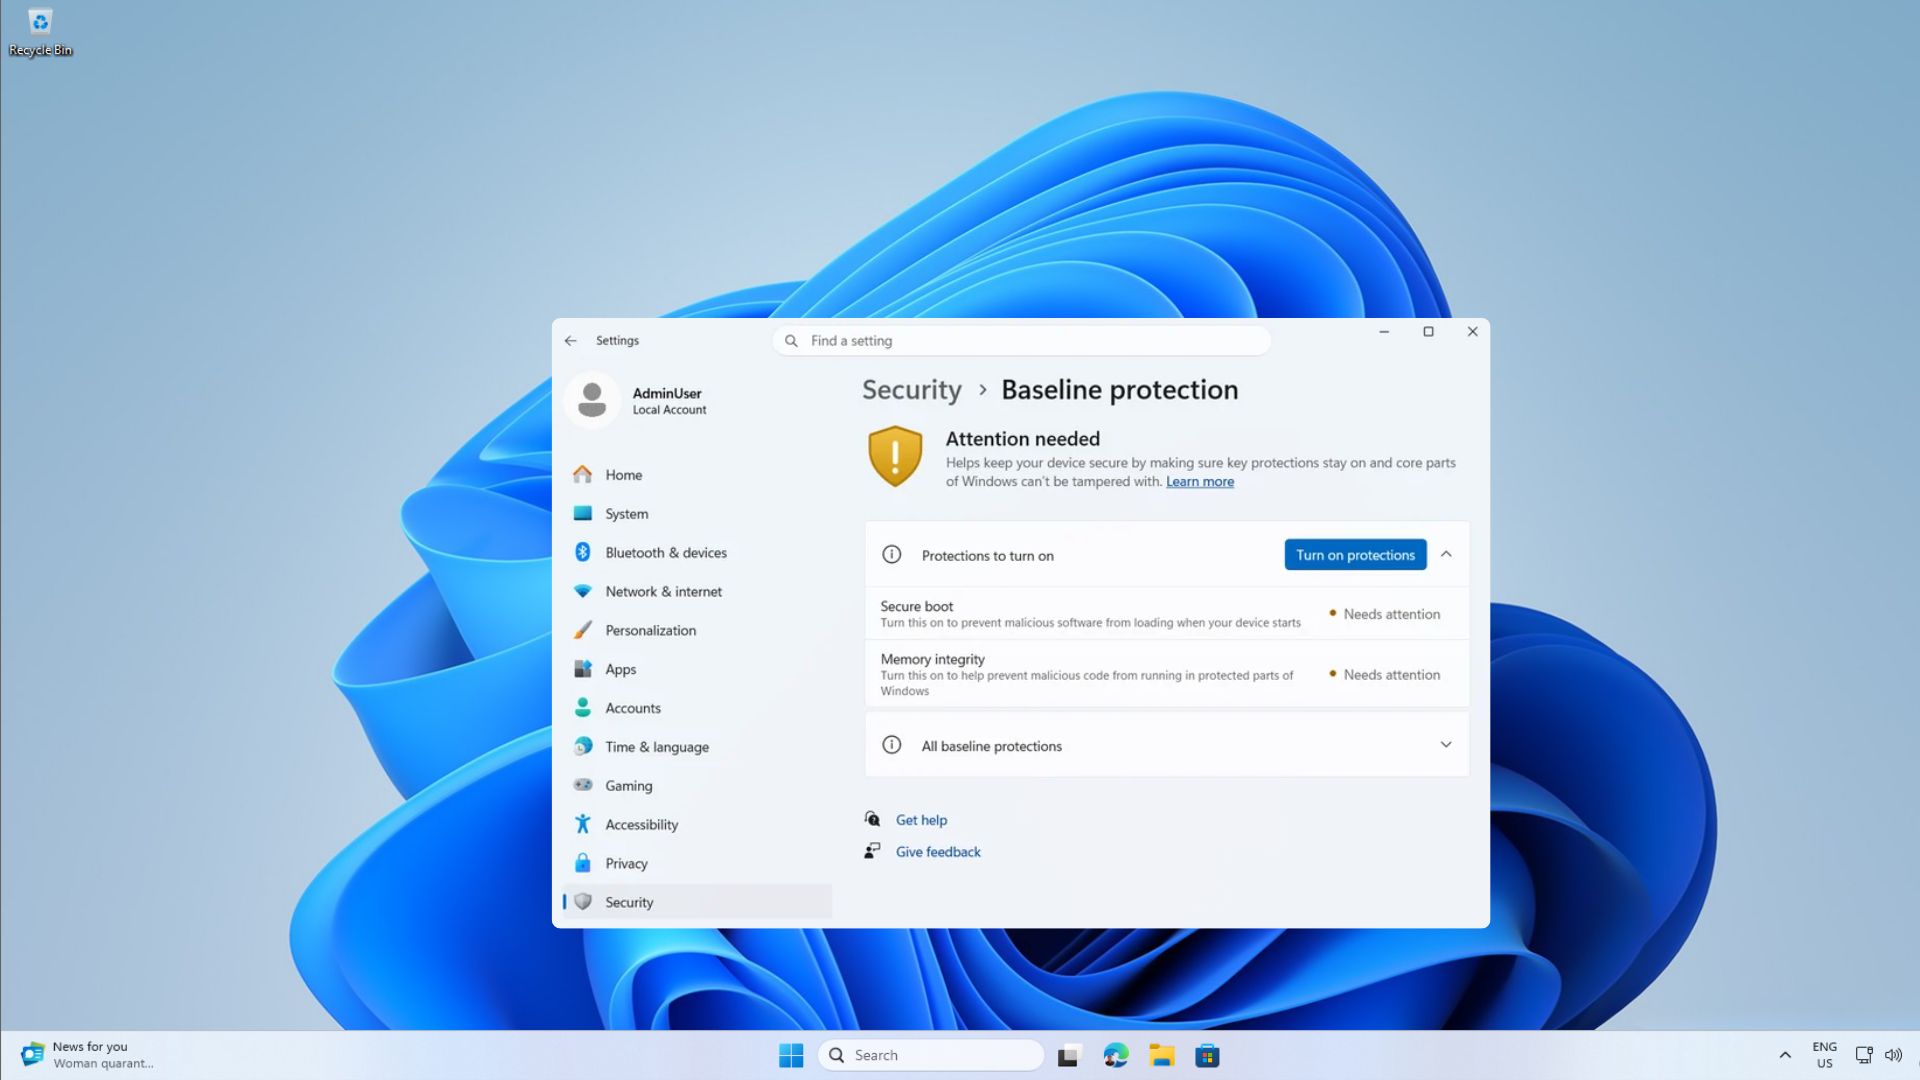
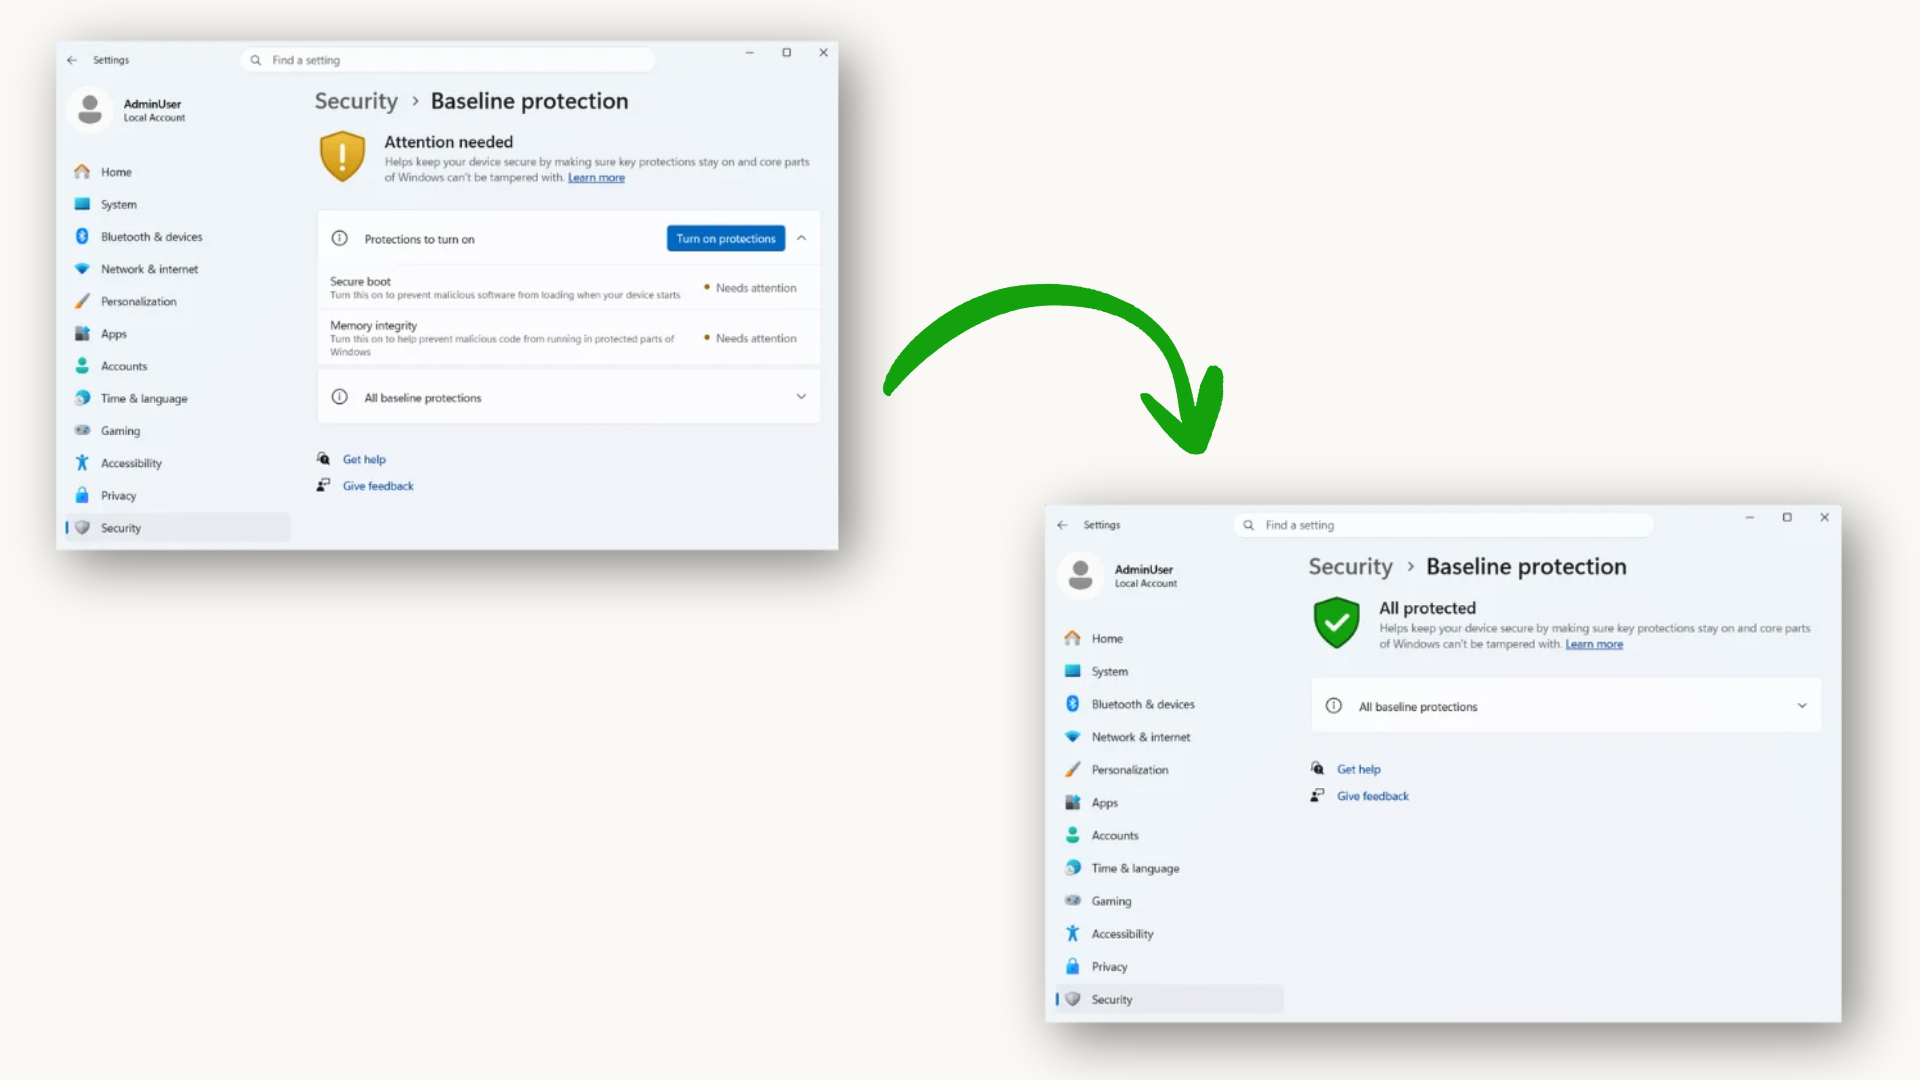
تسمى هذه الميزة الجديدة "Windows Baseline Protection (Windows Security Baseline Protection)". لقد دخل الآن مرحلة اختبار معاينة Windows Insider ومن المقرر أن يتم فتحه رسميًا لغالبية المستخدمين في عام 2027. وتأمل Microsoft في استخدام هذه الآلية لدمج عمليات الكشف الأمني التي كانت متناثرة في الأصل في أنواع مختلفة من البرامج في معيار موحد.
وفقًا للمعلومات الصادرة عن Microsoft، ستتحقق هذه الآلية بشكل شامل من عدد من وظائف الأمان الرئيسية، بما في ذلك شريحة أمان TPM 2.0، والتمهيد الآمن (Secure Boot)، والأمان القائم على المحاكاة الافتراضية (VBS)، وحماية تكامل الذاكرة (تكامل الذاكرة)، والتحقق من برنامج التشغيل الموقع، وبرنامج التشغيل المعتمد لنظام Windows، وحماية مصحح أخطاء kernel، وحماية برامج التشغيل الضعيفة.
بالنسبة للمستخدمين العاديين، يعني هذا أنه في المستقبل قد لا تركز بعض البرامج على إصدار نظام التشغيل فحسب، بل ستتحقق أيضًا من حالة الأمان للكمبيوتر بأكمله. إذا قام المستخدم بإيقاف تشغيل وظيفة التمهيد الآمن، أو تعطيل حماية سلامة الذاكرة، أو تعديل إعدادات الأمان ذات الصلة لتثبيت أنظمة أخرى مثل Linux، فقد لا يتمكن الجهاز من اجتياز التحقق الأمني الجديد.
صرحت Microsoft أن العديد من البرامج تقوم بالفعل بالفعل بإجراء فحوصات مماثلة من تلقاء نفسها. على سبيل المثال، ستتحقق التطبيقات المصرفية مما إذا كان الجهاز يحتوي على وحدة أمان TPM، بينما ستتحقق بعض الألعاب عبر الإنترنت من توقيعات برنامج التشغيل وسلامة النظام. طلبت لعبة "Battlefield 6" سابقًا من اللاعبين تمكين Secure Boot لبدء اللعبة بشكل طبيعي. تعمل آلية خط الأساس الأمني الجديدة على توحيد هذه الاكتشافات المتفرقة في واجهة قياسية للمطورين للاتصال بها مباشرة.
يمكن للمطورين الحصول على نتائج تحقق بسيطة وواضحة من النظام، بما في ذلك ما إذا كان الجهاز قد اجتاز الاختبار، وميزات الأمان المفقودة، ومعلومات المصادقة المستندة إلى الأجهزة. بعد ذلك، يمكن لموردي البرامج تطوير القواعد وفقًا لاحتياجاتهم الخاصة، مثل إصدار التحذيرات فقط، أو تعطيل بعض الوظائف، أو تقليل أذونات الخدمة، أو منع تشغيل التطبيقات بشكل مباشر.
وقال باوان دافولوري، رئيس قسم أعمال Windows والأجهزة في Microsoft، خلال مؤتمر Ignite 2026، إن هذه الآلية يمكن أن تساعد المطورين على التأكد مما إذا كانت الأجهزة التي تقوم بتشغيل تطبيقاتهم تلبي متطلبات الأمان المحددة مسبقًا، وبالتالي توفير أمان أكثر موثوقية لبرامج المؤسسات، والخدمات المالية، ومنصات التعليم، والألعاب عبر الإنترنت.
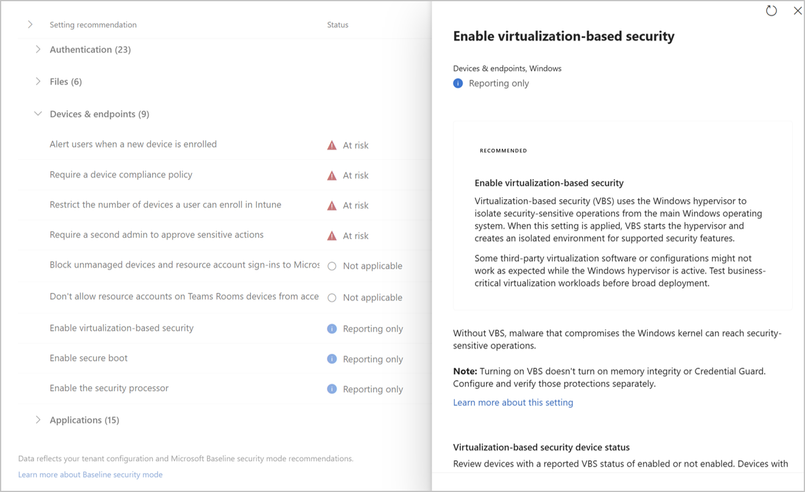
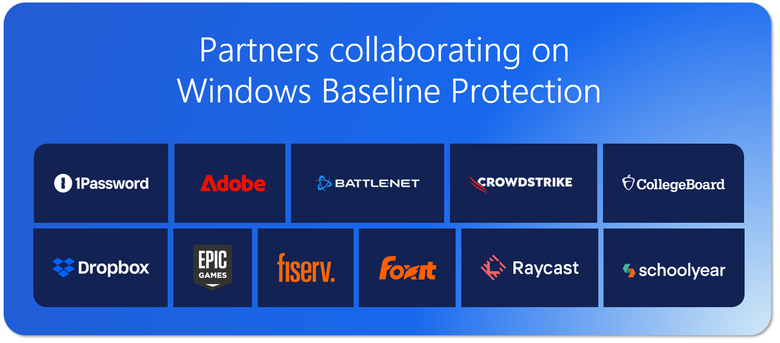
في الوقت الحالي، شاركت 11 شركة في خطة الاختبار، بما في ذلك الشركات المصنعة المعروفة مثل Adobe، وBattle.net، و1Password، ومنصة الخدمات التعليمية Schoolyear.
ذكرت Schoolyear أنها تخطط لاستخدام هذه الواجهة للتحقق مما إذا كانت معدات اختبار الطلاب تلبي معايير الأمان، وبالتالي تعزيز مصداقية بيئة الاختبار عبر الإنترنت. بالنسبة لصناعة التعليم، يمكن أن يؤدي ذلك إلى تقليل مخاطر الاختبار الناتجة عن عيوب أمان النظام أو أدوات الطرف الثالث.
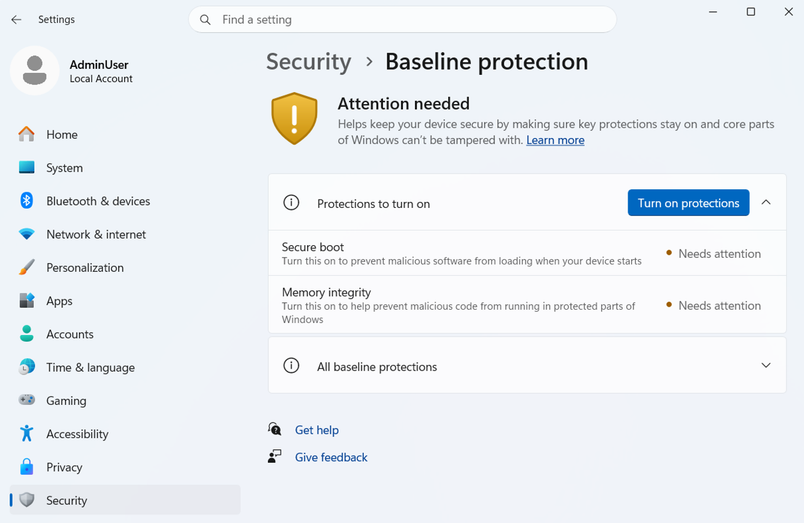
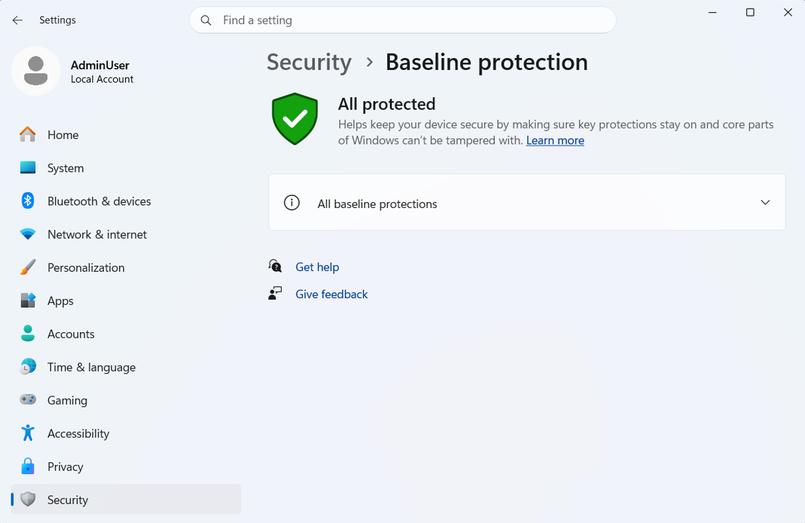
في مجال الألعاب، بدأ فريق Battle.net الهندسي أيضًا في تقييم هذه الآلية. صرح الشخص المعني المسؤول عن Blizzard أن النظام الجديد سيساعد في تحسين مستوى الأمان العام للمنصة مع محاولة تجنب وضع عبء تشغيلي إضافي على اللاعبين. ومع ذلك، لم تذكر الشركة ما إذا كانت ستجعله إلزاميا في المستقبل.
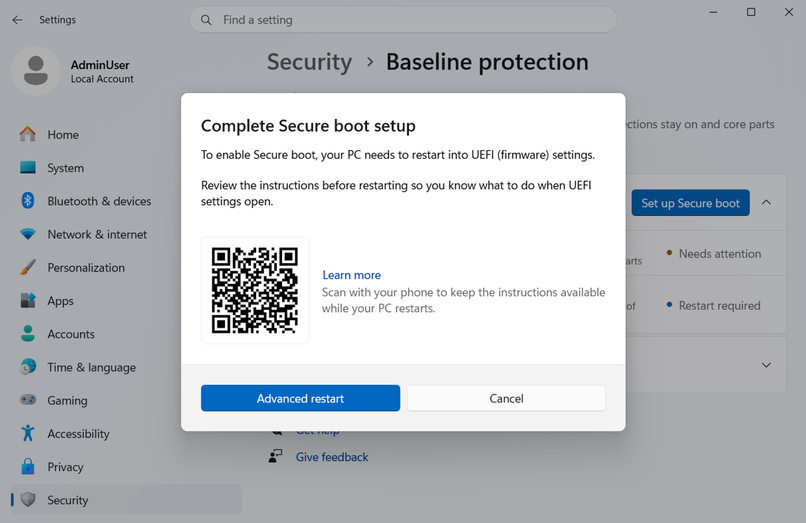
يوضح هذا التغيير أن Microsoft تحاول الترويج لإنشاء معايير وصول أمنية موحدة لنظام Windows البيئي. مع تزايد ظهور مشاكل الهجمات السيبرانية وبرامج الغش وبرامج التشغيل الضارة، قد يقوم المزيد والمزيد من البرامج والخدمات عبر الإنترنت بدمج حالة أمان الجهاز في ظروف التشغيل في المستقبل. بالنسبة للمستخدمين الذين اعتادوا على إيقاف تشغيل بعض ميزات أمان Windows سعياً لتحقيق التوافق أو الأداء أو تجربة النظام المزدوج، قد يعني هذا الاتجاه أن المزيد من التطبيقات ستتطلب أجهزة تلبي خطوط الأمان الأساسية التي حددتها Microsoft قبل أن يتم استخدامها بشكل طبيعي.
التعليقات