الملخص:
أصدرت Microsoft مؤخرًا LiteBox 0.1 رسميًا، وهو الإصدار الرسمي الأول لمشروع الأمان مفتوح المصدر LiteBox. تم تطوير المشروع بشكل مشترك من قبل مهندسي مايكروسوفت ومشاركين آخرين. الهدف هو استخدام لغة Rust وتقنية أمان المحاكاة الافتراضية لنظام التشغيل Linux لإنشاء نظام تشغيل مكتبة مخصص لعزل وضع الحماية للتطبيقات.
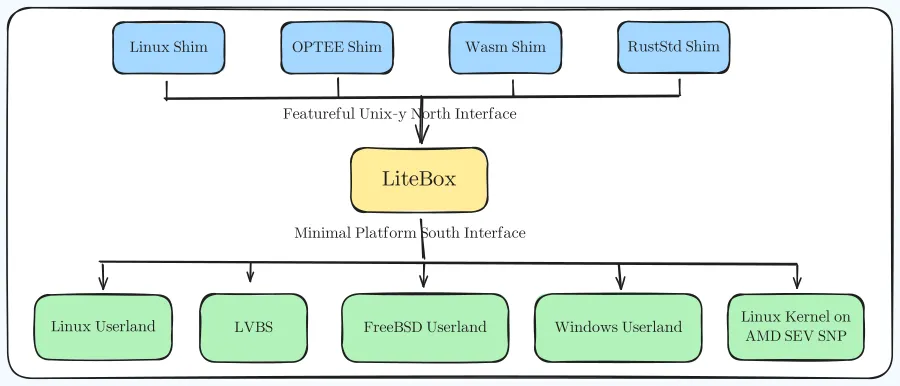
سيتم الكشف عن LiteBox علنًا في وقت مبكر من فبراير 2026. وفي ذلك الوقت، وصفته Microsoft بأنه نظام تشغيل مكتبة يركز على الأمان. لم يكن هدف تصميمه هو استبدال نظام التشغيل التقليدي، بل كان بمثابة طبقة عزل أمنية بين التطبيقات ونواة نظام التشغيل العادي، مما يوفر حماية إضافية للبيئات التي تحتاج إلى تشغيل تعليمات برمجية غير موثوقة أو تطبيقات عالية المخاطر.
مقارنة بالأجهزة الافتراضية التقليدية، يولي LiteBox اهتمامًا أكبر لسيناريوهات تطبيق وضع الحماية. يمكنه استخدام آليات الأمان المتعلقة بمحاكاة Linux الافتراضية لإنشاء بيئة عزل بدعم من المحاكاة الافتراضية للأجهزة، مما يسمح بتشغيل التطبيقات في مساحة تنفيذ أكثر تقييدًا.
الميزة الأساسية الأخرى لـ LiteBox هي استخدام Rust للتطوير. Rust قادر على تقليل تجاوز سعة المخزن المؤقت، والاستخدام بعد الاستخدام، وغيرها من نقاط الضعف الشائعة المتعلقة بسلامة الذاكرة من خلال آليات أمان الذاكرة في وقت الترجمة، وهو أمر مهم بشكل خاص لمكون الأمان منخفض المستوى المسؤول عن عزل البرامج الأخرى وحمايتها.
في التصميم الذي عرضته Microsoft سابقًا، يمكن لـ LiteBox الاستفادة من Linux Virtualization Based Security، وهي آلية أمان تعتمد على ظاهرية Linux، مما يسمح لـ LiteBox بالعمل كنواة آمنة وحماية Guest Kernel العادي الذي يعمل من خلال أجهزة المحاكاة الافتراضية.
من المزايا المهمة التي توفرها هذه البنية أن LiteBox لا يقتصر على بيئة نظام تشغيل واحدة. تتصور Microsoft أنه يمكن استخدامه لتشغيل تطبيقات Linux بمعزل عن Linux، ويمكن استخدامه أيضًا لتشغيل برامج Linux بأمان في بيئة Windows. يمكن أن يخدم أيضًا سيناريوهات أخرى تتطلب عزلًا وأمانًا أعلى للبرنامج.
من الناحية المعمارية، يعتبر LiteBox أقرب إلى "نظام تشغيل المكتبة" منه إلى نظام التشغيل التقليدي بالمعنى الكامل للكلمة. لا يوفر نظام تشغيل المكتبة عادةً بيئة نظام تشغيل كبيرة تحتوي على عدد كبير من الوظائف العامة، ولكنه يوفر مكونات نظام مبسطة قدر الإمكان وفقًا لاحتياجات تطبيقات محددة. يؤدي ذلك إلى تقليل سطح الهجوم في بيئة التشغيل مع تقليل حجم التعليمات البرمجية التي تحتاج إلى الصيانة والحماية.
هذا مهم بشكل خاص لصناديق الحماية. غالبًا ما يحتاج التطبيق التقليدي إلى الاعتماد على عدد كبير من خدمات نظام التشغيل ومكونات النظام عند التشغيل، لكن LiteBox يأمل في توفير بعض الإمكانيات التي يحتاجها التطبيق فقط وعزل موارد النظام المتبقية خارج نطاق الحماية.
لا يزال LiteBox 0.1 إصدارًا مبكرًا جدًا. لم يوفر الإصدار الأول الذي أصدرته Microsoft عددًا كبيرًا من تعليمات التحديث التفصيلية. وقالت الشركة إن الإصدارات المستقبلية ستوفر سجل تغيير أكثر اكتمالا. وهذا يعني أن الأهمية الأكبر للإصدار 0.1 هي التأكيد على أن المشروع قد دخل مرحلة إصدار الإصدار الرسمي، وليس أن LiteBox أصبح منصة أمان ناضجة على مستوى الإنتاج.
عندما كشفت Microsoft سابقًا عن LiteBox، كان قد تم تطوير كود المشروع باستخدام طرق مفتوحة المصدر. يُظهر إطلاق الإصدار الرسمي الأول أيضًا أن Microsoft لا تزال مستمرة في الترويج لهذا المشروع، بدلاً من إيقاف التحديثات بعد الإصدار العام الأولي مثل بعض المشاريع التجريبية مفتوحة المصدر.
التطبيقات المحتملة لـ LiteBox واسعة جدًا. نظرًا لأن هجمات سلسلة توريد البرامج، والأكواد الضارة، والمكونات الإضافية التابعة لجهات خارجية، والتعليمات البرمجية الناتجة عن الذكاء الاصطناعي أصبحت أكثر شيوعًا، فقد أصبح وضع البرامج غير الموثوق بها بالكامل في صناديق حماية مستقلة للتنفيذ بمثابة استراتيجية أمنية مهمة.
خاصة في عصر الذكاء الاصطناعي، قد تحتاج التطبيقات إلى تنفيذ التعليمات البرمجية التي يتم إنشاؤها بواسطة النماذج أو من الإنترنت تلقائيًا. إذا كان من الممكن تنفيذ هذه البرامج في بيئة تشغيل مبسطة محمية بواسطة تقنية المحاكاة الافتراضية، حتى لو كان البرنامج نفسه به نقاط ضعف أو يحتوي على سلوك ضار، فيمكن تقييد قدرته على الوصول إلى النظام المضيف قدر الإمكان.
من هذا المنظور، فإن LiteBox ليس مجرد مشروع آخر مفتوح المصدر أطلقته Microsoft لمجتمع Linux، ولكنه قد يصبح مكونًا أساسيًا لنظام الحوسبة الآمن المستقبلي من Microsoft. يتوافق أيضًا تصميم Rust والمحاكاة الافتراضية ونظام تشغيل المكتبة الذي يتبناه مع الاتجاه العام الحالي في مجال أمان نظام التشغيل لتقليل أسطح الهجوم وتعزيز العزل وتحسين أمان الذاكرة.
ومع ذلك، لا يمكن حتى الآن اعتبار LiteBox منتجًا يمكنه استبدال Docker أو الأجهزة الافتراضية أو تقنيات وضع الحماية الناضجة الأخرى. لا يزال في المراحل الأولى من التطوير، ويحتاج الأداء الفعلي والتوافق وحدود الأمان والموثوقية في بيئات الإنتاج إلى مزيد من التحقق من خلال الإصدارات اللاحقة والتطبيقات الفعلية.
تتمثل الأهمية الكبرى لإصدار Microsoft لـ LiteBox 0.1 هذه المرة في إثبات أن المشروع ظل قيد التطوير بشكل نشط بعد أن تم نشره لأول مرة واتخذ رسميًا خطوة إصدار الإصدار. ومع استمرار تحسن الوظائف اللاحقة، فإن قدرة LiteBox على التطور إلى بنية تحتية آمنة حقًا للعزل مع قيمة تطبيقية واسعة النطاق، سيصبح اتجاهًا يستحق الاهتمام المستمر.
معرفة المزيد:
https://github.com/microsoft/litebox/releases/tag/v0.1.0
التعليقات