
الملخص:
وفقًا لـ CCTV News، وقعت حوادث حديثة تتعلق بطلبات وصول المستخدمين التي تنتقل بشكل غير طبيعي إلى مواقع المقامرة على الويب في العديد من المقاطعات في الصين، مما تسبب في ضرر جسيم لأمن الملكية وحقوق الإنترنت العادية للأشخاص. وبعد التحليل، استخدم المهاجمون النطاق الصيني المستقل في الخارج AS 402425 لتنفيذ الهجمات بشكل رئيسي من خلال الإعلان عن مسارات زائفة والتلاعب ببيانات تحليل اسم النطاق. نطاق الضرر واسع. يتم الإعلان بموجب هذا عن نتائج التحقيق ذات الصلة لتوفير مرجع للدول والوحدات ومستخدمي الإنترنت المعنيين في جميع أنحاء العالم لاكتشاف مثل هذه الهجمات ومنعها بشكل فعال.
1. عملية الهجوم على الشبكة
(1) اختطاف حركة المرور عن طريق الإعلان عن مسارات كاذبة. سجل المهاجم بادئات عنوان مصدر زائفة ومجموعات نطاقات مستقلة زائفة في سجل توجيه الإنترنت، واستخدم المجالات المستقلة الخاضعة لسيطرته لنشر بادئات عناوين المصدر الزائفة ومسارات قصيرة زائفة، واختطف بعض حركة المرور داخل الصين.
(2) التلاعب ببيانات تحليل DNS في حركة المرور المختطفة. بعد أن يقوم المهاجمون باختطاف حركة المرور، يقومون بالتلاعب ببيانات دقة DNS الموجودة فيها. هناك طريقتان رئيسيتان: الأولى هي تعديل قيمة تحليل DNS مباشرة لعنوان موقع المقامرة على الويب؛ والآخر هو توجيه قيمة تحليل DNS إلى عنوان خادم DNS الضار. عندما يطلب المستخدم تحليل اسم المجال من خادم DNS الضار، سيتم إرجاع عنوان موقع المقامرة.
2. موقع الهجوم على الشبكة
من خلال القياسات الفنية، تم التأكد من حدوث التلاعب في اسم النطاق في AS 402425، وهو نطاق مستقل خارج الصين. تم تسجيل هذا النطاق المستقل من قبل شركة QOREXA LABS الأمريكية لدى ARIN، هيئة تسجيل أرقام الإنترنت الأمريكية، في 9 أبريل 2026. ويظهر الموقع الرسمي للشركة أنها تدير أعمالًا مرتبطة بالبيتكوين. <ص>3. تمت الإشارة إلى بعض عناوين IP الضارة بعد التلاعب باسم النطاق
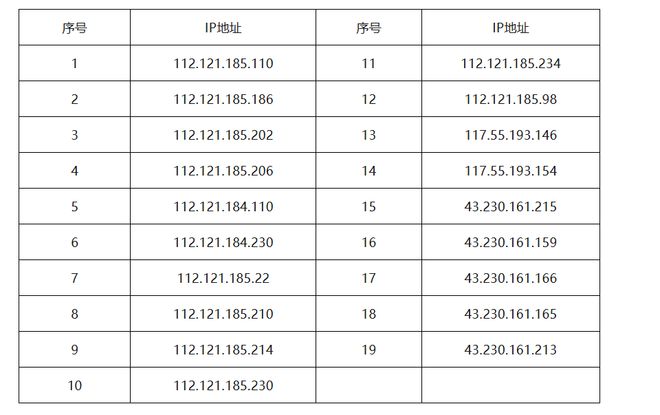
من المستحسن أن تعمل البلدان والوحدات ذات الصلة في جميع أنحاء العالم على تعزيز الوعي بالمخاطر، وإجراء التحقيقات والتخلص منها في الوقت المناسب، والتركيز على أعمال الوقاية التالية:
يجب على وكالات تسجيل الإنترنت الإقليمية ومنصات تداول عناوين IP والمؤسسات الأخرى ذات الصلة بموارد أرقام الإنترنت التحقق على الفور من موارد AS الضارة وإلغائها مثل AS 402425.
يجب على مشغلي الشبكات تكوين سياسات تصفية المسار على أجهزة توجيه الحدود، والتحقق من إعلانات المسار، ورفض وحذف المسارات الضارة التي تحتوي على AS 402425.
يجب على منصات الإنترنت تعزيز مراقبة التغييرات في عناوين IP الخاصة بتحليل اسم نطاق الأعمال الأساسية، والتشوهات في رسائل استجابة نظام أسماء النطاقات (DNS)، والتغيرات غير الطبيعية في مسارات التوجيه، وما إلى ذلك، لاكتشاف سلوكيات الاختطاف في الوقت المناسب. بمجرد تأكيد حدث الاختطاف، قم بالإبلاغ عنه إلى المشغل الرئيسي في الوقت المناسب، واطلب معالجة إعلان التوجيه غير الطبيعي وقطع رابط الاختطاف.
من المستحسن أن يقوم غالبية مستخدمي الإنترنت بتعزيز وعيهم بالمخاطر، وتعزيز الاحتياطات الأمنية، وتجنب الخسائر الاقتصادية غير الضرورية، بما في ذلك:
استخدم خدمة DNS عامة تم التحقق منها وموثوق بها وتجنب استخدام خدمات DNS من مصادر غير معروفة.
عندما تنتقل إحدى الصفحات إلى موقع ويب ضار، لا تنقر فوق أي أزرار أو روابط في الصفحة، ولا تقم بتنزيل البرامج التي توفرها الصفحة، وأغلق الصفحة على الفور، وامسح ذاكرة التخزين المؤقت للمتصفح في الوقت المناسب.
حافظ على تحديث نظام التشغيل الطرفي والمتصفح إلى أحدث إصدار، وتمكين برنامج حماية أمان النظام، ومنع البرامج النصية الضارة والتصيد الاحتيالي والهجمات الأخرى المرتبطة بصفحات الانتقال.
التعليقات