الملخص:
أعلنت وزارة العدل الأمريكية أن وكالات إنفاذ القانون الأمريكية أطلقت مؤخرًا عملية منسقة ضد موظفي تكنولوجيا المعلومات عن بعد في كوريا الشمالية لدخولهم بشكل احتيالي إلى شبكات الشركات الأمريكية، بما في ذلك الاعتقالات والملاحقات القضائية وتفتيش "مزارع أجهزة الكمبيوتر المحمولة". وقال ممثلو الادعاء إن الأفراد المعنيين استخدموا هويات أمريكية مسروقة أو مزورة للتقدم لشغل وظائف عن بعد، مما أثر على ما لا يقل عن 70 شركة أمريكية وجلب دخلًا قدره 3 ملايين دولار لموظفي تكنولوجيا المعلومات ذوي الصلة؛ ويعتقد أن هذه الأموال قد تدفقت إلى الكيانات الخاضعة لعقوبات كوريا الشمالية.
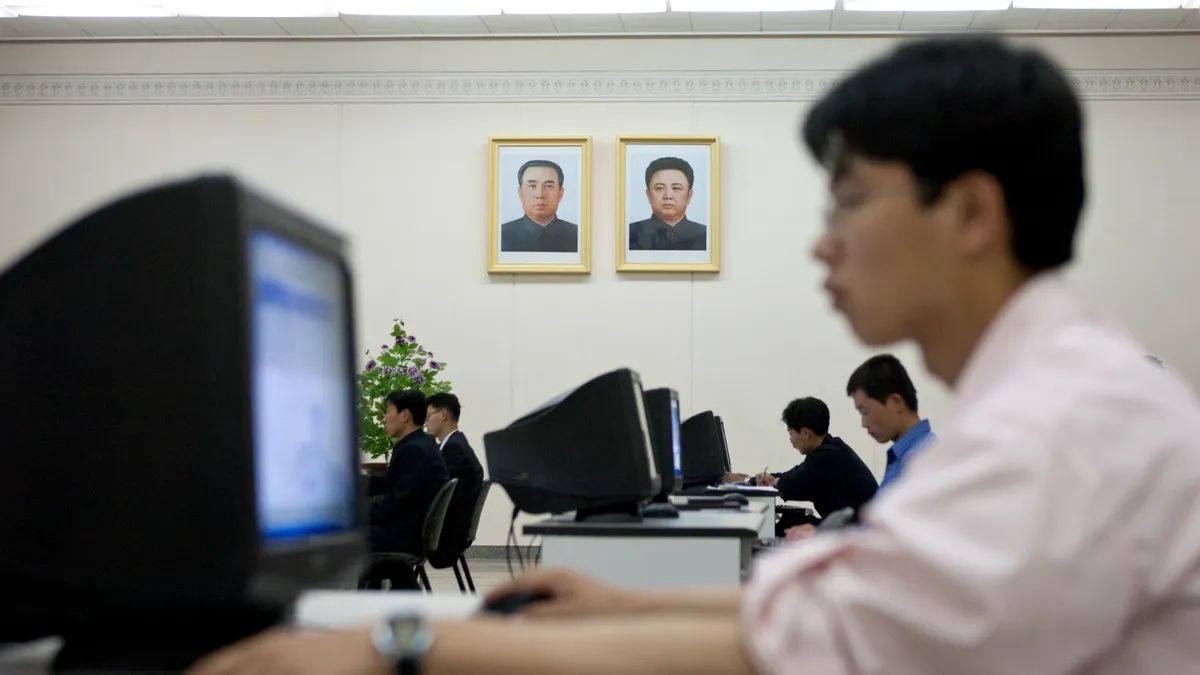
كشف التحقيق أن الأفراد المتورطين استخدموا معلومات الهوية المسروقة والشبكات الخاصة الافتراضية والبنية التحتية للوكيل لخداع أصحاب العمل وجعلهم يعتقدون أنهم موظفون أمريكيون في الولايات المتحدة. استلم الميسر المحلي في الولايات المتحدة كمبيوتر العمل الذي أرسلته الشركة الضحية إلى مقر إقامته، وقام بإعداد المعدات، وتثبيت برنامج الوصول عن بعد، وتحويل الراتب إلى حساب تسيطر عليه كوريا الشمالية. تسمح هذه المساكن، المعروفة باسم "مزارع الكمبيوتر المحمول"، للأشخاص في الخارج بتشغيل معدات أصحاب العمل عن بعد مع إخفاء موقعهم الحقيقي.
ذكرت وزارة العدل أن مكتب التحقيقات الفيدرالي أجرى عمليات تفتيش وعمليات أخرى لإنفاذ القانون في أكثر من 40 منزلًا معروفًا أو مشتبهًا به في مزرعة كمبيوتر محمول في تكساس في الفترة من 21 إلى 25 سبتمبر. وخلال العملية، تم الاستيلاء على ما يقرب من 187 جهاز كمبيوتر محمول ومعدات التحكم في لوحة المفاتيح والفيديو والماوس. ويعتقد المحققون أن الأجهزة استُخدمت لانتحال شخصية موظفين عن بعد، والحصول على مناصب في الشركة، وتحقيق إيرادات للنظام الكوري الشمالي. ساعدت شركة الأمن السيبراني CrowdStrike مكتب التحقيقات الفيدرالي في التحقيق وأطلقت على شبكة العمليات اسم "Famous Chollima".
تتضمن لائحة الاتهام التي أعلنها مكتب المدعي العام الأمريكي للمنطقة الشمالية من ولاية أوهايو 14 شخصًا، تم القبض على اثنين منهم. وهما مايكل جيمس بوستيل من ولاية بنسلفانيا وخوان سيسيليو بينا كاريو من تكساس. الرجلان وشركاؤهما متهمون بالمشاركة في عمليات احتيال عبر الإنترنت وغسيل الأموال وسرقة الهوية لعدة سنوات. كما تذكر لائحة الاتهام عدة متهمين في الصين، وتظل هوية متهمين آخرين مجهولة. ولا تزال التهم معلقة أمام المحكمة، ويُفترض أن المتهمين أبرياء حتى تثبت إدانتهم.
وقالت وزارة العدل إن الشركات ذات الصلة تقع في ولاية أوهايو و16 ولاية أخرى ومقاطعة كولومبيا، وتشمل الصناعات الرعاية الصحية والاتصالات ودعم أمن الشبكات وتجارة التجزئة والتصنيع. وحذر مكتب التحقيقات الفيدرالي أيضًا من أن موظفي تكنولوجيا المعلومات في كوريا الشمالية يقومون بتوسيع استخدامهم للوسطاء الأمريكيين، بما في ذلك مطالبة الأشخاص بالمشاركة في مقابلات بالفيديو نيابة عنهم، والتحقق من الهويات المزيفة، وتوفير وسائل التواصل الاجتماعي أو حسابات الشبكات المهنية، وتلقي واستضافة معدات العمل، وحتى التعاقد من الباطن على العمل بأكمله مع مستقلين أجانب آخرين. وقال مكتب التحقيقات الفيدرالي إن عدد هؤلاء الأفراد بالآلاف ويشكلون خطرًا على الأمن القومي والملكية الفكرية. المقياس هو جزء من تقييم التهديد للوكالة.
ويذكر مكتب التحقيقات الفيدرالي أن الشركات لا ينبغي لها أن تعتمد على إشارة واحدة أو قائمة سوداء بسيطة لتحديد المتورطين، ولكن يجب عليها تنفيذ التحقق متعدد الطبقات في التوظيف، والتحقق من الهوية، وتكوين المعدات والإدارة أثناء العمل، وإصدار أحكام تعاونية بين فرق الموارد البشرية وتكنولوجيا المعلومات والأمن. وحذرت الوكالة أيضًا من احتمال تجنيد بعض الأمريكيين للمساعدة دون علمهم أو إغراءهم بالمال. إذا استلموا أو استضافوا أجهزة كمبيوتر خاصة بالعمل للآخرين أو قدموا معلومات الهوية والحساب، فقد يواجهون مخاطر تتعلق بإنفاذ القانون.
التعليقات