
الملخص:
أصدرت مؤسسة PHP إعلانًا في 24 أكتوبر كشفت فيه عن خطر وجود ثغرة أمنية في تنفيذ التعليمات البرمجية عن بُعد برقم CVE-2026-115560. ومع ذلك، لن يتم إصلاح هذه الثغرة الأمنية عن طريق إصدار إصدار جديد في الوقت الحالي، لأن الثغرة الأمنية تتطلب تشغيل مجموعة محددة من التكوين وكود التطبيق، مما يعني أن الضرر ليس مرتفعًا نسبيًا.
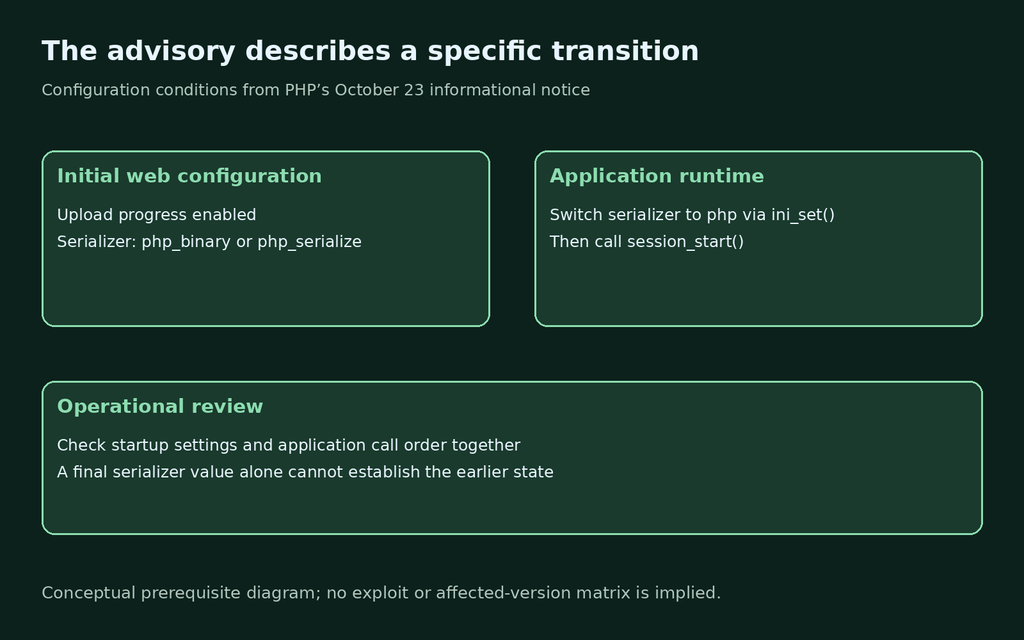
وفقًا للموقف الحالي المعروف، تحتاج هذه الثغرة الأمنية إلى تلبية شروط متعددة في نفس الوقت لتشغيلها: يقوم تكوين التطبيق بتعيين session.serialize_handler إلى php_binary أو php_serialize، ثم يقوم بتحويله إلى php من خلال ini_set() في وقت التشغيل، ويستدعي session_start() بعد التبديل. وفي الوقت نفسه، يجب أيضًا تمكين session.upload_progress.enabled.
يتم استخدامsession.serialize_handler للتحكم في تنسيق التسلسل الذي تستخدمه PHP عند قراءة بيانات الجلسة وكتابتها. تقول PHP أنه إذا لم يتحول التطبيق إلى هذا المعالج أثناء التشغيل، فيمكنه الاستمرار في استخدام وظيفة تقدم التحميل. يقوم المسؤولون بتقييم مجموعة التكوين هذه كحالة نادرة نسبيًا في التطبيقات الفعلية.
خطة التخفيف المؤقتة:
تختلف الثغرة الأخيرة عن ثغرة PHP2Shell التي تم إصلاحها في إصدار جديد من PHP سابقًا. ونظرًا لأن طريقة تشغيل هذه الثغرة الأمنية نادرة نسبيًا، توفر PHP Foundation مؤقتًا حلاً لتخفيف المشكلة للمطورين المحتمل تأثرهم. سيتم إصدار نسخة جديدة لاحقًا لإصلاحها بالكامل.
توصي مؤسسة PHP المستخدمين المتأثرين بتعيين session.upload_progress.enabled على 0 والاحتفاظ بهذا الإعداد حتى يتم تثبيت إصدار عادي يحتوي على الإصلاح. لا تحتاج البيئات التي أوقفت تقدم التحميل مسبقًا إلى إجراء تعديلات متكررة.
التعليقات