الملخص:
قال مكتب التحقيقات الفيدرالي إن مجموعة قرصنة مدعومة من الدولة في كوريا الشمالية سرقت ما قيمته أكثر من 400 مليون دولار من العملات المشفرة في الأشهر الـ 18 الماضية من خلال هجوم هندسة اجتماعية متطور يسمى "FaceStealer". يستخدم هؤلاء المهاجمون شخصية مألوفة للضحية لتزييف مؤتمر فيديو، وخداع الهدف لتثبيت برامج ضارة، ثم توسيع نطاق الهجوم من خلال الأجهزة والشبكات الاجتماعية المخترقة.
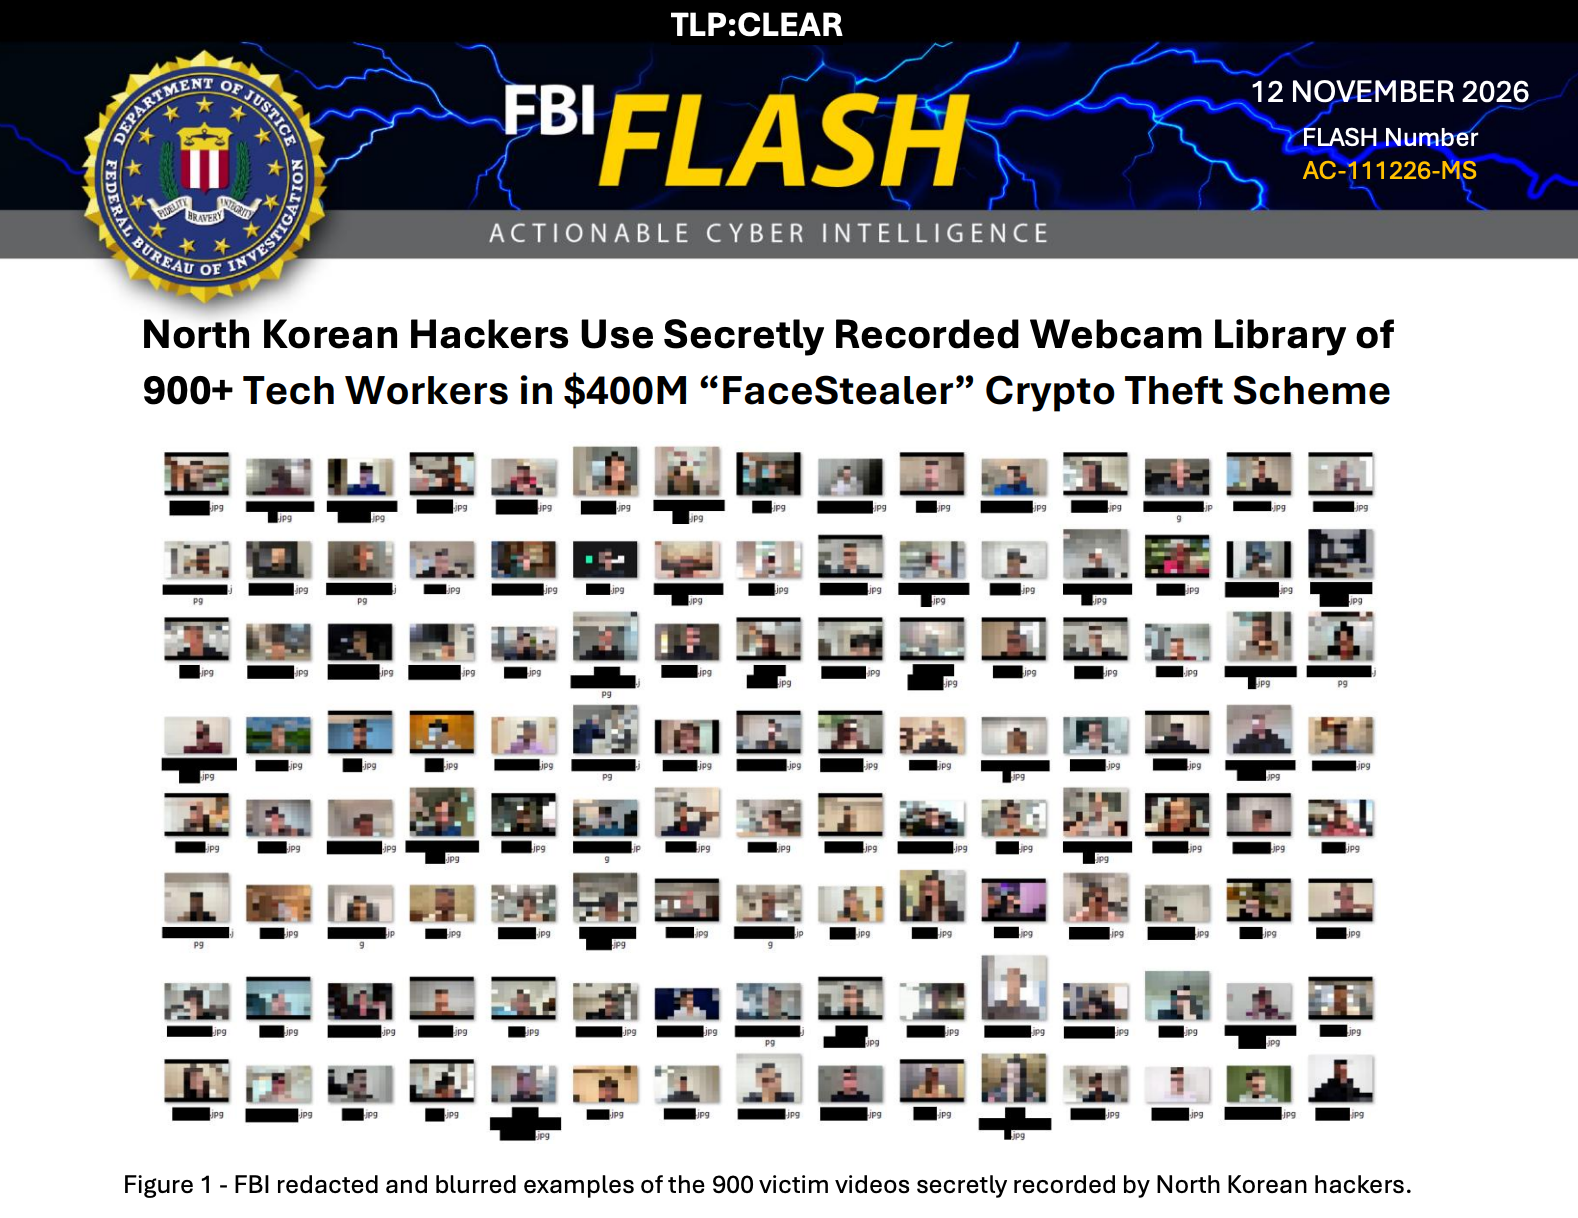
وفقًا لتقرير رويترز بتاريخ 12 نوفمبر 2026، كشف مكتب التحقيقات الفيدرالي أن نظام الهجوم هذا لا يقوم ببساطة بسرقة كلمات المرور من خلال رسائل البريد الإلكتروني التصيدية أو مواقع الويب الضارة، ولكنه يجمع بين حسابات اجتماعية لأشخاص حقيقيين ومقاطع فيديو مسجلة سرًا وصور مزيفة عميقة تم إنشاؤها بواسطة الذكاء الاصطناعي، مما يجعل الضحايا يعتقدون خطأً أنهم يتواصلون بشكل طبيعي مع زملاء أو أصدقاء موثوقين أو عاملين في الصناعة.
غالبًا ما يبدأ الهجوم بدعوة تبدو معقولة لعقد مؤتمر عبر الفيديو. يقوم المتسللون أولاً بغزو حساب الوسائط الاجتماعية أو حساب المراسلة الفورية الخاص بالشخص المستهدف، والحصول على معلومات الاتصال الخاصة به وسجلات الاتصال السابقة، ثم استخدام الحساب المسروق لإرسال دعوات اجتماع إلى الضحية. وبما أن الدعوة تأتي من جهة اتصال حقيقية وأن محتوى الرسالة يتوافق مع عادات الاتصال السابقة لكلا الطرفين، فإن الهدف لن يثير في كثير من الأحيان الكثير من الشكوك.
بعد النقر على الرابط، ستدخل الضحية إلى موقع ويب يحاكي برامج مؤتمرات الفيديو السائدة مثل Zoom أو Microsoft Teams أو Google Meet. وقد يظهر في الاجتماع شخص مألوف للضحية، ولكنه في الواقع عبارة عن مقطع فيديو سجله المهاجم مسبقًا. وقد يقوم المتسللون أيضًا بالترتيب لعدد من الحضور ذوي المظهر الحقيقي لتعزيز مصداقية الاجتماع بأكمله.
خلال الاجتماع، سيتسبب المهاجم عمدًا في حدوث أعطال فنية، مثل الادعاء بأنه لا يمكن سماع الضحية، ثم يطلب من الشخص الآخر النقر على رابط أو تنفيذ إجراءات معينة لإصلاح مشكلة الصوت. ما يسمى بالإصلاح هو في الواقع برنامج ضار، وبمجرد أن يتبع الضحية التعليمات، يتم تثبيت التعليمات البرمجية الضارة على جهاز الكمبيوتر الخاص به.
بمجرد اختراق الجهاز، يمكن للمتسللين سرقة كلمات المرور أو السيطرة على حسابات وسائل التواصل الاجتماعي أو الوصول إلى أنظمة الكمبيوتر الأخرى التي يمكن للضحية الوصول إليها. سيقوم المهاجم أيضًا بجمع جهات اتصال الضحية ومعلومات وسائل التواصل الاجتماعي وسجلات الاتصال، ثم يستخدم هذه المعلومات لشن جولة جديدة من الهجمات على أقاربه وأصدقائه وزملائه وشركائه التجاريين.
وهذا يعني أن كل ضحية قد تصبح نقطة الدخول للجولة التالية من الهجمات. لا يتمكن المتسللون من الاستفادة من الحسابات والمعلومات المكتسبة من الاختراق الأولي فحسب، بل يمكنهم أيضًا استخدام الهوية الحقيقية للضحية لبناء ثقة جديدة، مما يجعل التعرف على الهجمات اللاحقة أكثر صعوبة.
يقول مكتب التحقيقات الفيدرالي إن المهاجمين بدأوا في استخدام الذكاء الاصطناعي لإنشاء مقاطع فيديو مزيفة للمشاهير والشخصيات المهمة في صناعة العملات المشفرة. تُستخدم هذه الصور المزيفة في مؤتمرات الفيديو لتعزيز تأثير الخداع. استولى مكتب التحقيقات الفيدرالي على أكثر من 900 مقطع فيديو من كاميرا الويب للضحايا هذه المرة، مما يوضح أن المهاجمين لا يستخدمون الصور المسجلة مسبقًا لانتحال هوية الآخرين فحسب، بل يواصلون أيضًا جمع مواد فيديو لضحايا جدد لتوفير مواد للهجمات اللاحقة.
وقد أطلقت وزارة العدل الأمريكية على هذه العملية اسم عملية هجوم الهندسة الاجتماعية "FaceStealer" التي قامت بها مجموعة قراصنة كوريين شماليين، وأعلنت في 12 نوفمبر أنها اتخذت إجراءات للاستيلاء على البنية التحتية السحابية التي يستخدمها المتسللون المعنيون. تدعي الولايات المتحدة أن هذا الإجراء تسبب في خسائر في العملات المشفرة تزيد قيمتها عن 400 مليون دولار في الأشهر الـ 18 الماضية، كما هدد أمن سلسلة توريد البرمجيات مفتوحة المصدر.
ونسب مكتب التحقيقات الفيدرالي هذه الأنشطة إلى مجموعة القراصنة الكورية الشمالية Sapphire Sleet، المعروفة أيضًا باسم UNC1069. كما تم تعقب المنظمة من قبل وكالات الأبحاث الأمنية باستخدام أسماء مثل Dangerous Password وCryptoCore وBlueNoroff. وأشارت الولايات المتحدة إلى أن هؤلاء المهاجمين يقومون بتوسيع أهدافهم تدريجيًا من حاملي العملات المشفرة إلى مطوري البرامج مفتوحة المصدر ومشرفيها، محاولين غزو أجهزتهم الشخصية وحسابات مستودعات البرامج.
هذا التغيير جدير بالملاحظة بشكل خاص. غالبًا ما يتم استخدام البرامج مفتوحة المصدر من قبل عدد كبير من المؤسسات والمطورين لإنشاء تطبيقاتهم الخاصة. إذا تمكن أحد المهاجمين من التحكم في حساب المشرف لمشروع مهم، فمن الممكن إدراج محتوى ضار في تحديثات البرامج أو عمليات إرسال التعليمات البرمجية، مما يؤثر على المستخدمين النهائيين. يعتقد مكتب التحقيقات الفيدرالي أن الهجمات على سلسلة توريد البرمجيات مفتوحة المصدر قد تكون اتجاهًا جديدًا مهمًا لهذه العملية.
أظهرت قضية أعلنتها وزارة العدل الأمريكية أنه في وقت سابق من هذا العام، شارك مطور مسؤول عن صيانة مكتبة برامج JavaScript في اجتماع Teams المزيف. وظهر في الاجتماع شخص معروف لدى المطور، والذي طلب منه بعد ذلك إجراء عمليات إصلاح بسبب خلل في الصوت، مما أدى في النهاية إلى إصابة جهاز الكمبيوتر الخاص بالمطور. يحاول المهاجم الوصول إلى حساب مستودع البرامج الذي يتحكم فيه وخلق المزيد من مخاطر سلسلة التوريد. وفي نهاية المطاف، تم اكتشاف الهجمات ذات الصلة وحظرها، دون التسبب في انتشارها على نطاق واسع.
وأكدت وزارة العدل الأمريكية أيضًا أن عملية FaceStealer كانت عملية اختراق مختلفة عن حادثة السرقة الضخمة الأخيرة التي تعرضت لها منصة تداول العملات المشفرة Binance. ويتضمن الأخير مجموعة قرصنة كورية شمالية معروفة لدى الولايات المتحدة باسم Trader Traitor. وقد نسب مكتب التحقيقات الفيدرالي سابقًا سرقة Binance إلى هذه المنظمة، في حين تم تنفيذ FaceStealer بشكل أساسي من خلال مجموعات نشاط المتسللين مثل Sapphire Sleet. ولا ينبغي الخلط بين الاثنين. قالت وزارة العدل الأمريكية إن كوريا الشمالية لديها تاريخ طويل في استخدام سرقة العملات المشفرة لتمويل الأنشطة الحكومية وبرامج الأسلحة الخاضعة للعقوبات. كان الهدف من الاستيلاء هو تعطيل البنية التحتية التقنية لـ FaceStealer ويكون بمثابة تذكير لصناعات العملات المشفرة والبرمجيات مفتوحة المصدر لتكون أكثر يقظة.
يُظهر هذا الحادث أيضًا أن الذكاء الاصطناعي وتكنولوجيا التزييف العميق يغيران طريقة هجمات الجرائم الإلكترونية. في الماضي، غالبًا ما أصبحت صورة المعارف في مؤتمرات الفيديو أساسًا مهمًا للتحقق من الهوية، ولكن الآن، يمكن للمتسللين إنشاء مشاهد كاذبة مربكة للغاية من خلال سرقة حسابات حقيقية، وتسجيل صور لأشخاص حقيقيين، وإنشاء مقاطع فيديو مزيفة عميقة مدعومة بالذكاء الاصطناعي. بالنسبة للشركات والمطورين، لم يعد الاعتماد فقط على لقطات الفيديو أو الصور الرمزية المألوفة أو تلبية الدعوات من حسابات المعارف كافيا لتأكيد هوية الطرف الآخر.
التعليقات