الملخص:
أصدرت العديد من وكالات أمن الشبكات مؤخرًا تحذيرات طارئة، مشيرة إلى أن أسلوب الهجوم الجديد على شبكات الهندسة الاجتماعية والذي يسمى "ClickFix" ينتشر بسرعة في جميع أنحاء العالم. تتجاوز طريقة الهجوم هذه بذكاء آليات تنزيل الملفات الضارة التقليدية واكتشاف مرفقات البريد الإلكتروني وقتلها. من خلال تزييف نوافذ منبثقة واقعية للغاية لأخطاء النظام على مواقع الويب الرئيسية، فإنها تحث مستخدمي Windows وMac على فتح محطات النظام بشكل نشط ولصق التعليمات الضارة وتنفيذها، وبالتالي تحقيق اقتحام سري "يسمح للضحية باختراق جهازه الخاص".
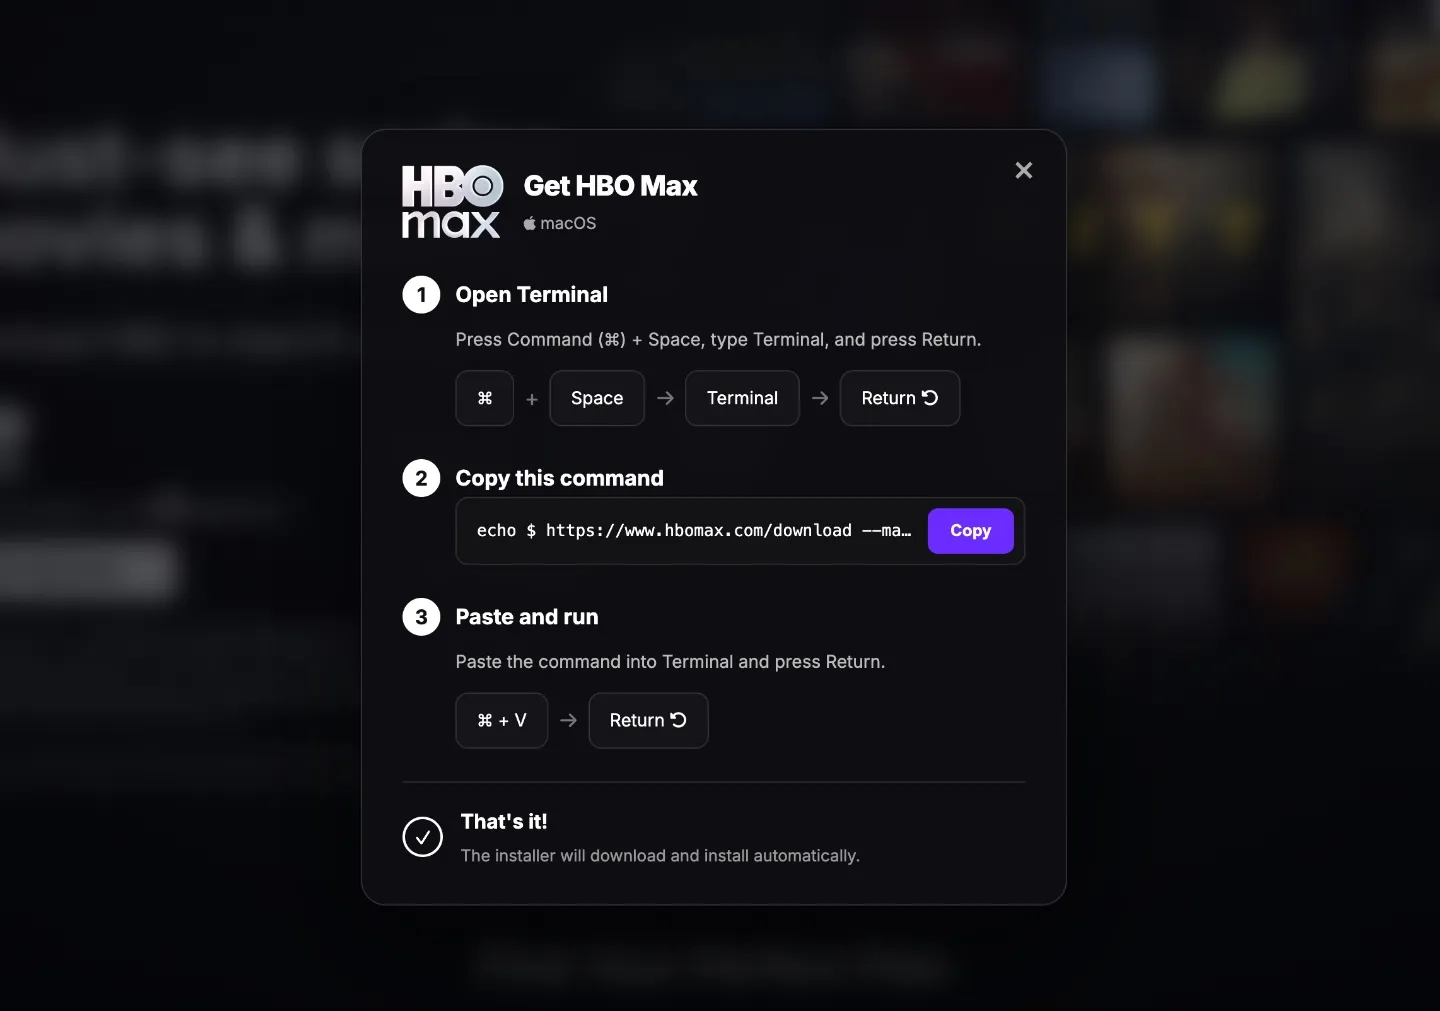
على عكس الطريقة التقليدية المتمثلة في تنزيل ملفات الفيروسات بصمت مباشرةً من خلال روابط احتيالية، فإن جوهر هجوم ClickFix هو استغلال ثقة الضحية في أخطاء المتصفح الشائعة. عادةً ما يقوم المهاجمون أولاً بغزو المكونات الإضافية الإعلانية لمواقع الويب العادية أو إدخال نصوص برمجية ضارة. عندما يزور المستخدمون صفحات الويب التي تم التلاعب بها، ستظهر فجأة مربعات مطالبة مزيفة على الصفحة مثل "تعطل Google Chrome" أو "فشلت مصادقة Cloudflare بين الإنسان والكمبيوتر" أو "استثناء دقة نظام DNS". من أجل خلق الوهم بالامتثال الفني، ستدعي النافذة المنبثقة أن هذه مشكلة روتينية يمكن إصلاحها بسرعة، وتزود المستخدمين بمجموعة مما يسمى "خطوات الإصلاح بنقرة واحدة".
بمجرد أن يصبح الضحية ساذجًا وينقر على زر "نسخ الكود" الموجود على الواجهة، سيتم كتابة نص برمجي مشفر باستخدام Base64 بشكل غامض إلى الحافظة. بعد ذلك، سيقوم مربع المطالبة بتوجيه مستخدمي Windows خطوة بخطوة للضغط على مفاتيح "Win + R" لاستحضار نافذة التشغيل وفتح PowerShell، أو توجيه مستخدمي Mac لفتح Terminal، ولصق الرمز مباشرة والضغط على Enter للتنفيذ. أثناء العملية برمتها، نظرًا لأنه يتم تشغيل التعليمات البرمجية شخصيًا بواسطة المستخدم الذي يتمتع بأعلى سلطة، فإن معظم برامج مكافحة الفيروسات واستراتيجيات حماية التنزيل الافتراضية المضمنة في نظام التشغيل (مثل Gatekeeper الخاص بنظام التشغيل macOS أو Windows SmartScreen) غالبًا لا تحكم عليه باعتباره تنزيلًا خارجيًا غير قانوني ويتم تجاوزه تمامًا.
لقد حلل الباحثون الأمنيون أنه بمجرد تنفيذ هذه الأوامر المبهمة في الجهاز، سيتصل النظام بصمت بالخادم البعيد الذي يتحكم فيه المهاجم في الخلفية، وسيقوم بسرعة بتنزيل ونشر حصان طروادة الذي يسرق الأسرار (Infostealer). يمكن للمهاجمين استخدام هذا ليس فقط للبحث عن كلمات مرور الحساب، ومفاتيح محفظة العملة المشفرة، وملفات تعريف الارتباط عبر الجلسات، ورموز المصادقة الثنائية المحفوظة في المتصفح، ولكن أيضًا لإنشاء وصول مستتر مستمر إلى النظام، وحتى اختراق شبكة المنطقة المحلية للضحية لتقديم برامج الفدية. الأمر الأكثر خطورة هو أنه مع تطور أدوات الهجوم المتوافقة مع الأنظمة الأساسية، قامت مجموعات المتسللين بكتابة سلاسل استغلال AppleScript وShell مخصصة لنظام التشغيل macOS، مما يجعل النظام البيئي Mac، الذي كان يعتبر آمنًا نسبيًا في الماضي، يواجه أيضًا تهديدات خطيرة.
ردًا على هذا التهديد الجديد الذي يعتمد بشكل كبير على التلاعب النفسي بدلاً من استغلال الثغرات التقليدية، يؤكد خبراء الأمن على أنه لن تطلب أي شركة تقنية رسمية أو مطور متصفح أو خدمة التحقق من موقع الويب من المستخدمين النهائيين فتح محطة نظام يدويًا أو تشغيل نافذة لحل حالات فشل تصفح الويب. يجب على أقسام إدارة تكنولوجيا المعلومات في المؤسسة تكوين سياسات الحماية الطرفية على الفور للحد من حقوق تنفيذ سطر الأوامر للمستخدمين غير المسؤولين. عندما يواجه المستخدمون الفرديون أي نافذة منبثقة تدعي أن "نسخ البرنامج النصي يمكن أن يصلح أخطاء الشبكة أو المتصفح"، يجب عليهم البقاء يقظين وإغلاق صفحة الويب على الفور، وعدم تنفيذ التعليمات من مصادر غير معروفة في الجهاز بشكل أعمى.
التعليقات