
الملخص:
في ليلة 11 إلى 12 أكتوبر، ارتفعت درجة حرارة المجمدات ومعدات التبريد في العديد من محلات السوبر ماركت الفرنسية فجأة. قام المهاجم بتحويل نظام التبريد إلى وضع إزالة الجليد، مما تسبب في قيام الجهاز بتسخين مكونات التبريد لإذابة الجليد؛ وقال ممثلو الادعاء في باريس إن درجة حرارة بعض المعدات ارتفعت إلى 50 درجة مئوية، حتى أن بعض المعدات اشتعلت فيها النيران. واضطرت المتاجر إلى التخلص من الأطعمة المبردة والمجمدة، وقد تصل الخسائر المرتبطة بها إلى ملايين اليورو. وذكرت وسائل إعلام فرنسية أن أكثر من 400 متجر تأثرت؛ وقالت كارفور إن نحو 80 متجرا تأثرت، وقالت مجموعة Les Mousquetaires Group التي تنتمي إليها شركتا Intermarché وNetto، إن أكثر من 300 متجرا تأثرت، وقالت مونوبري إن حوالي 5% من المتاجر تأثرت. وقالت Coopéative U إن 80 من متاجرها البالغ عددها حوالي 2000 متجر كانت تعاني من مشاكل.
أكدت وكالة الأمن السيبراني الفرنسية CERT-FR تعرض العديد من أنظمة التحكم عن بعد لمعدات التبريد للاختراق، بما في ذلك سلسلتي Danfoss AK-SM وAK-SC، بالإضافة إلى أنظمة الإشراف XWEB وDixell XWEB من كوبلاند. وقال دانفوس إن معظم الأجهزة المتضررة هي وحدات تحكم قديمة، بما في ذلك AK-SM 800 وAK-SC 355. وقد أطلق المدعون العامون في باريس تحقيقًا، ولكن حتى الآن، لم يتم الإعلان عن هوية المهاجم وطريقة التسلل وما إذا كان المهاجم قد استغل نقاط الضعف المعروفة.
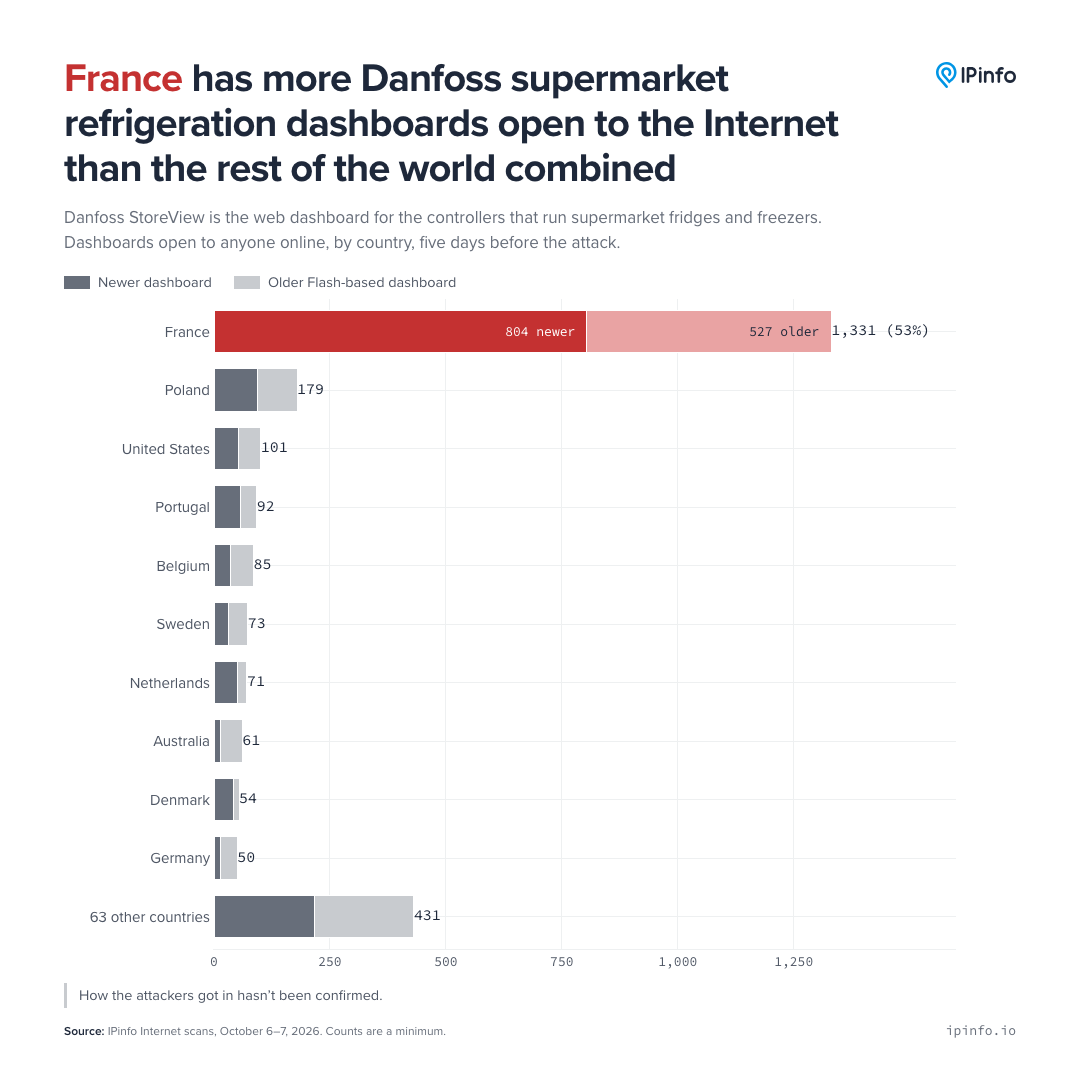
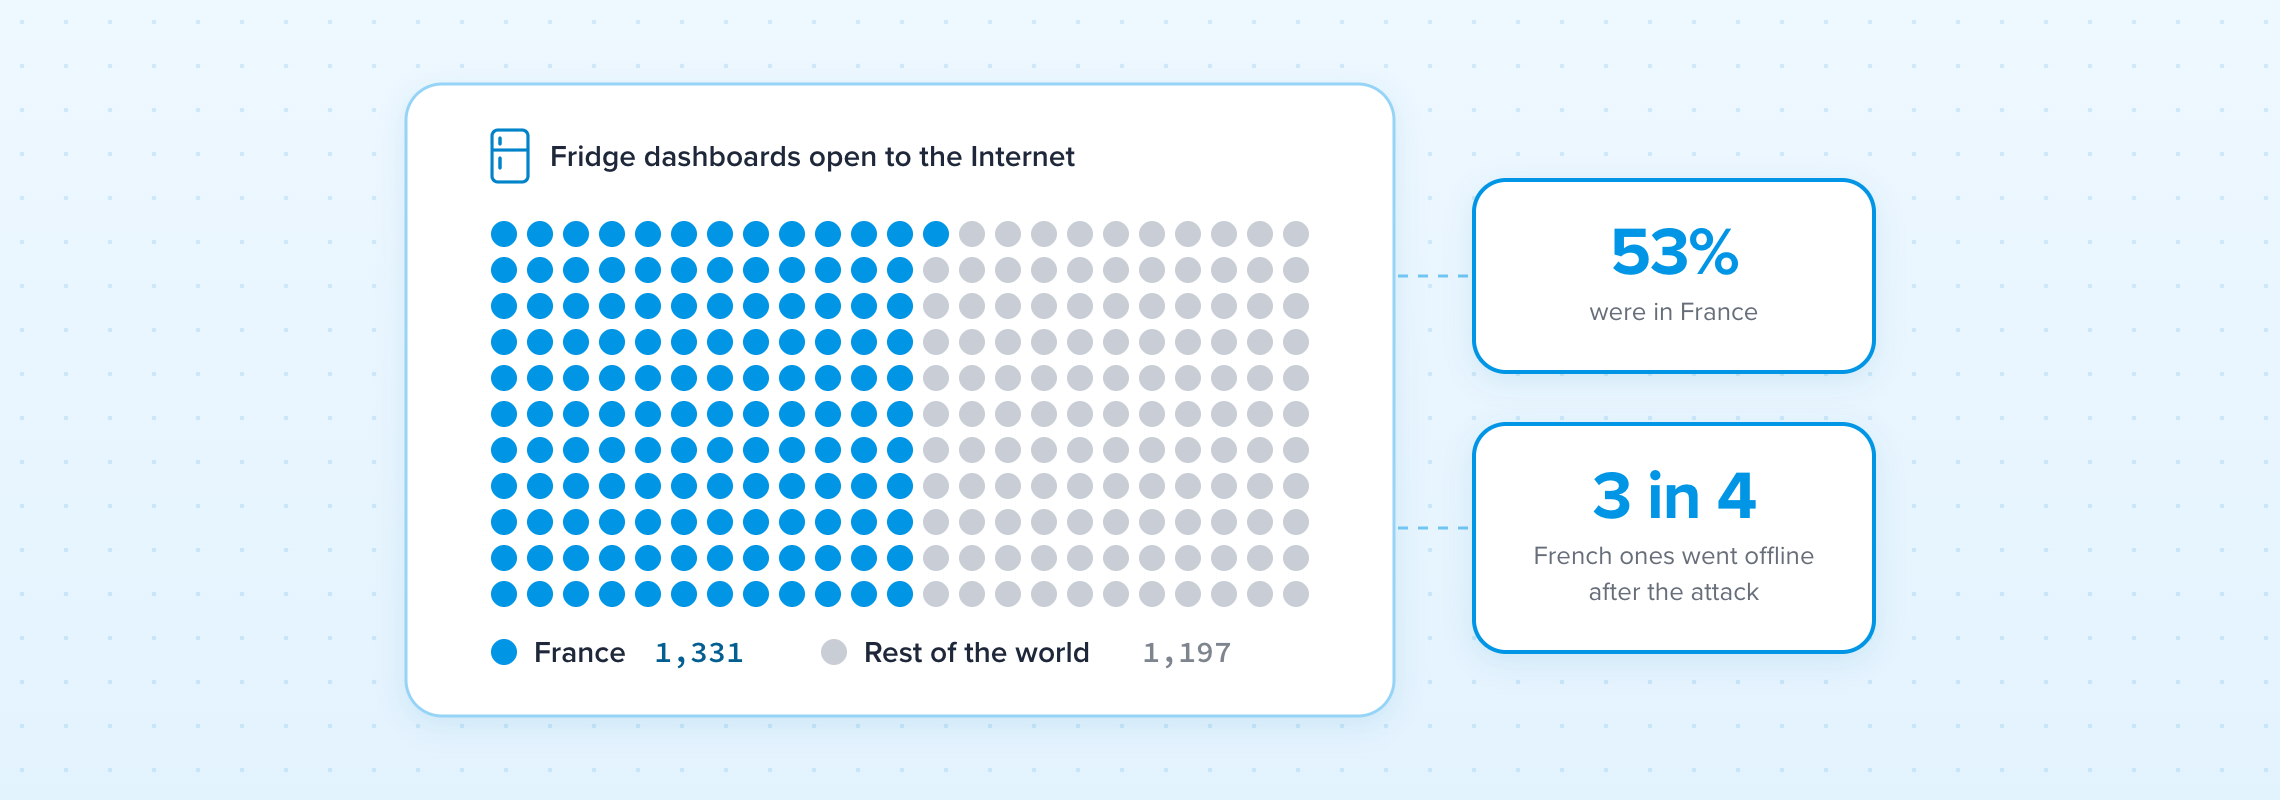
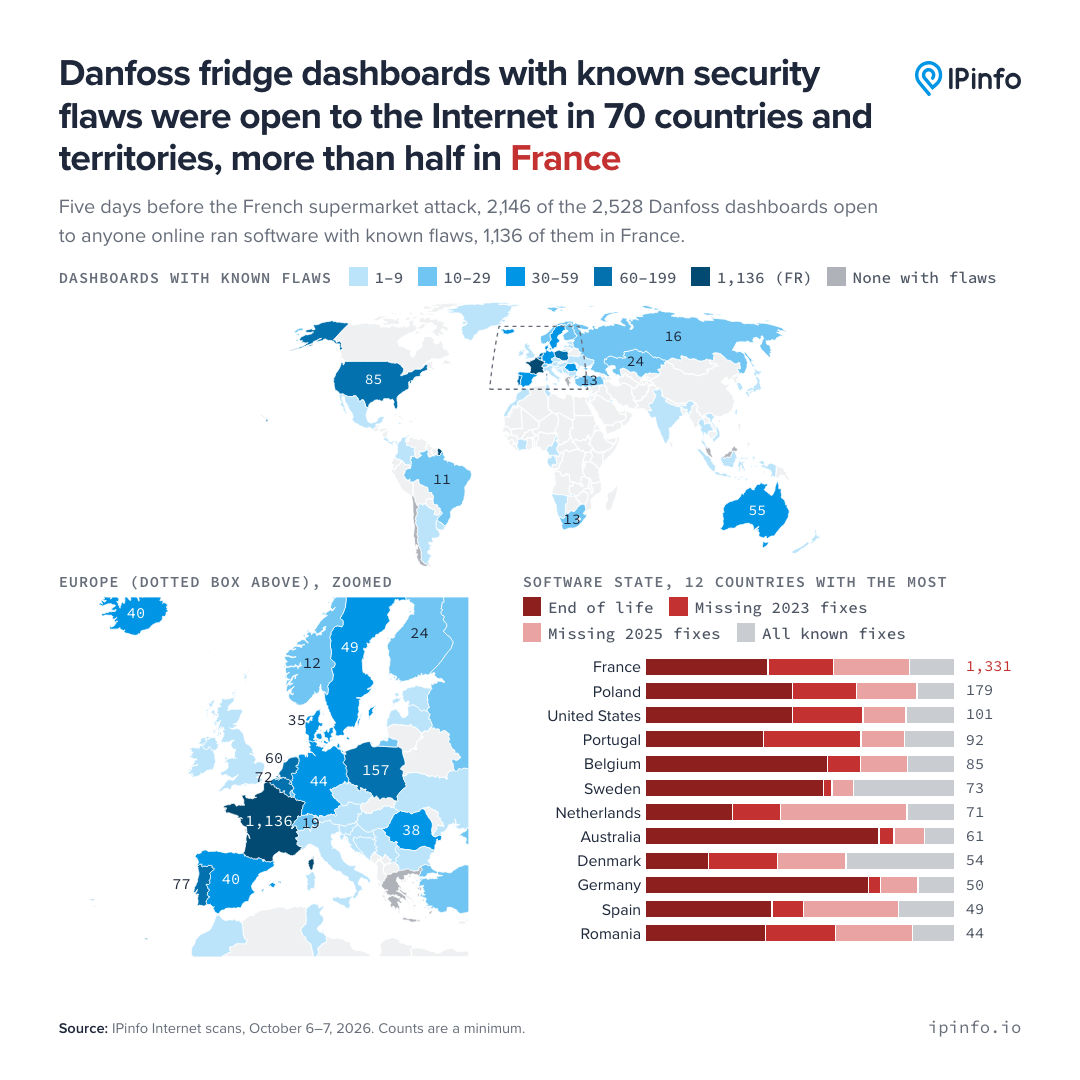
نظرت شركة IPinfo لبيانات عنوان IP إلى سجلات مسح الإنترنت قبل وقوع الحادث، ووجدت أنه في الفترة من 6 إلى 7 أكتوبر، أي قبل حوالي خمسة أيام من الهجوم، تم الوصول إلى إجمالي 2528 لوحة تحكم Danfoss StoreView حول العالم من الشبكة العامة، منها 1331 لوحة في فرنسا، وهو ما يمثل 53% من الإجمالي؛ وتم توزيع الـ 1197 المتبقية في 72 دولة ومنطقة أخرى. فرنسا لديها حالات تعرض أكثر من جميع المناطق الأخرى مجتمعة، تليها بولندا بـ 179، والولايات المتحدة بـ 101، والبرتغال بـ 92، وبلجيكا بـ 85. الإحصائيات هنا عبارة عن لوحات تحكم في الشبكة العامة يمكن اكتشافها عن طريق المسح، وهو ما لا يساوي عدد محلات السوبر ماركت، ولا يعني أن كل لوحة قد تم اختراقها؛ وأشار IPinfo إلى أن عنوان IP واحد لا يتوافق دائمًا مع المتجر، والرقم هو مجرد تقدير أدنى استنادًا إلى IPv4 ومنفذ المسح الخاص به.
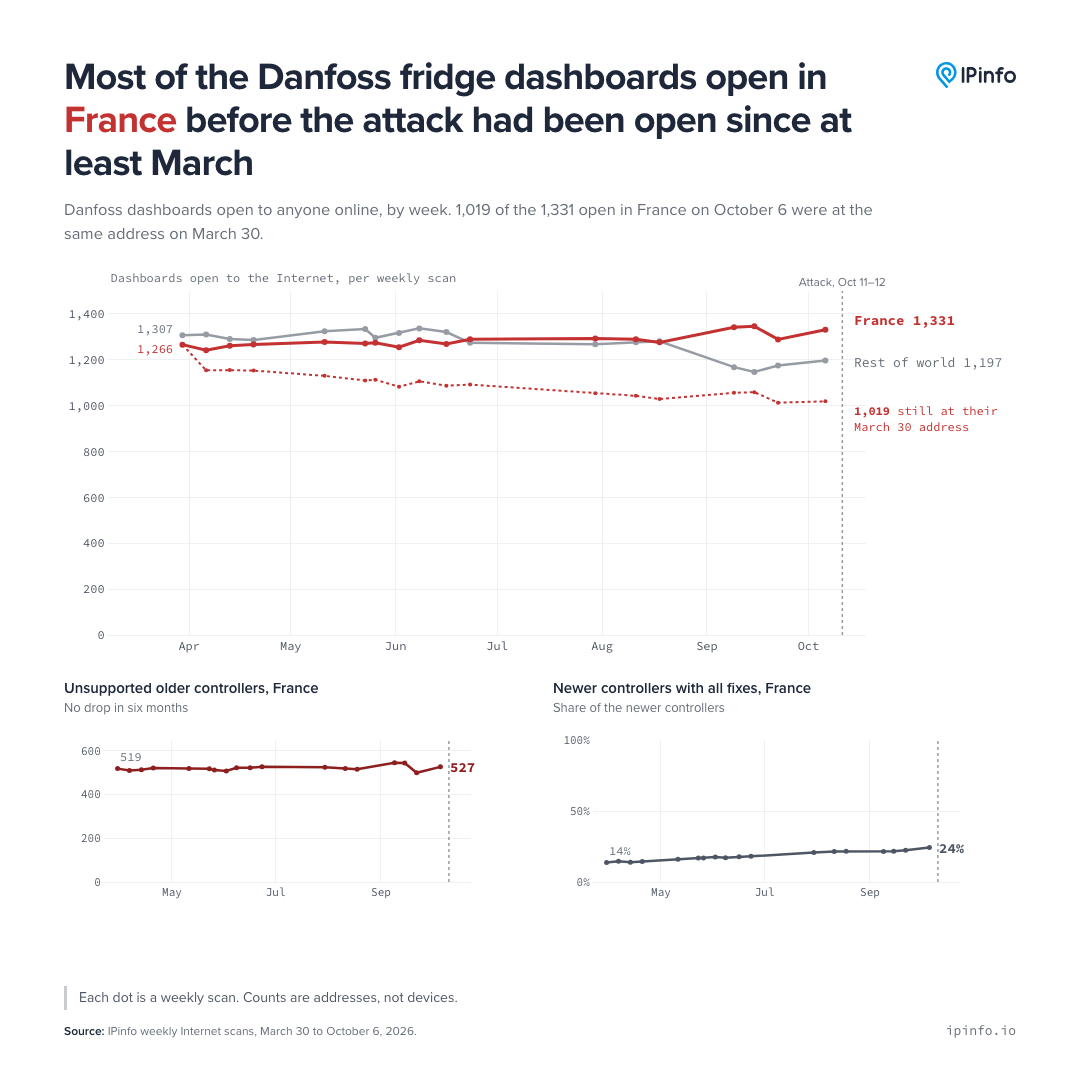
لم تظهر لوحات التحكم هذه فجأة على الإنترنت بعد الحادث. تُظهر عمليات المسح الأسبوعية التي تجريها IPinfo اعتبارًا من نهاية مارس 2026 أن حوالي 2464 إلى 2622 لوحة تحكم Danfoss يتم كشفها كل أسبوع في جميع أنحاء العالم، مع وجود نصفها تقريبًا في فرنسا. ومن بين 1331 لوحة فرنسية تم اكتشافها في فحص أكتوبر، ظهرت 1019 لوحة على نفس عنوان IP في 30 مارس، مما يشير إلى أن العديد من الأجهزة كانت مكشوفة لمدة نصف عام على الأقل. وعلى الرغم من ارتفاع نسبة تحديثات البرامج للأجهزة الفرنسية من 14% في مارس إلى 24% في أكتوبر، إلا أن التقدم كان بطيئًا.
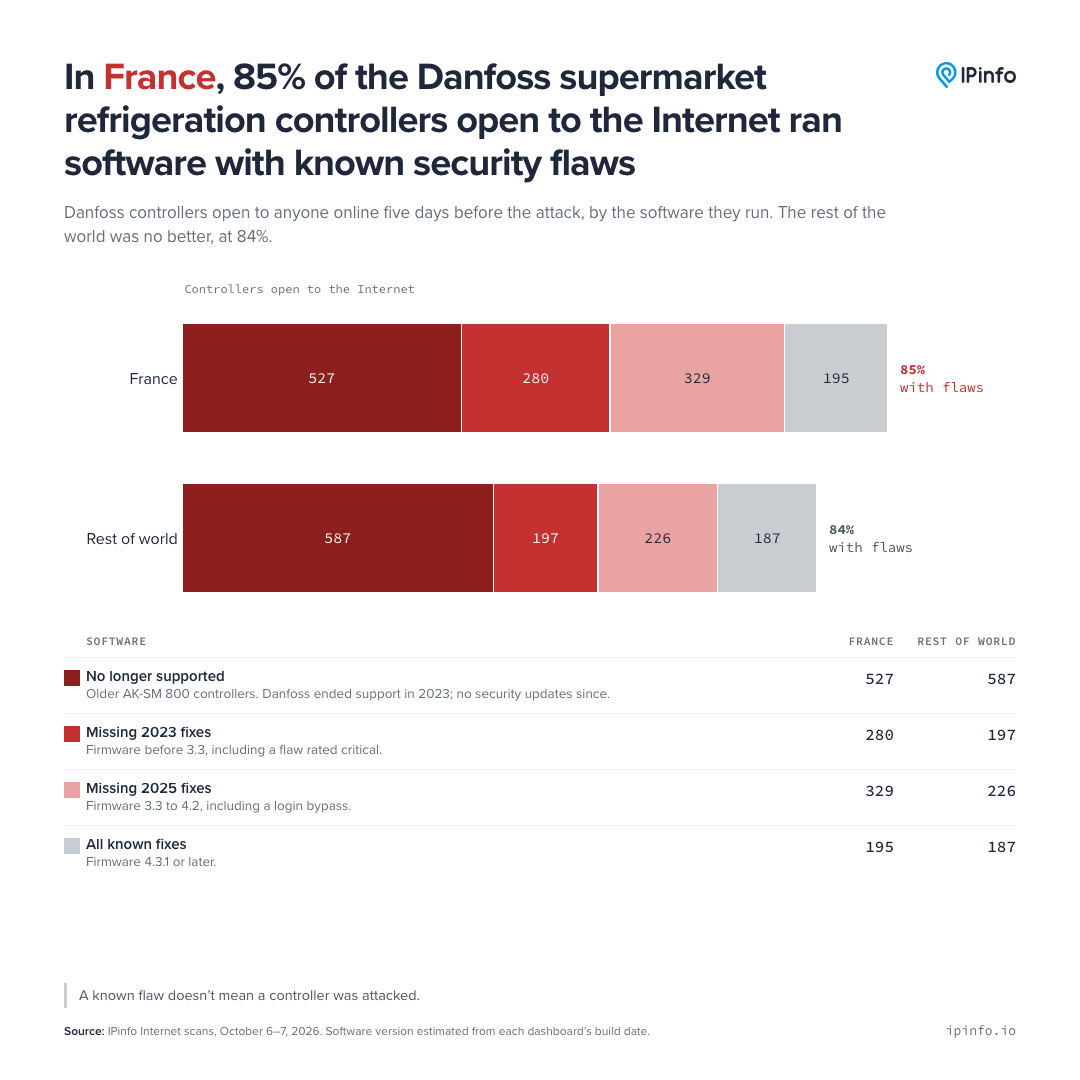
وجدت IPinfo أن 1,136 من لوحات التحكم التي تم فحصها في فرنسا، أي حوالي 85% منها، كانت تستخدم برامج بها عيوب أمنية معروفة؛ وبلغت النسبة في البلدان والمناطق الأخرى أيضًا حوالي 84%، مما يشير إلى أن المشكلة في فرنسا ترجع بشكل أساسي إلى العدد الكبير من الأجهزة المعرضة للشبكة العامة، وليس إلى أن معدل التصحيح الخاص بها أسوأ بكثير من أي مكان آخر. ومن بين الأجهزة المعرضة للخطر في فرنسا، هناك 527 وحدة تحكم قديمة توقفت شركة Danfoss عن دعمها؛ 280 منها تفتقد إصلاحات الأمان لعام 2023، و329 أخرى تفتقد إصلاحات الأمان لعام 2025. توقف AK-SM 800 القديم عن دعم دورة الحياة في عام 2023. وفي العام نفسه، كشف باحثون أمنيون عن ثغرة أمنية يمكنها تجاوز تسجيل الدخول؛ قد تفتقر وحدات التحكم الأحدث أيضًا إلى التصحيحات اللاحقة إذا لم تتم ترقيتها إلى البرامج الثابتة المقابلة.
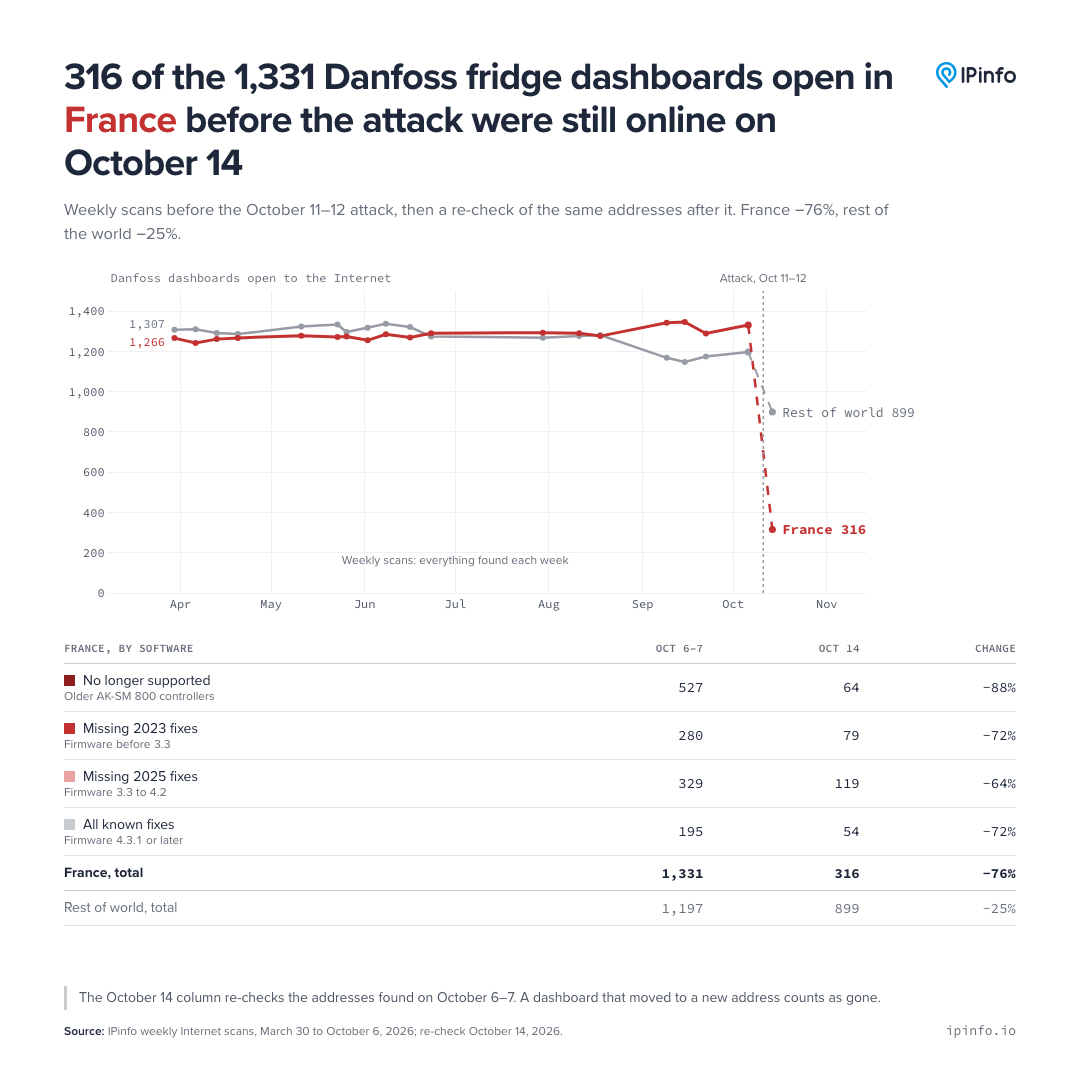
بعد الهجوم، انخفض عدد حالات التعرض للشبكة العامة بسرعة. في المسح الذي أجرته IPinfo في 14 أكتوبر، تم العثور على 316 عنوانًا فرنسيًا فقط من أصل 1331 عنوانًا فرنسيًا لا يزال متصلاً بالإنترنت، وهو انخفاض بنسبة 76٪ تقريبًا؛ انخفض عدد وحدات التحكم القديمة التي توقفت عن الدعم من 527 إلى 64، وحتى عدد الأجهزة المحدثة بالكامل انخفض من 195 إلى 54. وبناءً على ذلك، قررت IPinfo أن العديد من المتاجر ربما انفصلت عن الشبكة العامة بدلاً من استكمال تحديثات البرامج. كما لاحظت وكالة أخرى لمسح الإنترنت، وهي Censys، انخفاضًا كبيرًا في عدد اللوحات ذات الصلة في فرنسا، ولكن لا تزال بعض المعدات القديمة مكشوفة.
يحذر CERT-FR من أن الهجمات التي تستهدف أنظمة التحكم في التبريد هذه ربما لا تزال مستمرة. توصي الوكالة المشغلين بإزالة الوصول إلى الشبكة العامة للمعدات وتغيير الصيانة عن بعد إلى شبكة VPN آمنة أو اتصال شبكة محمي؛ يجب أيضًا على أجهزة Danfoss تحديث البرنامج الثابت، وضبط مستوى الأمان على Strict، وتغيير كلمة المرور الافتراضية. يجب على المشغلين أيضًا التحقق من التكوين الكامل للمعدات، وخاصة جدول إزالة الجليد. إعادة ضبط المصنع وحدها لا تكفي للقضاء على المخاطر، حيث أن الأجهزة التي لم تعد مدعومة ولا يمكن تصحيحها لا تزال عرضة للخطر مرة أخرى.
يمكن أن يُظهر فحص IPinfo فقط ما إذا كانت لوحة التحكم مكشوفة أم لا وإصدار البرنامج التقريبي. ولا يمكنها إثبات أن نقاط الضعف المعروفة هذه هي المدخل لهذا الهجوم، ولا يمكنها تأكيد المتاجر التي تم غزوها. إن حقيقة إمكانية الوصول إلى الشبكة العامة لا تعني بالضرورة إمكانية اختراقها، ولكن عندما يفتقر نظام التحكم القديم إلى التحديثات لفترة طويلة ويكون متصلاً مباشرة بالإنترنت، فإن الخطر سيزداد بشكل كبير.
التعليقات