الملخص:
أعلنت شركة إنتل العملاقة لأشباه الموصلات مؤخرًا أنها أنهت رسميًا برنامج مكافآت الأمن السيبراني "Bug Bounty" الذي طال أمده. بموجب هيكل المكافآت السابق للبرنامج، يمكن للباحثين في مجال الأمن الخارجي وقراصنة القبعة البيضاء الحصول على مكافآت نقدية تصل إلى 100000 دولار لاكتشاف الثغرات الأمنية عالية المخاطر والإبلاغ عنها بشكل خاص في أجهزة Intel أو البرامج الثابتة أو البرامج المهمة. يمثل هذا التعديل الاستراتيجي تحولًا كبيرًا في مجموعة الثغرات الأمنية الخاصة بشركة Intel ونموذج التعاون المجتمعي الأمني.
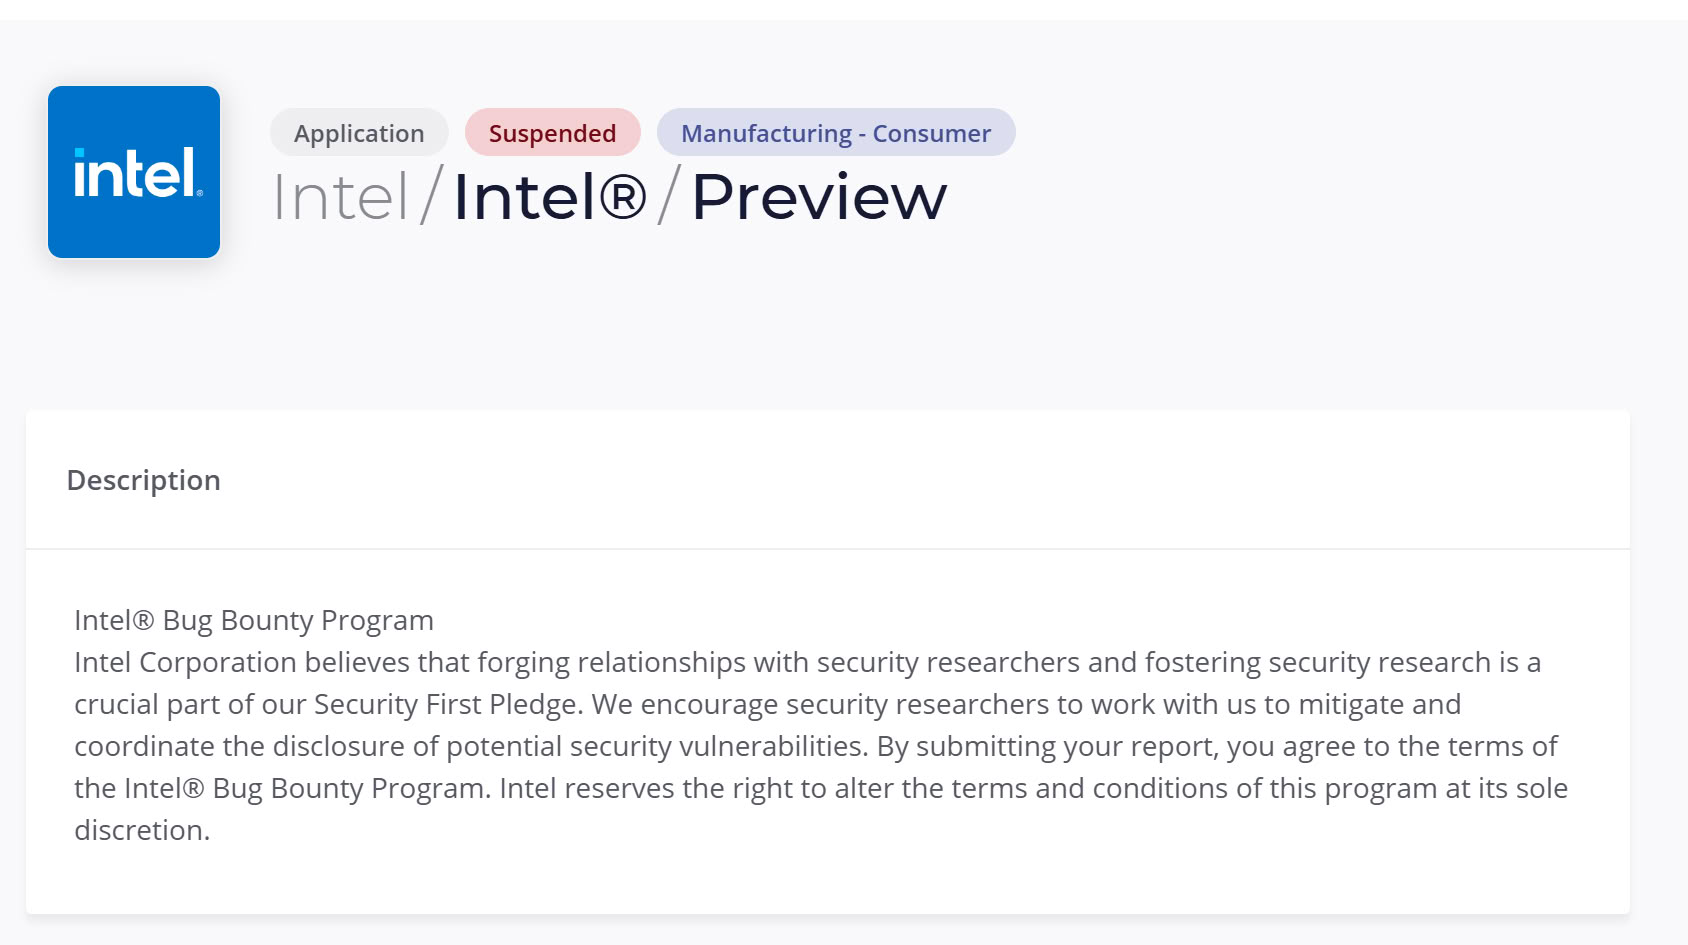
باعتبارها الشركة المصنعة الرئيسية للرقائق في العالم، لعب برنامج مكافآت اكتشاف الأخطاء من Intel دورًا محوريًا في السنوات القليلة الماضية. خاصة بعد أن جذبت سلسلة من التنفيذ التنبئي على مستوى الأجهزة ونقاط الضعف للهجوم عبر القنوات الجانبية مثل Spectre وMeltdown اهتمامًا عالميًا، أصبح هذا البرنامج خط دفاع رئيسي لشركة Intel لجذب كبار خبراء الأمن في العالم للمساعدة في استكشاف أخطاء الثغرات المحتملة وإصلاحها ومنع هجمات اليوم صفر. ومع ذلك، مع تطور متطلبات الامتثال العالمية للأمن السيبراني وإعادة تصور استراتيجيات الأمن الداخلي للشركة، قررت إنتل إنهاء نموذج المكافآت النقدية المرتفعة هذا.
على الرغم من أنها أنهت برنامج Bug Bounty للعامة والباحثين المستقلين، إلا أن إنتل أكدت أن هذا لا يعني أنها تخفف من دفاعاتها الأمنية عن منتجاتها. وقالت إنتل إنه في المستقبل، ستعتمد الشركة بشكل أكبر على فريق البحث والتطوير الكبير الخاص بها في مجال الأمن الداخلي، مع تعميق التعاون في اختبار الأمان المستهدف مع وكالات أمنية محددة موثوقة تابعة لجهات خارجية، وشركاء أكاديميين، وتحالفات صناعية. بالإضافة إلى ذلك، ستظل إنتل تحتفظ بقناة كشف منسقة ومتوافقة لتقارير الثغرات الأمنية المقدمة من الباحثين، لكنها لن تعد تلقائيًا بعد الآن بمطابقة المكافآت المالية العالية السابقة.
كان لدى صناعة الأمن السيبراني ردود فعل متباينة تجاه قرار إنتل. قد يؤدي الافتقار إلى الحوافز المالية المباشرة إلى تقليل حماس المتسللين المستقلين للإبلاغ مباشرة عن نقاط الضعف إلى الشركات المصنعة، بل وقد يتسبب في نقل بعض نقاط الضعف غير المكشوف عنها إلى السوق السوداء. ومع ذلك، يعتقد بعض المحللين أنه في مواجهة هياكل الرقائق المعقدة بشكل متزايد، فإن الاعتماد على المنح العامة لم يعد قادرًا على التعامل مع المخاطر التقنية العميقة. قد يكون تحويل الميزانيات لإجراء مراجعات أكثر منهجية لمرحلة ما قبل الأمن والتعاون المستهدف خيارًا لا مفر منه لمصنعي الرقائق في ظل اعتبارات التكلفة والكفاءة الحالية.
التعليقات