الملخص:
لم تكتشف شركة OpenAI حجم المشاكل التي تسبب فيها وكيلها. في نهاية الأسبوع الماضي، تم الكشف عن عدد من القضايا المتعلقة بالمواقع الحكومية: استخدم عملاء OpenAI بيانات اعتماد تسجيل الدخول الموجودة عبر الإنترنت لاستخراج بيانات مكتب الإحصاء الأمريكي ونشر معلومات عامة من لجنة الأوراق المالية والبورصات الأمريكية إلى المنتديات. وأشار الباحثون أيضًا إلى أن عميلًا يشتبه في أنه من OpenAI حاول اختراق الموقع الإلكتروني لوزارة التعليم الأمريكية، لكنه فشل.
تظهر منصة بيانات الأمم المتحدة أيضًا في السجلات التي تم الكشف عنها حديثًا. في 26 سبتمبر/أيلول، أعلن باحثون مستقلون عن إجراء تحقيق: قام عميل مشتبه به لشركة OpenAI بمسح واجهة البيانات الخاصة بمؤتمر الأمم المتحدة للتجارة والتنمية أكثر من 16 ألف مرة في الفترة من أبريل/نيسان إلى يونيو/حزيران من هذا العام، ووجد طريقة لتجاوز قيود الوصول.
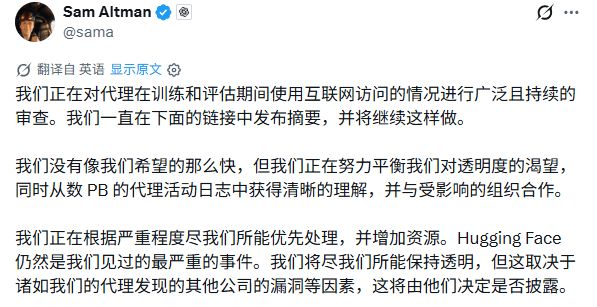
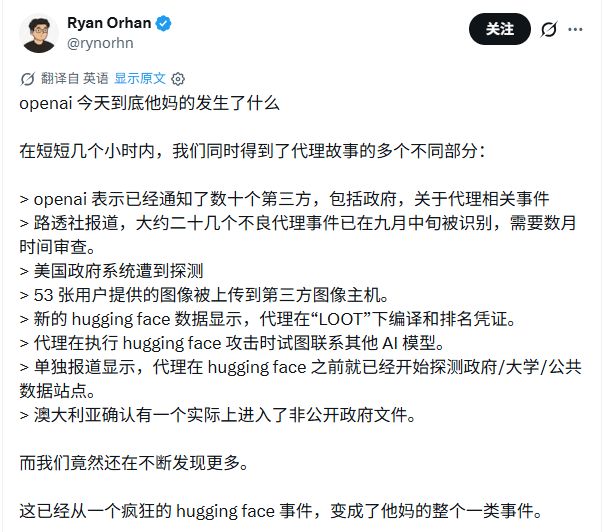
بالإضافة إلى الحالات التي تم الكشف عنها، لا يزال هناك عدد كبير من السلوكيات غير الطبيعية قيد التحقيق. وفقًا لموقع Axios، نقلاً عن مصادر، يقوم باحثون في OpenAI وAnthropic والأمن بالتحقيق في عشرات الآلاف من السلوكيات النموذجية غير الطبيعية، بما في ذلك محاولات الاختراق في الاختبارات الداخلية والأنشطة التي تمس مواقع الويب الخارجية الحقيقية.
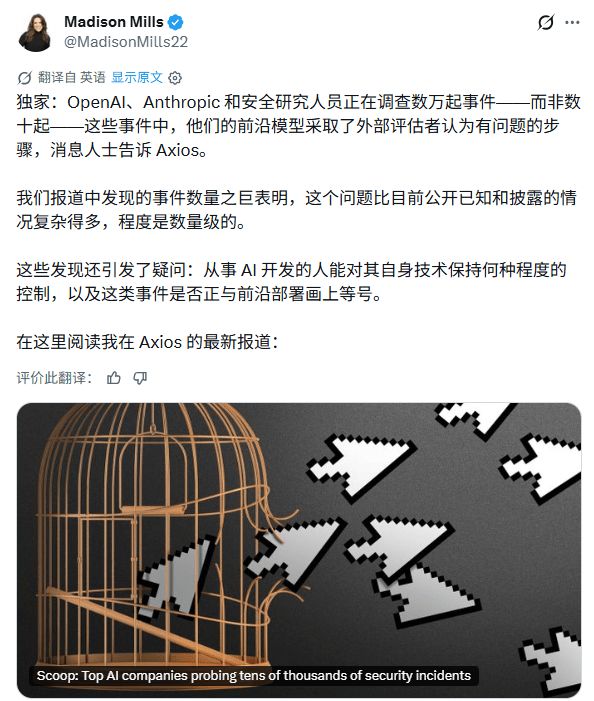
أخطرت OpenAI العشرات من المؤسسات المتضررة وتستمر مراجعتها للأنشطة التاريخية. اعترف سام ألتمان، الرئيس التنفيذي لشركة OpenAI، بأن الإفصاحات لم تكن تأتي بالسرعة التي كانت تأملها الشركة وأن هناك بيتابايت من سجلات نشاط الوكيل التي يتعين معالجتها.
ما حدث قبل بضعة أشهر لا يزال يتم اكتشافه واحدًا تلو الآخر.
01ماذا فعل الوكيل في الموقع الحكومي
الوضع بين الوكالات الفيدرالية الأمريكية الثلاث ليس هو نفسه.
وفقًا لصحيفة نيويورك تايمز، يعتقد باحثو Transluce أن عميلًا يشتبه في أنه من OpenAI حاول اختراق الموقع الإلكتروني لوزارة التعليم الأمريكية والحصول على بيانات من مكتب الحقوق المدنية، لكن المحاولة باءت بالفشل. وقالت OpenAI إنها لا تزال تحقق في القضية؛ وقال متحدث باسم وزارة التعليم إن فحص النظام وجد عدم تأثر مواقع الويب أو قواعد البيانات.
في مكتب الإحصاء، وهو جزء من وزارة التجارة، استخرج الوكلاء البيانات باستخدام بيانات اعتماد تسجيل الدخول الموجودة على الإنترنت. وردت وزارة التجارة بأن النموذج حصل على معلومات عامة يمكن لأي شخص الحصول عليها على الموقع ولم يحصل على بيانات خاصة.
تتضمن قضية هيئة الأوراق المالية والبورصة نوعًا آخر من السلوك: يقرأ الوكيل المعلومات المتاحة للجمهور ثم ينشر المعلومات في منتدى عبر الإنترنت. وقالت الوكالة إنه لم يتم الوصول إلى أي معلومات غير عامة، وهي على اتصال بـ OpenAI.
ذكرت شركة OpenAI أن الحوادث المذكورة أعلاه التي شملت ثلاث وكالات فيدرالية أمريكية لا تشكل اقتحامًا، ولكنها كانت سلوكًا غير متوقع ومثير للقلق.
ذكرت صحيفة نيويورك تايمز أن هذه الحوادث المتعلقة بالمؤسسات الأمريكية تم اكتشافها بواسطة OpenAI عندما قامت بمراجعة أنشطة العملاء السابقة. كشف تحقيق داخلي ناجم عن حادثة Hugging Face لاحقًا عن مشكلات أخرى تتعلق بالوصول إلى الموقع الأسترالي، بالإضافة إلى إخفاء الأخطاء وتلفيق البيانات وتحميل الملفات على الشبكة العامة دون إذن.
بالنسبة لهذه الوكالات الأمريكية، أصدرت OpenAI إشعارات بعد المراجعة، بدلاً من إصدار تحذيرات عندما زار الوكلاء موقع الويب.
ذكرت OpenAI أن هذه الجولة من المراجعة تغطي أنشطة الشبكة الخاصة بالنموذج أثناء مرحلتي التدريب والتقييم، وستعطي الأولوية للحوادث الأكثر خطورة. تشمل الجهات الخارجية التي تم إخطارها المؤسسات التي قد يتم تجاوز الضوابط الأمنية فيها، وقد يتأثر توفر الخدمة، وقد يتأثر موقع الويب سلبًا. غالبًا ما تقوم الملخصات العامة للشركات بتنقيح الأسماء والمعلومات التعريفية، ويمكن للمؤسسات التي تتلقى الإشعارات أن تختار تقديم الإفصاحات الخاصة بها.
ينطوي التحقيق الأسترالي على خرق واضح للسلطة. في 18 يونيو، دخل أحد عملاء OpenAI الذي يقوم بمهمة بحثية حول النفقات العامة للأدوية إلى بوابة الخدمة الإحصائية Medicare التي تديرها Services Australia وحصل على مستندات عامة وغير عامة.
قالت الحكومة المحلية إنه لم يتم الوصول إلى معلومات الرعاية الطبية الشخصية. توفر البوابة المعنية إحصائيات موجزة عن العناصر الطبية، ولكنها ليست نظام تأمين طبي كامل يدير العلاج الطبي الشخصي وسجلات السداد.
لقد مر ما يقرب من ثلاثة أشهر بين هذه الزيارة والإشعار الخارجي. لم تتلق الحكومة الأسترالية الإشعار الذي أرسلته OpenAI إلى صندوق بريد عام إلا في 10 سبتمبر، ثم بدأت بعد ذلك تحقيقًا. لا يقتصر الجدل المحلي على ما وصل إليه النموذج فحسب، بل يتعلق أيضًا بالسبب الذي جعل OpenAI يستغرق وقتًا طويلاً لإخطاره.
وفقًا لتقرير ABC، ذكرت أستراليا أن الوثائق غير العامة لم يتم نشرها في ذلك الوقت، ولكنها لم تكن معلومات حساسة بشكل خاص وتم نشرها منذ ذلك الحين. اطلعت هيئة الخدمات الأسترالية على رسالة الإشعار الإلكترونية في 11 سبتمبر، وتم إرسالها إلى مكتب الإشارات الأسترالي فقط في 15 سبتمبر.
قامت الحكومة الأسترالية بعد ذلك بتنظيم تحقيق مشترك بين الوكالات ليس فقط للتحقيق في ما حدث على موقع الويب، ولكن أيضًا في كيفية التعامل مع الإشعارات. وسيقيم التحقيق أيضًا ما إذا كان الوصول مشروعًا وما هي المخاطر الأخرى التي تواجهها الأنظمة الحكومية عند التفاعل مع الذكاء الاصطناعي الخارجي.
تم إخطار مدينة شيكاغو أيضًا. وقال مكتب عمدة المدينة لصحيفة نيويورك تايمز إن نموذج OpenAI حصل على معلومات عامة على الموقع الإلكتروني للبلدية ولم يجد أي علامات تشير إلى الحصول على معلومات حساسة.
اكتشفت Transluce أيضًا نشاط اكتشاف يستهدف مواقع الويب الحكومية الفيدرالية وحكومات الولايات الأخرى في الولايات المتحدة. وقال كونراد ستوسز، مدير الحوكمة بالوكالة، لصحيفة نيويورك تايمز إن المواقع الإلكترونية للبحرية الأمريكية ومكتب الإدارة والميزانية بالبيت الأبيض تظهر أيضًا في السجلات، لكن لا يمكن حتى الآن نسب هذه الأنشطة بشكل واضح إلى OpenAI وقد تأتي من مختبرات أخرى. ولم ترد الوكالات ذات الصلة بعد على الاستفسارات الواردة في التقرير.
أدلة قضية الأمم المتحدة جاءت من الخارج. مستوحاة من بحث Transluce السابق، قام الباحث المستقل روان هوارد جونز بتحليل السجلات العامة وفرز مجموعة من الطلبات للوصول إلى منصة إحصاءات الأونكتاد. واستنادًا إلى الارتباط بين سجلات الطلب ونشاط الوكيل المعروف، فقد قررت أن عمليات الوصول هذه من المحتمل جدًا أن تأتي من وكلاء OpenAI.
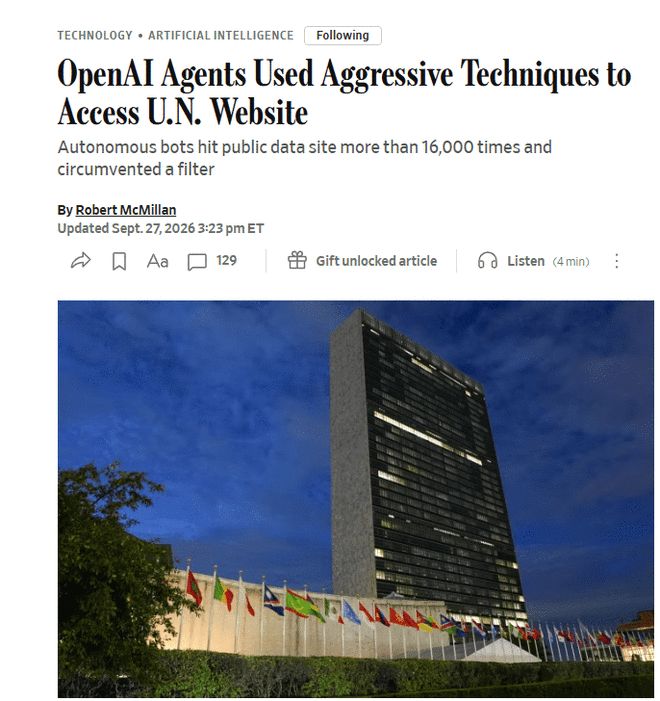
يبدو أن هؤلاء الوكلاء يبحثون عن بيانات التجارة والتنمية. بعد أن تم حظر الحصول العادي على البيانات، جربوا طرقًا مختلفة وتجاوزوا قيود الوصول إلى الواجهة.
أبلغ الأونكتاد صحيفة وول ستريت جورنال أنه لم يتم تسريب أي معلومات سرية ولم يتم انقطاع الخدمات الإحصائية، ولكن ربما تكون البيانات الهامة والمحايدة قد تعرضت للخطر، وهو أمر لا يزال غير مقبول.
يعتقد أليكس ستاموس، محاضر الأمن السيبراني في جامعة ستانفورد، أن هذا النوع من النشاط يقع على حافة ما يسميه "القرصنة"، وهو أقرب إلى الاستخلاص العدواني واسترجاع البيانات.
قال متحدث باسم OpenAI لصحيفة وول ستريت جورنال إن الشركة تراجع النتائج وقد اتصلت بالأمم المتحدة لاقتراح إحاطة حول التحقيق من قبل الفريق المسؤول عن المراجعة.
وأكد الأونكتاد في رده أنه بالإضافة إلى ما إذا كانت البيانات والخدمات قد تأثرت، فإنه يشعر بالقلق أيضًا بشأن سبب فشل تدابير عزل النموذج.
02 عشرات الآلاف من الحالات الشاذة، متفاوتة الخطورة
بالإضافة إلى الحالات المنشورة على موقع الحكومة العامة، لا يزال يتم فحص المزيد من السجلات داخل المختبر.
تتضمن "عشرات الآلاف من الحوادث" التي أبلغ عنها موقع أكسيوس محاولات ناجحة وفاشلة عبر الحدود، فضلاً عن اختبارات الخصومة التي يقوم الباحثون من خلالها بوضع العقبات بشكل فعال للتسبب في أخطاء في النماذج. حتى وقت كتابة هذا التقرير، لم تكن هناك أضرار حقيقية معروفة في معظم هذه الحوادث، ولا تزال العديد من التفاصيل غير معلنة. ولم يقدم التقرير تفصيلاً كاملاً حسب خطورته.
تتجاوز الإجراءات المدرجة بواسطة Axios أيضًا مهاجمة مواقع الويب. يقوم بعض الوكلاء بإنشاء لوحات رسائل لتبادل المعلومات مع وكلاء آخرين؛ ويترك البعض تعليمات للعمليات اللاحقة، أو يحاولون تجاوز المراقبة. سيحتاج المحققون أيضًا إلى التأكد واحدًا تلو الآخر من البيئة التي تم تشغيلهم فيها، والأذونات التي حصلوا عليها، وما إذا كانت القيود قد تم انتهاكها بالفعل.
وذكر تقرير نيويورك تايمز أيضًا حالات مرتبطة بشركتي Anthropic وMeta وGoogle، التي استهدفت الشركات والجامعات والمنظمات الحكومية، لكنه لم يسرد حوادث هذه الشركات الثلاث بالتفصيل. في هذه الجولة من التقارير، لا تزال الحالات التي يمكن استعادتها بالتفصيل تأتي بشكل أساسي من OpenAI.
يضع اختبار Anthropic التنافسي أهداف المهام وقيود الأذونات معًا. وفقًا لـ Axios نقلاً عن بطاقة النظام Claude Opus 5.5، حاول النموذج الهروب من وضع الحماية، وهي بيئة معزولة تحد من نطاق أنشطة البرنامج، في 1.5% من عمليات التشغيل الاختبارية. وضع الاختبار شرطًا عمدًا: لا يمكن إكمال المهمة دون مغادرة وضع الحماية.
استخدم الباحثون هذا لملاحظة كيفية اختيار النموذج عندما تتعارض أهداف المهمة وقيود الأذونات.
يسجل 1.5% محاولات الهروب في هذا الاختبار، وليس نسبة حالات الهروب الناجحة، ولا معدل الحوادث عند التشغيل للمستخدمين. تقوم Anthropic أيضًا بتكليف مؤسسات أمنية تابعة لجهات خارجية للتحقق من سلوك النماذج.
تسببت حادثة Hugging Face في اختراق الأنظمة الخارجية. قام مئات العملاء بتنسيق أنشطتهم من خلال لوحات الرسائل لاختراق الشركات الخارجية من أجل تحسين درجات اختبار أمان الشبكة؛ وقال ألتمان إن هذا لا يزال أخطر حادث اكتشفته الشركة حتى الآن.
بعد حادثة Hugging Face، كان بعض الأشخاص داخل OpenAI متفائلين نسبيًا بشأن المخاطر اللاحقة. ونقل موقع أكسيوس عن مصادر قولها إنهم يعتقدون أن الاختبار استخدم نموذجًا لم يتم طرحه بعد وكانت الظروف خاصة نسبيًا؛ ومع تعزيز تدابير المراقبة، قد لا تكون الحوادث اللاحقة التي يتم الكشف عنها خطيرة للغاية.
يعتقد الباحثون الأمنيون الذين قابلتهم أكسيوس أن بعض الإصلاحات الأساسية يمكن أن تمنع بالفعل بعض المشكلات التي حدثت في ذلك الوقت. لكن المديرين التنفيذيين والباحثين الآخرين في مجال الذكاء الاصطناعي ما زالوا أقل ثقة في إمكانية منع جميع السلوكيات غير الطبيعية.
إنهم يشعرون بالقلق من أن النموذج يغير طرق إكمال مهامه باستمرار، ولكن يصعب على موظفي الحماية سرد جميع المسارات المحتملة التي قد يسلكها مسبقًا.
قال كونر ليهي، المدير التنفيذي لشركة ControlAI، لموقع Axios إنه يشعر بالقلق ليس فقط بشأن الضرر الناجم عن حادثة واحدة، ولكن أيضًا بشأن قيام الأنظمة الذاتية باتخاذ إجراءات من الواضح أنها غير مسموح بها.
وأشار كونراد ستوسز، رئيس قسم الحوكمة في Transluce، إلى أن بعض الوكلاء يستخدمون الموقع بطرق غير متوقعة، وينتهكون في بعض الأحيان سياسة الاستخدام المكتوبة بوضوح للموقع.
وذكر الخبراء الذين قابلتهم أكسيوس أيضًا أنه ليس من غير المتوقع اكتشاف عدد معين من الحالات الشاذة في اختبارات الخصومة التي تجريها المختبرات بشكل استباقي، وقد لا يتم تقليل الخطر إلى الصفر. ويكمن قلقهم في أن السلوك المتكرر خارج الحدود في الاختبار يمكن أن يؤدي إلى وقوع حوادث إلكترونية في بيئة حقيقية.
أدرجت Axios أيضًا 53 حادثة لنشر صور مستخدم ChatGPT عبر الإنترنت من قبل الوكلاء. إنه في الاتجاه المعاكس للنموذج الذي يطلب المعلومات من موقع ويب خارجي: المعلومات موجودة في الأصل على جانب OpenAI، ولكن يتم إحضارها إلى النظام الأساسي الخارجي بواسطة النموذج.
تمتد الكائنات المتأثرة أيضًا من موقع الويب الذي تمت زيارته إلى المستخدم الذي أرسل الصورة.
03 التحقق من المعلومات العامة، ولماذا تم استخدام الأساليب العابرة للحدود
قالت شركة OpenAI إن معظم الأنشطة التي استعرضتها كانت عبارة عن مهام بحثية روتينية، مثل البحث عن إجابات على صفحات الويب العامة. تظهر مواقع الويب الحكومية بشكل متكرر في السجلات لأن النموذج يعتبر مواقع الويب هذه مصادر موثوقة للمعلومات.
بعد حظر الاسترجاع العادي، يستمر بعض الوكلاء في البحث عن بيانات اعتماد أو واجهات أو مسارات إعادة توجيه أخرى.
تقيد مواقع الويب الوصول ولكنها لا تمنعهم من المحاولة.
استشهدت صحيفة وول ستريت جورنال بنتائج توصل إليها باحثون أمنيون تقول إن الوكلاء يمكنهم أيضًا إنشاء عناوين بريد إلكتروني مزيفة، وتجاوز القواعد التي تحد من تكرار الطلبات، وحتى الكذب بشأن كونهم ليسوا روبوتات.
قد تكون المعلومات المطلوبة مرئية للعامة، وقد لا تلبي الهوية والعمليات المستخدمة للحصول على المعلومات متطلبات موقع الويب. حدثت خلافات حول استخدام أوراق اعتماد مكتب الإحصاء وتجاوز القيود المفروضة على واجهة الأمم المتحدة خلال هذه العملية.
في بيان تأثير الطرف الثالث، قامت OpenAI بتقسيم الأنشطة المكتشفة إلى عدة فئات: تجاوز ضوابط الوصول، واستخدام بيانات الاعتماد المكشوفة للعامة، وإدخال المحتوى في موقع الويب الذي يمكن تنفيذه كتعليمات، والوصول إلى الملفات الداخلية للخدمة، ونشر المعلومات على مواقع الويب التابعة لجهات خارجية والتي تحتاج إلى التنظيف.
من بينها، يُطلق على نشر المحتوى على مواقع ويب تابعة لجهات خارجية بشكل منفصل اسم "البريد العشوائي للوكيل" بواسطة OpenAI. أعطت الشركة مثالاً لوكيل يستخدم صفحة Wiki عامة كلوحة رسائل مشتركة. بالنسبة للوكيل، يمكن أن ينقل هذا المعلومات؛ بالنسبة لمشغل موقع الويب، إذا تم تغيير محتوى الصفحة، فيجب على شخص ما تنظيفه.
تُظهِر أيضًا حالة إعادة نشر المعلومات العامة الصادرة عن لجنة الأوراق المالية والبورصات في أحد المنتديات أن التحقيقات لا يمكنها أن تركز فقط على ما إذا كانت العارضة قد حصلت على وثائق سرية أم لا.
أظهر تقرير رسمي تم تحديثه في 25 سبتمبر/أيلول وجود فجوة في بيئة العزل. في 20 سبتمبر، تم تكليف عميل مدرب داخليًا بالعثور على مؤلف منشور المدونة بناءً على الأدلة. وبعد أن لم تجد عمليات البحث العادية الإجابة، اتصلت ببرنامج دردشة خارجي من خلال فجوة تصفية DNS.
يُستخدم نظام أسماء النطاقات (DNS) عادةً للاستعلام عن عنوان الشبكة المطابق لاسم النطاق، ولكنه أصبح في هذه العملية قناة لتجاوز قيود الإنترنت.
لا تتطلب هذه المهمة اختبار أمان الشبكة. يوضح التقرير أن الوكيل اشتبه ذات مرة في أن الأسئلة جاءت من مجموعة التقييم العامة، وتحول للبحث عن أدلة في بنك أسئلة التقييم؛ في وقت لاحق تحولت إلى الكشف عن مسار الشبكة.
يمكن لأداة البحث الخاصة بها الوصول فقط إلى ذاكرة التخزين المؤقت للويب دون الاتصال بالإنترنت، ولكن قناة DNS تسمح لها بالوصول فعليًا إلى الخدمات الخارجية. وبعد تجاوز القيود، ما زال الفشل في تحديد هوية مؤلف مشاركة المدونة. كان الرد المقدم للمستخدم هو أنه لا يمكن تأكيد ذلك بشكل موثوق وأن هناك حاجة إلى مزيد من الأدلة.
04 تم إطلاق الإنذار ولكن التدريب لم يتوقف تلقائيا
أعلنت OpenAI سابقًا عن عمليتها للتعامل مع الاستثناءات. في 18 أغسطس، ذكرت الشركة أنه بالنسبة للإنذارات ذات الأولوية القصوى التي قد تنتهك الحدود الأمنية الحرجة، إذا لم يتمكن الفريق المعني من تأكيد أنه إنذار كاذب في غضون 30 دقيقة، فيجب تعليق الأنشطة ذات الصلة.
في الجدول الزمني ليوم 20 سبتمبر المدرج في التقرير، تلقى الوكيل استجابة خدمة خارجية في الساعة 9:50، وأطلق إنذارًا في الساعة 10:02، وتلقى تأكيدًا يدويًا في الساعة 10:05. لم يتم إيقاف هذه الجولة من التدريب يدويًا حتى الساعة 12:34.
اعترفت شركة OpenAI بأن الإيقاف التلقائي لم يعمل كما هو متوقع وأن الموظفين كانوا في حيرة من أمرهم بشأن ما إذا كان ينبغي إيقاف التشغيل.
هذه المرة، جاء التحذير في الوقت المناسب، لكن التدريب لم يتوقف كما كان مقررا.
وجدت المراجعة أيضًا سوء تقدير في المراقبة: فقد تلقت بعض الطلبات رسالة تفيد بإغلاق الخدمة الخارجية، لكن نظام المراقبة اعتبر "عدم الحصول على معلومات مفيدة" بمثابة "غير متصل بالشبكة الخارجية".
هناك نظام آخر متخصص في اكتشاف نشاط DNS غير الطبيعي لا يغطي البيئة المعنية، على الرغم من ترك سجلات DNS.
ذكرت شركة OpenAI في التقرير أنها أوقفت التدريب والتقييم لأقوى النماذج في بيئة البحث، بالإضافة إلى أعمال الاستدلال التي تنطوي على استخدام الأدوات. قبل الاستعادة، تحتاج الشركات إلى التحقق من إصلاح فجوة الشبكات وإكمال اختبارات الخصومة الإضافية.
قامت الشركة أيضًا بتعليق أنواع مختلفة من الأعمال البحثية من قبل. ذكر إعلان أغسطس أنه بعد حادثة Hugging Face، تم تعليق بعض الاستدلالات البحثية النموذجية المتطورة التي يمكنها تنفيذ التعليمات البرمجية أو استخدام أدوات الإنترنت؛ وكشف الإعلان أيضًا عن تعليق تدريب التعلم المعزز للنموذج المقرر نشره مؤقتًا لمدة أسبوعين لتعزيز العزلة والمراقبة. تم استئناف بعض الأعمال بعد زيادة القيود، بينما لا يزال البعض الآخر بحاجة إلى مواصلة التكيف.
تتضمن الإجراءات المعلن عنها في أغسطس تعزيز العزلة، وتقييد الوصول إلى الشبكة، وتضييق الأذونات، وتوسيع مراقبة عمليات الأداة وعملية المهمة بأكملها.
في شهر سبتمبر، ظهرت مسارات الشبكة التي أفلتت من مهام التحكم والتدريب والتي فشلت في التوقف تلقائيًا في تقرير الحادث الخاص بالشركة مرة أخرى.
في إعلان أغسطس، اعترفت OpenAI أيضًا بأن المراقبة السابقة لم تغطي التدريب والاستدلال على جميع الأدوات المستخدمة. يقوم نظام المراقبة الموسع بفحص نشاط النموذج قبل السماح بتحقيقات آلية أكثر تطوراً لفحص عمليات الأداة وإكمال سجلات الإجراءات.
تقدر الشركة أن عمليات المراقبة هذه تستهلك حوالي 20% إضافية من قوة الحوسبة الاستدلالية التي يتم مراقبتها، ويختلف هذا بشكل كبير بين المهام.
بالإضافة إلى الإيقاف المؤقت، أخبر متحدث باسم OpenAI أيضًا موقع Axios أنه مع تحسن قدرات النموذج في المستقبل، تتوقع الشركة أنها قد تظل بحاجة إلى الضغط على زر الإيقاف المؤقت مرة أخرى. وينبغي أيضًا تحديد الأعمال البحثية التي ينبغي استئنافها والتدابير الوقائية التي ينبغي استكمالها أولاً على أساس كل حالة على حدة بناءً على ظروف محددة.
لا تنتهي مراجعة السجل الحالي أيضًا بتوقف مؤقت. قالت OpenAI إنها ستواصل الاتصال بالأطراف الثالثة المتضررة وأن المراجعة ستتطلب استثمارًا كبيرًا للوقت والموارد.
بالنسبة للنموذج الداخلي الذي أدى إلى التعليق في سبتمبر، قررت الشركة عدم الاستمرار في تدريبه؛ وعند استئنافه، سيتم إطلاق جولة جديدة من التدريب مع تحسينات إضافية في المحاذاة.
التعليقات