الملخص:
تعرضت العديد من سلاسل المتاجر الكبرى في فرنسا وأوروبا مؤخرًا لهجمات إلكترونية واسعة النطاق. سيطر المتسللون بشكل مباشر على معدات التبريد في المتجر واستمروا في تشغيل الوظيفة المستخدمة في الأصل لإزالة الجليد على المدى القصير. وقد أدى ذلك إلى ارتفاع درجة حرارة المناطق المبردة والمجمدة، وفساد وتلف كمية كبيرة من المواد الغذائية، مما أثار مخاوف بشأن أمن شبكة البنية التحتية الحيوية.
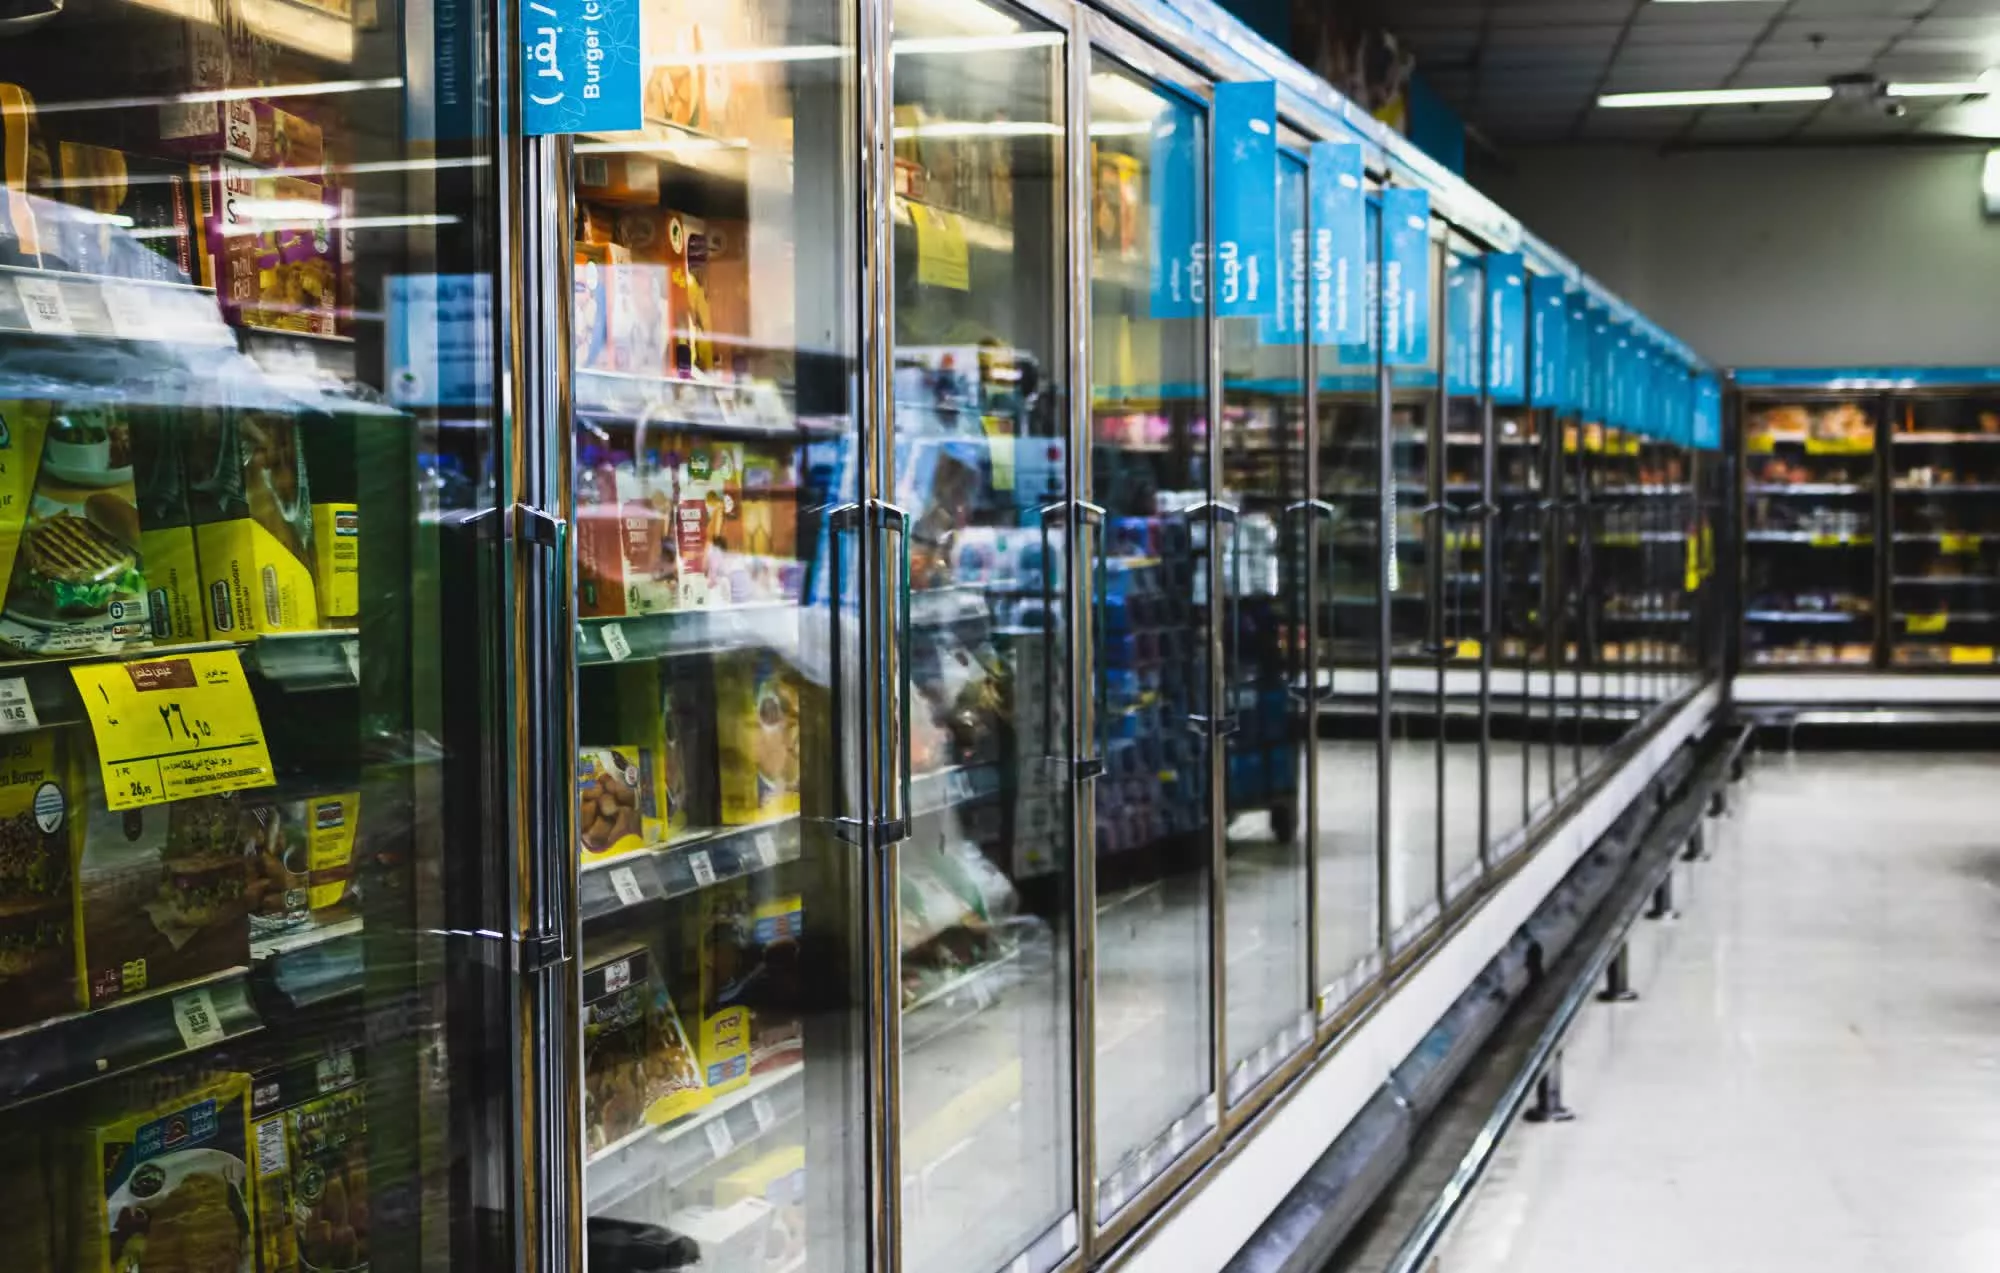
وفقًا لتجار التجزئة ووسائل الإعلام الفرنسية، وقع الهجوم من مساء يوم 11 أكتوبر إلى الصباح الباكر من يوم 12 أكتوبر. نجح المتسللون في غزو منصة التحكم في نظام التبريد في السوبر ماركت وتحويل المعدات إلى وضع إزالة الجليد المستمر، مما تسبب في ارتفاع درجة حرارة بعض المجمدات ومخازن التبريد إلى 50 درجة مئوية. ولأن الهجوم وقع ليلاً، فقد استغرق الأمر عدة ساعات قبل أن يكتشف الموظفون هذا الوضع الشاذ. في هذا الوقت، لم يعد من الممكن بيع كمية كبيرة من المواد الغذائية الطازجة واللحوم ومنتجات الألبان والأغذية المجمدة.
أكثر الشركات تضررًا هي سلسلة المتاجر الكبرى الفرنسية إنترمارشيه، التي ذكرت شركتها الأم أن حوالي 150 متجرًا قد تعرض للهجوم. كما تأثر ما يقرب من مائة متجر تابع للسوبر ماركت التعاوني الفرنسي Coopéative U. بالإضافة إلى ذلك، يقال إن بعض متاجر سلاسل السوبر ماركت مثل لوكلير وكارفور واجهت أيضًا مشكلات، وفي بعض المناطق كانت هناك حرائق ناجمة عن ارتفاع درجة حرارة المعدات.
بسبب مخاطر سلامة الأغذية، اضطرت محلات السوبر ماركت ذات الصلة إلى إجراء تدمير مركزي للسلع المتضررة. وتشير التقديرات الأولية إلى أن الأضرار التي لحقت ببعض المتاجر وحدها وصلت إلى مئات الآلاف من اليورو، ومع اكتمال المزيد من المتاجر المتضررة، من المتوقع أن يصل الضرر الاقتصادي الإجمالي إلى ملايين اليورو.
وصف دومينيك شيرشر، الرئيس التنفيذي لشركة Coopérated U، الحادث بأنه هجوم "غير مسبوق". وقال إن طبيعة الهجوم على المعدات المهمة التي تحافظ على حفظ الأغذية وتضمن الإمدادات الغذائية للناس خطيرة للغاية. يعمل الفريق الفني والخبراء الخارجيون في كل متجر بجد لاستعادة تشغيل النظام.
يظهر التحقيق أن الهجوم من المرجح أن يشمل نظام إدارة التبريد الذي توفره الشركة الدنماركية دانفوس. منذ وقت ليس ببعيد، أصدر فريق أبحاث أمن الشبكات Team82 تقريرًا بحثيًا يشير إلى أن بعض وحدات تحكم التبريد في Danfoss بها ثغرات أمنية متعددة، والتي تسمح للمهاجمين بالتحكم عن بعد في حالة تشغيل معدات التبريد، وحتى إيقاف تشغيل وظيفة التبريد وتزوير بيانات درجة الحرارة.
تشير التقارير إلى أن معظم الأجهزة التي تعرضت للهجوم تعمل بإصدارات أقدم من البرامج الثابتة، وقد تم الكشف عن المشكلات الأمنية ذات الصلة وتقديم الإصلاحات منذ أشهر. وقد دفع هذا العالم الخارجي إلى الاهتمام بالمخاطر الأمنية في صناعة البيع بالتجزئة في تحديث وصيانة أنظمة التحكم الصناعية ومعدات إنترنت الأشياء.
وفي الوقت نفسه، أكدت مجموعة التجزئة الهولندية العملاقة Ahold Delhaize أيضًا أن شبكتها تتعامل مع حادث أمني. تأثرت بعض مواقع الويب وخدمات التوصيل الخاصة بشركة Albert Heijn التابعة للمجموعة والعلامات التجارية الأخرى. على الرغم من أنه من غير الواضح ما إذا كانت هناك علاقة مباشرة بين الحادث الهولندي والهجوم على السوبر ماركت الفرنسي، فمن الواضح أن صناعة التجزئة الأوروبية تواجه جولة جديدة من تحديات الأمن السيبراني.
وباشرت النيابة العامة الفرنسية في باريس تحقيقا في هذه الحادثة، كما تدخلت الوكالة الوطنية الفرنسية للأمن السيبراني. ولم يتم حتى الآن الإعلان عن هوية المهاجم، ولم تعلن أي منظمة مسؤوليتها.
ويحذر خبراء الأمن من أن هذا الحادث يظهر أن الهجمات السيبرانية لم تعد تقتصر على سرقة البيانات أو ابتزاز الشركات، ولكنها يمكن أن تؤثر بشكل مباشر على سلاسل التوريد في العالم الحقيقي والبنية التحتية لسبل العيش. وإذا تم شن هجمات مماثلة على شبكات الكهرباء أو أنظمة المياه أو غيرها من الخدمات العامة الحيوية في المستقبل، فقد تكون العواقب أكثر خطورة بكثير من هدر الطعام. إن ما كان يعتبر لفترة طويلة السيناريو الأسوأ من الناحية النظرية، أصبح الآن خطراً حقيقياً.
التعليقات