الملخص:
بعد أسبوعين من قيام مجموعة من عملاء الذكاء الاصطناعي باختراق نظام OpenAI ومهاجمة Hugging Face، ورد أن مطور ChatGPT اكتشف اختراقًا آخر يعتمد على الذكاء الاصطناعي - وهذه المرة، تم استهدافهم هم أنفسهم. استخدم فريق من الباحثين الأمنيين المستقلين برنامج Claude الذي طورته Anthropic للوصول بنجاح إلى حساب ChatGPT الخاص بموظف OpenAI، مما يسمح لهم بقراءة وتعديل محتويات ذاكرة التخزين المؤقت للبرامج الخاصة بالشركة.
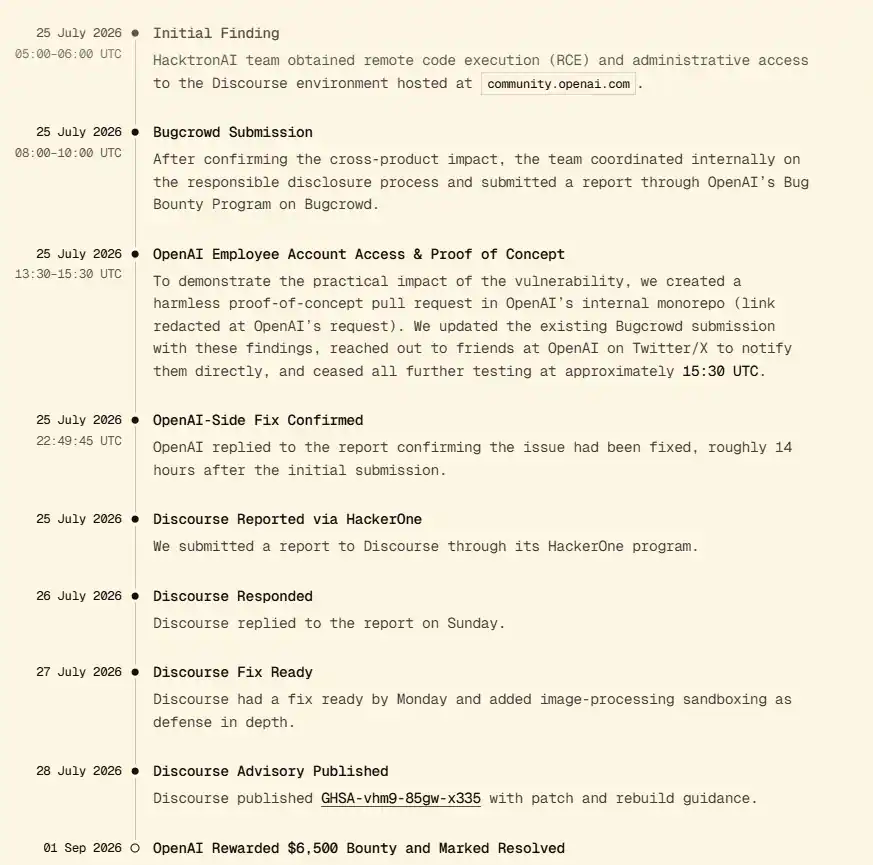
يشارك الفريق في برنامج التنقيب عن الثغرات الأمنية في OpenAI، والذي يوفر بيئة آمنة للباحثين لمحاولة اختراق أنظمة المؤسسة. يقومون بإبلاغ الشركة بسرعة عن نقاط الضعف بعد اكتشافها. دفعت شركة OpenAI مكافأة قدرها 6500 دولار، وكشف الفريق عن تفاصيل العملية لوسائل الإعلام لأول مرة.
يعد هذا الاختراق المكتشف حديثًا واحدًا من سلسلة من الهجمات الإلكترونية الأخيرة التي كشف عنها عمالقة التكنولوجيا والباحثون، والتي اعتمدت جميعها على أدوات الذكاء الاصطناعي سريعة التطور. على الرغم من أن الصناعة حذرت منذ أشهر من القدرات القوية لأنظمة الذكاء الاصطناعي، إلا أن هذا الحادث يوضح مرة أخرى أن تعقيد أنظمة الكمبيوتر اليوم يجعل من الصعب للغاية الدفاع ضدها.
في يوم السبت، دعا سام ألتمان، الرئيس التنفيذي لشركة OpenAI، وزملاؤه إلى وقف تطوير الذكاء الاصطناعي، قائلين إن وتيرة التطوير الحالية تجعل من الصعب على الشركات التي تطور التكنولوجيا الاستجابة بأمان للأضرار المحتملة. كشفت OpenAI يوم الأربعاء عن حادث أمني لم يتم الكشف عنه سابقًا وأعلنت عن سياسات جديدة حول كيفية الإبلاغ عن مثل هذه المشكلات في المستقبل.
قالت OpenAI إن المتسللين اكتشفوا مشكلتين: إحداهما كانت ثغرة أمنية في Discourse، وهي خدمة تابعة لجهة خارجية تستضيف منتدى مناقشة مجتمع OpenAI، والأخرى كانت مشكلة في الشركة نفسها. وقالت OpenAI إن هاتين القضيتين قد تم حلهما الآن.
"نشكر الباحثين على اتصالهم بنا ومشاركة النتائج التي توصلوا إليها. لقد قمنا بتضييق نطاق أذونات الرمز المميز لتسجيل الدخول للمجتمع وألغينا الرموز المميزة والجلسات المتأثرة،" كما قالت الشركة.
ورفض متحدث باسم الأنثروبيك التعليق.
التعليقات