الملخص:
وفقًا للأخبار الصادرة عن شركة الأمن SlowMist Technology، تلقت SlowMist مؤخرًا تقارير متعددة عن سرقة أصول المستخدم. وجدت التحقيقات أن الحالات المتضررة تضمنت تسريبات للمفاتيح الخاصة، وأن هؤلاء المستخدمين قاموا بتثبيت أو تثبيت تطبيق FomoPeek. FomoPeek في حد ذاتها ليست محفظة عملات مشفرة، ولكنها أداة تساعد المستخدمين على الانتباه إلى حركة الأموال على السلسلة وتتبعها، وتصدر تنبيهات للمستخدمين عند حدوث معلومات على السلسلة قد تؤثر على السوق. ومع ذلك، وجدت الدراسة أن التطبيق يحتوي على وحدتين وظيفيتين مدمجتين لا علاقة لهما بأعماله المعلنة.
إطار عمل مدمج للاستغلال على مستوى نواة نظام التشغيل iOS يُستخدم لسرقة المعلومات:
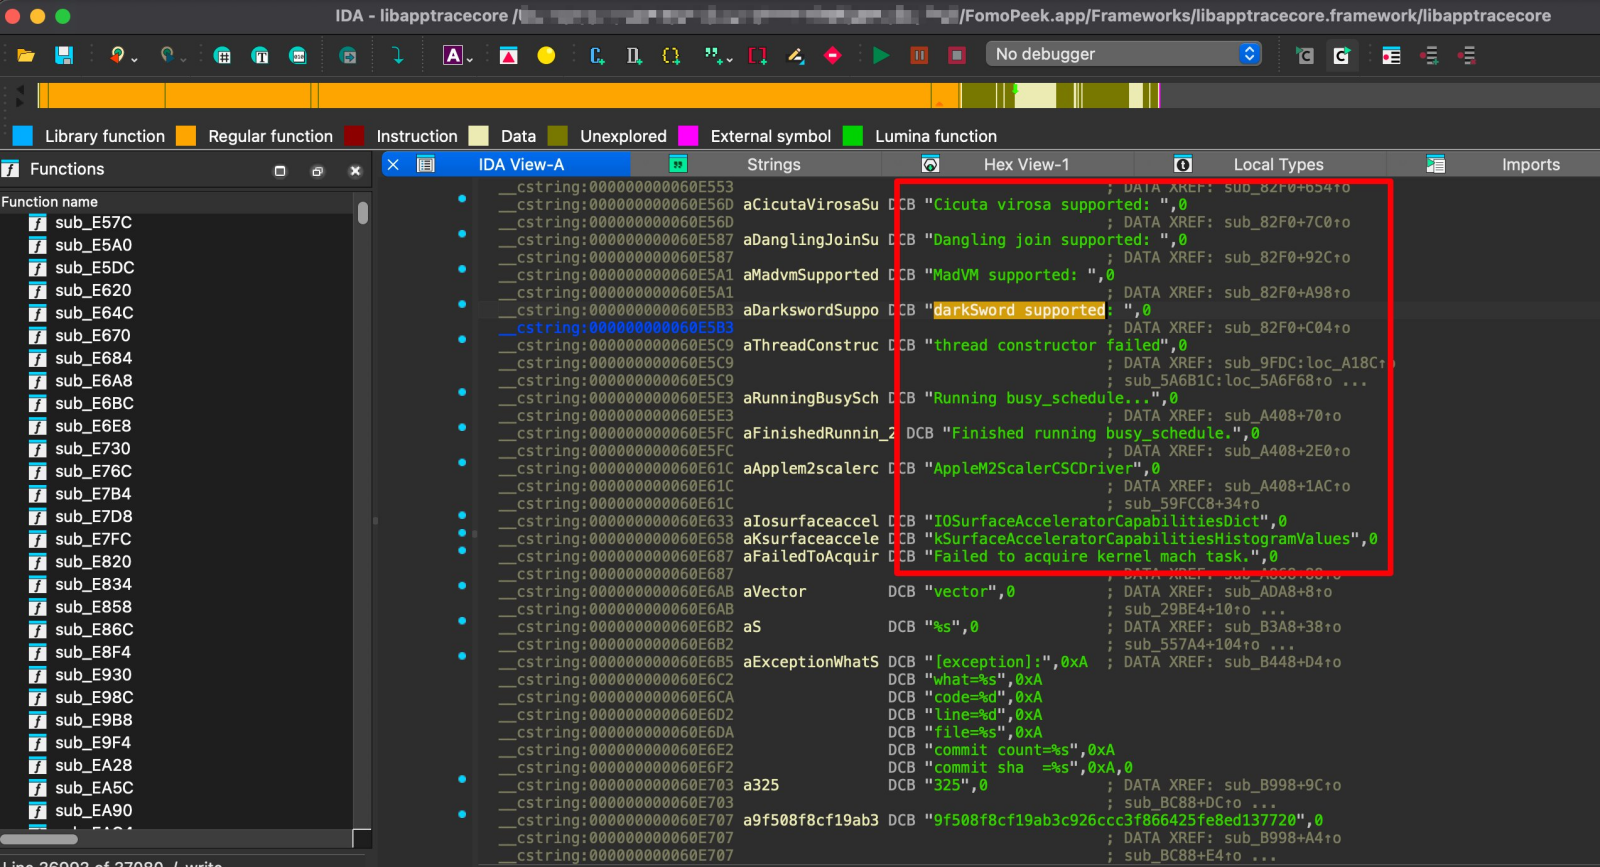
يحتوي إطار عمل استغلال الثغرات الأمنية على مستوى نواة iOS المدمج في FomoPeek على مجموعة متنوعة من أساليب الاستغلال المختلفة. يمكن لإطار العمل تحديد طريقة الهجوم تلقائيًا بناءً على طراز الجهاز وإصدار iOS الفعلي المستخدم. يمكن أن يسمح الاستغلال الناجح للمهاجم بالهروب من وضع حماية iOS والوصول إلى البيانات وفك تشفيرها في سلسلة المفاتيح، بالإضافة إلى قراءة الملفات التابعة لتطبيقات أخرى على الجهاز.
يعني هذا أن جميع البيانات الحساسة المخزنة على الجهاز مثل المفاتيح الخاصة للمحفظة المشفرة، والعبارات التذكيرية/الأولية، وبيانات اعتماد تسجيل الدخول، وسجلات الدردشة، والملفات، وما إلى ذلك، يمكن أن تتم سرقتها بواسطة المتسللين وتحميلها إلى خوادم يتحكم فيها المهاجم. يمكن لـ FomoPeek أيضًا تلقي التعليمات من المهاجمين عن بعد.
يمكن لإطار استغلال الثغرات الأمنية على مستوى kernel شن هجمات على iOS 12.0~iOS 18.7 وiOS 26.0~iOS 26.1، أي باستخدام الثغرات الأمنية التي أصلحتها Apple لشن الهجمات. إذا كان المستخدمون يستخدمون دائمًا أحدث إصدار من نظام التشغيل iOS، فسيتم إصلاح الثغرات الأمنية ولن يتمكن FomoPeek من الاستمرار في استغلال الثغرات الأمنية.
قم بدعوة KOL للدفع لجذب مستخدمين جدد لجذب المزيد من المستخدمين للتنزيل والتثبيت:
باعتباره مشروعًا جديدًا، لا يمكن تنزيل FomoPeek واستخدامه بسرعة من قبل المزيد من مستخدمي العملات المشفرة، لذلك يعتمد التطبيق طريقة الدفع لدعوة KOLs للترويج وجذب مستخدمين جدد. تُظهر الصور التي شاهدها موقع Bluepoint.com أن KOL تدعو المستخدمين لاستخدام رمز الإحالة لتنزيل تطبيق FomoPeek وتسجيله، ومن ثم يمكن للمستخدمين الجدد الحصول على مكافأة قدرها 7 دولارات أمريكية. أما بالنسبة لـ KOLs، فقد يحصلون على مكافآت أعلى.
وبهذه الطريقة، يمكن لـ FomoPeek الاتصال بسرعة بعدد كبير من المستخدمين في دائرة العملات وحث المستخدمين على تنزيل التطبيق، ثم البدء في سرقة المفاتيح الخاصة للمحفظة ونقل أصول المستخدم. بالنسبة لمستخدمي العملات المشفرة الذين سُرقت أصولهم، كانت موجة الخسائر هذه فادحة للغاية. تم إفراغ محافظ العديد من المستخدمين مباشرة، وكان من الصعب استرداد الأصول.
يظل نظام التشغيل iOS آمنًا طالما أنك تحتفظ دائمًا بأحدث إصدار:
انطلاقًا من الوضع الحالي، من المرجح أن تستخدم هذه الهجمات على مستوى النواة سلسلة DarkSword من أطر الاستغلال، وهي ثغرات أمنية عالية الخطورة لنظام iOS أبلغت عنها Google في مارس 2026. وبعد أن أبلغت Google Apple، أصلحت Apple الثغرة الأمنية في الإصدارات الجديدة اللاحقة، لذلك لا يتأثر المستخدمون الذين يستخدمون الإصدار الأحدث.
بشكل عام، لا يزال نظام iOS آمنًا. الفرضية هي أنه يجب على المستخدمين دائمًا استخدام أحدث إصدار وتشغيل وظيفة التحديث التلقائي. لا تقم بإيقاف تشغيل التحديثات تمامًا لأن نظام التشغيل iOS يصبح عالقًا أكثر فأكثر مع تحديثه. بالنسبة للمستخدمين في دائرة العملات، فإن استخدام أحدث إصدار من iPhone+iOS له عامل أمان أعلى. ففي نهاية المطاف، يتعلق الأمر بقضايا تتعلق بأمن الأصول، لذا فإن السلامة هي الأولوية.
بالإضافة إلى ذلك، قام المهاجمون في مجتمع NodeSeek في وقت سابق بإصدار نشاط خادم VPS مجاني مزيف. استخدم هذا النشاط أيضًا سلسلة DarkSword من أطر الهجوم، مما يعني أن هذا النوع من الهجوم النادر سابقًا على مستوى النواة قد بدأ في مهاجمة المستخدمين العاديين. عدم تنزيل التطبيقات من مصادر غير معروفة وعدم فتح مواقع ويب غير مألوفة هي أيضًا من أساليب الدفاع، ولكن على أي حال، يجب عليك تحديث نظام iOS بشكل طبيعي.
التعليقات