الملخص:
اعتقل مكتب التحقيقات الفيدرالي مؤخرًا أحد مؤسسي شركة كندية للأمن السيبراني. لقد شارك هذا الشخص منذ فترة طويلة في الاستجابة لحوادث برامج الفدية والتفاوض بشأن الفدية، ويواجه حاليًا اتهامات جنائية فيدرالية بزعم مساعدة مجموعة القراصنة ShinyHunters. لا تتعلق هذه القضية فقط بالسرقة الأخيرة لمعلومات حساسة لعدد كبير من موظفي مكتب التحقيقات الفيدرالي، ولكنها قد تلفت الانتباه أيضًا إلى العلاقة بين الشركات الاستشارية للأمن السيبراني، وخدمات التفاوض بشأن برامج الفدية، وسلسلة صناعة الجرائم السيبرانية.
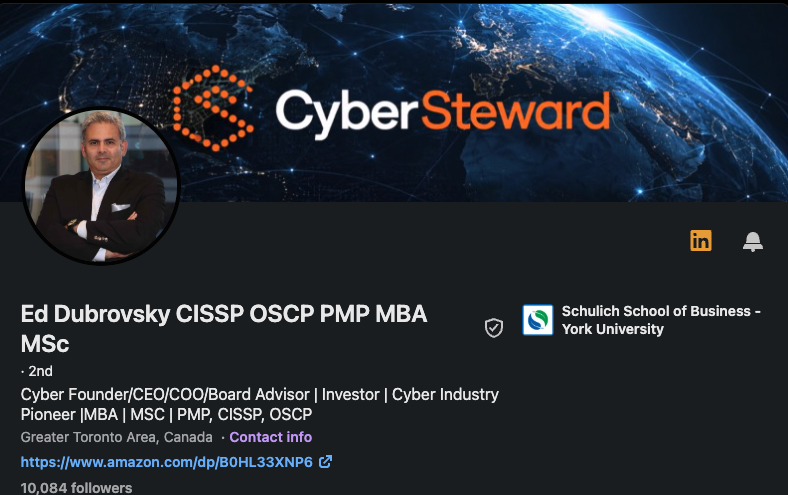
وفقًا للمعلومات التي تم الكشف عنها في 9 أكتوبر من قبل موقع KrebsOnSecurity الذي يديره الصحفي الاستقصائي للأمن السيبراني بريان كريبس، اعتقل عملاء مكتب التحقيقات الفيدرالي إدوارد دوبروفسكي، المؤسس المشارك لشركة كندية للأمن السيبراني، في ولاية بنسلفانيا في 8 أكتوبر بالتوقيت المحلي. وفي وقت سابق، ذكرت صحيفة نيويورك تايمز أن مكتب التحقيقات الفيدرالي اعتقل رجلاً كنديًا في ولاية بنسلفانيا للاشتباه في مساعدة مجموعة القراصنة ShinyHunters، لكنها لم تنشر اسمه.
أخبر العديد من الأشخاص المطلعين على الأمر KrebsOnSecurity أن دوبروفسكي كان يحضر مؤتمرًا لصناعة التأمين السيبراني في ولاية بنسلفانيا عندما تم القبض عليه. تتضمن أعمال شركته التفاوض بشأن دفعات برامج الفدية مع مجرمي الإنترنت وتقديم خدمات الاستجابة والتفاوض للشركات التي عانت من الهجمات الإلكترونية.
وفقًا للمعلومات المتوفرة على الموقع الإلكتروني للمؤتمر ذي الصلة، ستُعقد قمة المخاطر السيبرانية في فندق Loews Hotel في فيلادلفيا في الفترة من 5 إلى 7 أكتوبر. أحد الرعاة الرئيسيين للمؤتمر هي شركة الأمن السيبراني الكندية Cypfer. تُظهر الملفات الشخصية العامة على LinkedIn أن دوبروفسكي كان أحد مؤسسي Cypfer وهو مرتبط حاليًا بشركة كندية أخرى للأمن السيبراني، CyberSteward.
صرح دوبروفسكي سابقًا على LinkedIn أنه يعتزم حضور المؤتمر مع فريق CyberSteward ويتطلع إلى مواصلة مناقشة الاستشارات الإستراتيجية والمفاوضات والحلول في حوادث برامج الفدية والابتزاز الإلكتروني مع المطلعين على الصناعة.
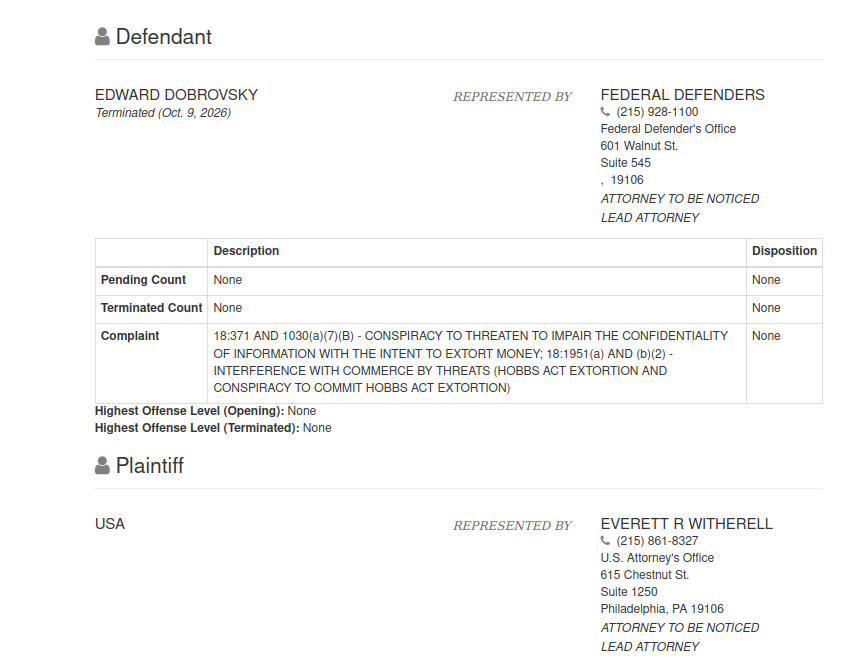
تظهر السجلات العامة في المحكمة الفيدرالية الأمريكية أن إدوارد دوبروفسكي، الذي تمت كتابة اسمه الأخير بشكل مختلف قليلاً، تم القبض عليه في ولاية بنسلفانيا في 8 أكتوبر وواجه اتهامات تتعلق بالابتزاز والتآمر عبر الإنترنت. وتم إغلاق بعض وثائق المحكمة، بما في ذلك مواد الادعاء الأساسية في القضية. ومع ذلك، لا تزال بعض الوثائق مدرجة في موقع المعلومات القانونية CourtListener.
تُظهر سجلات المحكمة الحالية أن التهم ذات الصلة تشمل التآمر للتهديد باختراق سرية المعلومات بغرض ابتزاز الأموال والتدخل في الأنشطة التجارية من خلال التهديدات. تجدر الإشارة إلى أن المعلومات العامة الحالية لا تزال محدودة، ولم يتم نشر بعض الوثائق الرئيسية للقضية بعد، ولا تعني التهم ذات الصلة أن المدعى عليه قد أدانته المحكمة.
يظهر الموقع الإلكتروني لمكتب السجون الفيدرالي الأمريكي أن إدوارد دوبروفسكي البالغ من العمر 54 عامًا محتجز حاليًا في منشأة فيدرالية في فيلادلفيا. في الوقت نفسه، تظهر سجلات المحكمة أن القضية أُحيلت إلى المحكمة الفيدرالية للمنطقة الشرقية من تكساس في 9 أكتوبر. وقال أشخاص مطلعون على الأمر إن مكتب التحقيقات الفيدرالي ركز تحقيقاته في منظمة ShinyHunters على مكتب ميداني في تكساس.
ولم يعلق مكتب التحقيقات الفيدرالي لـ KrebsOnSecurity بخصوص اعتقال دوبروفسكي. في وقت إعداد التقرير، لم يكن دوبروفسكي قد تم تأكيده علنًا بعد لتوكيل محامٍ، وتظهر سجلات المحكمة أنه لم يحصل بعد على محامٍ عام عينته المحكمة في ذلك الوقت.
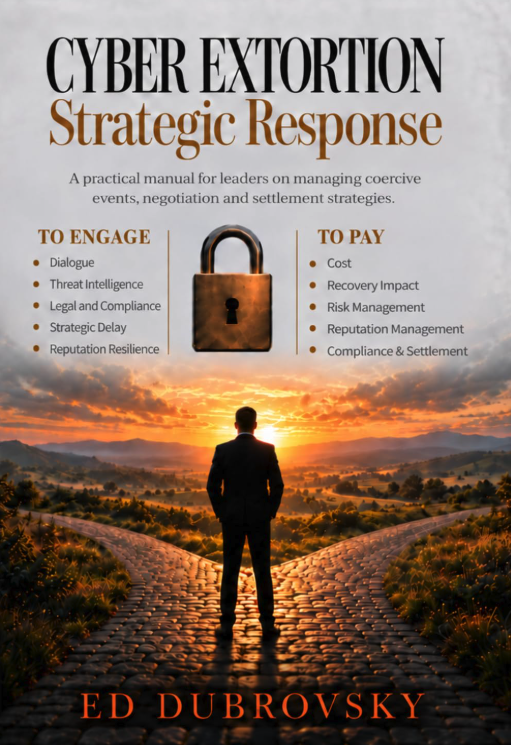
كما ألف دوبروفسكي كتابًا بعنوان "الاستجابة الإستراتيجية للابتزاز السيبراني" يبلغ طوله حوالي 252 صفحة ويركز على كيفية تقييم الشركات للتهديدات ووضع خطط الاستجابة والتواصل وحماية مصالحها الخاصة بعد مواجهة هجوم فدية.
من النقاط الأساسية في الكتاب أن التواصل مع المجرمين لا يعني الموافقة على دفع الفدية؛ والمشاركة في المفاوضات لا تعني وجوب السداد في نهاية المطاف. وقد يكون للتعامل مع المهاجم أغراض أخرى، مثل التحقق من صحة البيانات المزعوم سرقتها، وجمع معلومات إضافية، وكسب الوقت للتعامل مع الحادث، والحفاظ على الخيارات بينما تقوم المنظمة بتقييم خيارات الاستجابة المختلفة.
يعكس هذا الرأي مبدأ تم التأكيد عليه منذ فترة طويلة في صناعة الاستجابة لحوادث برامج الفدية: إن دور المفاوضين المحترفين لا يقتصر على مساعدة الضحايا على خفض الفدية فحسب، بل قد يشمل أيضًا تحديد المعلومات التي يمتلكها المهاجم، وتقييم مصداقية التهديد، ومساعدة الشركات في تطوير استراتيجيات لاستعادة الأعمال وتقليل الخسائر.
ومع ذلك، أثار اعتقال دوبروفسكي أسئلة جديدة بالنسبة لهذه الصناعة. إذا كان هناك شك في أن الشركة التي تتفاوض بشأن حوادث الابتزاز للشركات لديها علاقات غير مناسبة مع مجموعة قراصنة، فإن الخط الفاصل بين أنشطتها التجارية والجرائم الإلكترونية يمكن أن يصبح محور تحقيقات إنفاذ القانون.
يرتبط هذا الاعتقال ارتباطًا وثيقًا بالتحقيق المستمر مع مجموعة القرصنة ShinyHunters. وقد شنت المنظمة بشكل متكرر هجمات ضد شركات البرمجيات كخدمة في السنوات الأخيرة. عادةً ما يدخل إلى أنظمة الشركة من خلال التصيد الاحتيالي وسرقة بيانات اعتماد الحساب وما إلى ذلك، ويحصل على بيانات العملاء أو البيانات الداخلية، ثم يهدد بنشر المعلومات المسروقة لإجبار الضحايا على دفع فدية.
وفقًا للمعلومات التي كشف عنها مكتب التحقيقات الفيدرالي سابقًا، قامت ShinyHunters بابتزاز أكثر من 70 مليون دولار من الضحايا حتى الآن هذا العام. في كثير من الأحيان، لا يتطلب نموذج الهجوم الذي تتبعه المجموعة إلحاق ضرر واسع النطاق بنظام الضحية، ولكنه يستخدم التهديد بسرقة البيانات ونشرها كوسيلة ضغط رئيسية.
يتيح هذا النموذج للمؤسسات مواجهة مخاطر متابعة خطيرة حتى لو تمكنت من استعادة أنظمتها بسرعة. إذا قام أحد المهاجمين بنسخ بيانات العميل أو معلومات الموظف أو الأسرار التجارية، فإن إعادة تثبيت الخادم واستعادة النسخ الاحتياطية لن تقضي على تأثير خرق البيانات. ونتيجة لذلك، قد تحتاج الشركات إلى التوفيق بين استعادة الأعمال، وإشعارات الخصوصية، والمسؤولية القانونية، والتقارير التنظيمية، ومفاوضات الابتزاز المحتملة.
في الآونة الأخيرة، زعمت ShinyHunters أيضًا أنها اخترقت بوابة التوظيف عبر الإنترنت التابعة لمكتب التحقيقات الفيدرالي وسرقت كمية كبيرة من المعلومات الحساسة للموظفين. ويُزعم أن البيانات المسروقة شملت أقسام الموظفين ومجالات الخبرة والسجلات الطبية والصحة العقلية. وبعد الكشف عن الحادثة، استخدمت منظمة القرصنة هذه المعلومات لمزيد من استفزاز مكتب التحقيقات الفيدرالي، مما تسبب في تصعيد التحقيق بسرعة.
يقوم مكتب التحقيقات الفيدرالي حاليًا بتعقب الأعضاء المعنيين في المنظمة وتحليل الأجهزة الإلكترونية التي تم الاستيلاء عليها مسبقًا وسجلات الاتصالات الرقمية. ونقل موقع KrebsOnSecurity عن أشخاص مطلعين على الأمر قولهم إن المحققين يفحصون الأجهزة التي ضبطتها الشرطة الهولندية عندما ألقت القبض على مجرم الإنترنت Pepijn van der Stap الشهر الماضي. قد تحتوي هذه الأجهزة على معلومات يمكن أن تساعد في التعرف على هويات وتحركات الآخرين المعنيين.
بعد إلقاء القبض على فان دير ستاب، بدأ عضو آخر في ShinyHunters العمل تحت اسم "Rey" وتولى جزءًا من عمليات المنظمة. ثم استخدم هذا الشخص تسرب بيانات مكتب التحقيقات الفيدرالي لاستفزاز وكالات إنفاذ القانون الأمريكية علنًا.
وكانت رويترز قد ذكرت في وقت سابق أنه تم التعرف على "ري" على أنه مراهق يدعى سيف الدين خضر. تم اعتقاله من قبل سلطات إنفاذ القانون المحلية في الأردن الأسبوع الماضي، ويقال إنه يتعاون مع تحقيقات مكتب التحقيقات الفيدرالي. أفاد كريبس سابقًا أن المجموعة مشتبه بها بمحاولة ابتزاز شركة ملاحية وطيران رقمي انفصلت عن شركة بوينغ قبل اعتقال خضر.
مع استمرار تقدم التحقيق، تحاول وكالات إنفاذ القانون الأمريكية تحديد العلاقات التنظيمية لـ ShinyHunters وهويات العضوية وأنشطة الهجوم والاتصالات التجارية المحتملة. يحتاج المحققون إلى تحديد ليس فقط من الذي شارك بالفعل في الاختراق السيبراني، ولكن أيضًا ما إذا كان هناك آخرون قدموا المفاوضات أو تحويل الأموال أو أي مساعدة أخرى للقراصنة.
نقلت شركة KrebsOnSecurity عن مصادر قولها إن التحقيقات ذات الصلة مع الشركات الأخرى في مجال التفاوض بشأن برامج الفدية قد تستمر أيضًا في التوسع. وتعتقد المصادر أنه بينما تقوم وكالات إنفاذ القانون بتحليل سجلات المعدات والاتصالات المضبوطة، فمن غير المستبعد أن يواجه المزيد من قادة الشركات ذات الصلة اتهامات في المستقبل.
ومع ذلك، اعتبارًا من وقت إعداد التقرير، لا يوجد دليل عام يثبت أن جميع الشركات التي تقدم خدمات التفاوض بشأن برامج الفدية مرتبطة بمنظمات إجرامية إلكترونية، ولا يمكن استنتاج أن جميع الشركات التي تشارك فيها دوبروفسكي تنطوي على أنشطة غير قانونية. لا تزال القضية في مرحلة التحقيق والإجراءات القضائية، وتحتاج الحقائق المحددة إلى مزيد من التأكيد من خلال وثائق المحكمة اللاحقة والمعلومات الواردة من وكالات إنفاذ القانون.
تسلط هذه الحالة الضوء أيضًا على الوضع الفريد لخدمات التفاوض بشأن برامج الفدية. عندما تواجه شركة ما ابتزازًا إلكترونيًا، قد يحتاج المستشارون المحترفون إلى التواصل مباشرة مع المهاجم، والتحقق من البيانات التي يحتفظ بها الطرف الآخر، وتحديد ما إذا كان التهديد ذا مصداقية، ومساعدة الشركة في اتخاذ قرار بشأن مواصلة المفاوضات. العمل في حد ذاته ليس بالضرورة غير قانوني، لكن المفاوضين يواجهون متطلبات امتثال صارمة عندما يتعاملون مع المجرمين، ويتعاملون مع معلومات حساسة، وفي بعض الأحيان يشاركون في قرارات تنطوي على مبالغ كبيرة من المال.
بالنسبة للشركات التي تعرضت للهجوم، يمكن أن يساعدها تعيين مستشارين محترفين في التعامل مع الأزمة بطريقة أكثر تنظيمًا، ولكن لا يزال يتعين عليك توخي الحذر عند اختيار مزود الخدمة. تحتاج الشركات إلى فهم المسؤوليات الفعلية للمستشار، وكيفية التعامل مع المعلومات، وترتيبات الاتصال مع جهات إنفاذ القانون، وما إذا كان هناك تضارب محتمل في المصالح في الخدمة. إن الخط القانوني بين المشورة المهنية والمساعدة في ارتكاب جريمة له أهمية خاصة بالنسبة للمفاوضات التي تنطوي على نشاط إجرامي.
بالنظر إلى وضع الأمن السيبراني الأوسع، تظهر قضية ShinyHunters أن الجرائم الإلكترونية الحديثة لم تعد مقتصرة على المتسللين الذين يستغلون نقاط الضعف لغزو الأنظمة. حول أنشطة سرقة البيانات والابتزاز، قد يتشكل أيضًا نظام بيئي معقد بما في ذلك اختراق الحساب ومعاملات البيانات واتصالات التهديد ومعالجة الأموال والخدمات المهنية. لكي تقوم سلطات إنفاذ القانون بإجراء تحقيق شامل في مثل هذه المجموعات، فإنها تحتاج إلى تتبع المهاجمين أنفسهم وكذلك تحليل شبكة العلاقات والخدمات الطرفية التي قد يعتمدون عليها.
لا يزال من غير الواضح ما إذا كان اعتقال دوبروفسكي سيؤدي إلى توريط رؤساء شركات الأمن السيبراني الأخرى بشكل أكبر. ولكن مع استمرار مكتب التحقيقات الفيدرالي (FBI) في التحقيق في سرقة البيانات وأنشطة الابتزاز التي يقوم بها ShinyHunters ضد الشركات والوكالات الحكومية، فقد تصبح القضية نقطة مهمة في فحص سلطات إنفاذ القانون الأمريكية للعلاقة بين صناعة التفاوض بشأن برامج الفدية والجرائم الإلكترونية.
ما يمكن تأكيده حتى الآن هو أن القضية توسعت من مجرد تعقب أعضاء منظمة القرصنة إلى التحقيق مع مؤسس مشارك للشركة لديه خلفية في صناعة الأمن السيبراني وشارك في أعمال الاستجابة لبرامج الفدية لفترة طويلة. بعد ذلك، ستحدد المزيد من الوثائق التي أصدرتها المحكمة، وإجراءات المتابعة من قبل وكالات إنفاذ القانون، والاستجابات القانونية من المعنيين الاتجاه المحدد لهذه القضية.
التعليقات