الملخص:
واجهت محفظة أجهزة العملة المشفرة الفرنسية Ledger مؤخرًا حادثًا أمنيًا خطيرًا. سرق المتسللون العبارات التذكيرية التي وضعها المستخدمون عن طريق تعديل الأجهزة وتثبيت جهاز السرقة. حاليًا، سرق المتسللون ما قيمته أكثر من 80 مليون دولار من العملات المشفرة. مع مرور الوقت، قد تتم إعادة ضبط المزيد من محافظ العملات المشفرة للمستخدمين من قبل المتسللين ويتم نقل الأصول الموجودة بداخلها.
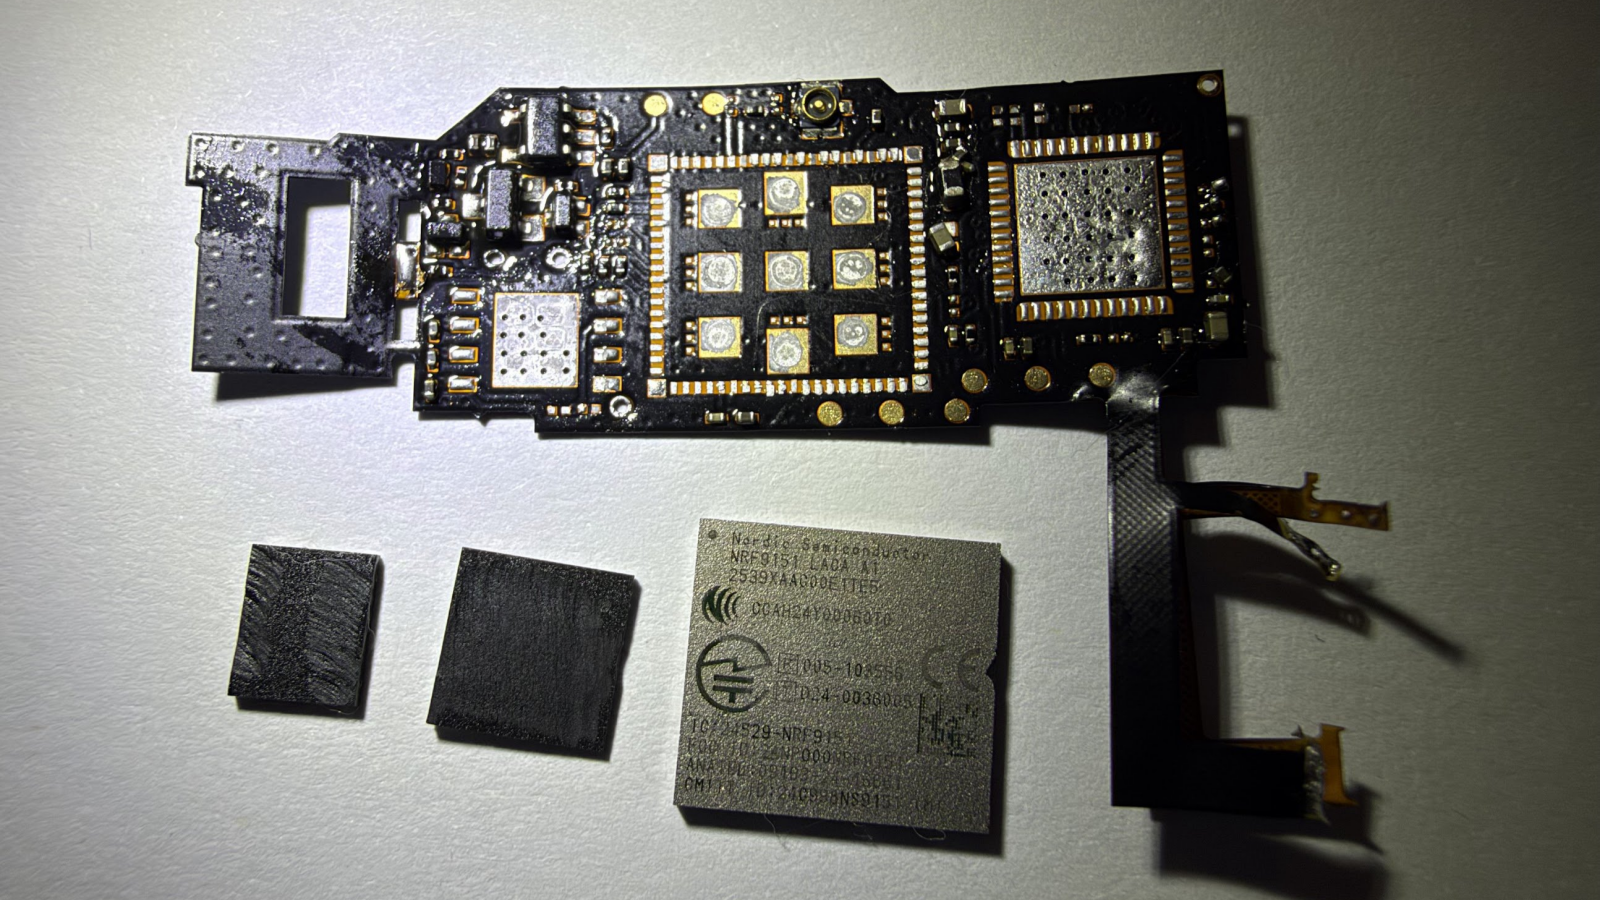
قام المتسلل بتعديل المحفظة لتثبيت وحدة مراقبة الشاشة:
كان الرسم التخطيطي لتفكيك الأجهزة الذي أصدره مارك كاربيليس، الرئيس السابق لشركة Mt.Gox، هو السبب وراء هذه الحادثة. يبدو أن المتسلل قد شاهد مخطط التفكيك الذي نشره مارك وخلص إلى أن الحادث الصحيح سيجذب الانتباه بالتأكيد، لذلك اختار سرقة المحافظ التي تم جمعها بنجاح على الفور. إذا لم يكتشف مارك هذا، فمن المقدر أن المتسللين سيستمرون في التربص وجمع المزيد من بيانات المحفظة.
قام مارك بفحص Ledger Nano تحتوي لوحة الدائرة هذه على مكونات مثل وحدة التحكم الدقيقة ووحدة اتصال LTE والهوائي وeSIM، ويتم توصيلها عبر الأسلاك الداخلية برابط اتصال SPI المتعلق بشاشة الجهاز.
تتمثل الطريقة الممكنة للعمل في الاستماع إلى بيانات الأحرف التي يرسلها الجهاز إلى الشاشة، ثم استخدام منطق التعرف المدرب على خطوط Ledger لإعادة بناء محتوى الشاشة. عند تهيئة جهاز Ledger لأول مرة، سيتم عرض 24 كلمة تذكيرية على الشاشة. في الظروف العادية، يتم إنشاء الكلمات التذكيرية وعرضها داخليًا بواسطة الجهاز. يعد العنصر الآمن في Ledger مسؤولاً عن حفظ المفاتيح الخاصة وتنفيذ العمليات الرئيسية.
إذا كان بإمكان المهاجم قراءة هذه الكلمات في تجاوز رابط الشاشة ثم إرسالها عبر الشبكة الخلوية، فمن الممكن الحصول على العبارة التذكيرية الكاملة بعد إكمال المستخدم للتهيئة. وفي العملية اللاحقة، لا يحتاج المتسلل إلى الوصول إلى المحفظة، ويمكنه استعادة العبارة التذكيرية من خلال محافظ أخرى متوافقة والتحكم في الأصول الموجودة في العنوان المقابل.
تم الحصول سرًا على الموزع المعتمد CryptoBilis:
CryptoBilis هو الموزع المعتمد لشركة Ledger في جنوب شرق آسيا. لا يطلب العديد من المستخدمين المعدات من Ledger (لأن الشحن من المصنع الفرنسي عبر البريد الفرنسي يستغرق وقتًا طويلاً). تم الاستحواذ على هذا التاجر سرًا في وقت مبكر من شهر مارس، كما تطلبت اتفاقية الاستحواذ أيضًا أن تظل عملية الاستحواذ سرية لمدة 6 أشهر على الأقل. كان من الواضح أن المتسللين كانوا يخططون لفترة طويلة.
يُعتقد حاليًا أن الشخص الذي استحوذ على CryptoBilis كان متسللًا من كوريا الشمالية. أولئك الذين لديهم القدرة على تخصيص وتعديل لوحات الدوائر الدقيقة وأجهزة التحكم الدقيقة ليسوا أشخاصًا عاديين بطبيعة الحال. ومع ذلك، لا تزال الصناعة قيد التحقيق ولا يمكن تأكيد هوية المتسلل في الوقت الحالي.
التعليقات