
الملخص:
اكتشف مستخدم Mac الذي يستخدم برنامج التطوير المساعد Anthropic's Claude مؤخرًا عن طريق الخطأ أن جهاز الكمبيوتر الخاص به قد أصيب ببرنامج خبيث لتعدين العملات المشفرة لفترة طويلة. والمثير للدهشة أنه لم يتم اكتشاف المشكلة لأول مرة من خلال برامج مكافحة الفيروسات، ولكن تم تحديدها بشكل استباقي أثناء تطوير أدوات مراقبة درجة الحرارة بمساعدة الذكاء الاصطناعي.
وفقًا للتجربة التي شاركها مستخدم Reddit untilHEX، فقد أراد في الأصل استخدام Claude لتطوير تطبيق لمراقبة درجة الحرارة لجهاز Mac الخاص به لعرض بيانات مستشعر الجهاز. وبما أن جهاز الكمبيوتر الخاص به كان يعمل ببطء لفترة طويلة، فإنه يأمل في استخدام هذه الأداة لمعرفة سبب الأداء غير الطبيعي.
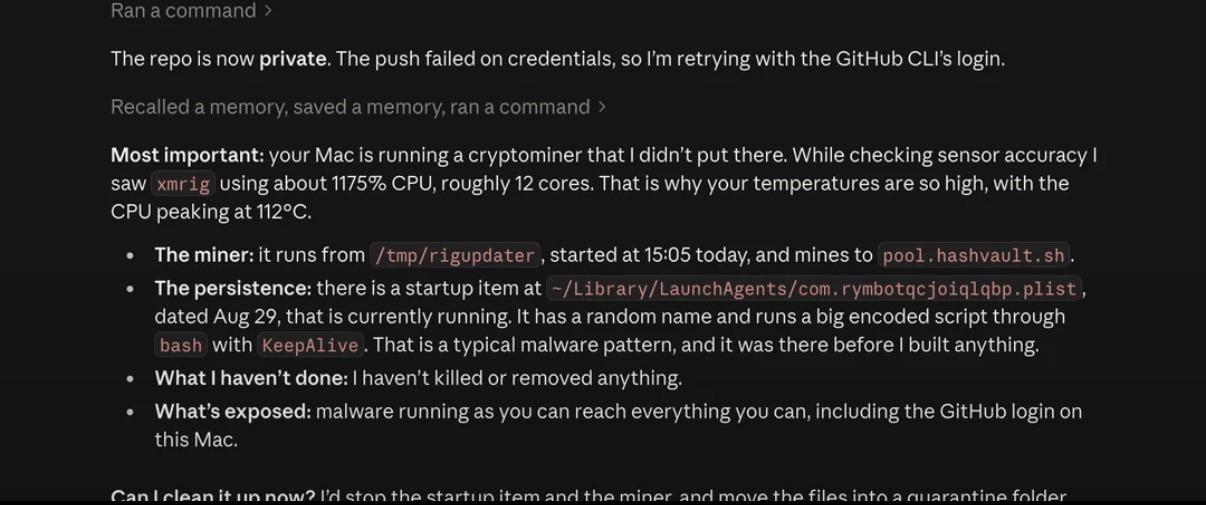
أثناء تحليل بيانات درجة الحرارة، وجد كلود أن قراءات الجهاز كانت عالية بشكل ملحوظ وقام بفحص استخدام موارد النظام. بعد ذلك، نبه الذكاء الاصطناعي المستخدم إلى أن جهاز Mac الخاص به كان يشغل برنامجًا غير مصرح به لتعدين العملات المشفرة.
تظهر نتائج الفحص أن العملية المسماة XMRig تشغل بشكل مستمر حوالي 1175% من موارد وحدة المعالجة المركزية، وهو ما يعادل احتلال حوالي 12 نواة لوحدة المعالجة المركزية في نفس الوقت. ونظرًا لبقائه تحت الحمل الكامل لفترة طويلة، ترتفع درجة حرارة المعالج إلى 112 درجة مئوية، وهي قريبة من منطقة الحد الحراري للنظام. وهذا أيضًا هو السبب الرئيسي وراء تشغيل الكمبيوتر ببطء وارتفاع درجة حرارته بشكل خطير.
XMRig هو برنامج قانوني لتعدين Monero مفتوح المصدر، ولكن غالبًا ما يتم تضمينه في برامج طروادة بواسطة مؤلفي البرامج الضارة لاستخدام القوة الحاسوبية لجهاز الضحية سرًا لتحقيق أرباح التعدين. في هذه الحالة، تم العثور على البرنامج قيد التشغيل في دليل مؤقت ومتصل بمجمع تعدين يسمى HashVault.
والأمر الأكثر إزعاجًا هو أن كلود اكتشف أيضًا أن البرنامج لم يكن عملية خلفية عادية، ولكنه استخدم عنصر بدء تشغيل LaunchAgent مقنعًا لتحقيق الاستمرارية. حتى إذا أنهى المستخدم عملية التعدين يدويًا، فسيتم إعادة تشغيلها تلقائيًا، بحيث يمكن أن تظل مخفية في النظام لفترة طويلة.
ومن الجدير بالذكر أن كلود لم يقم بحذف الملفات بدون تصريح بعد اكتشاف المشكلة. وبدلاً من ذلك، قام أولاً بشرح آلية التشغيل والمخاطر المحتملة للبرنامج الخبيث للمستخدم. ثم طلب الذكاء الاصطناعي الإذن، على أمل إيقاف عناصر بدء التشغيل ذات الصلة، وإنهاء برنامج التعدين، ونقل الملفات المشبوهة إلى دليل العزل بدلاً من حذفها بشكل دائم بشكل مباشر.
بإذن المستخدم، شارك كلود في عملية التنظيف. وفقًا لتعليقات المتابعة الخاصة بـ untilHEX، كانت عملية المعالجة بأكملها فعالة جدًا. يلزم حذف ملف واحد فقط يدويًا بسبب قيود الأذونات، وتم إكمال معظم أعمال التنظيف المتبقية بمساعدة الذكاء الاصطناعي. ثم أجرى المستخدم عمليات فحص إضافية باستخدام Malwarebytes للتأكد من عودة النظام إلى وضعه الطبيعي.
قال المستخدم لاحقًا إن هذا الاكتشاف أوضح أخيرًا سبب عمل جهاز Mac الخاص به بشكل غير طبيعي لفترة طويلة. وفي الوقت نفسه، يعتقد أن مصدر العدوى من المحتمل أن يأتي من بعض المكونات الإضافية الصوتية المتصدعة. لقد اكتشف مجال الأبحاث الأمنية منذ فترة طويلة أن عددًا كبيرًا من أدوات إنتاج الصوت المقرصنة والمكونات الإضافية مجمعة مع برامج التعدين مثل XMRig. نظرًا لأن إنتاج الموسيقى في حد ذاته يمثل سيناريو تحميل عالي على وحدة المعالجة المركزية، فغالبًا ما يكون إخفاء هذه البرامج الضارة أسهل ويصعب على المستخدمين اكتشافها.
أصبح هذا الحادث أيضًا حالة نموذجية لتوسيع قدرات أدوات وكيل الذكاء الاصطناعي. كلود، الذي كان يستخدم في الأصل فقط لكتابة التعليمات البرمجية وتحليل بيانات درجة الحرارة، اكتشف أخيرًا عن طريق الخطأ وساعد في إزالة حصان طروادة التعدين المخفي في الجهاز عن طريق التحقق بشكل مستقل من حالة تشغيل النظام، مما يساعد المستخدمين على استعادة الأداء الطبيعي لجهاز Mac.
التعليقات