
الملخص:
عند استخدام جهاز كمبيوتر يعمل بنظام التشغيل Windows، يعد الضغط على Ctrl+Alt+Delete (مجموعة المفاتيح الثلاثة) عملية مألوفة لدى كل مستخدم قديم تقريبًا. يمكنه فتح خيارات أمان النظام، مما يسمح للمستخدمين بقفل الكمبيوتر، أو تبديل الحسابات، أو تسجيل الخروج، أو تغيير كلمات المرور، أو الدخول إلى مدير المهام. ومع ذلك، فإن هذا المزيج الرئيسي، الذي تم استخدامه لعقود من الزمن، جعل بيل جيتس، المؤسس المشارك لشركة Microsoft، يشعر بالندم دائمًا. وقد صرح علنًا أنه إذا أمكن إعادة تصميم هذه الميزة، فإنه يفضل استخدام زر واحد فقط بدلاً من الضغط على ثلاثة أزرار في نفس الوقت.
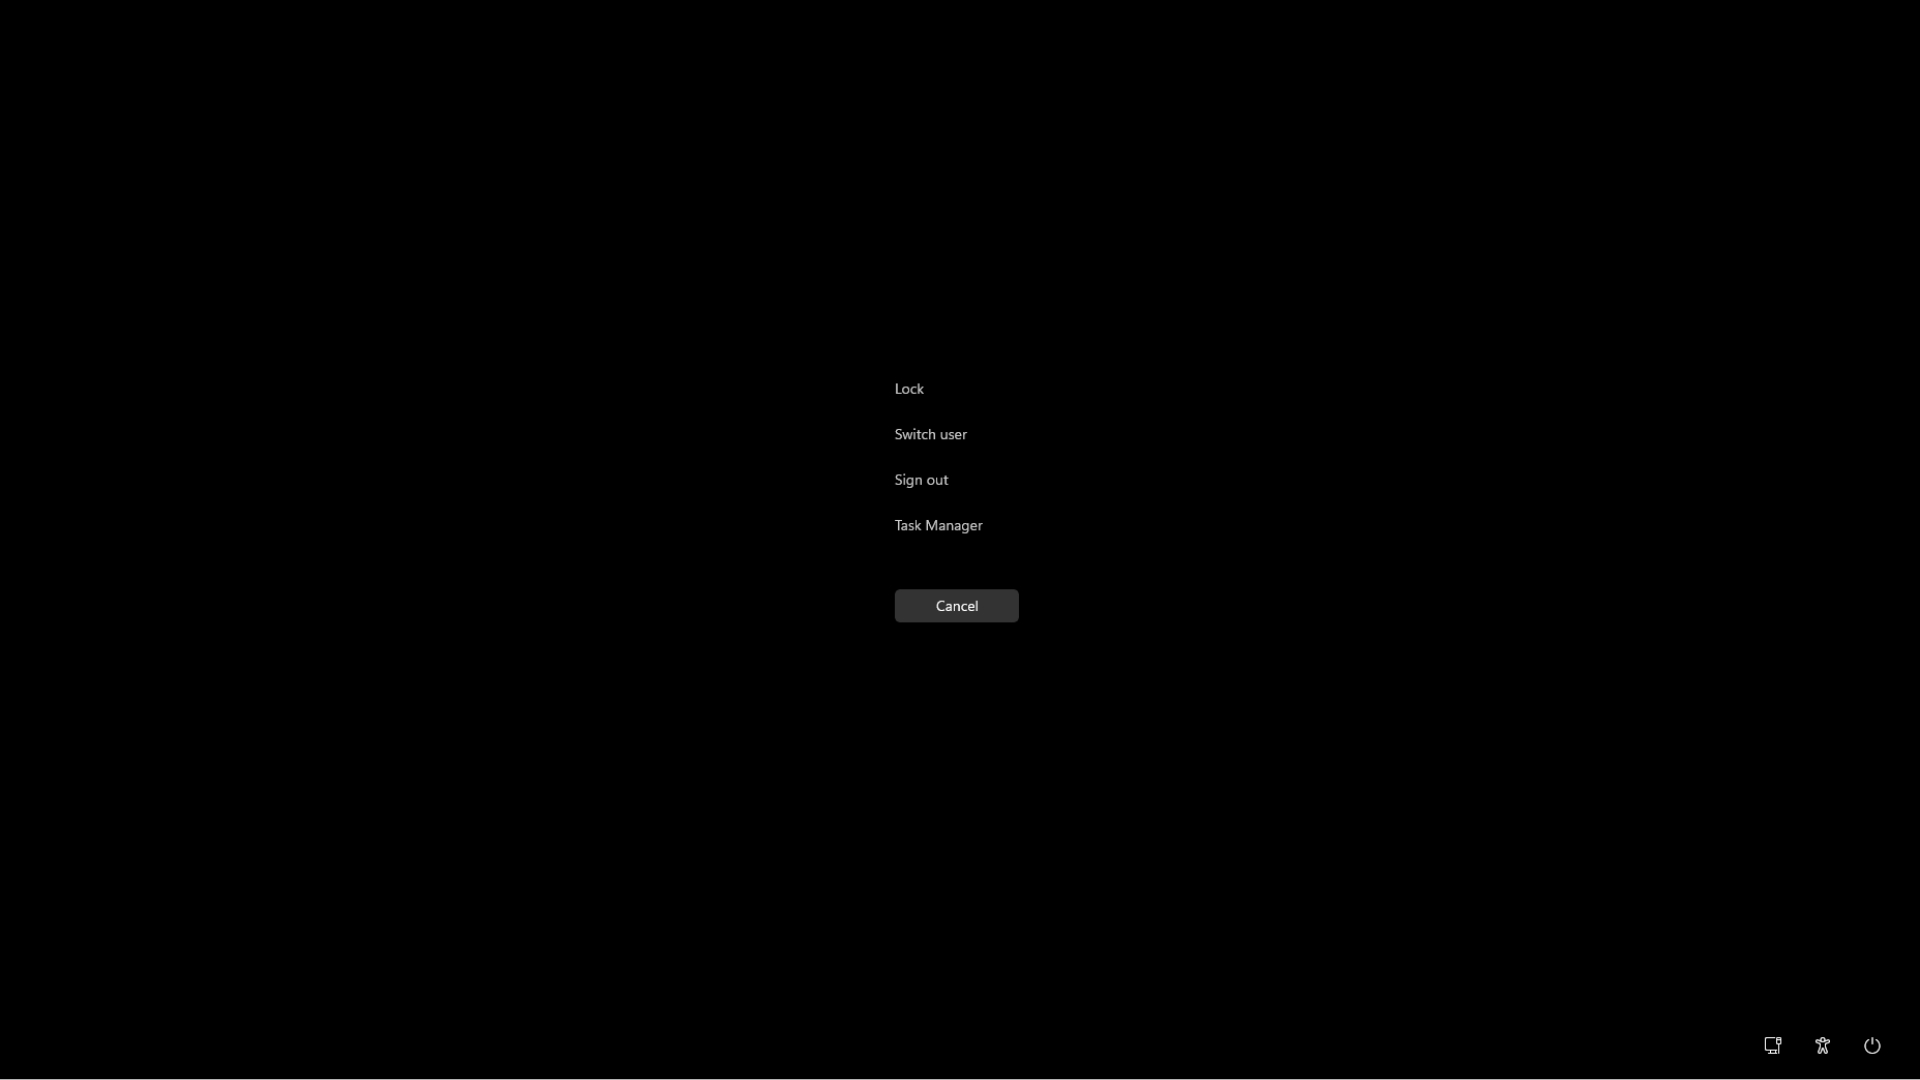
واليوم، لا يزال Windows 11 محتفظًا بهذا التصميم. لقد تطور مفتاح الاختصار الذي يبدو أخرقًا في الواقع من وظيفة إعادة التشغيل لأجهزة الكمبيوتر الشخصية المبكرة إلى آلية تسجيل الدخول الآمنة لأنظمة التشغيل الحديثة. كما أنه يعكس المفاضلة بين الراحة والأمان في تصميم الكمبيوتر.
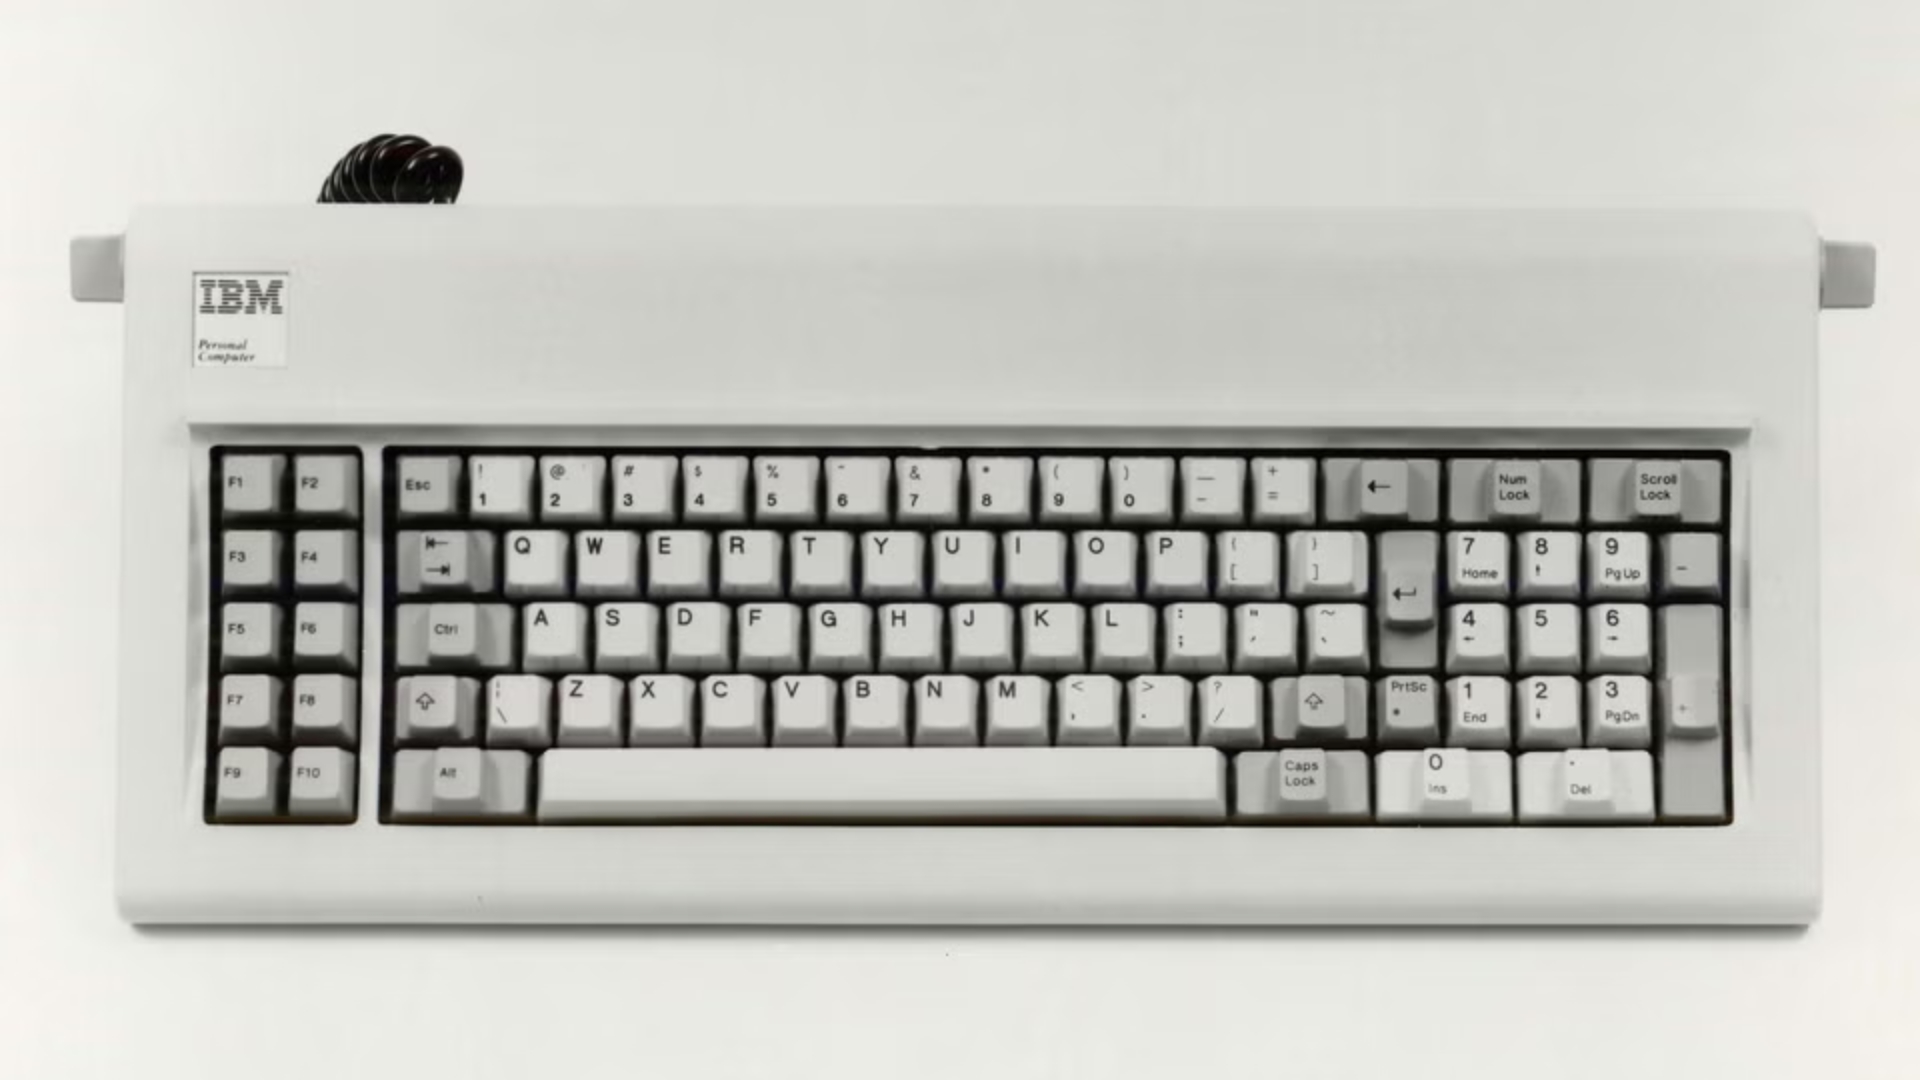
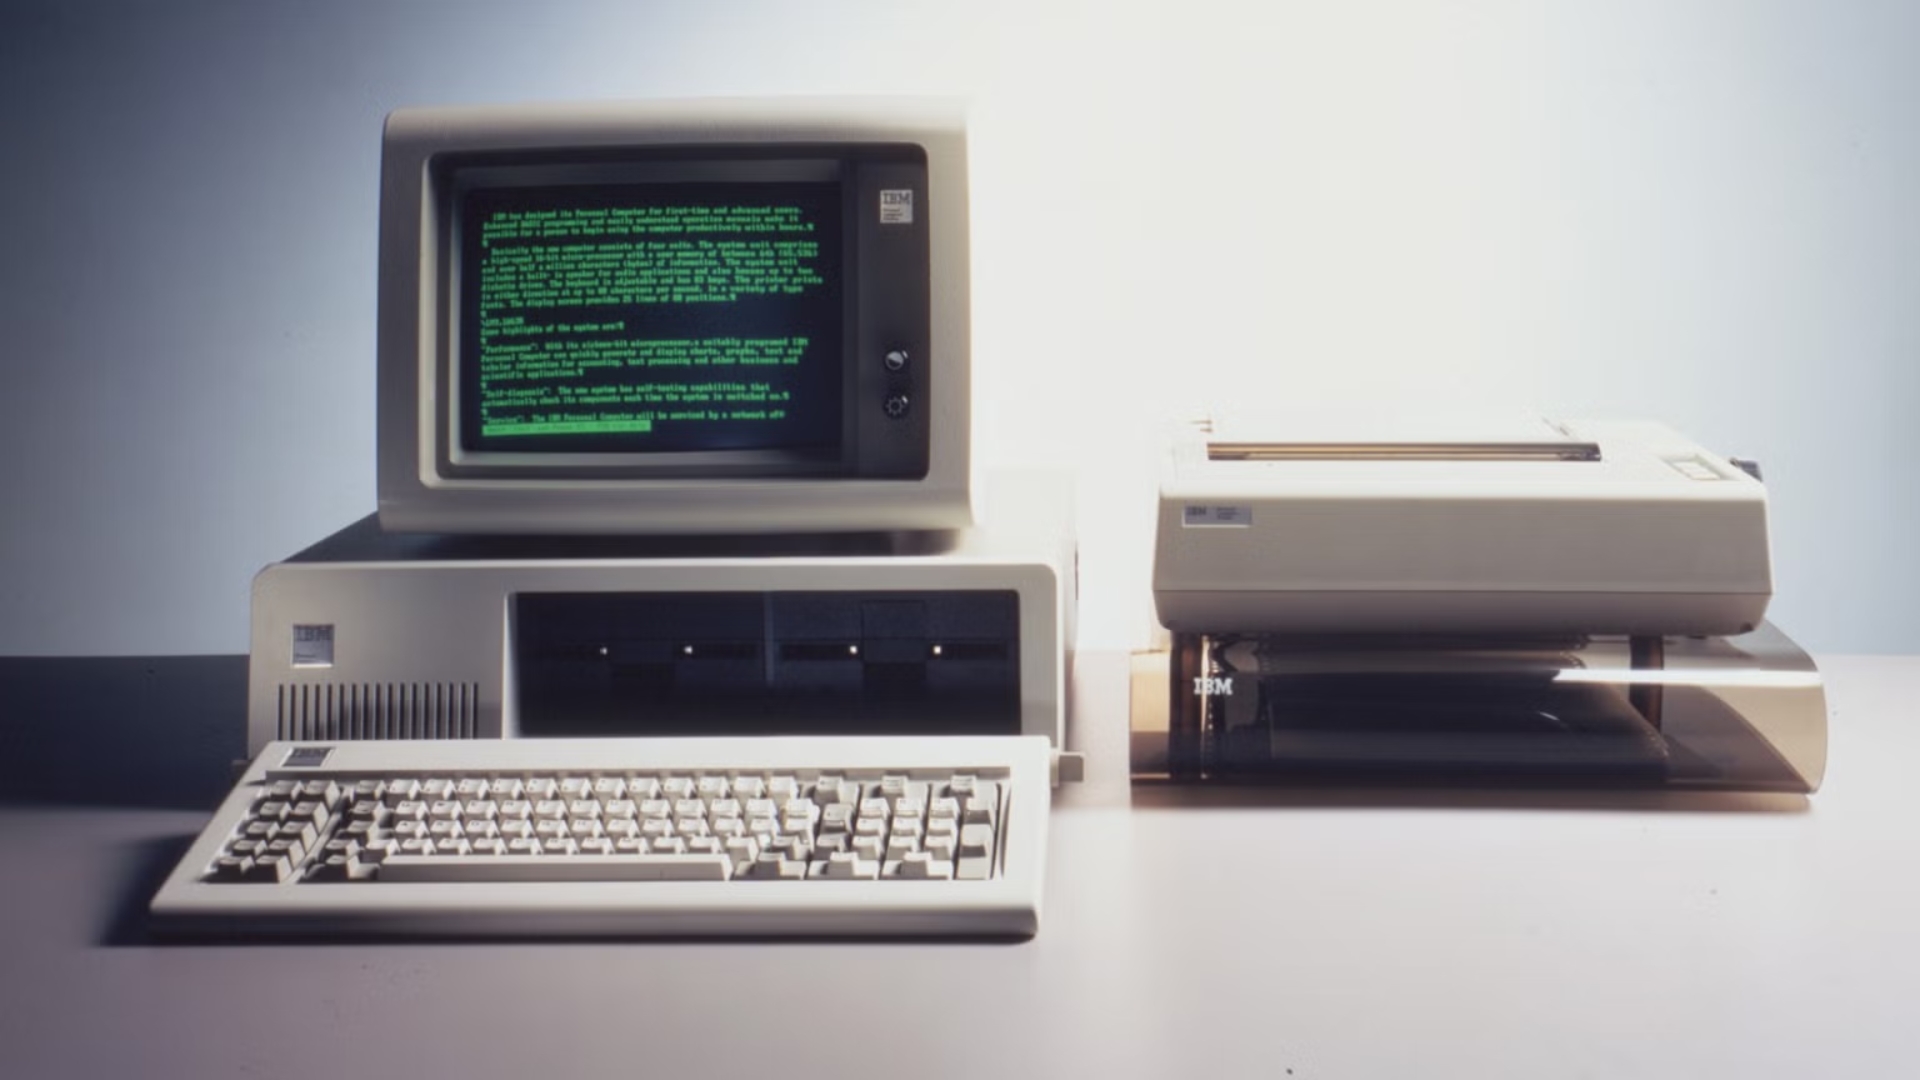
لم يتم اختراع Ctrl+Alt+Delete في الأصل بواسطة Microsoft، ولكنه جاء من مهندس IBM David Bradley. في عام 1981، شارك برادلي في تطوير الكمبيوتر الشخصي الأصلي لشركة IBM وكان مسؤولاً عن كتابة ROM BIOS، وهو الجزء الأول من البرنامج الأساسي الذي يعمل عند بدء تشغيل الكمبيوتر.
في ذلك الوقت، لم تكن أجهزة الكمبيوتر الشخصية مستقرة بما فيه الكفاية، وكانت البرامج تتعطل في كثير من الأحيان. في هذه الحالة، يمكن للمستخدمين عادةً إيقاف تشغيل الكمبيوتر وإعادة تشغيله فقط. في كل مرة تقوم فيها بإعادة التشغيل، تحتاج إلى إعادة تنفيذ برنامج الاختبار الذاتي للتشغيل، الأمر الذي يستغرق وقتًا طويلاً ويؤثر على كفاءة عمل المطور.
لحل هذه المشكلة، كتب برادلي برنامج إعادة تشغيل يمكن تشغيله بواسطة لوحة المفاتيح، بحيث يمكن للمستخدمين إعادة تشغيل الكمبيوتر مباشرة دون إيقاف تشغيل الطاقة. كانت هذه الميزة في الأصل مخصصة في المقام الأول للمبرمجين والأشخاص الذين يكتبون الوثائق الفنية، ولم يتم تصميمها خصيصًا للمستهلكين العاديين.
في البداية، فكر برادلي في استخدام مجموعة المفاتيح Ctrl+Alt+Esc، لكنه تحول لاحقًا إلى الحذف. أحد الأسباب هو أن Ctrl وAlt يقعان على الجانب الأيسر من لوحة المفاتيح، بينما يقع الحذف على لوحة المفاتيح الرقمية اليمنى، ويحتاج المستخدمون إلى كلتا اليدين لإكمال العملية. وهذا يقلل من فرصة تشغيل وظيفة إعادة التشغيل عن طريق الخطأ.
أصبح هذا التصميم فيما بعد أحد أشهر مفاتيح الاختصار في تاريخ كمبيوتر IBM الشخصي. في عام 2001، في حفل إحياء الذكرى العشرين لميلاد الكمبيوتر الشخصي لشركة IBM، قال برادلي مازحًا عندما كان على نفس المسرح مع جيتس: "ربما أكون قد اخترعت مجموعة المفاتيح هذه، لكنني أعتقد أن بيل جعلها مشهورة".
أعطت Microsoft لاحقًا مجموعة المفاتيح هذه غرضًا مختلفًا تمامًا. في عام 1993، تم إطلاق نظام التشغيل Windows NT 3.1 رسميًا. على عكس Windows المبكر، والذي كان مخصصًا للمستخدمين الفرديين بشكل أساسي، يولي Windows NT المزيد من الاهتمام لاستقرار النظام وإدارة الحقوق والأمان على مستوى المؤسسة.
في ذلك الوقت، كانت Microsoft بحاجة إلى تصميم آلية تسجيل دخول آمنة لنظام التشغيل Windows NT. الشرط الأساسي هو أن المستخدمين يجب أن يكونوا قادرين على التأكد من خلال عملية خاصة أنهم يتفاعلون مع واجهة تسجيل الدخول الحقيقية لنظام التشغيل، بدلاً من خداعهم بنافذة تسجيل دخول مزيفة بواسطة برنامج عادي.
إذا كان بإمكان أحد التطبيقات الشائعة أن يعرض بشكل عشوائي نافذة تبدو تمامًا مثل شاشة تسجيل الدخول إلى النظام، فقد يخدع المستخدمين لإدخال كلمات المرور الخاصة بهم وإرسال بيانات الاعتماد هذه إلى أحد المهاجمين. لذلك، أراد فريق Windows NT العثور على مجموعة مفاتيح خاصة لا يمكن للتطبيقات العادية اعتراضها أو انتحالها.
وفقًا لذكريات مهندس Microsoft لاري أوسترمان، بحث جيم كيلي، الذي كان مسؤولاً عن تصميم الأمان ذي الصلة، عن مجموعة مفاتيح مناسبة واختار أخيرًا Ctrl+Alt+Delete. وبما أن هذه المجموعة كانت تُستخدم بالفعل لإعادة تشغيل الكمبيوتر ولم تكن مشغولة بالتطبيقات المنشورة الأخرى، فقد كان اختيارًا مناسبًا.
في نظام التشغيل Windows NT، يؤدي الضغط على Ctrl+Alt+Delete إلى تشغيل تسلسل الاهتمام الأمني (SAS) للنظام. يقوم النظام بعد ذلك بعرض واجهة آمنة من خلال آلية تسجيل الدخول الموثوقة، حيث يمكن للمستخدم المصادقة عن طريق إدخال كلمة المرور أو رقم التعريف الشخصي أو استخدام البطاقة الذكية.
لا تعني هذه الآلية أنه طالما تم الضغط على ثلاثة مفاتيح، فلن يتعرض الكمبيوتر للهجوم أبدًا. إذا اكتسبت البرامج الضارة امتيازات نظام عالية بما فيه الكفاية، فقد لا تزال تعرض أمان النظام للخطر. ولكن ضمن الحدود الأمنية العادية، يمكن أن تساعد تسلسلات المفاتيح الخاصة المستخدمين على التمييز بين واجهة تسجيل الدخول الحقيقية للنظام والنوافذ المزيفة بواسطة البرامج العادية.
حظي ندم جيتس بشأن هذا التصميم باهتمام واسع النطاق لأول مرة في عام 2013. في ذلك الوقت، في إحدى الفعاليات بجامعة هارفارد، سأله المضيف ديفيد روبنشتاين عن سبب حاجته إلى الضغط على مفاتيح Ctrl وAlt وDelete في نفس الوقت عند تسجيل الدخول إلى Windows.
أوضح جيتس أن هذا التصميم كان يهدف في الأصل إلى السماح بتمرير عمليات لوحة المفاتيح مباشرة إلى البرامج ذات المستوى الأدنى لضمان قيام المستخدمين بتشغيل نظام التشغيل المتوقع بدلاً من واجهة تسجيل الدخول المزيفة. ومع ذلك، فقد أرجع لاحقًا إزعاج التصميم إلى قيود تصميم لوحة مفاتيح IBM في ذلك الوقت، قائلاً إن Microsoft أرادت في الأصل استخدام زر واحد فقط، لكنها لم تحصل على تعاون من IBM، ووصف هذه النتيجة بأنها "خطأ".
في عام 2017، في منتدى بلومبرج للأعمال العالمية، أعرب جيتس عن وجهات نظر مماثلة مرة أخرى. وقال إنه إذا كان بإمكانه الاختيار مرة أخرى، فإنه يفضل التشغيل بزر واحد.
ومع ذلك، فإن هذا التفسير لا يخلو من الجدل. أشارت بعض وسائل الإعلام التقنية إلى أنه حتى لو لم توفر شركة IBM مفاتيح مخصصة في ذلك الوقت، فإن Microsoft ستكون لاحقًا قادرة تمامًا على إضافة مفاتيح مستقلة لتصميم لوحة المفاتيح الخاصة بها. في الواقع، قدمت Microsoft مفاتيح خاصة بنظام Windows على لوحة المفاتيح Natural Keyboard التي تم إطلاقها في عام 1994. ولذلك، فإن حقيقة أن Ctrl+Alt+Delete لا تزال تستخدم حتى اليوم لا يمكن أن تعزى بالكامل إلى تصميم لوحة المفاتيح الخاصة بشركة IBM في ذلك الوقت.
في نظام التشغيل Windows 11، سيستمر Ctrl+Alt+Delete في فتح واجهة أمان النظام. يمكن للمستخدمين اختيار قفل الكمبيوتر، أو تبديل المستخدمين، أو تسجيل الخروج من الحساب، أو تغيير كلمة المرور، أو بدء تشغيل مدير المهام. وتتركز هذه الوظائف في نفس الواجهة لتسهيل دخول المستخدمين إلى عمليات إدارة النظام بسرعة عند الحاجة.
ومع ذلك، لا يتعين على المستخدم المنزلي العادي عادةً الضغط على مجموعة المفاتيح هذه في كل مرة يقوم فيها بتسجيل الدخول. لن يجبر Windows 11 جميع المستخدمين على استخدام Ctrl+Alt+Delete قبل تسجيل الدخول بشكل افتراضي، ولكن بيئات الشركات وأجهزة الكمبيوتر ذات تكوينات الأمان الخاصة يمكن أن تتطلب من المستخدمين إجراء هذه العملية.
توجد الإعدادات ذات الصلة في خيار "تسجيل الدخول التفاعلي: لا حاجة للضغط على Ctrl+Alt+Delete" في سياسة الأمان المحلية. يمكن للمسؤولين أن يقرروا ما إذا كان يجب استخدام تسلسل الاهتمام الأمني قبل تسجيل الدخول عن طريق تمكين هذه السياسة أو تعطيلها. بالنسبة لأجهزة الكمبيوتر التي تنضم إلى مجال مؤسسي أو تتم إدارتها بواسطة سياسة أمان المؤسسة، قد يتم تكوين هذا المتطلب بواسطة المسؤول.
لا يوفر Windows 11 Home Edition محررًا كاملاً لسياسة الأمان المحلية، ولكن لا يزال بإمكان المستخدمين إدارة متطلبات تسجيل الدخول الآمن من خلال الخيارات ذات الصلة في إعدادات حساب المستخدم. تشير Microsoft إلى أنه على الرغم من أن التخلص من ضغطات المفاتيح القسرية يمكن أن يجعل عملية تسجيل الدخول أكثر ملاءمة، إلا أنه سيقلل أيضًا من مستوى الحماية ضد واجهات تسجيل الدخول المزورة.
إذا كان المستخدم يريد فقط فتح "إدارة المهام"، فليست هناك حاجة إلى المرور عبر واجهة Ctrl+Alt+Delete. يوفر Windows أيضًا مفتاح الاختصار Ctrl+Shift+Esc، والذي يمكنه بدء تشغيل إدارة المهام مباشرةً. تعد هذه الطريقة أسرع للمستخدمين الذين يحتاجون غالبًا إلى عرض العمليات أو إنهاء البرامج غير المستجيبة أو التحقق من استخدام موارد النظام.
في الأجهزة اللوحية التي لا تحتوي على لوحات مفاتيح تقليدية، يوفر Windows أيضًا عمليات بديلة مقابلة. على سبيل المثال، يمكن لبعض الأجهزة استخدام مجموعة من مفتاح التشغيل ومفتاح خفض مستوى الصوت لتشغيل عمليات أمان النظام، اعتمادًا على تصميم أجهزة الجهاز.
من الجدير بالذكر أن Microsoft واصلت إضافة مفاتيح مخصصة جديدة إلى لوحة مفاتيح Windows في السنوات الأخيرة. سيتم تجهيز بعض لوحات المفاتيح التي تم إطلاقها في عام 2024 بمفاتيح مساعد طيار مخصصة للاتصال السريع بمساعد الذكاء الاصطناعي. ومع ذلك، لم تطلق Microsoft بعد حل تسجيل الدخول الآمن بمفتاح واحد ليحل محل Ctrl+Alt+Delete.
وهذا لا يعني أن Microsoft ليس لديها القدرة على تغيير هذا التصميم، ولكن لأن مجموعة المفاتيح هذه قد تم دمجها بعمق في بنية أمان Windows وعادات المستخدم ونظام إدارة المؤسسة. قد يتضمن تغييره بشكل متسرع العديد من الجوانب مثل التوافق وعادات التشغيل وآليات الأمان.
منذ الوقت الذي تم استخدامه فيه في الأصل لإعادة تشغيل أجهزة كمبيوتر IBM الشخصية العالقة بسرعة، وحتى الآن تولي وظيفة تسجيل الدخول الآمن للنظام، تجاوز Ctrl+Alt+Delete غرض التصميم الأصلي الخاص به بكثير. يبدو وكأنه مجرد مفتاح اختصار مرهق بعض الشيء، ولكنه يتحمل المسؤولية المهمة المتمثلة في التمييز بين واجهات النظام الموثوقة والتطبيقات العادية.
يأمل جيتس في تبسيط ثلاثة أزرار في زر واحد، وهو ما يعكس سعيه لتحقيق الراحة التشغيلية؛ بينما تستمر Microsoft في الاحتفاظ بمجموعة المفاتيح هذه، مما يعكس التركيز على مسارات التشغيل الموثوقة في تصميم أمان النظام. مع استمرار Windows في التطور، ما إذا كانت مجموعة المفاتيح هذه، التي ولدت في عام 1981، ستتقاعد في النهاية من مرحلة التاريخ، لا يزال سؤالًا بلا إجابة.
التعليقات