الملخص:
أعلنت Google أنها قامت بتعليق قناة إرسال الثغرات الأمنية في المنتج في برنامج مكافآت الثغرات الأمنية في البرامج مفتوحة المصدر (OSS VRP). والسبب هو أن عددًا كبيرًا من تقارير الثغرات الأمنية غير الصالحة الناتجة عن الذكاء الاصطناعي تستمر في التدفق، مما يضع ضغطًا كبيرًا على المهندسين ومشرفي المصادر المفتوحة المسؤولين عن المراجعة. ووفقًا لإشعار أصدرته جوجل في الأول من أكتوبر، فقد دخل هذا التعليق حيز التنفيذ رسميًا، وتتوقع الشركة تقديم المزيد من التحديثات في الربع الأول من عام 2027 بعد إعادة تعديل الآليات ذات الصلة.
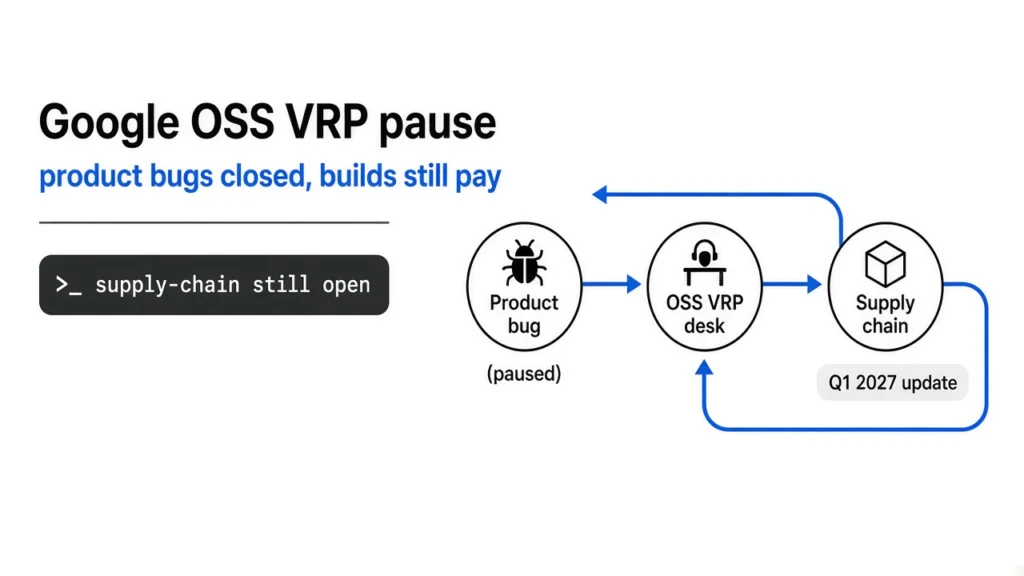
OSS VRP هو برنامج مكافآت أمنية أنشأته Google للنظام البيئي مفتوح المصدر، ويهدف إلى تشجيع الباحثين المستقلين على اكتشاف الثغرات الأمنية والكشف عنها بشكل مسؤول. في هذا المشروع، تغطي فئة ثغرات المنتج بشكل أساسي عيوب التعليمات البرمجية والأخطاء المنطقية وثغرات التصميم ومشكلات أخرى في مستودع التعليمات البرمجية العام لـ Google.
صرحت Google أن هذا التعليق يستهدف فقط فئات إرسال ثغرات المنتج ولا يؤثر على التقارير التي تم إرسالها قبل 1 أكتوبر. وفي الوقت نفسه، ستستمر تقارير أمان سلسلة التوريد في OSS VRP في قبول عمليات الإرسال. بالنسبة لبعض نقاط الضعف في مستودع الأكواد البرمجية التي تؤثر على منتجات Google السحابية، قد تستمر الشركة في تلقي التقارير ذات الصلة من خلال قناة Cloud VRP.
من المفهوم أن أبحاث الثغرات التقليدية غالبًا ما تتطلب من الباحثين استثمار الكثير من الوقت في تحليل التعليمات البرمجية والتحقق من المشكلات وكتابة تقارير فنية كاملة. ومع ذلك، مع الشعبية السريعة لنماذج اللغات الكبيرة وأدوات التنقيب الآلية عن الثغرات، تم تخفيض عتبة إنشاء تقارير الثغرات الأمنية بشكل كبير. بدأ المزيد والمزيد من المستخدمين في استخدام الذكاء الاصطناعي لمسح الرموز تلقائيًا وإنشاء عمليات إرسال الثغرات الأمنية على دفعات.
المشكلة هي أن الكثير من هذه التقارير ليس لها قيمة حقيقية. تزعم العديد من التقارير أنها اكتشفت ثغرات أمنية، ولكن بعد المراجعة اليدوية، تبين أنها إما "أوهام" نموذجية أو لا توجد ثغرات أمنية قابلة للاستغلال على الإطلاق. نظرًا لأن جميع التقارير لا تزال بحاجة إلى التحقق منها واحدًا تلو الآخر من قبل فريق الأمان، يتم قضاء الكثير من الوقت في التحقق من المعلومات الخاطئة بدلاً من التعامل مع المشكلات الأمنية الحرجة الحقيقية.
أشار المطلعون على الصناعة إلى أن هذا النوع من الظاهرة قد انتشر تدريجيًا في مجتمع المصادر المفتوحة وصناعة الأمن. بفضل أدوات الذكاء الاصطناعي المبتكرة القادرة على إنتاج تحليل فني ذو مظهر احترافي بسرعة، تواجه برامج مكافأة الأخطاء ضغوط فحص غير مسبوقة. إن العمل البحثي حول الثغرات الأمنية الذي كان يعتمد في الأصل على الخبرة اليدوية قد تم تخفيفه الآن بسبب عدد كبير من التقديمات الآلية منخفضة الجودة.
ويقال إن مهندسي Google ومشرفي المشاريع مفتوحة المصدر تعرضوا لآلاف التقارير غير الصالحة. بعض التقارير منظمة بشكل جيد وموضحة بالتفصيل، ولكن بعد التحقق منها، تبين عدم وجود ثغرة أمنية حقيقية. يتعين على فرق الصيانة بذل الكثير من الجهد لاستكشاف أخطاء رسائل الخطأ هذه وإصلاحها، مما يؤخر المشكلات الأمنية الحقيقية.
في الواقع، هذه ليست المرة الأولى التي يحدث فيها موقف مماثل. لقد تعرض مجتمع Linux أيضًا لضغوط من قبل بسبب العدد الكبير من تقارير الثغرات الكاذبة التي أنشأها الذكاء الاصطناعي. صرح بعض المشرفين علنًا أنه يتعين عليهم قضاء المزيد والمزيد من الوقت في التعامل مع المشكلات غير الموجودة بدلاً من إصلاح العيوب الحقيقية. حتى أن بعض المشاريع قامت بتعديل سير العمل ذي الصلة نتيجة لذلك.
يعتقد الأشخاص العاملون في مجال الأبحاث الأمنية أن هذا الحادث يعكس التحديات الجديدة التي جلبها الذكاء الاصطناعي التوليدي. وفي حين أن الذكاء الاصطناعي يمكن أن يساعد الباحثين في تحديد المشاكل المحتملة، فإن التقارير الآلية واسعة النطاق يمكن أن تثقل كاهل النظام البيئي الأمني دون وجود آليات تحقق كافية.
قالت Google إنه يمكن للباحثين الاستمرار في المشاركة في برامج مكافآت الأخطاء الأخرى أثناء إعادة تصميم عمليات المراجعة والتقديم ذات الصلة. وتأمل الشركة في تحقيق التوازن بين العلاقة بين البحث المدعوم بالذكاء الاصطناعي وجودة التقارير من خلال آليات جديدة لاستئناف العمليات العادية للبرامج ذات الصلة في المستقبل.
التعليقات