الملخص:
اكتشفت منظمة الأبحاث الأمنية Report URI، الليلة الماضية، حادثًا أمنيًا كبيرًا أثناء عمليات التفتيش اليومية. شمل هذا الحادث الأمني 178 شركة أو موقعًا إلكترونيًا مشهورًا عالميًا مثل BBC وCNN وHSBC وSalesforce وGitLab وIKEA. تلاعب المتسللون بمحتوى موقع الويب وقاموا بتحميل نصوص برمجية ضارة. يستفيد هذا البرنامج النصي الضار من إطار عمل اختراق DarkSword لاستهداف المستخدمين الذين يستخدمون الإصدارات الأقدم من iOS 13-18.x.
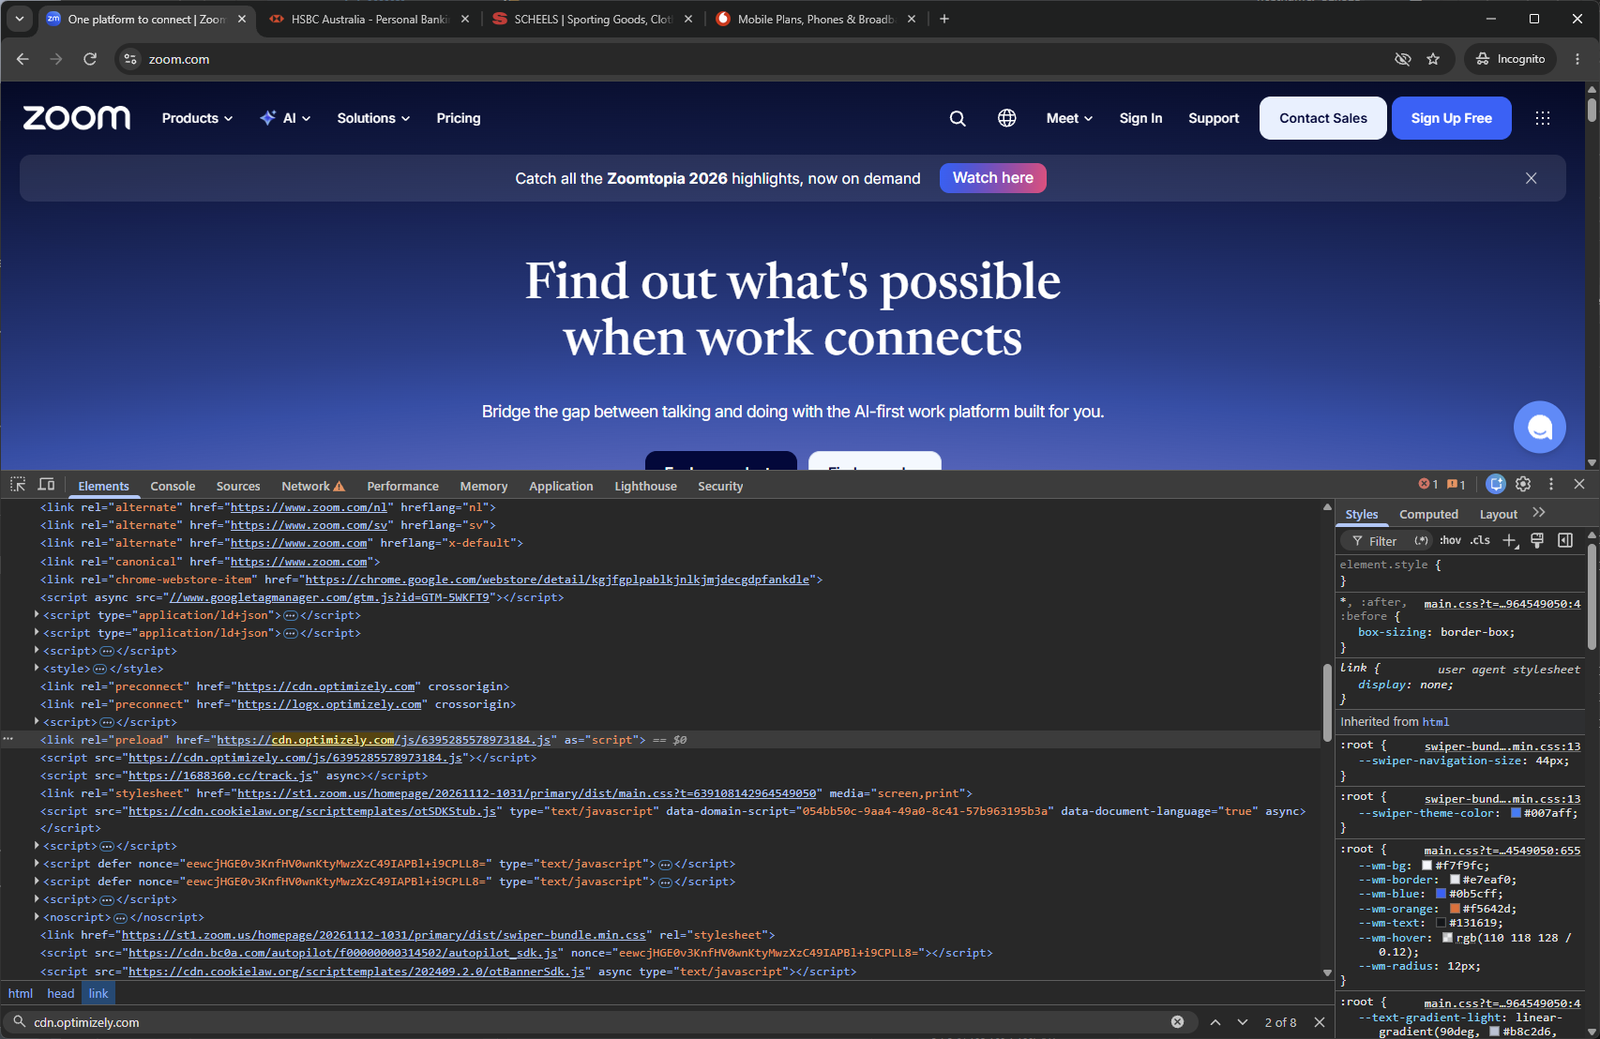
كان الغرض الرئيسي من هجوم القراصنة هذا هو سرقة معلومات العملة المشفرة أو الحساب المصرفي، كما أن السماح بتسمم العديد من مواقع الويب على دفعات ينطوي بشكل طبيعي على هجمات سلسلة التوريد. تستخدم جميع مواقع الويب هذه الخدمات التي تقدمها Optimizely، وتم استغلال المنتجات ذات الصلة من قبل المتسللين بسبب الثغرات الأمنية.
يكتب المتسللون تعليمات برمجية ضارة في مشاريع عملاء Optimizely:
يتم استخدام Optimizely Web لتجربة مواقع الويب والعرض المخصص. يمكن للعملاء إضافة تعليمات برمجية مخصصة في حقل Project JavaScript الخاص بالمشروع، ثم يقوم موقع الويب بتحميل البرنامج النصي للمشروع من Optimizely CDN، وسيتم تشغيل هذه الموارد في متصفح الزائر.
قالت شركة Optimizely في تحديث حالة المتابعة إن المتسللين استغلوا الثغرات الأمنية في منتجاتها التجريبية لإضافة نصوص JavaScript ضارة إلى مشاريع العملاء. ستدخل البرامج النصية إلى الصفحة جنبًا إلى جنب مع البرنامج النصي Optimizely الذي يقوم موقع الويب بتحميله بشكل طبيعي، لذلك سيبدو عاديًا عند الوصول إليه من خلال التصفح.
يقوم المتسللون بترقية البرامج النصية أثناء الهجوم لتحقيق المزيد من الأهداف:
يظهر الجدول الزمني الذي سجلته وكالة الأبحاث الأمنية أن البرنامج النصي Optimizely الخاص بهيئة الإذاعة البريطانية تمت ملاحظته لأول مرة وهو يقوم بتحميل تعليمات برمجية ضارة في الساعة 04:21 بالتوقيت العالمي يوم 16 نوفمبر؛ في الساعة 08:28 بالتوقيت العالمي، قامت صفحة بي بي سي أولاً بتحميل حمولة الهجوم الخارجي 1688360 [.] cc/track.js.
واصل المتسللون بعد ذلك تعديل حمولة الهجوم، وسجلت وكالة الأبحاث الأمنية 26 نسخة مختلفة في ذلك اليوم. على سبيل المثال، في الساعة 13:43 بالتوقيت العالمي المنسق، أضاف المتسلل وحدة سرقة البطاقة المصرفية إلى الحمولة، ثم أضاف لاحقًا إطار عمل اختراق DarkSword لشن هجمات ضد الإصدارات الأقدم من أنظمة iOS.
الغرض الرئيسي هو سرقة المحافظ والبطاقات المصرفية وغيرها من البيانات:
تحتوي الحمولة الضارة التي أسقطها المتسلل على مجموعة متنوعة من الوظائف. سيقوم البرنامج النصي الضار أولاً بجمع المعلومات الأساسية للزائر مثل نظام التشغيل والإصدار والمتصفح، وإرجاع عمليات الحمولة الضارة المختلفة بناءً على هذه المعلومات. تشمل السلوكيات الضارة التي تمت ملاحظتها حتى الآن ما يلي:
استبدال عنوان كلمة المرور: ستقوم الحمولة الضارة بفحص النص والنماذج والروابط والحافظة وبعض طلبات الشبكة على الصفحة للعثور على عنوان محفظة صالح، ثم استبداله بعنوان يتحكم فيه المهاجم. يمكن للحمولة الضارة أيضًا مراقبة عملية النسخ، لذلك عندما يقوم المستخدم بنسخ عنوان المحفظة، سيتم استبداله تلقائيًا بعنوان يتحكم فيه المتسلل.
سرقة معلومات الحساب البنكي: ستبحث الحمولة الضارة عن رقم بطاقة الائتمان التي تم التحقق منها وتاريخ انتهاء الصلاحية ورمز الأمان CVV في نموذج الدفع الذاتي الخاص بموقع الويب والطلبات ذات الصلة، ثم ترسل هذه المعلومات إلى خادم يتحكم فيه المهاجم. لذلك، إذا قام المستخدم بإجراء عملية دفع، فقد يتم أيضًا تسريب المعلومات.
بالنسبة لنظام التشغيل iOS 13-18.x: ستقوم الحمولة الضارة بتحميل أسماء نطاقات icu مختلفة وصفحات مخفية وفقًا لإصدار iOS، لتوجيه الزائرين إلى المسارات ذات الصلة بـ DarkSword. في العينة، يتم توجيه iOS 13-17 إلى مسار Coruna، ويتم توجيه iOS 18.x إلى مسار DarkSword.
تقدم عملية التنظيف الحالية:
قامت شركة Optimize بتحديث حالتها في 17 تشرين الثاني (نوفمبر)، مشيرة إلى أنها قامت بإصلاح الثغرات الأمنية ذات الصلة بالمنتج، وإزالة التعليمات البرمجية المحقونة في المشاريع المتأثرة، وحماية حسابات العملاء، وإضافة تدابير لمنع إصدار التعليمات البرمجية غير المصرح بها بشكل أكبر. إلا أن حجم هذا الهجوم كبير جدًا، حيث يغطي مئات الآلاف أو حتى ملايين الزوار. من الصعب حاليًا تقدير الحجم المحدد للمستخدمين المتأثرين.
بالإضافة إلى ذلك، تعمل سياسة أمان المحتوى (CSP) على بعض مواقع الويب. أظهر الاستطلاع أن سياسات CSP لـ 24 موقعًا إلكترونيًا نجحت في منع تشغيل البرامج النصية الضارة. على الرغم من أن 17 موقعًا آخر يقوم بتحميل البرامج النصية، إلا أن اتصال src الخاص بهم يمنع نقل بعض البيانات، ولكن سيتم استبدال عنوان المحفظة الذي نسخه المستخدم.
يجب على المشغلين الذين يستخدمون Optimizely Web التحقق من Project JavaScript الخاص بكل مشروع والتعليمات البرمجية التجريبية المخصصة لـ 1688360 [.] cc وأسماء النطاقات .icu وatob() والبرامج النصية غير المعروفة. قم أيضًا بمراجعة أذونات الكتابة للحسابات ورموز واجهة برمجة التطبيقات وعمليات التكامل. يجب على المستخدمين الذين زاروا مواقع الويب المتأثرة التحقق من عناوين تحويل العملات المشفرة وبيانات البطاقة المصرفية الخاصة بهم. يجب على مستخدمي iPhone وiPad التحديث إلى أحدث إصدار من iOS على الفور.
بعض الشركات المتضررة:
فروع بنك HSBC: الولايات المتحدة وهونج كونج والمكسيك وسنغافورة وأستراليا والإمارات العربية المتحدة وماليزيا وفيتنام ومصر والفلبين
تكبير
بتلي
قوة المبيعات
جيتلاب
ايكيا
سي إن إن
بي بي سي
فوكس
بلومبرج
حظ
O2
فودافون أستراليا
خطوط ألاسكا الجوية
هانيويل هوم
هاينكن
جامعة تشامبرلين
ليفيس
التعليقات