
الملخص:
تم اكتشاف وجود ثغرة أمنية خطيرة في Microsoft Paint، وهي أداة الرسم المضمنة في نظام التشغيل Windows 11. في ظل ظروف معينة، يحتاج المهاجم فقط إلى إرسال حزم بيانات الشبكة المُنشأة خصيصًا إلى الجهاز المصاب، وقد يتم تنفيذ التعليمات البرمجية الضارة عن بُعد دون أن يكون المستخدم على علم بها أو حتى يحتاج إلى النقر فوق أي ملفات أو روابط. والأمر الأكثر إرباكًا هو أنه على الرغم من قيام Microsoft بإصدار تصحيح إصلاح، لا يزال بعض المستخدمين غير قادرين على الحصول على التحديث المقابل حتى إذا قاموا بتشغيل التحديثات التلقائية في متجر Microsoft.
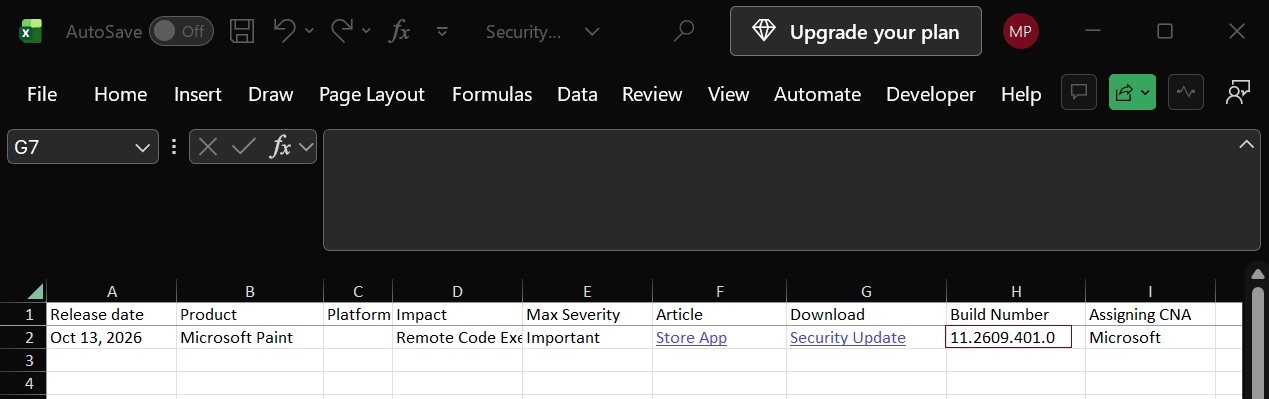
رقم الثغرة الأمنية هو CVE-2026-83844. كشفت عنه مايكروسوفت رسميًا في 13 أكتوبر 2026. درجة الخطورة هي 8.1 نقطة (من 10 نقاط) وتصنف على أنها مستوى "مهم". وعلى الرغم من أنها لم تصل بعد إلى أعلى مستوى تصنيف "خطير" لشركة مايكروسوفت، إلا أنه لا يمكن تجاهل تأثيرها المحتمل.
وفقًا لنشرة الأمان التي نشرتها Microsoft، فإن الثغرة الأمنية هي مشكلة قراءة خارج الحدود، أي أن البرنامج يحاول قراءة البيانات خارج منطقة الذاكرة المحددة مسبقًا. وفي ظل ظروف معينة، يمكن للمهاجم استغلال هذا الخلل لتنفيذ تعليمات برمجية عن بعد، وتشغيل تعليمات برمجية مكتوبة ذاتيًا على جهاز كمبيوتر متأثر.
وصف Microsoft لطريقة الهجوم هو أنه يمكن للمهاجم غير المصادق إرسال حزم بيانات معدة خصيصًا إلى الخدمة المتأثرة عبر الشبكة، مما يؤدي إلى ظهور الثغرة الأمنية. وهذا يعني أن المهاجم لا يحتاج بالضرورة إلى خداع المستخدم لفتح ملف ضار، ولا يتعين عليه الانتظار حتى يقوم المستخدم بتنفيذ إجراء ما، لذلك يطلق عليه الإعلام ثغرة "النقر الصفري".
ومع ذلك، أشارت Microsoft أيضًا إلى أنه من الصعب استغلال هذه الثغرة الأمنية فعليًا. اعتبارًا من وقت صدور تقرير Windows الأخير، لم تكن هناك تقارير عن استغلال هذه الثغرة الأمنية في هجمات حقيقية. لذلك، بينما يجب على المستخدمين تأكيد حالة التصحيح في أقرب وقت ممكن، فلا داعي للذعر.
ما يثير القلق حقًا هو الخلل في عملية توزيع التصحيح.
عندما كشفت Microsoft عن الثغرة الأمنية في 13 أكتوبر، كانت قد أرسلت بالفعل نسخة تم إصلاحها من خلال متجر Microsoft. وفقًا لوثائق الدعم الخاصة بشركة Microsoft، لا يمكن إكمال إصلاح الثغرة الأمنية حتى تتم ترقية أداة الرسام إلى الإصدار 11.2609.401.0 أو أعلى.
ومع ذلك، قام محرر Windows الأحدث بفحص النظام مع تشغيل التحديثات التلقائية لـ Microsoft Store ولم يعثر على أي تحديثات متوفرة لأدوات الرسم. وبعد الدخول مرة أخرى إلى صفحة إعدادات أداة الرسم لعرض معلومات الإصدار، تبين أن الإصدار المثبت حاليًا لا يزال 11.2603.251.0، وهو أقل بكثير من الإصدار الآمن الذي حددته Microsoft.
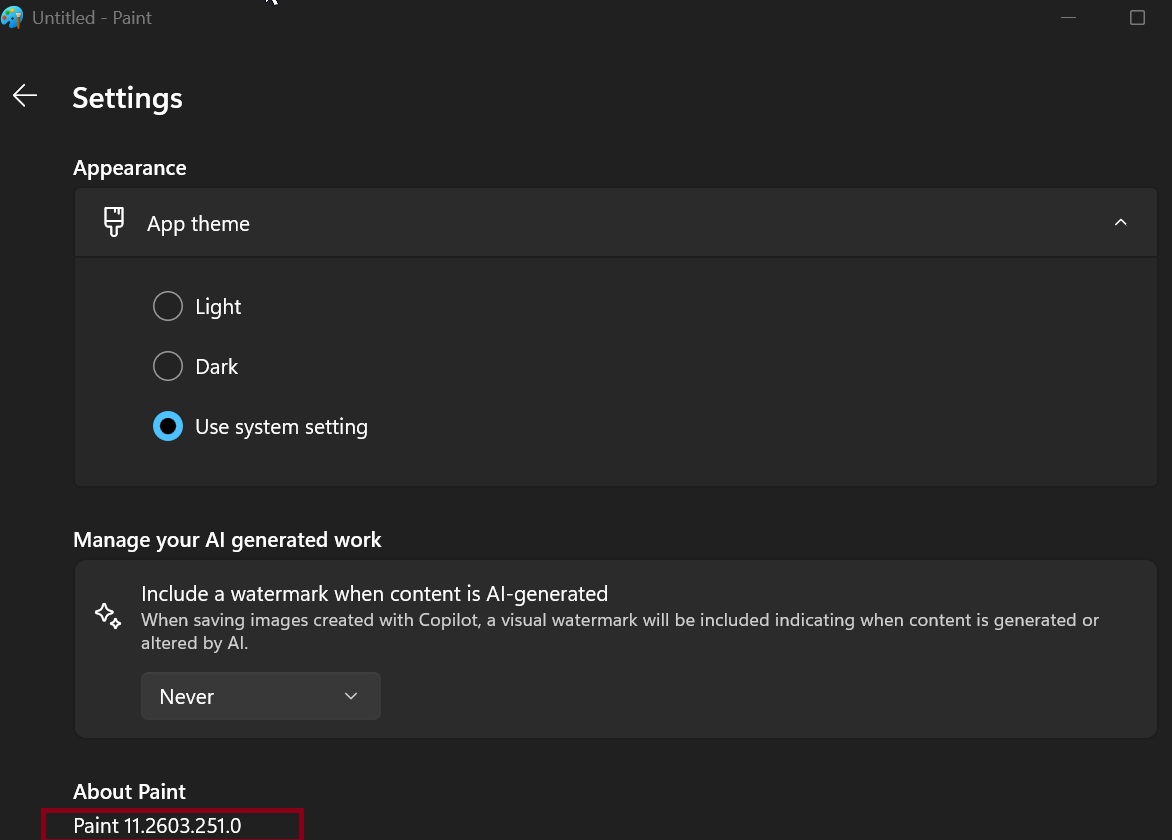
يعني هذا أنه حتى إذا قام المستخدم بتشغيل تحديثات التطبيق التلقائية، فلا يمكن افتراض أن أداة الرسم قامت بتثبيت تصحيحات الأمان.
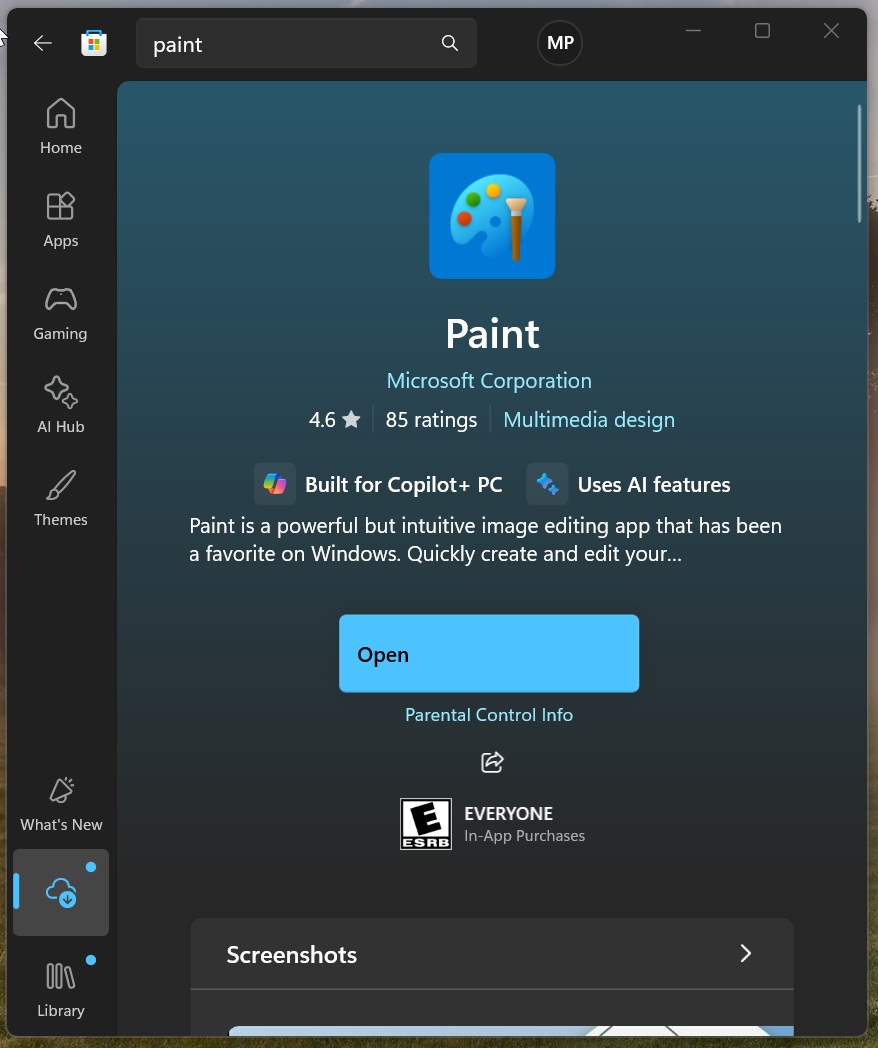
المشاكل المشابهة ليست ظاهرة معزولة. وأشار التقرير إلى أن مستخدمين آخرين أبلغوا أيضًا أنهم لم يتمكنوا من الحصول على تحديثات أداة الرسم من خلال متجر Microsoft في ذلك اليوم. حتى أن بعض مسؤولي تكنولوجيا المعلومات حاولوا استخدام أدوات تابعة لجهات خارجية لتنزيل حزمة تثبيت MSIX الخاصة بالتطبيق، لكنهم ما زالوا غير قادرين على العثور على إصدار الإصلاح الذي طالبت به Microsoft.
ليس من الواضح ما هي المشكلة بالضبط. أحد الاحتمالات هو فشل آلية توزيع التحديث لمتجر Microsoft، مما يتسبب في عدم عرض إصدار الإصلاح بشكل صحيح؛ والاحتمال الآخر هو أن رقم إصدار الإصلاح المحدد في نشرة أمان Microsoft غير صحيح، أو أنه تم تسجيل الإصدار الذي لم يتم توفيره فعليًا للمستخدمين.
قامت Microsoft بإصلاح أكثر من 1000 مشكلة أمنية في تحديثات أمان Windows التي تم إصدارها في أكتوبر 2026، ولكن تثبيت تحديثات النظام هذه لا يعني أنه سيتم أيضًا إصلاح الثغرات الأمنية في أداة الرسم تلقائيًا. والسبب هو أن برنامج Paint هو تطبيق تتم صيانته وتحديثه بشكل مستقل من خلال متجر Microsoft، وآلية التحديث الخاصة به ليست تمامًا مثل نظام التشغيل Windows نفسه.
بالنسبة للمستخدمين الذين يريدون التأكد من تأثرهم، يمكنهم التحقق من الإصدار الفعلي من برنامج Paint من خلال Windows PowerShell.
افتح PowerShell ونفذ الأمر التالي:
Get-AppxPackage -Name Microsoft.Paint | تحديد اسم الكائن، الإصدار
إذا كان رقم الإصدار المعروض هو 11.2609.401.0 أو أعلى، وفقًا لمستند أمان Microsoft، فهذا يعني أن الجهاز قد قام بالفعل بتثبيت تصحيح الإصلاح. لا تزال عمليات التثبيت الأقل من ذلك تعتبر عرضة للخطر.
حتى إذا كان متجر Microsoft يوفر حاليًا فقط تحديثات بأرقام إصدارات أقل من إصدارات الأمان المدرجة في إعلان Microsoft، فلا يزال يتعين على المستخدمين تثبيت أحدث إصدار متوفر من أداة الرسم. ومع ذلك، حتى تقوم Microsoft بتوضيح رقم الإصدار ومشكلات توزيع التحديث بشكل أكبر، لا يمكن الحكم على النظام بأنه آمن لمجرد أن متجر التطبيقات يظهر أنه لا توجد تحديثات متوفرة.
كما كشفت هذه الحادثة مرة أخرى عن مشكلة حقيقية في نظام تحديث تطبيقات Windows: إن تحديث نظام التشغيل نفسه لا يعني أن جميع التطبيقات المضمنة قد أكملت التحديثات الأمنية. بالنسبة للتطبيقات التي يتم صيانتها بشكل مستقل من خلال متجر Microsoft، لا يزال المستخدمون بحاجة إلى الاهتمام بالإصدارات الخاصة بهم وحالة التصحيح.
على الرغم من أن أداة الرسم ليست سوى تطبيق أساسي في Windows، إلا أنها قد تصبح نقطة دخول يستغلها المهاجمون. ما هو جدير بالملاحظة بشكل خاص حول هذه الثغرة الأمنية ليس فقط القدرة على تنفيذ التعليمات البرمجية عن بعد، ولكن أيضًا حقيقة أن Microsoft قد أعلنت عن إصلاح، ولكن بعض المستخدمين غير قادرين على الحصول على التصحيح من خلال قنوات التحديث العادية.
التعليقات