الملخص:
تظهر دراسة جديدة أن المهاجم قد يظل قادرًا على تزوير توقيع رقمي صالح لـ RSA دون تحليل معامل المفتاح العام لـ RSA أو استخراج المفتاح الخاص. أكمل فريق البحث عرضًا عمليًا لمفتاح RSA 1024 بت. هذه النتيجة تهز التصور طويل المدى بأن "كسر RSA يجب أولاً أن يحلل الأعداد الصحيحة الكبيرة".
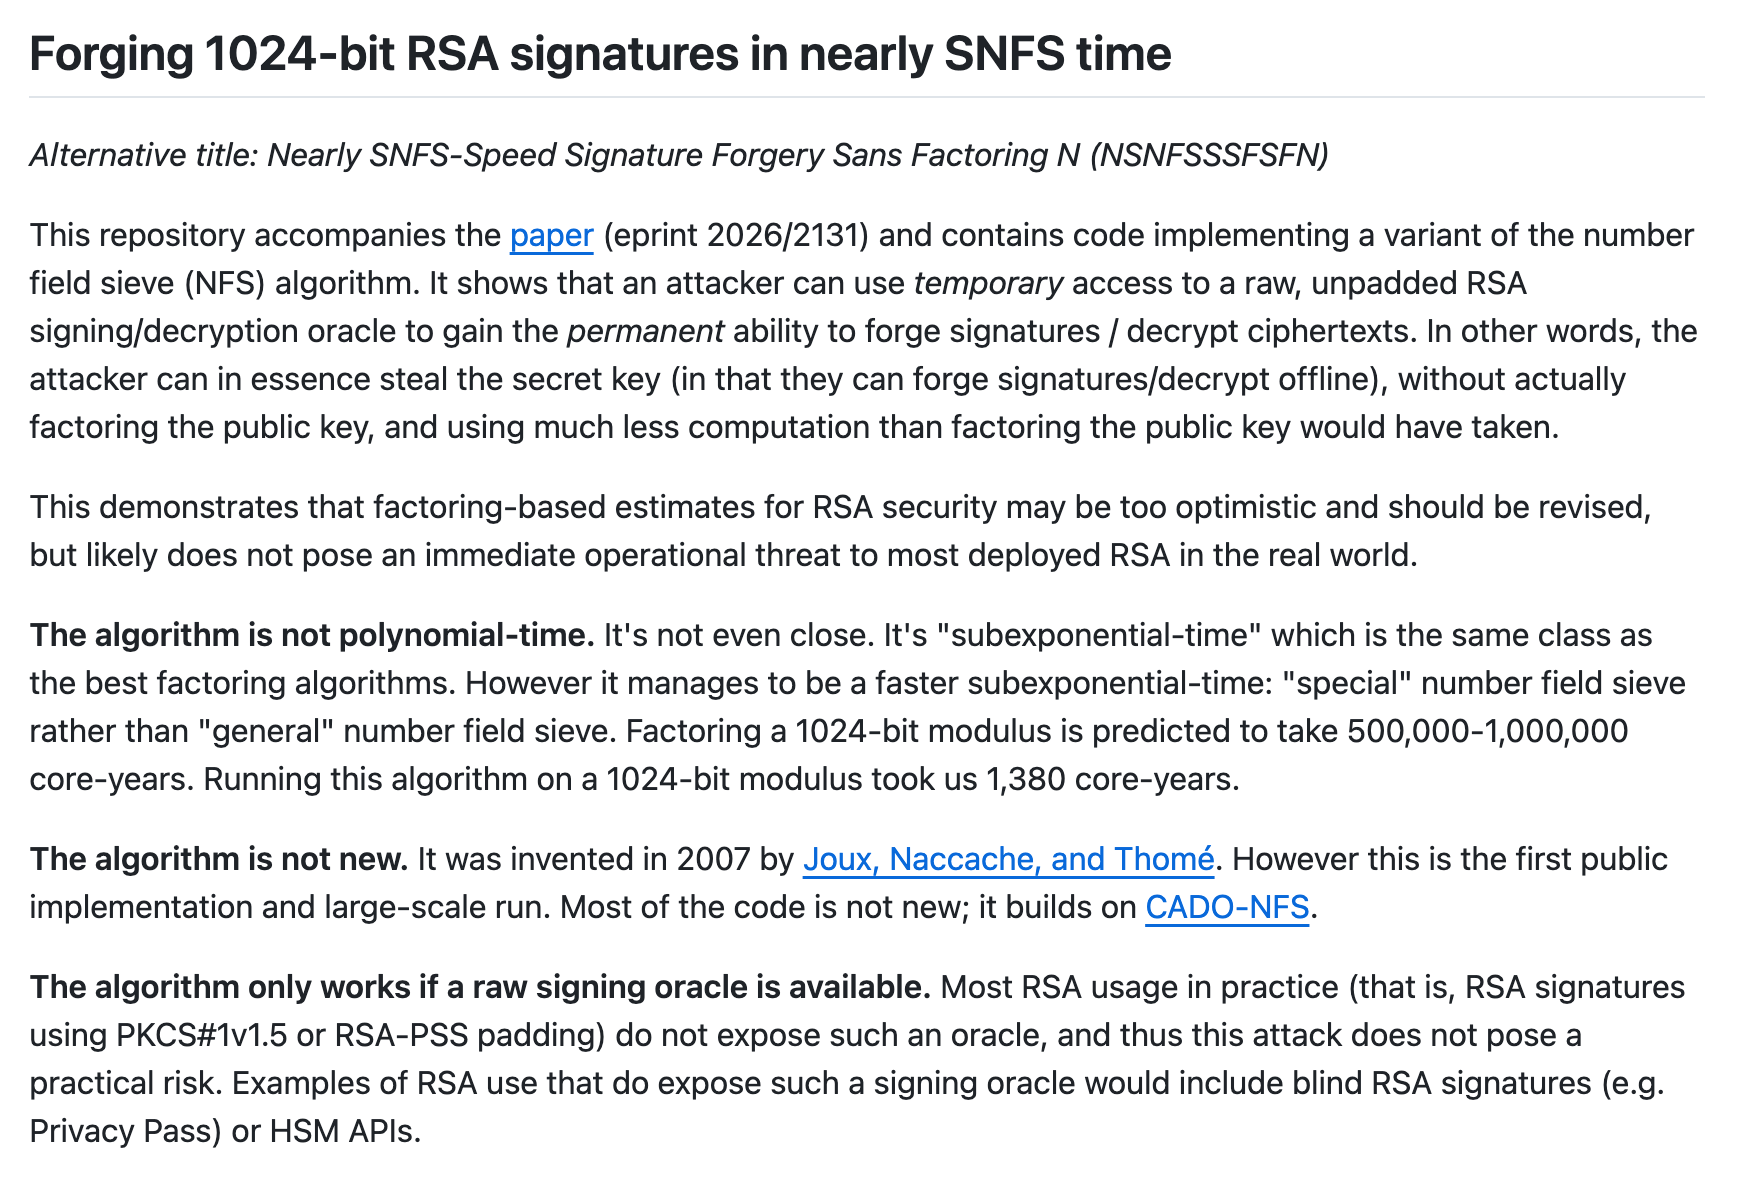
أجرى الدراسة باحثون في جامعة كاليفورنيا، سان دييغو والمعهد الوطني الفرنسي للمعلومات والأتمتة، بما في ذلك لورا شيا، وميرو هالر، وآدم سوهر، ونادية هيننجر، وإيمانويل توم. نتائج البحث متاحة حاليًا للعامة في شكل نسخة أولية، والورقة تحمل عنوان "تزوير توقيعات RSA 1024 بت بسرعة قريبة من طريقة غربلة حقل الأرقام الخاصة."
يُبنى أمان RSA عادةً على المشكلة الصعبة المتمثلة في تحليل الأعداد الصحيحة الكبيرة. وفقًا للتقديرات التقليدية، يتطلب تحليل معامل RSA 1024 بت حوالي 500000 إلى 1 مليون سنة أساسية لوحدة المعالجة المركزية، وعادةً ما تكون المؤسسات أو المؤسسات على المستوى الوطني التي لديها موارد حوسبة واسعة النطاق هي القادرة على تجربتها. اتخذ فريق البحث مسارًا آخر هذه المرة: لم يحصلوا مباشرة على مفتاح RSA الخاص، لكنهم استخدموا "أوراكل التوقيع" الذي يمكنه تنفيذ عملية توقيع RSA الأصلية، جنبًا إلى جنب مع خوارزمية محسنة لطريقة غربلة حقل الأرقام، وحصلوا أخيرًا على القدرة على تزوير التوقيعات دون اتصال بالإنترنت.
تم اقتراح الأساس الرياضي لهذه الطريقة في وقت مبكر من عام 2007، لكنه ظل على المستوى النظري من قبل. تمتد هذه الدراسة إلى العمليات العملية واسعة النطاق لأول مرة. خلال التجربة، استخدم الباحثون وحدة أمان الأجهزة بمثابة أوراكل للتوقيع، والتي استهلكت حوالي 1380 سنة أساسية لوحدة المعالجة المركزية في حوالي خمسة أشهر وبدأت حوالي 2^32 استعلامًا، أي ما يعادل أكثر من 4 مليارات طلب توقيع RSA أصلي. بعد اكتمال الحساب المسبق الرئيسي، لم يعد المهاجم بحاجة إلى الاستمرار في الوصول إلى الجهاز المستهدف. يتطلب تزوير أي توقيع ما يقرب من 180 عامًا أساسيًا، ويمكن تنفيذ هذه العملية دون الاتصال بالإنترنت بشكل متكرر.
وهذا يعني أنه حتى إذا ظل المفتاح الخاص دائمًا داخل وحدة أمان الأجهزة، فقد يحصل المهاجم في النهاية على قدرة التوقيع المكافئة لإتقان المفتاح الخاص عن طريق الاتصال المستمر بواجهة الجهاز. يمكن للمهاجمين استخدام هذا لتزوير معلومات المصادقة، أو إنشاء ملفات ترخيص مزيفة، أو التواصل بالتظاهر بأنها خدمة مشروعة.
ومع ذلك، لا يعني هذا البحث أن جميع أنظمة RSA قد فقدت. الفرضية الأساسية للهجوم هي أن النظام المستهدف يكشف عن توقيع RSA الأصلي غير المبطن أو واجهة فك التشفير. تستخدم شهادات الإنترنت اليوم واتصالات TLS ومعظم آليات توقيع البرامج عادةً PKCS#1 v1.5 أو حشوة RSA-PSS، ويقول الباحثون إن عمليات النشر الشائعة هذه لا تتأثر بشكل مباشر بهذه الطريقة.
ما يحتاج إلى الاهتمام حقًا هو بعض وحدات أمان الأجهزة وواجهة PKCS#11 الأصلية وبروتوكول التوقيع الأعمى. يسمح التوقيع الأعمى لطرف الخدمة بإكمال التوقيع دون معرفة محتوى الرسالة المحددة. تستخدم أنظمة مصادقة الخصوصية مثل Privacy Pass آليات مماثلة. وأشار الباحثون إلى أن بعض أنظمة التوقيع الأعمى يمكن أن تصبح أهدافًا محتملة إذا تمكن المهاجم باستمرار من الحصول على استجابات كافية للتوقيع. ومع ذلك، فإن حجم الاستعلام المطلوب للهجوم الفعلي كبير للغاية، ويمكن أن يؤدي التدوير المنتظم للمفاتيح إلى تقليل المخاطر بشكل كبير.
بناءً على النتائج التجريبية، حسب فريق البحث أنه في ظل نموذج الهجوم باستخدام أوراكل التوقيع، قد تكون القوة الأمنية الفعلية لـ RSA أقل بمقدار 15 إلى 30 بت من التقدير التقليدي بناءً على صعوبة التحليل. بالنسبة لمفاتيح RSA 1024 بت و2048 بت و4096 بت، فإن تكاليف الهجوم تعادل تقريبًا 2 أس 65، و2 أس 90، و2 أس 119، على التوالي، وكلها أقل من مستوى الأمان 128 بت الذي تتطلبه أنظمة التشفير الحديثة عادةً. وذكر الباحثون أيضًا أن تجاربهم لم تستخدم وحدات معالجة الرسومات أو أدوات الذكاء الاصطناعي. إذا تم تقديم أجهزة وبرامج أكثر كفاءة في المستقبل، فقد تنخفض تكلفة الهجمات بشكل أكبر.
يعتقد خبراء التشفير أن أهمية هذا الإنجاز تكمن بشكل أساسي في أنه يكشف عن نقطة عمياء في النموذج الأمني RSA: تزوير التوقيع لا يتطلب بالضرورة الحصول على المفتاح الخاص أولاً، ولا يتطلب بالضرورة إكمال تحليل أعداد صحيحة كبيرة بالمعنى التقليدي. ومع ذلك، لا تزال الهجمات الحالية تتطلب قدرًا كبيرًا من موارد الحوسبة والواجهات الخاصة، ولن تشكل تهديدًا مباشرًا لشهادات RSA القياسية المستخدمة على نطاق واسع واتصالات HTTPS العادية على المدى القصير.
لا يزال يتعين على وكالات الأمن ومشغلي الأنظمة التحقق مما إذا كانت وحدة أمان الأجهزة تفتح عمليات RSA الأصلية غير الضرورية، وتحد من أذونات الاتصال لواجهة التوقيع، وتقصير فترة دوران مفتاح التوقيع الأعمى، والانتقال تدريجيًا إلى خوارزميات التوقيع الأكثر حداثة وأنظمة التشفير ما بعد الكم. وأشار الباحثون إلى أنه مع اقتراب خوارزميات التشفير التقليدية من الحدود الأمنية النظرية والعملية، لا ينبغي للمؤسسات الاستمرار في النظر في زيادة طول مفاتيح RSA كحل دائم.
معرفة المزيد:
https://github.com/ucsd-hacc/NSNFSSSFSFN
التعليقات