
الملخص:
أصدر فريق أمان PHP للتو تنبيهًا أمنيًا طارئًا. سيصدر الفريق تحديثًا أمنيًا طارئًا لإصلاح ثغرتين أمنيتين عاليتي الخطورة في الساعة 22:00 يوم 21 أكتوبر 2026. ولم يتم الإعلان عن التفاصيل الرسمية للثغرة الأمنية بعد، ولكن وفقًا للأخبار المتداولة على الإنترنت، فإن الإصدار القديم من PHP به ثغرة أمنية في تنفيذ التعليمات البرمجية عن بُعد، ولا يلزم سوى تكوين التثبيت الافتراضي لتشغيل الثغرة الأمنية.
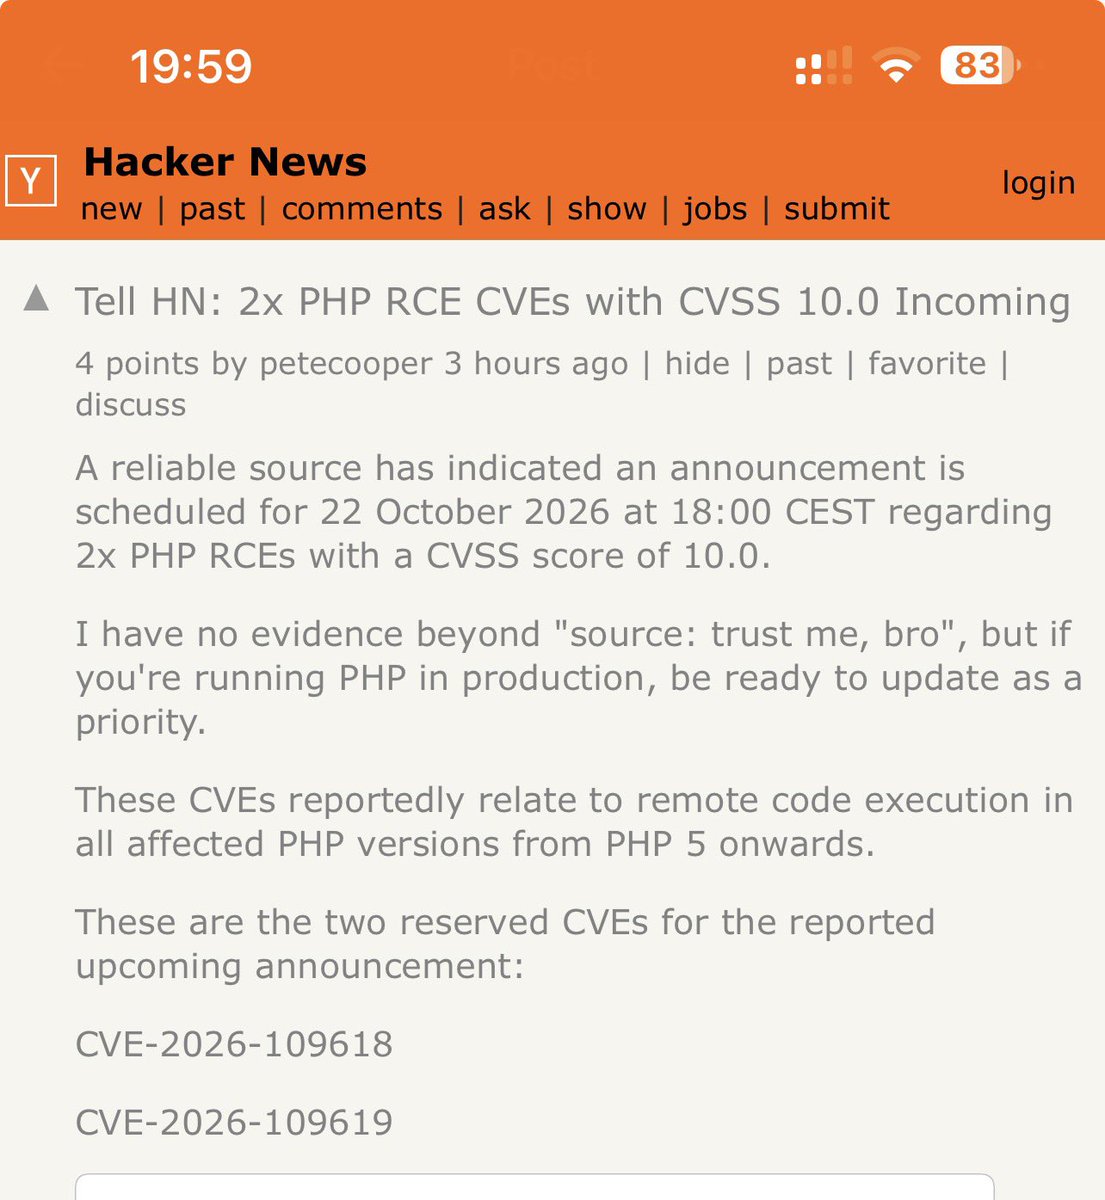
صرح فريق أمان PHP بأنه يوصى بأن يقوم جميع المستخدمين بالترقية إلى الإصدار الأحدث فورًا بعد إصدار التحديث. سيتم الإعلان عن النسخة المتضررة ونسخة الإصلاح وبعض التفاصيل بعد إصدار النسخة الجديدة. وذكر المسؤول أيضًا أنه إذا تم الكشف عن تفاصيل الثغرة الأمنية مسبقًا أو ظهرت أدلة على الاستغلال الجامح، فلا يُستبعد إصدار نسخة تم إصلاحها مسبقًا.
أرقام الثغرات الأمنية المعروفة حاليًا هي CVE-2026-109618 و109619، ودرجات الثغرات الأمنية هي 9.2. وفقًا لخطة الإصلاح، سيوفر فريق PHP فقط التحديثات الأمنية لسلسلة PHP 8. لن تتمكن الإصدارات الأقدم مثل PHP 5.6 و7.x من تلقي التحديثات. ومن غير المعروف ما إذا كان سيكون هناك حل تخفيف بحلول ذلك الوقت.
يتم استخدام لغة PHP بشكل كبير، ولكن لا تزال العديد من مواقع الويب تستخدم الإصدارات القديمة التي تم إيقافها. تُظهر بيانات Cyberspace Insights أن ما يقرب من 59.4% من 1.5 مليون مضيف PHP مكشوفين يستخدمون إصدارات أقدم من PHP غير قادرة على الحصول على التحديثات. عندما يتم إصلاح الإصدار الجديد، قد يتم اكتشاف نقاط الضعف الأساسية قريبًا من قبل المتسللين وشن الهجمات.
لذلك، قد يتعرض عدد كبير من مواقع الويب للهجوم بسبب ثغرات PHP. هذه الحادثة ضارة للغاية. من المستحسن أن ينتبه المستخدمون الذين يستخدمون PHP إلى تحديث الإصدار الذي تم إصداره في الساعة 10 مساءً. إذا لزم الأمر، يمكنهم حتى إيقاف تشغيلهم مسبقًا لانتظار التحديث.
التعليقات