الملخص:
وفقًا لتقرير "غارديان"، تعرضت ثلاجات ومجمدات السوبر ماركت في العديد من الدول الأوروبية مؤخرًا لهجمات إلكترونية مشتبه بها، وتم رفع درجة حرارة بعض المعدات عن بعد إلى 50 درجة مئوية. وفي الوقت نفسه تقريبًا، عانت منصة Binance، وهي أكبر بورصة للعملات المشفرة في العالم، من سرقة 6.3 مليار دولار، كما تم اختراق تطبيق تنبيه الطوارئ الأوكراني، مما أدى إلى إرسال تحذيرات كاذبة من ضربة نووية إلى سكان كييف.
حذر ريتشارد هورن، رئيس المركز الوطني البريطاني للأمن السيبراني (NCSC)، من أن تكنولوجيا الذكاء الاصطناعي تعمل على تسريع كشف الثغرات الأمنية في أنظمة تكنولوجيا المعلومات، وأن الهجمات الإلكترونية قد تدخل مرحلة جديدة أكثر تكرارا.
اكتشف أليكس بيرس، وهو تاجر جملة للفواكه والخضروات في لندن، يوم الاثنين الماضي، وجود خلل أثناء تفتيش المستودع: أضاء ضوء مؤشر إزالة الجليد لخزانة التبريد رقم 2، وظهرت قراءات غير طبيعية على لوحة التحكم، وحدث نفس الوضع في خزانة التبريد رقم 4. عندما اقترب من أكبر ثلاجة، بدأ ضوء إزالة الجليد في الوميض.
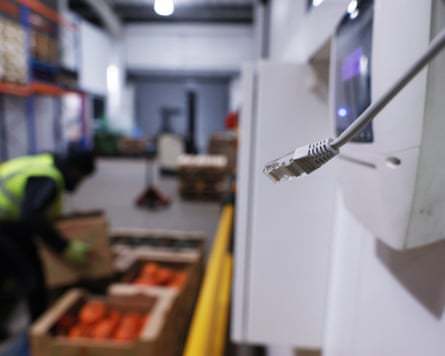
قام بيرس بفصل كابل الشبكة بعد اكتشافه درجة حرارة غير طبيعية في الثلاجة
اشتبه بيرس في تعرض الجهاز لهجوم من قبل إحدى الشبكات، لذلك عثر على الفور على صندوق التحكم الذي يربط الثلاجة بالإنترنت وقام بفصل كابل الشبكة. وقد ثبت فيما بعد أن حكمه كان صحيحا.
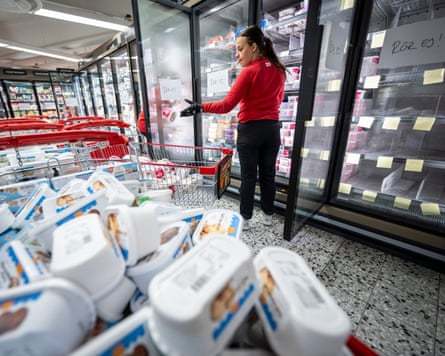
تم إفراغ الثلاجات في سوبر ماركت سويدي بعد أن وصلت درجات الحرارة إلى 50 درجة مئوية
في نفس اليوم، أبلغ تجار التجزئة في بلجيكا وإستونيا وأيرلندا وفنلندا ولوكسمبورغ وهولندا والسويد أيضًا عن مشكلات مماثلة، مع ارتفاع درجة حرارة الثلاجات والمجمدات إلى 50 درجة مئوية (122 درجة فهرنهايت) في بعض المتاجر. وقال بيرس إنه لو وقع الهجوم صباح يوم السبت ولم يكن هناك، لكان من الممكن أن ينتهي الأمر بالتسبب في حريق.
لا يقتصر الأمر على تجار التجزئة فقط. كما عانت بنوك الدم الفرنسية من هجمات إلكترونية من قبل.
وقعت ثلاث هجمات إلكترونية كبرى في غضون أيام قليلة
أشارت صحيفة الغارديان إلى أن الهجوم على معدات التبريد الأوروبية لم يكن سوى واحد من ثلاث حوادث كبرى للأمن السيبراني وقعت في غضون أيام قليلة.
في 30 أكتوبر، تمت سرقة 6.3 مليار دولار (حوالي 4.7 مليار جنيه استرليني) من منصة Binance، أكبر بورصة للعملات المشفرة في العالم، مما سجل رقمًا قياسيًا في السرقات الكبرى في مجال العملات المشفرة. في الأول من نوفمبر، استهدف المتسللون تطبيق تنبيه الطوارئ الأوكراني وأرسلوا تحذيرات كاذبة من ضربة نووية إلى سكان كييف.
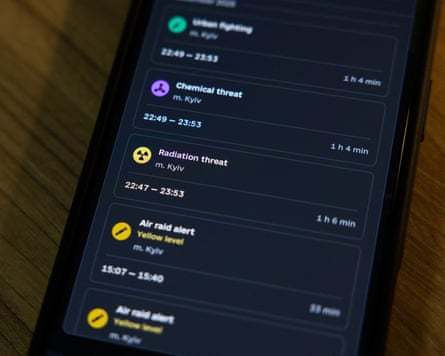
استهدف المتسللون تطبيق إنذار الطوارئ في أوكرانيا هذا الشهر، وأرسلوا تنبيهات إلى الأشخاص في كييف
وقال هورن، رئيس المركز الوطني البريطاني للأمن السيبراني، إن العالم حاليا في مرحلة "سفوح" جولة جديدة من الهجمات السيبرانية. ويعتقد أن تكنولوجيا الذكاء الاصطناعي تكشف عن عيوب طويلة الأمد في عدد كبير من أنظمة تكنولوجيا المعلومات، ويمكن استغلال نقاط الضعف هذه من قبل المهاجمين في أي وقت.
وأشار إلى أن الخطر الأخطر على المدى القصير هو الزيادة الكبيرة في عدد حوادث الأمن السيبراني. واستناداً إلى أحداث الأشهر القليلة الماضية، فإن هذا الاتجاه قد بدأ بالفعل في الظهور.
في الشهر الماضي، ساعدت تقنية الذكاء الاصطناعي الخاصة بشركة OpenAI في اكتشاف ثغرة أمنية في لغة الكمبيوتر PHP. وبسبب المخاوف بشأن استغلال الثغرة الأمنية، اتخذت بعض مواقع الويب حول العالم إجراءات احترازية وتوقفت عن الاتصال بالإنترنت مؤقتًا. وفي السابق، تعرضت معدات التبريد في السوبر ماركت الفرنسي للهجوم أيضًا. وتعتقد صحيفة الغارديان أن هذا قد يكون بمثابة معاينة لهذه الجولة من الهجمات واسعة النطاق.
يعمل الذكاء الاصطناعي على تسريع عملية الكشف عن نقاط الضعف، مما يزيد من خطر الهجمات على الشبكات
يعتقد رائد الأعمال والمعلق في مجال التكنولوجيا عظيم أزهر أن قدرة نماذج الذكاء الاصطناعي على اكتشاف ثغرات الأمن السيبراني تعمل على تغيير المخاطر التي تواجهها الصناعة. كما حذر ماثيو برينس، الرئيس التنفيذي لشركة Cloudflare للأمن السيبراني، الشهر الماضي من أن حوادث جديدة مثيرة للقلق قد تحدث بشكل متكرر في مجال الأمن السيبراني في السنوات القليلة المقبلة.
ومع ذلك، فإن المطلعين على الصناعة لديهم وجهات نظر مختلفة حول مدى خطورة التهديد الحالي.
يعتقد سياران مارتن، الرئيس التنفيذي الأول للمركز الوطني البريطاني للأمن السيبراني، أنه على الرغم من خطورة الوضع الحالي لأمن الشبكات، إلا أنه لا يخلو من سابقة. وأشار إلى الهجمات الإلكترونية NotPetya وWannaCry في عام 2017، بالإضافة إلى الارتفاع الكبير في عدد هجمات برامج الفدية في عام 2021.
"هذا وقت سيء، لكنه ليس غير مسبوق. وقال مارتن: "إن ما نشهده هو موجة من الأحداث التي تحدث كل بضع سنوات".
يعمل الذكاء الاصطناعي بالفعل على تغيير القدرات الهجومية والدفاعية في مجال أمن الشبكات. ذكرت صحيفة الغارديان أنه منذ إصدار نموذج Mythos من قبل شركة Anthropic الناشئة للذكاء الاصطناعي في أبريل من هذا العام، زاد عدد الثغرات الأمنية في أنظمة تكنولوجيا المعلومات التي اكتشفتها شركات التكنولوجيا الرائدة ثماني مرات. يمكن لنماذج الذكاء الاصطناعي أن تساعد الباحثين على تحديد عيوب البرامج بشكل أسرع، وقد تسهل أيضًا على المهاجمين العثور على اختراقات.
ومع ذلك، فإن الارتفاع الكبير في عدد الثغرات الأمنية المكتشفة لا يعني أن الهجمات الفعلية تتزايد في وقت واحد.
وأشار خبير الأمن السيبراني تال بئيري إلى أن الزيادة في عدد نقاط الضعف لم تتم ملاحظتها بعد لتترجم بشكل مباشر إلى زيادة كبيرة في عمليات الاختراق. ويعتقد أنه قد لا يزال من الصعب على المجرمين الاستفادة من نقاط الضعف المكتشفة حديثًا، كما يوفر الانخفاض الأخير في الإيرادات من هجمات برامج الفدية بعض الأدلة أيضًا.
في الواقع، لم يتطلب هذا الهجوم المبرد تقنية الذكاء الاصطناعي المتقدمة بشكل خاص. وقال بول تشيتشيستر، مدير العمليات في المركز الوطني للأمن السيبراني في المملكة المتحدة، إن المهاجمين "ببساطة لا يحتاجون" إلى استخدام الذكاء الاصطناعي للعثور على نقاط الضعف هذه، لأن المشكلات المتعلقة ببعض المعدات تم الإعلان عنها منذ فترة طويلة، بما في ذلك كلمات مرور الوصول الافتراضية التي نشرها بعض مشغلي معدات التخزين البارد في كتيبات المنتج.
كما ذكرت شركة أمن الشبكات Sophos أنه على الرغم من أنها لاحظت عددًا كبيرًا من المحاولات لاستغلال ثغرات PHP، إلا أنها لم تكتشف بعد أي حوادث أمنية كبيرة ناجمة عن ذلك بين عملائها.
من ثلاجات السوبر ماركت إلى أجهزة التوجيه المنزلية، قد تصبح الأجهزة المتصلة بالإنترنت نقاط دخول
هناك مشكلة أخرى كشف عنها هذا الهجوم وهي نقص الصيانة الأمنية على المدى الطويل لعدد كبير من الأجهزة المتصلة بالشبكة.
ذكرت صحيفة الغارديان أن المتسللين يستهدفون بشكل أساسي الشركات التي توفر أنظمة تشغيل لمعدات التبريد التجارية. يستخدمون خصائص هذه الأنظمة للاتصال بالإنترنت للدخول عن بعد إلى أجهزة المستخدم النهائي.
قالت إحدى الشركات الموردة للنظام المتأثر، وهي شركة Danfoss الدنماركية، إن معظم المعدات المتضررة قديمة ولم تعد تتلقى تحديثات أمنية. وقد نصحت الشركة العملاء منذ فترة طويلة بتثبيت تحديثات البرامج أو استبدال الأنظمة القديمة.
وأشار المركز الوطني للأمن الإلكتروني إلى أن هذه الحوادث تذكر الناس بأن الأجهزة اليومية المتصلة بالإنترنت، بدءًا من مكبرات الصوت الذكية وحتى أجهزة التوجيه ذات النطاق العريض، يمكن أن تصبح نقاط دخول للهجمات السيبرانية.
وقال أولي وايتهاوس، كبير مسؤولي التكنولوجيا في NCSC، إن هناك خطرًا واضحًا لهجمات على مثل هذه الأجهزة. يحتاج المصنعون إلى استثمار المزيد من الموارد في أمان المنتج، ويجب أن يكون المستهلكون على استعداد للدفع مقابل منتجات أكثر أمانًا وتثبيت تحديثات البرامج في الوقت المناسب.
إحدى المشكلات البارزة هي صيانة الأمان بعد دورة حياة المنتج. على الرغم من أن بعض الأجهزة لا تزال قيد الاستخدام العادي، فقد أوقفت الشركات المصنعة الإنتاج ولم تعد توفر تحديثات البرامج لإصلاح الثغرات الأمنية، مما يؤدي إلى مخاطر أمنية طويلة المدى.
وقال بيرس إنه يدرك الآن أن نظام مراقبة خزانة التبريد الذي قام بتركيبه في عام 2018، والذي قدمته شركة كوبلاند الأمريكية، يحتاج أيضًا إلى التحديث. وقال "هل تعلمنا الدرس؟ نعم. هناك ثغرة هنا ربما كان علينا أن ندركها، لكن لحسن الحظ، لم يكن التأثير علينا شديدا".
المنطقة الرمادية للجغرافيا السياسية والهجمات الإلكترونية
بالإضافة إلى نقاط الضعف الفنية، أدت العوامل الجيوسياسية أيضًا إلى جعل الدول الأوروبية أكثر قلقًا بشأن مخاطر الأمن السيبراني.
أشارت صحيفة الغارديان إلى أنه قد يكون هناك أنواع مختلفة من الجهات الفاعلة وراء العديد من الهجمات الأخيرة: نُسبت سرقة منصة Binance إلى كوريا الشمالية، كما أن الهجوم على تطبيق التنبيه الأوكراني جعل روسيا موضع شك. أما بالنسبة للهجوم على معدات التبريد الأوروبية، فلا توجد نتيجة واضحة حتى الآن.
قال Xavier Bellekens، الرئيس التنفيذي لشركة Lupovis للأمن السيبراني، إن فريقه أنشأ مصائد "مصيدة" تحاكي وحدات التحكم في المعدات المبردة، ولاحظ أن بعض المهاجمين استخدموا مزودي خدمات الإنترنت مع لوائح أكثر مرونة بشأن الأنشطة الضارة. ويحمل هذا التكتيك أوجه تشابه مع بعض الأنشطة السيبرانية الخبيثة السابقة التي يُعتقد أنها مرتبطة بروسيا. وقال "هل نحن متأكدون من أنهم منظمة روسية؟ لا. لكن هناك بعض المؤشرات التي تشير في هذا الاتجاه".
يعكس الوضع في فنلندا أيضًا ضغوط الأمن السيبراني التي تواجه أوروبا.
يبلغ طول الحدود بين فنلندا وروسيا 1340 كيلومترًا. منذ اندلاع الصراع الروسي الأوكراني في عام 2022، شهدت البلاد عددًا متزايدًا من الهجمات السيبرانية. سجل المركز الوطني للأمن السيبراني في فنلندا ما يقرب من 21000 حادثة تتعلق بالأمن السيبراني في العام الماضي، في حين سيصل العدد إلى حوالي 13000 في عام 2022. ووفقًا للتقارير، قام المتسللون أيضًا بغزو ما يصل إلى 50000 هاتف محمول حكومي فنلندي هذا العام، وفي العام الماضي شلوا الموقع الإلكتروني لوزارة الدفاع الفنلندية.
ومع ذلك، يحذر خبراء الأمن السيبراني أيضًا من أن جميع الهجمات السيبرانية لا ينبغي أن تُنسب إلى جهات حكومية. هناك نظام بيئي ضخم للجرائم الإلكترونية في جميع أنحاء العالم. يعمل بعض المتسللين لتحقيق مكاسب مالية، والبعض الآخر لأغراض سياسية، والبعض الآخر لديه درجات متفاوتة من الاتصالات مع دول مثل روسيا وإيران. وغالبًا ما تكون هذه العلاقة غير واضحة، مما يزيد أيضًا من صعوبة تتبع مصدر الهجوم.
في مواجهة التهديدات السيبرانية المتزايدة، أطلقت الحكومة البريطانية حملة "كن جاهزًا" الشهر الماضي، وأوصت الناس بتخزين ما يكفي من الطعام لمدة ثلاثة أيام وما يصل إلى 9 لترات من المياه المعبأة في زجاجات للتعامل مع الطقس أو الشبكة أو غيرها من حالات الطوارئ الكبرى. وقال وزير الدفاع البريطاني ويس ستريتنج إن البلاد بحاجة إلى الاستعداد لمواجهة تهديد "الإرهاب الذي ترعاه الدولة" والذي يستهدف البنية التحتية اليومية.
لكن الهجمات الإلكترونية لا تعني بالضرورة إلحاق ضرر طويل الأمد بالبنية التحتية.
وأشارت صحيفة الغارديان إلى أنه على عكس الهجمات المادية مثل قصف محطات الطاقة، يمكن حل بعض الأضرار الناجمة عن الهجمات السيبرانية من خلال تحديثات البرامج، أو تصحيح نقاط الضعف، أو فصل المعدات مباشرة عن الشبكة. في حين أن الهجوم الجسدي يمكن أن يعطل شبكة الكهرباء لأشهر أو أكثر، فإن الهجوم السيبراني قد لا يكون له نفس المستوى من التأثير الدائم.
يعتقد بعض المسؤولين أنه بالنسبة للجهات الحكومية، قد يكون الغرض من الهجمات السيبرانية هو خلق حالة من الذعر الاجتماعي. إن تحويل ثلاجة السوبر ماركت إلى جهاز تدفئة أو اختراق بنك الدم قد لا يتسبب في أضرار طويلة الأمد، ولكنه يكفي لإثارة المخاوف العامة بشأن أمن البنية التحتية اليومية.
في الوقت الحاضر، ربما تم تصحيح الثغرات الأمنية ذات الصلة، ولكن لا يزال هناك عدد كبير من المعدات القديمة والأنظمة القديمة التي تنطوي على مخاطر أمنية.
قال بيرس إنه لم يقم بعد بإعادة توصيل اتصال الإنترنت بوحدة التبريد، ولكن عمله لم يتأثر بخلاف ذلك. وعلى الرغم من وقوع هجمات مماثلة في محلات السوبر ماركت الفرنسية من قبل، إلا أنه لم يتوقع أن تصبح شركته هي الهدف التالي.
وقال: "إن القرصنة لإحداث الفوضى مفهوم يصعب على معظم الناس فهمه".
التعليقات