
الملخص:
بدون حتى استخدام حساب أو كلمة مرور، يمكن للمتسللين جعل خادم الموقع يتلقى الأوامر منهم! كشفت OpenAI بالأمس عن عملية مثيرة من وراء الكواليس: اكتشف GPT-5.6 Sol ثغرتين خطيرتين في لغة PHP التي تستخدمها 70% من مواقع الويب في العالم.
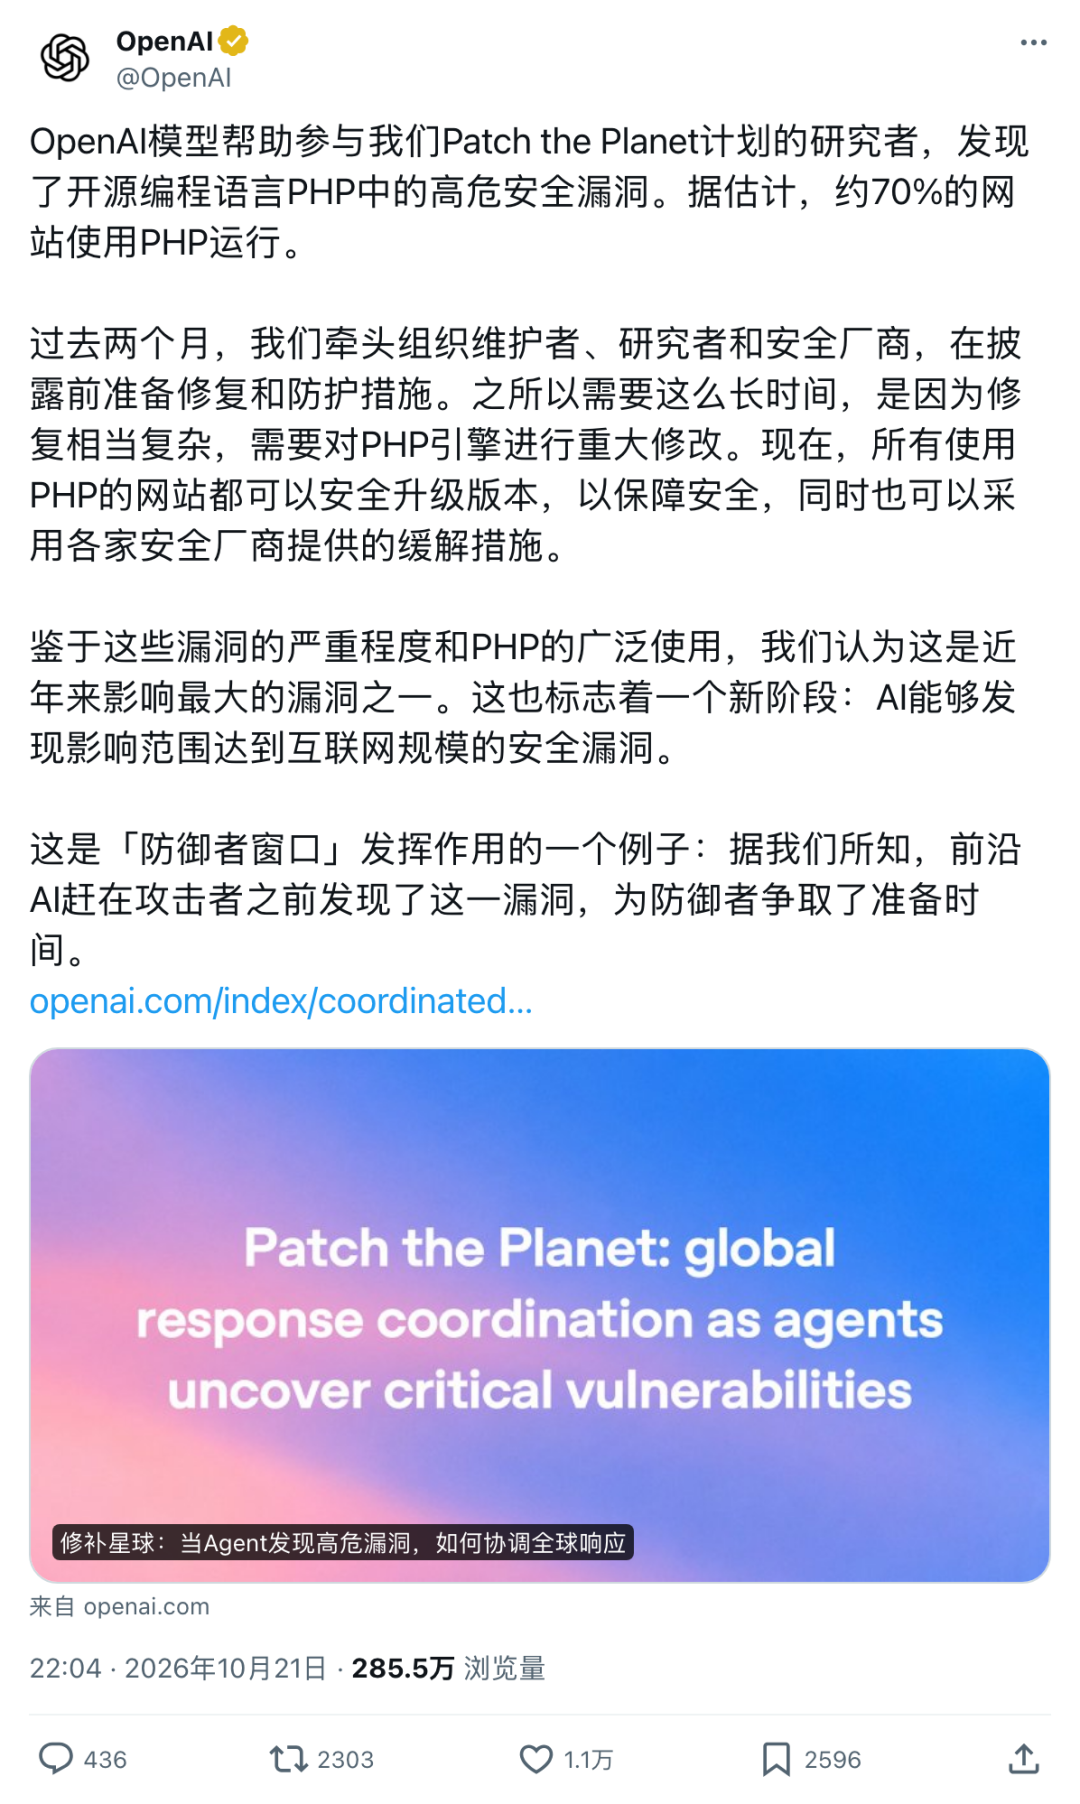
بمجرد استغلاله، يمكن للمهاجم
أن يجعل الخادم ينفذ تعليمات برمجية ضارة مباشرة دون الحاجة إلى إدخال كلمة مرور الحساب.
في الواقع، حتى الوكالة الوطنية لأمن الإنترنت الهولندية، والتي عادةً ما تقوم بتعليم الآخرين كيفية منع المتسللين، كان أول رد فعل بعد تلقي الأخبار هو
إغلاق موقعها الرسمي على الويب بسرعة
!من أجل سد الثغرة، عمل مشرفو OpenAI وPHP
سرًا لمدة شهرين
، لا تتردد في الانقلاب والبدء من جديد،حتى آلية إدارة الذاكرة لمحرك PHP قد تغيرت
.ولكن بعد إبقاء الأمر سرًا لمدة شهرين، انهار تمامًا خلال
آخر 48 ساعة
——تم تسريب معلومات الثغرات الأمنية أولاً، مما اضطر إلى إطلاق التصحيح قبل يوم واحد من الموعد المحدد؛ ثم تسرب مقطع الفيديو التوضيحي للهجوم عن طريق الخطأ، وتم إصدار صورة الإصلاح قبل الموعد المحدد.
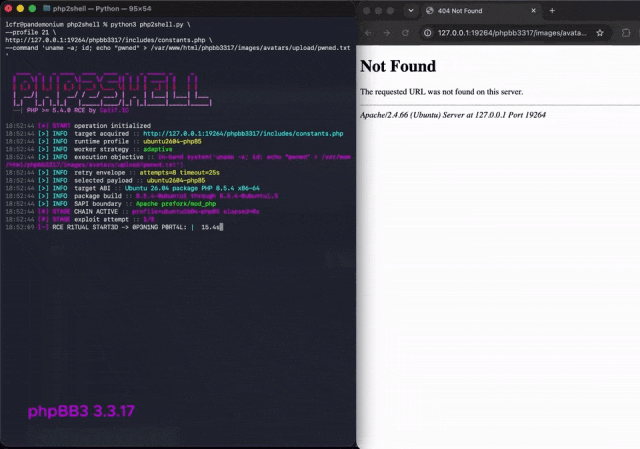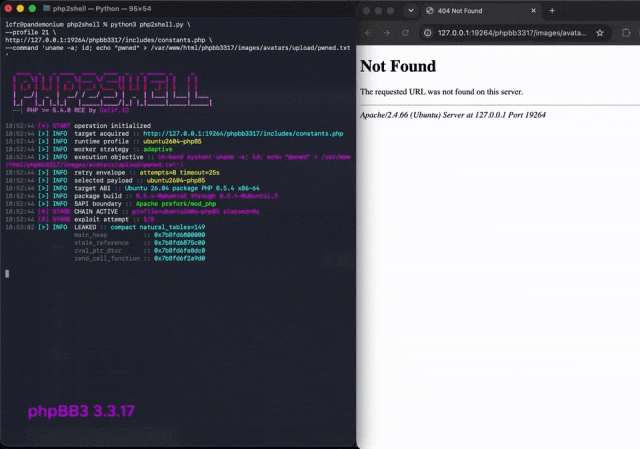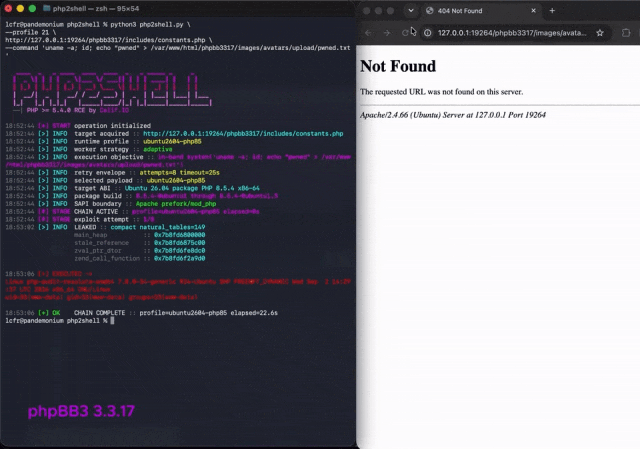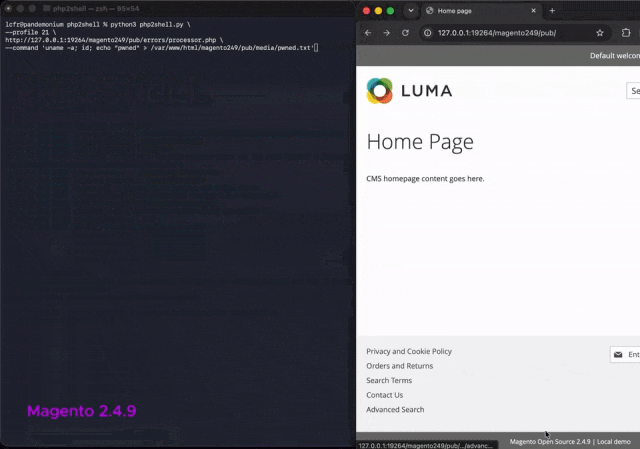
قبل أن يتمكن مشرفو المواقع حول العالم من الرد وتصحيح هذه المشكلة، كانت الموجة الأولى من الهجمات الحقيقية في الطريق بالفعل.
الأمر الأكثر إثارة للخوف هو أن OpenAI أيضًا دفنت بيضة عيد الفصح: هاتان الاثنتين مجرد مقبلات، ولا تزال العديد من نقاط الضعف الرئيسية الأخرى في قائمة الانتظار للإصلاح...
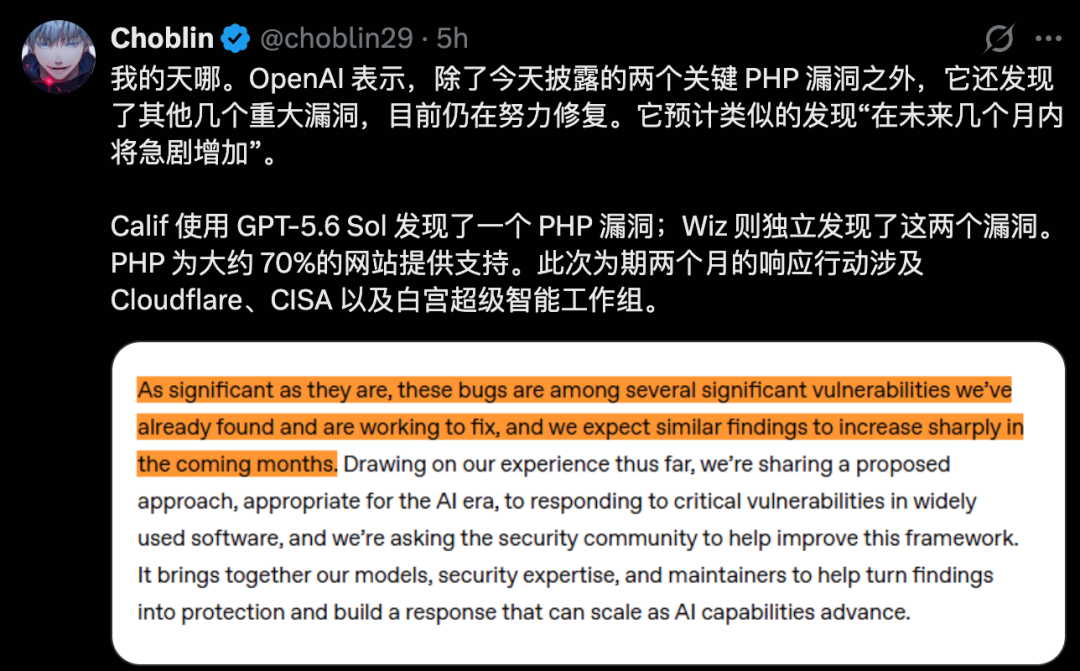
هذه المرة تزدهر PHP، إليك ثلاثة أشياء يجب فهمها:
اثنتين من نقاط الضعف عالية الخطورة:
PHP هي لغة خلفية شائعة الاستخدام لمواقع الويب. في عمليات النشر المتأثرة، يمكن للمهاجم أن يسمح للخادم بتنفيذ تعليمات برمجية ضارة دون تسجيل الدخول.تشارك شركة GPT في إيجاد الثغرات:
اكتشف كاليف الثغرة الأمنية بمساعدة GPT، واكتشفها Wiz أيضًا بشكل مستقل؛ قاد مشرفو PHP عملية الإصلاح، وقام OpenAI بتنسيق جميع الأطراف.تم إصدار التصحيح:
يحتاج مشغلو مواقع الويب إلى ترقية PHP، ولا يمكن للحماية المؤقتة أن تحل محل التصحيحات.انفجر PHP فجأة، وأغلقت وكالة أمن الشبكات الموقع أولاً
في هذا الإصلاح السري الطارئ، اضطرت حتى المنظمة المسؤولة عن منع المتسللين إلى إغلاق موقع الويب لتجنب الخطر.
الموقع الرسمي غير متصل بالإنترنت قبل وصول التصحيح.
في 21 أكتوبر، اختار المركز الوطني الهولندي للأمن السيبراني NCSC إغلاق الموقع أولاً وانتظار الإصلاحات.
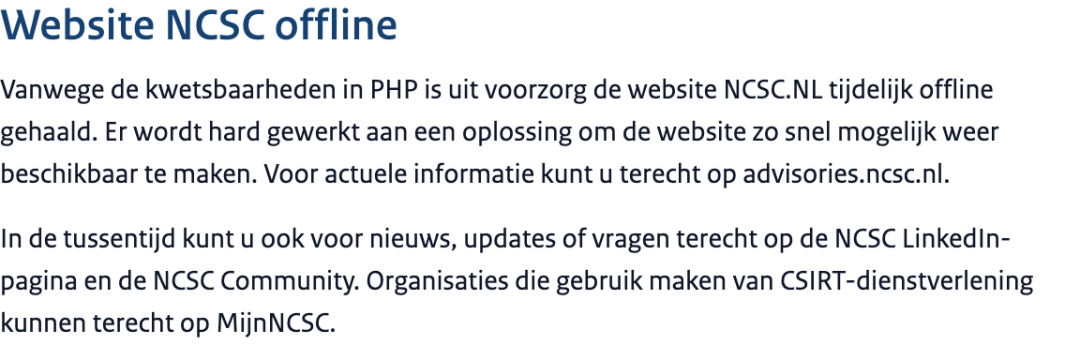
إنها ليست الوحيدة التي تم إغلاقها. كما قام موقع التوظيف الخاص بالنظام القضائي الهولندي والموقع الإلكتروني لمؤسسات التدريب القضائي بتعليق الخدمات، وحتى صندوق بريد المستندات لنقل معلومات المحاكمة إلى المراسلين تم إغلاقه مؤقتًا.
كما أوقفت وزارة المالية اليابانية بعض المحتويات والخدمات على الموقع الرسمي وقامت بفحص الخادم بشكل عاجل وتركيبه وإصلاحه.
الاثنتين من نقاط الضعف في محرك PHP التي تسببت في إغلاق موقع الويب يُطلق عليهما معًا اسم PHP2Shell.
وصلت درجة مخاطر CVSS إلى 9.2 نقطة من أصل 10 نقاط
.
من أخطر العواقب ما يسمى
تنفيذ التعليمات البرمجية عن بعد، والمختصر بـ
آر سي إي
. قد يبدأ موقع الويب الذي من المفترض أن يتعامل مع طلبات الزوار فقط في تنفيذ التعليمات البرمجية التي حددها المهاجم.استخدم Wiz أحدث صور WordPress وDrupal وJoomla لإنشاء بيئة اختبار، وأعاد إنتاج هجوم عن بعد دون تسجيل الدخول، وتحقق من مسار الهجوم لقراءة كلمات المرور والرموز المميزة ومفاتيح API من الذاكرة.
حتى في بعض عمليات نشر Apache وmod_php، يمكن أن يحدث الهجوم قبل بدء تشغيل البرنامج الخاص بموقع الويب.
حتى لو كانت الصفحة تكتب فقط سطرًا من عبارة "Hello World"، فمن المحتمل أنك لا تزال مصابًا.
المشكلة هي أن هناك عددًا كبيرًا جدًا من مواقع الويب التي تستخدم لغة PHP.
69.3% من مواقع الويب التي تستطيع W3Techs التعرف على لغة الخادم تستخدم لغة PHP. هناك مشكلة في المحرك الأساسي، ويجب فحص عدد كبير من مواقع الويب وترقيتها.
لقد قدمت GPT مساهمات رائعة
التقط فئة كاملة من ثغرة أمنية واحدة
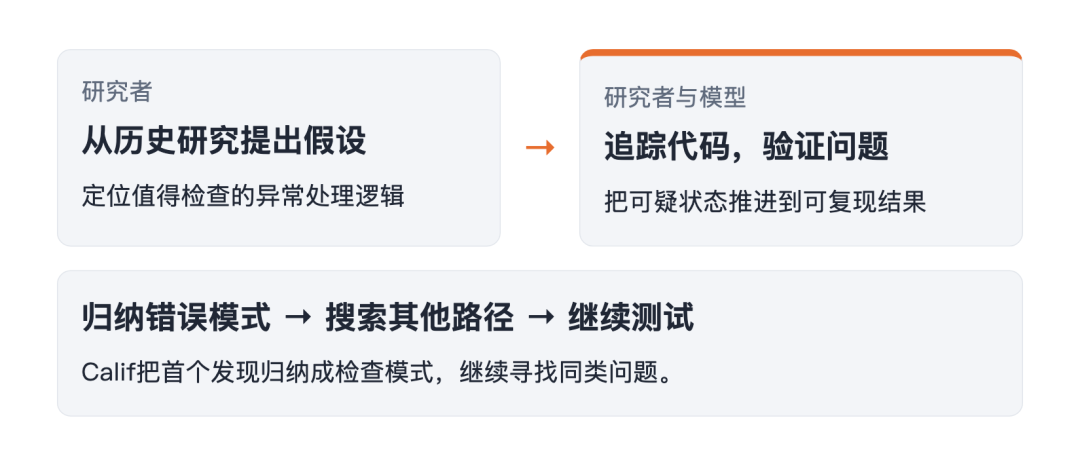
بالعودة إلى 30 يوليو، بدأ الباحث في كاليفورنيا رايان أوستن في تدقيق لغة PHP. شارك في برنامج Patch the Planet التابع لـ OpenAI، والذي يستخدم الذكاء الاصطناعي لمساعدة المشاريع مفتوحة المصدر في العثور على الثغرات وإصلاحها.
بحلول الأول من أغسطس، تم اكتشاف مسارات متعددة للهجوم عن بعد.
في وقت مبكر من عام 2004، تم اكتشاف ثغرة أمنية في آلية الحد من الذاكرة في PHP. استخدم Ryan GPT-5.6 Sol كنقطة دخول للتحقق مما إذا كانت المشكلات المماثلة لا تزال مخفية في التعليمات البرمجية الحالية.
يقوم البرنامج بمعالجة الطلب ويضع البيانات مؤقتًا في الذاكرة. تقوم PHP بتعيين حصة لكل طلب، وسيتم مقاطعة المعالجة عند استهلاكها. يُطلق على هذا الوضع اسم
استنفاد الذاكرة، أي
أوم
.في مسار الهجوم الذي كشفه Calif،
يكون أقل من 8 ميجا بايت من بيانات الطلب كافيًا لاستنفاد حصة ذاكرة PHP الافتراضية البالغة 128 ميجا بايت أثناء المعالجة.
بعد إدخال طلب صغير إلى PHP، سيتم تقسيمه إلى عدد كبير من السجلات، كل منها يستهلك ذاكرة إضافية. يستخدم المهاجمون طبقة التضخيم هذه للسماح للبرنامج باستنفاد رصيده في خطوة محددة.
وفقًا لقواعد PHP، يجب مقاطعة العملية في هذا الوقت ونقلها إلى الإبلاغ عن الأخطاء والتنظيف.
في هذه اللحظة، قد يتم ملء البيانات إلى النصف فقط.
اكتشف النموذج تسلسلًا خطيرًا في جدول التجزئة الذي يخزن البيانات داخل PHP: عند إضافة سجل جديد،
قم أولاً بإضافة سجل إلى عدد السجلات، ثم قم بطلب الذاكرة واملأ المحتوى
.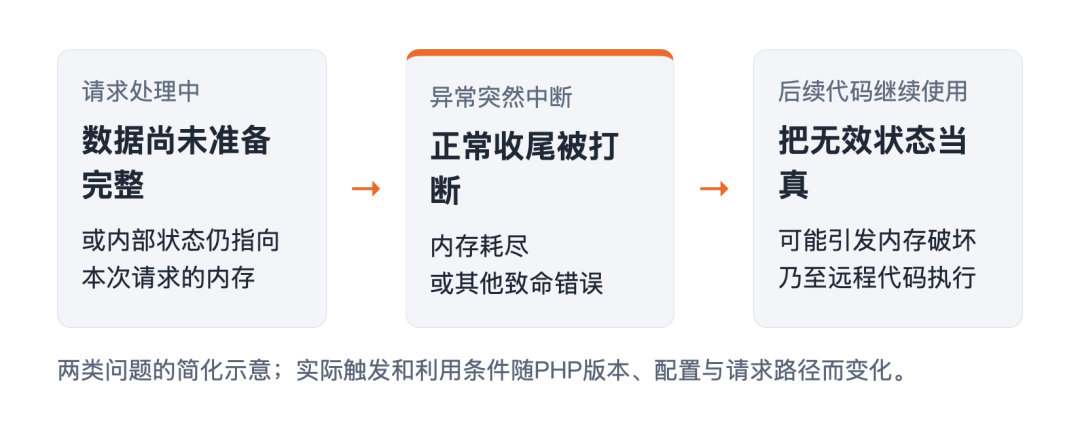
إذا تم استنفاد الحصة عند التقدم بطلب للحصول على الذاكرة، فسيقفز البرنامج. لم يتم ملء السجل الجديد بعد، ولكن تمت إضافة العدد بالفعل.
يقوم برنامج التنظيف بالتحقق من العدد ويستخدم الذاكرة غير المجهزة كسجل صالح.
وهو يعادل صفًا في النموذج لم يتم ملؤه بعد وتم استخدامه كسجل كامل.
لتحويل هذا النوع من الأخطاء إلى هجوم عن بعد، من الضروري ترتيب محتويات الذاكرة ذات الصلة واستيفاء شروط تشغيل محددة. تسبب الباحثون في قيام البرامج بتنفيذ تعليمات برمجية محددة من قبل المهاجم في عمليات النشر المتأثرة.
لم يتوقف الباحثون عند الحفرة. لقد طلبوا من النموذج
كتابة نمط الخطأ المكتشف حديثًا في SKILL.md، وهو دليل تدقيق يمكن استخدامه بشكل متكرر
، ثم اتبع نفس القرائن للتحقيق.بعد هذا التحقيق، اكتشف الوكيل مشكلة أخرى في الكود المسؤول عن تسجيل تقدم تحميل الملف.
ينتهي الطلب بشكل غير طبيعي،
يتم تحرير الذاكرة، لكن البرنامج الذي يتعامل مع الطلب يظل محتفظًا بالعنوان القديم
. عندما يتلقى الطلب التالي، قد يستخدم هذا العنوان لقراءة الذاكرة منتهية الصلاحية.هذا
يُستخدم بعد الإصدار، ويسمى أيضًا UAF
. إنه يعادل التسجيل الذي تم إبطاله، لكن البرنامج لا يزال يبحث عن البيانات وفقًا للعنوان القديم، وربما تمت إعادة تخصيص تلك الذاكرة.من ناحية أخرى، اكتشف Wiz أيضًا بشكل مستقل نقطتي ضعف. بمجرد تغيير إصدار PHP أو تغير بيئة التشغيل، قد يصبح الهجوم الأصلي غير فعال، ويجب تحليل النموذج وتعطله وتعديله والتحقق منه.
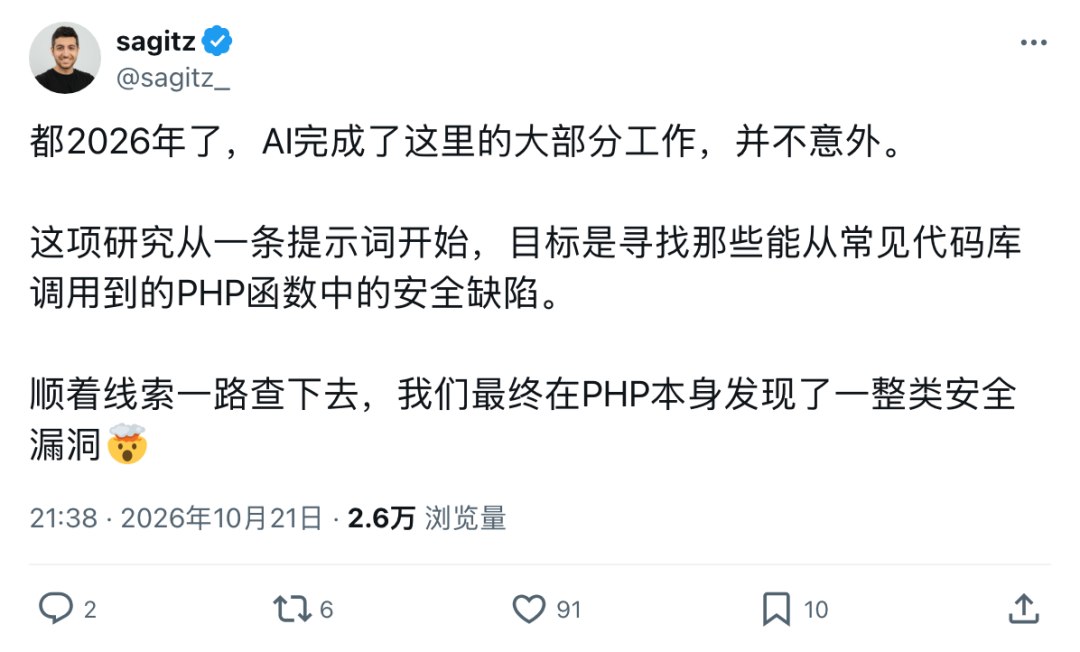
كتب الباحث في ويز ساجي تساديك على X:
"
الذكاء الاصطناعي
يتم تنفيذ معظم الأعمال هنا. "
إجراء عملية جراحية على محرك PHP
شهران من الإصلاحات السرية
استغرق الأمر بضعة أيام للعثور على مسار الهجوم، لكن التحضير للإصلاح استغرق شهرين.
هذه المرة، أخذت OpenAI زمام المبادرة في تنسيق عملية الإصلاح، وقاد مشرفو PHP عملية الإصلاح. ومع ذلك، هناك اثنتين من نقاط الضعف تؤثر على إدارة ذاكرة المحرك ومعالجة الأخطاء، مما يؤدي إلى حظر مسار الهجوم الفوري، وقد تنشأ مشكلات مماثلة في مكان آخر. إذا تم إصلاح الطبقة الأساسية، فمن الضروري التأكد من استمرار تشغيل البرامج والامتدادات القديمة.
قالت مؤسسة PHP إن الفريق كان ينسق ليلًا ونهارًا، حتى في عطلات نهاية الأسبوع. يجب اختبار التصحيحات على إصدارات متعددة، ويجب أن يتم تعبئتها بواسطة الناشرين وحمايتها بواسطة موردي الأمان.
وفي النهاية، قامت PHP بتغيير توقيت إيقاف العمل.
يحتوي PHP المصحح على حدين للذاكرة.
تم الوصول إلى الحد المرن
، انتظر حتى يصل البرنامج إلى وضع آمن قبل المعالجة، لتجنب ترك بيانات نصف مكتملة؛ لمسالحد الأقصى
الأعلى ، اسمح للعملية بالخروج ومنع استمرار استخدام الحالة الخطرة.أسرار تسربت الواحدة تلو الأخرى خلال الـ 48 ساعة الماضية، وجاء الهجوم أولا
وافقت جميع الأطراف في الأصل على إصداره في الساعة 10 مساءً يوم 22 أكتوبر.
ولكن في حوالي الساعة 11 مساءً من يوم 20، تم تداول رقمين من أرقام الضعف فجأة على الإنترنت، ممزوجين بوقت إصدار خاطئ ودرجة مثالية تبلغ 10. في هذا الوقت، كان ذلك قبل أقل من 48 ساعة من الإصدار الأصلي.
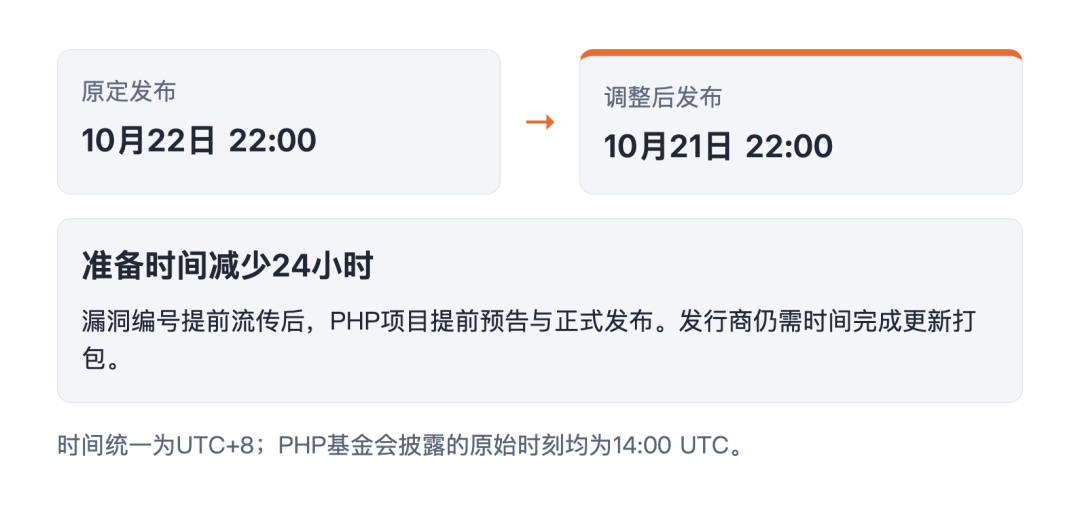
في الساعة 3:30 صباحًا من يوم 21، أصدر فريق PHP إشعارًا مسبقًا،
لتقديم الإصدار الرسمي لمدة 24 ساعة كاملة
.ولكن مجرد إرسال الإشعار، لا يعني أنه يمكن تثبيت التحديث. لا يزال الناشرون يقومون بالتغليف، وإذا كانوا متقدمين، فسيعرف المستخدمون أنهم في خطر، لكنهم لن يحصلوا على تحديثات سهلة التثبيت.
تم إصدار المقطع الدعائي قبل حوالي نصف ساعة، وكان مقطع الفيديو التوضيحي للهجوم مفقودًا أيضًا.
قامت مؤسسة PHP بمراجعة الأمر وذكرت أن كاليف أرسل عن طريق الخطأ عرضًا توضيحيًا للهجوم. تم حذف الفيديو بسرعة، ولكن تم تداول نسخ منه.
في فترة ما بعد الظهر من يوم 21، تم إصدار صورة البناء التي تم إصلاحها مسبقًا. بعد أن تقوم Chainguard بإصدار هذه الصور، يمكن للعالم الخارجي مقارنة الرموز القديمة والجديدة واستنتاج مكان وجود نقاط الضعف.
في الساعة 3:43 مساءً من نفس اليوم، نشر Dane Knecht، كبير مسؤولي التكنولوجيا في Cloudflare، على X:
تم رصد هجمات مبكرة.
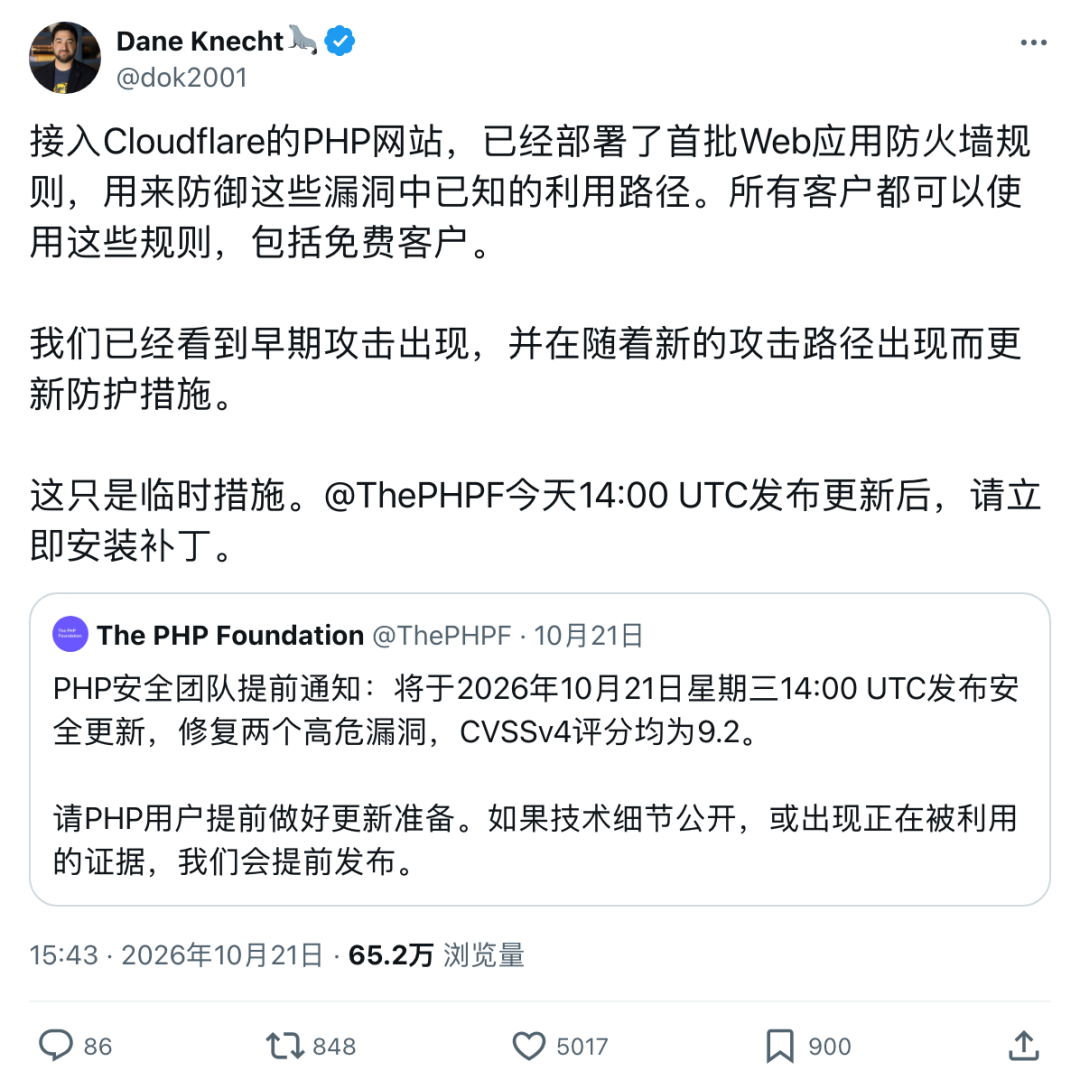
عندما نشر، لم يكن من المقرر إصدار التصحيح حتى الساعة 10 صباحًا في تلك الليلة.
لقد جاء الهجوم، ولا يزال أمامنا أكثر من ست ساعات.
كشفت Cloudflare لاحقًا أن المهاجمين كانوا يقومون بالفعل بتغيير الطلبات لمحاولة تجاوز قواعد الحماية.
قامت Cloudflare بنشر الحماية للعملاء المجانيين والمدفوعين باستخدام جدار حماية تطبيقات الويب الخاص بها، ولكن أكد Dane على أن
هذا مجرد إجراء مؤقت ويجب تثبيته عند ظهور التصحيحات
.مساء يوم 21
PHP8.5.12، 8.4.27، 8.3.36 و8.2.35
صدر أخيرا. قام فريق PHP أيضًا بإعداد الحد الأدنى من إصلاحات كود المصدر للإصدارات 7.4 و8.0 و8.1 للناشرين وخدمات الدعم طويلة المدى لإنتاج حزم التحديث.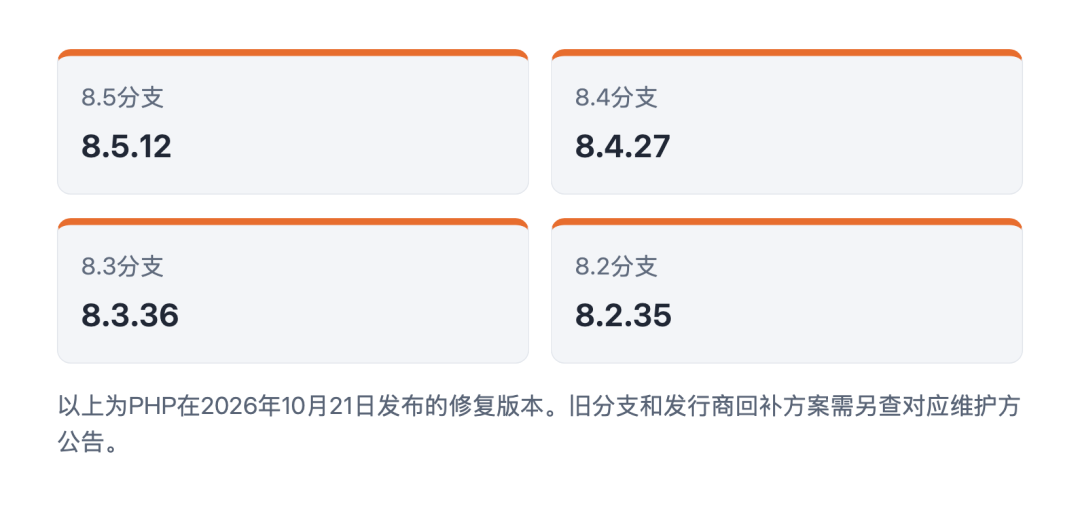
معاينة OpenAI
لم تظهر بعد المزيد من نقاط الضعف الرئيسية
في الساعة 0:35 من يوم 22، أصدرت OpenAI مهارة أخرى لفحص الدستور الغذائي لمساعدة مشغلي مواقع الويب على التحقق من إصدار PHP لتحديد ما إذا كان قد يتأثر.
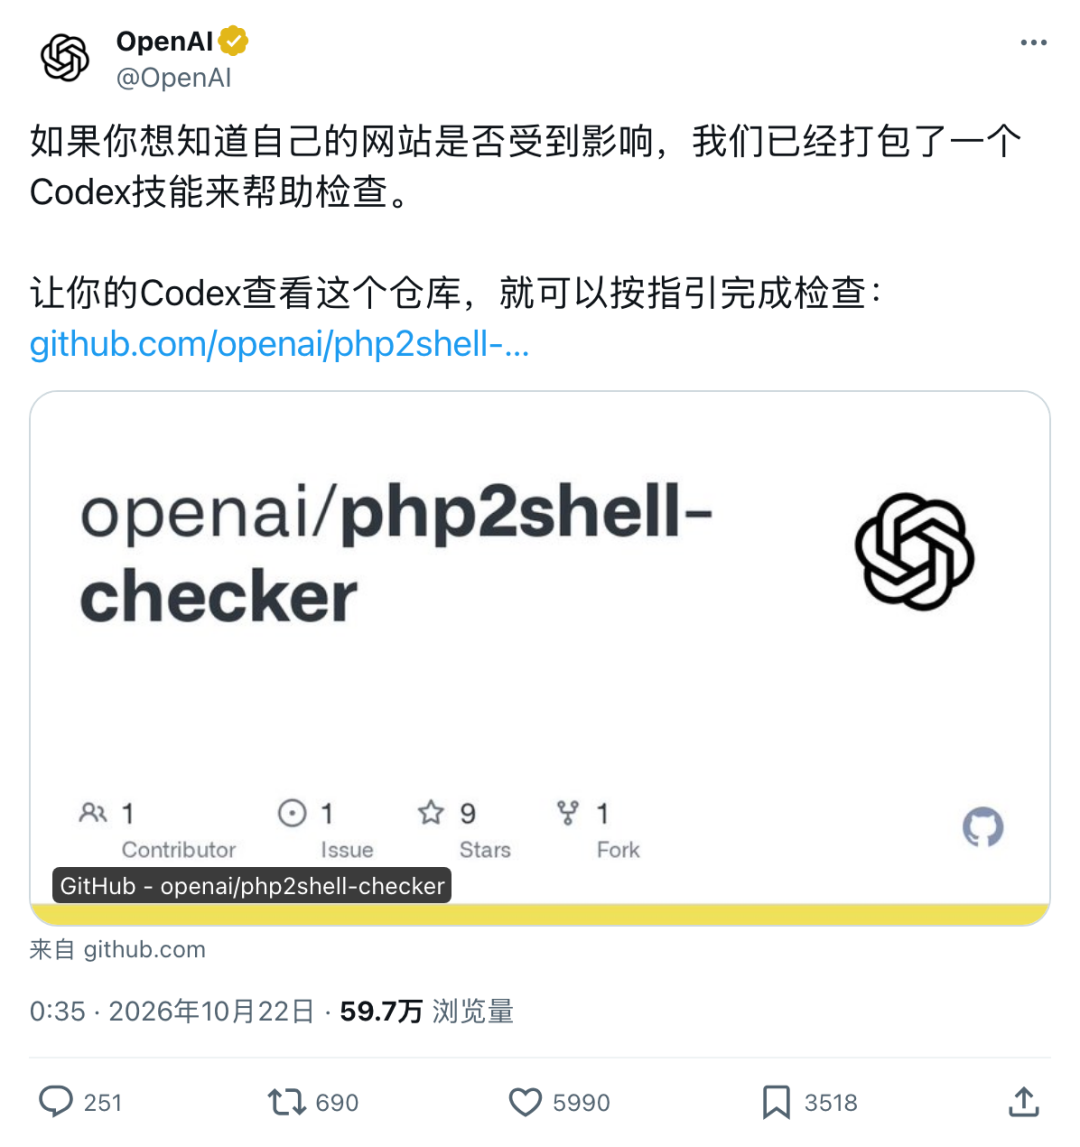
يتحقق من إصدار PHP ولا يمكنه إكمال ترقية موقع الويب؛ إذا لم يتمكن حتى من التحقق من الإصدار، فلا يمكن اعتباره آمنًا بناءً على ذلك.
وقد أعلنت OpenAI بالفعل أن:
PHP هي مجرد واحدة من العديد من نقاط الضعف الرئيسية التي اكتشفها الفريق ويعمل على إصلاحها.
ومن المتوقع أن يتزايد هذا النوع من الاكتشافات بشكل ملحوظ خلال الأشهر المقبلة!
التعليقات