الملخص:
أصدرت Nintendo مؤخرًا تحديث البرنامج الثابت لنظام Switch 2 23.5.0، والذي يعمل على إصلاح نقاط الضعف الرئيسية في نظام التشغيل التي تم استغلالها سابقًا بواسطة المفرقعات، مما يجعل حل اختراق البرامج الذي تم تنفيذه لأول مرة على وحدة التحكم الجديدة هذه غير فعال بشكل أساسي. في أقل من ثلاثة أسابيع منذ الإعلان عن طريقة الاختراق، قامت Nintendo بسد الثغرات ذات الصلة من خلال تحديثات النظام، مما وجه ضربة قوية لمجتمع Switch 2 المنزلي ومجتمع تعديل الألعاب.
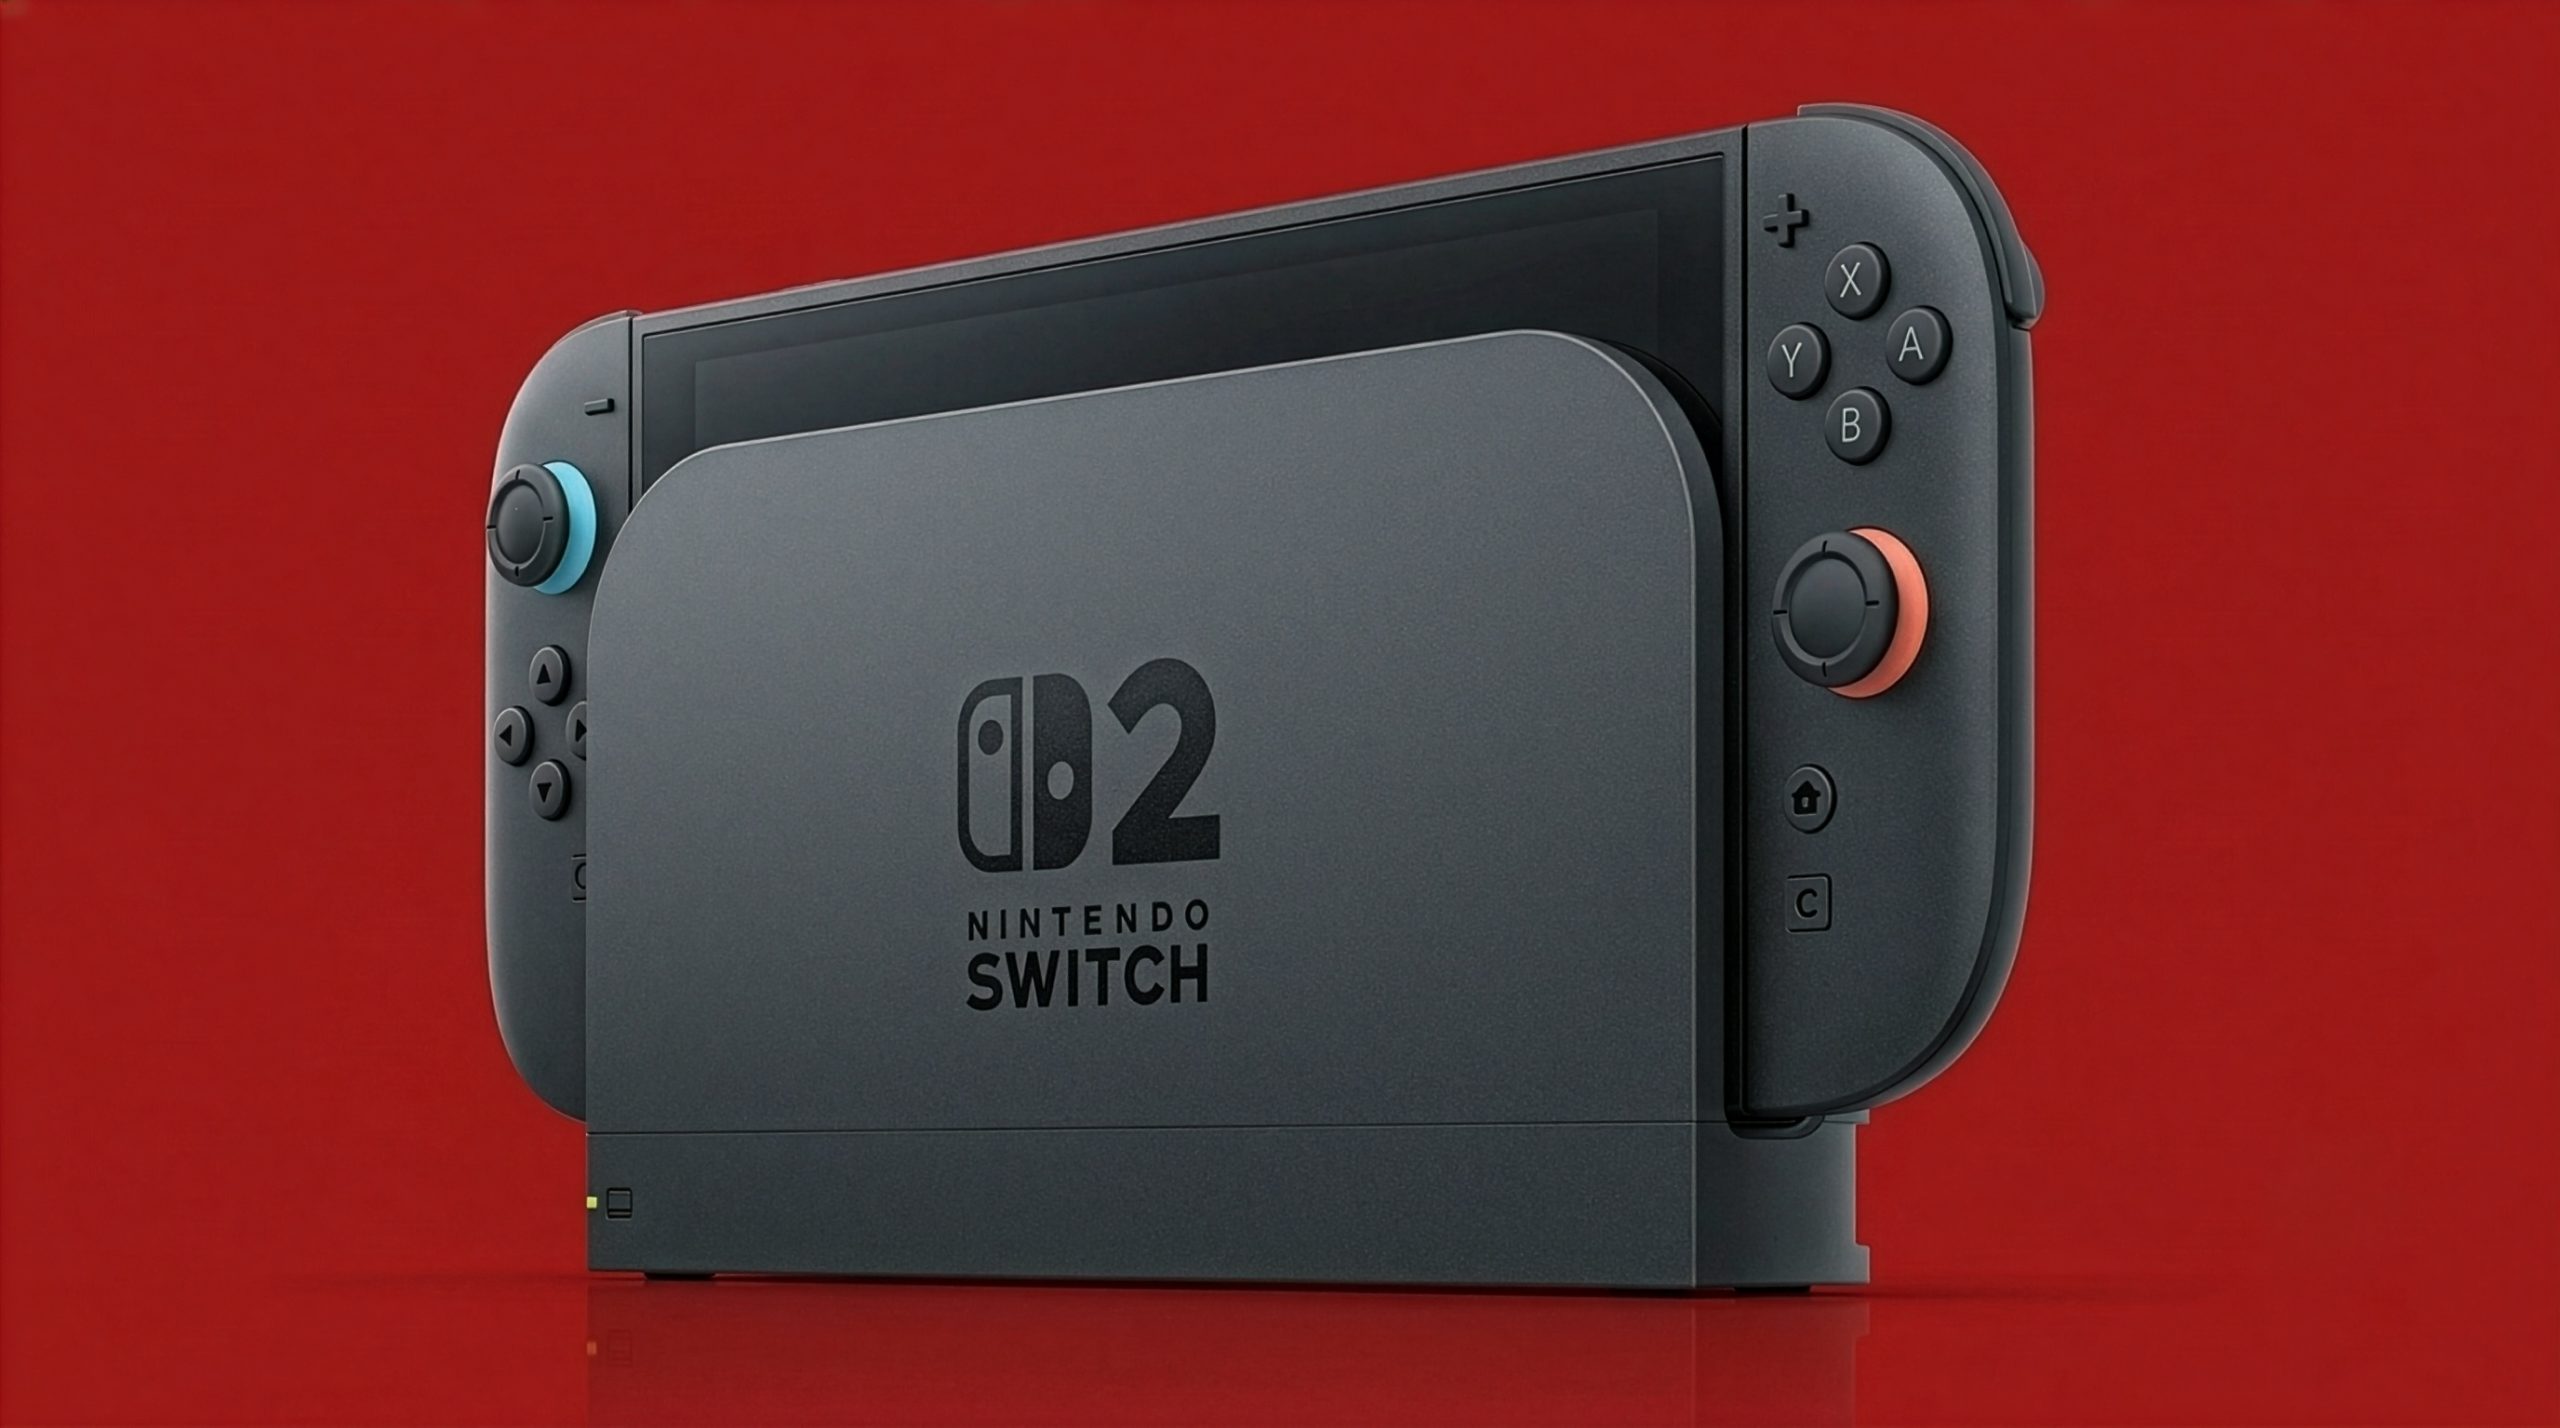
تم تنفيذ هذا الكراك في الأصل بواسطة المطور Sammy Hajhamid (اسم الشاشة pepsipu) وأطلق عليه اسم ns2jb. يختلف هذا الحل عن طرق الاختراق السابقة التي كانت تتطلب تفكيك الآلة أو لحام شرائح خاصة أو استخدام معدات تعديل الأجهزة، ويعتمد هذا الحل بالكامل على نقاط الضعف في البرامج، وذلك باستخدام SmileBASIC 4، وهي لعبة على Nintendo Switch 2، كنقطة دخول لاختراق القيود الأمنية الأصلية للنظام.
تم الكشف عن هذه الثغرة الأمنية لأول مرة في أواخر أكتوبر 2026. استخدم المطور أداة برمجة Codex الخاصة بـ OpenAI للمساعدة في التحليل والتطوير، وأدرك أخيرًا تنفيذ تعليمات برمجية أصلية غير مصرح بها من Nintendo على Switch 2. وهذا يعني أنه يمكن للمستخدمين تشغيل برنامج homebrew، وعمل نسخة احتياطية من حفظ اللعبة، وتحليل بيانات اللعبة، وحتى تعديل محتوى اللعبة الداخلي.
من أجل إظهار قدرة الاختراق، قام المطورون بتعديل "Mario Kart World" وأضافوا شخصيات لم تكن موجودة في اللعبة في الأصل، بما في ذلك Big-Eared Dog وPeter Griffin وHatsune Miku وما إلى ذلك. وقد اجتذب الفيديو التوضيحي ذو الصلة اهتمامًا واسع النطاق في مجتمع تكسير اللعبة، ويثبت أيضًا أن آلية أمان البرامج الخاصة بـ Switch 2 لديها اختراق يمكن استغلاله بالفعل.
ومع ذلك، فإن حل التكسير هذا ليس شرخًا دائمًا. إنها طريقة تكسير مؤقتة تحتاج إلى إعادة تشغيلها. في كل مرة يتم فيها إيقاف تشغيل المضيف تمامًا، يجب تنشيطه مرة أخرى من خلال مدخل اللعبة. في الوقت نفسه، قامت نينتندو بإزالة SmileBASIC 4 من متجر eShop بعد وقت قصير من نشر أخبار الاختراق، مما يجعل من الصعب على المستخدمين الذين لم يشتروا البرنامج الحصول على المدخل اللازم لاختراقه.
يعمل تحديث البرنامج الثابت 23.5.0 هذا على حظر الثغرة الأمنية على مستوى النظام. وأكد الباحث الأمني OatmealDome على وسائل التواصل الاجتماعي أن الإصدار الجديد قد أصلح ثغرة نظام التشغيل التي يعتمد عليها الكراك. على الرغم من أن مدخل تنفيذ التعليمات البرمجية داخل ألعاب مثل SmileBASIC 4 و"Civilization VII" لا يزال موجودًا، إلا أنه لم يعد بإمكان المستخدمين الانتقال من بيئة تشغيل اللعبة إلى نظام التشغيل بأكمله كما كان من قبل.
يعني هذا أنه حتى إذا كان لا يزال بإمكان المستخدمين تشغيل بعض التعليمات البرمجية المخصصة في اللعبة ذات الصلة، فإن أذوناتهم تقتصر على بيئة التشغيل الخاصة باللعبة ولا يمكنهم بعد ذلك الوصول إلى وظائف النظام الأعمق للمضيف. وبالتالي فإن القدرة على استخراج بيانات اللعبة والتعديلات على مستوى النظام وتشغيل برامج البيرة المنزلية التي تم تنفيذها مسبقًا من خلال ns2jb محدودة للغاية.
ومع ذلك، فإن هذا التحديث لا يلغي تمامًا جميع الطرق الممكنة لاستخراج بيانات اللعبة من Switch 2. وقد أوضح SwitchTools، أحد أعضاء مجتمع الاختراق، على وجه التحديد أن 23.5.0 لا يقدم مفاتيح رئيسية جديدة. لذلك، بالنسبة لبعض الألعاب التي تم إصدارها باستخدام الخراطيش المادية التقليدية، قد تظل التكنولوجيا الحالية تسمح باستخراج البيانات ذات الصلة.
ما يتأثر حقًا هو الإصدارات الرقمية من الألعاب وتحديثات الألعاب ومحتوى المحتوى القابل للتنزيل (DLC). غالبًا ما يتطلب هذا المحتوى الوصول إلى خدمات Nintendo عبر الإنترنت ويعتمد على أذونات على مستوى النظام لإكمال عملية استخراج البيانات ذات الصلة. أما بالنسبة لبطاقة مفتاح اللعبة، فنظرًا لأن الخرطوشة نفسها لا تحتوي على بيانات اللعبة الكاملة، فلا يمكن تطبيق طريقة الاستخراج الخاصة بالخراطيش المادية التقليدية ببساطة.
لن تختفي ملفات اللعبة التي تم استخراجها قبل التحديث تلقائيًا عند ترقية البرنامج الثابت لوحدة التحكم. بمعنى آخر، يهدف إصلاح Nintendo بشكل أساسي إلى منع المستخدمين من الاستمرار في استغلال الثغرة الأمنية الأصلية للحصول على حقوق وصول جديدة على مستوى النظام، بدلاً من حذف البيانات المستخرجة مسبقًا بأثر رجعي.
بالإضافة إلى إصلاح الأخطاء، يقدم الإصدار 23.5.0 أيضًا بعض التحسينات الوظيفية للمستخدمين العاديين. يضيف الإصدار الجديد خيار تكوين ميزات إمكانية الوصول عند الإطلاق الأول ويوفر الدعم الأساسي لإهداء السلع الرقمية لـ eShop بين أعضاء مجموعة عائلة حساب Nintendo. ومن المتوقع أن يتم إطلاق ميزة الهدايا الرقمية هذه رسميًا عبر تحديث eShop في 17 نوفمبر.
من الجدير بالذكر أن ملاحظات التحديث الرسمية التي أصدرتها شركة Nintendo لا تشير بشكل مباشر إلى إصلاحات الثغرات الأمنية، ولكنها تشير بشكل عام إلى أنه تم إجراء تعديلات على النظام وتحسينات في الاستقرار. هذه الممارسة شائعة عندما تقوم الشركات المصنعة لوحدات التحكم في الألعاب بإصلاح الثغرات الأمنية وتجنب الكشف عن التفاصيل الفنية للثغرة الأمنية في سجلات التحديث الرسمية.
انطلاقًا من الوضع الحالي، يعتبر الإصدار 23.5.0 بمثابة انتكاسة واضحة لمجتمع اختراق Switch 2، لكن هذا لا يعني أن طرق الاختراق الجديدة لن تكون ممكنة في المستقبل. ومع استمرار الباحثين في تحليل أجهزة وحدة التحكم وأنظمة التشغيل وبرامج الألعاب، فمن المحتمل اكتشاف ثغرات أمنية جديدة. ومع ذلك، فإن الحظر السريع الذي قامت به Nintendo لنقاط الضعف على مستوى النظام يُظهر أيضًا أن الشركة تعمل بنشاط على تعزيز الحماية الأمنية لوحدات التحكم الجديدة.
بالنسبة للمستخدمين الذين يرغبون في استخدام برنامج homebrew أو تشغيل برامج تعديل الألعاب أو استخراج بيانات اللعبة، فقد غيّر الإصدار 23.5.0 بيئة الاختراق السابقة. قد يظل المضيفون الذين لم تتم ترقيتهم بعد محتفظين بشروط الاختراق الأصلية، وبعد الترقية إلى الإصدار الجديد، لا يمكن لحل ns2jb الحالي الاستمرار في تحقيق الوظائف الأصلية على مستوى النظام.
التعليقات