
الملخص:
وفقًا لوسائل الإعلام التكنولوجية Tom’s Hardware، اكتشف باحثو الأمن أن محرك أقراص فلاش USB لبصمة الإصبع Lenovo ThinkPlus FU100 يدعي أنه يستخدم تقنية التشفير AES-256، لكن بطاقة SD التي تخزن البيانات بداخلها لم تكن مشفرة في الواقع. من المحتمل أن يتمكن الشخص الذي يحصل على الجهاز من تجاوز التعرف على بصمات الأصابع وقراءة البيانات ببساطة عن طريق إزالة الغلاف.
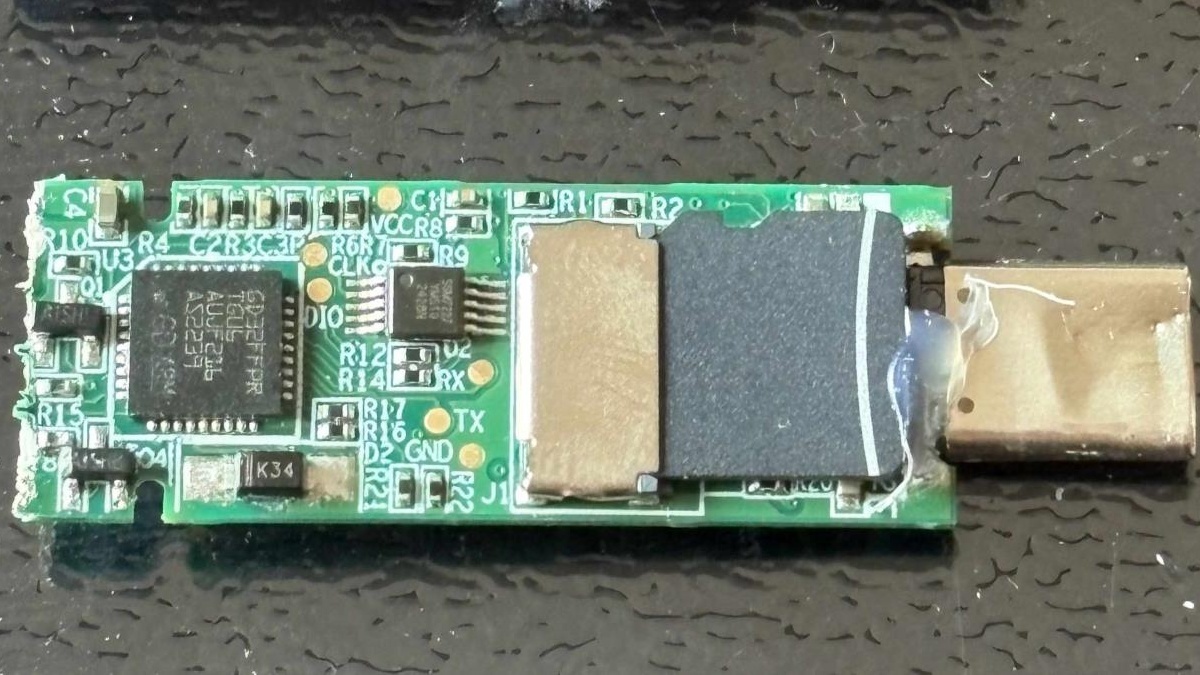
قام الباحث الأمني Xusheng Li بتفكيك FU100 العام الماضي وقدم النتائج في مؤتمر عقد في مارس من هذا العام. ووجد أن وظيفة التعرف على بصمات الأصابع لمحرك أقراص فلاش USB هذا تم استخدامها فقط للتحكم في اتصال USB، وتم حفظ البيانات الموجودة على بطاقة الذاكرة بنص واضح.
يصف لي FU100 بأنها "بطاقة SD في علبة فاخرة." ويعتقد أن هذه الحالة تظهر أن "أمن الأجهزة" الذي تطالب به بعض المنتجات قد يكون مجرد تسويق.
أصدرت لينوفو لاحقًا حلول إصلاح لمحركات الأقراص المحمولة USB FU100، وFU200، وTU800، ومحركات الأقراص ذات الحالة الصلبة المحمولة TSD303. يحتاج المستخدمون إلى الاتصال بالخط الساخن للخدمة الصينية واختيار إرسال الجهاز مرة أخرى لاستبداله أو انتظار ترقية البرامج الثابتة في الموقع. توصي Lenovo بأن يقوم المستخدمون بعمل نسخة احتياطية لبياناتهم مسبقًا وتوصي بشدة بمسح الجهاز قبل إعادته.
تصنف شركة Lenovo مدى خطورة التحذيرات الأمنية ذات الصلة على أنها
مرتفعة
. ومن بين الثغرات الأمنية الثلاث المتضمنة في الإعلان، تتعلق إحداها ببرنامج التكوين وقد تسمح للمستخدمين المحليين الذين قاموا بتسجيل الدخول بتجاوز مصادقة الجهاز وإدخال بصمات أصابع غير مصرح بها.اكتشف لي أيضًا ثغرة أمنية أخرى في محرك الأقراص ذو الحالة الصلبة المحمول TSD303 من Lenovo. على عكس FU100، يتم تشفير البيانات الموجودة على TSD303، ولكن تم توصيل القرص الصلب مسبقًا عبر USB وإرسال كلمة المرور الصحيحة بنص واضح إلى البرنامج للمقارنة، وقد يتم اعتراض كلمة المرور.
تم طرح الإصلاح الأول بعد حوالي ثلاثة أشهر من الإبلاغ عن الثغرة الأمنية، لكن الباحثين وجدوا أن الحل يستخدم مفتاح تشفير يمكن استخلاصه من قيمة تشبه الطابع الزمني ولا يزال يفشل في حماية البيانات بشكل فعال في حالة سرقة الجهاز. يسمح إصلاح المتابعة، الذي تم طرحه في أواخر العام الماضي، لمحرك الأقراص بالتحقق من كلمات المرور التي أدخلها المستخدم من تلقاء نفسه بحيث لا تترك كلمة المرور الصحيحة الجهاز أبدًا.
ذكر التقرير أن مجموعة أدوات تطوير البرامج نفسها تُستخدم أيضًا من قبل تسعة أجهزة أخرى من شركات مصنعة متعددة، وقد تقوم معظم هذه المنتجات أيضًا بتسريب كلمات المرور إلى المهاجمين ذوي القدرات التقنية المقابلة. واكتشف الباحثون أيضًا أن جهازين آخرين قاموا بحفظ بيانات غير مشفرة على بطاقات microSD. في الشرائح التي قدمها لي، تم حجب أسماء الشركات المصنعة ذات الصلة.
في دراسة متابعة حديثة باستخدام الذكاء الاصطناعي، استخدم لي أداة البرمجة Codex الخاصة بشركة OpenAI، جنبًا إلى جنب مع أداة الهندسة العكسية التي طورها صاحب العمل، لاختبار منتجات التخزين وبرامج الحماية من الشركات المصنعة الأخرى.
تشير التقارير إلى أن المخطوطة قد فتحت في حوالي
7 دقائق
لقد اخترنا أداة Netac ووجدنا أن هناك مفتاحًا ثابتًا مدمجًا في البرنامج، كما تمت كتابة كلمة مرور المستخدم في سجل التشخيص. وحتى وقت خطاب لي في مارس من هذا العام، لم تكن Netac قد أصدرت التصحيح بعد. ولم يوضح التقرير ما إذا كان المنتج قد تم إصلاحه الآن.تضمنت الدراسة أيضًا منتجين لحماية نسخ الملفات. تسمح هذه المنتجات للمستلم بعرض الملفات ولكنها تحاول منعه من نسخ محتوياتها. المخطوطة في حوالي
26 دقيقة
تمت إعادة بناء كلمة المرور التي تم إنشاؤها بواسطة برنامج KakaSoft USB Copy Protection وفك تشفير ملف اختبار بدون كلمة مرور المستخدم. تستغرق آلية الحماية للنسخ الآمن في Nexcopy حوالي10 دقائق
تم اختراقها في الداخل.بالإضافة إلى ذلك، اكتشف لي حسابين مخفيين بكلمات مرور بسيطة نسبيًا في منتج YutianDun الخاص بـ SecZure. وفقًا للتقرير، يطلق لي على هذه الحسابات اسم "الأبواب الخلفية"، ولكن لا يمكن استخدام هذا لتحديد أن الشركة المصنعة لديها نوايا خبيثة.
صرح لي بأنه لم يخطر KakaSoft أو Nexcopy أو SecZure بالنتائج ذات الصلة مسبقًا. وهو يعتقد أن محركات أقراص USB المحمولة التي وقعت في أيدي المهاجمين يصعب تذكرها أو تحديثها.
واستشهد أيضًا بمحرك أقراص USB مفتوح المصدر باعتباره حالة إيجابية. على الرغم من أن الجهاز يستخدم أيضًا بطاقة microSD، إلا أنه ينفذ التشفير بشكل صحيح ويولد المفتاح من كلمة مرور المستخدم. يقرأ المهاجم بطاقة الذاكرة بمفردها ولا يمكنه الحصول على البيانات الموجودة فيها بشكل مباشر.
التعليقات