الملخص:
تقوم شركة Ledger الفرنسية لصناعة محافظ العملات المشفرة بالتحقيق في حادث أمني يتضمن تعديلًا ضارًا على أجهزتها. تم اكتشاف أن بعض المحافظ تحتوي على مكونات مراقبة مخفية، ويقدر الباحثون في مجال blockchain أنه تمت سرقة أكثر من 90 مليون دولار من أصول التشفير ذات الصلة. ركز التحقيق في البداية على شركة بيع العملات المشفرة الماليزية CryptoBilis، ولكن تم الآن تحديد قنوات مبيعات أخرى قد تحتوي على أجهزة مصابة.
يمكن للأجهزة الضارة سرقة المعلومات الحساسة وتجاوز شريحة أمان مركز المحفظة
ذكر ليدجر أن مجموعة إجرامية منظمة قامت بتثبيت مكونات مخفية داخل بعض محافظ الأجهزة، مما قد يسمح للمهاجمين بالحصول على الأصول الرقمية للمستخدمين دون اختراق شريحة الأمان الأساسية للجهاز بشكل مباشر.
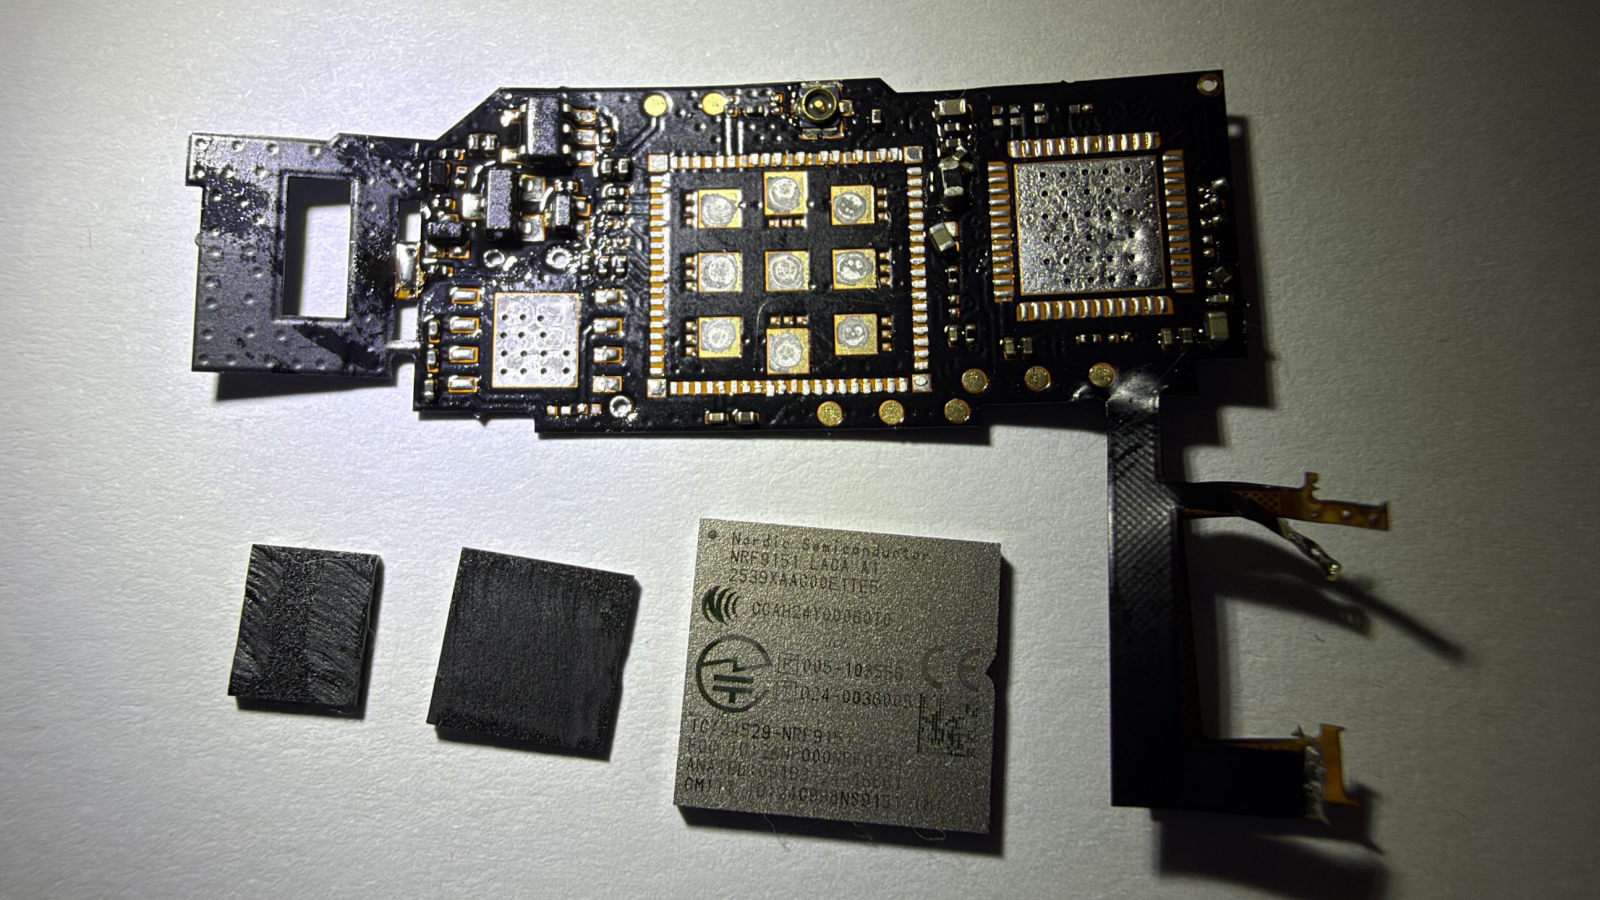
أشار باحثون أمنيون مستقلون إلى أن الأجهزة ذات الصلة قد تعترض المعلومات الحساسة من خلال مكونات اتصال العرض المعدلة، ثم تستخدم وحدات الاتصال الخلوية لنقل المعلومات إلى المهاجمين.
منذ 9 أكتوبر، أبلغ عملاء CryptoBilis على التوالي عن فقدان الأصول الرقمية، وقام بائع التجزئة لاحقًا بإغلاق متجره الفعلي مؤقتًا في كوالالمبور. وقالت ليدجر إنها تتعاون مع سلطات إنفاذ القانون المحلية في التحقيق.
كما وجدت معدات المبيعات السنغافورية أيضًا حالات شاذة، وقد يتم توسيع نطاق التأثير
عثر المحققون أيضًا على موصلات شاشة معدلة وشرائح اتصالات خلوية وبطاقات SIM في محفظة Ledger Flex تم شراؤها من مطار شانغي في سنغافورة.
يعني هذا الاكتشاف أن الأجهزة المصابة ربما تكون قد دخلت إلى قنوات البيع بالتجزئة العادية في بلدان متعددة.
لا يزال Ledger يحقق في نطاق الهجوم ولم يعلن عن العدد الإجمالي للأجهزة المتضررة.
كشف هذا الحادث أيضًا عن المخاطر الأمنية في سلسلة توريد محافظ الأجهزة: حتى إذا كان الجهاز نفسه يستخدم شريحة أمان مستقلة، فقد تظل أصول المستخدم معرضة للخطر إذا تم تعديلها فعليًا أثناء البيع أو التداول.
التعليقات