الملخص:
قالت شركة جوجل يوم الاثنين إنها اكتشفت أداة قرصنة يمكنها تحديد نقاط ضعف البرامج واستغلالها بشكل مستقل دون مساعدة بشرية، مما يسلط الضوء على المخاطر التي يشكلها عملاء الذكاء الاصطناعي. قامت مجموعة Google Threat Intelligence Group (GTIG) بتفصيل النتائج في تقريرها للربع الثالث. وقال التقرير إن الأداة كانت موجودة على خادم ما قبل الإصدار الذي كان مكشوفًا على الإنترنت. غالبًا ما يستخدم المهاجمون مثل هذه الخوادم لتخزين أدوات الهجوم وإعدادها. أطلقت Google على هذه الأداة اسم "exploit_agent".
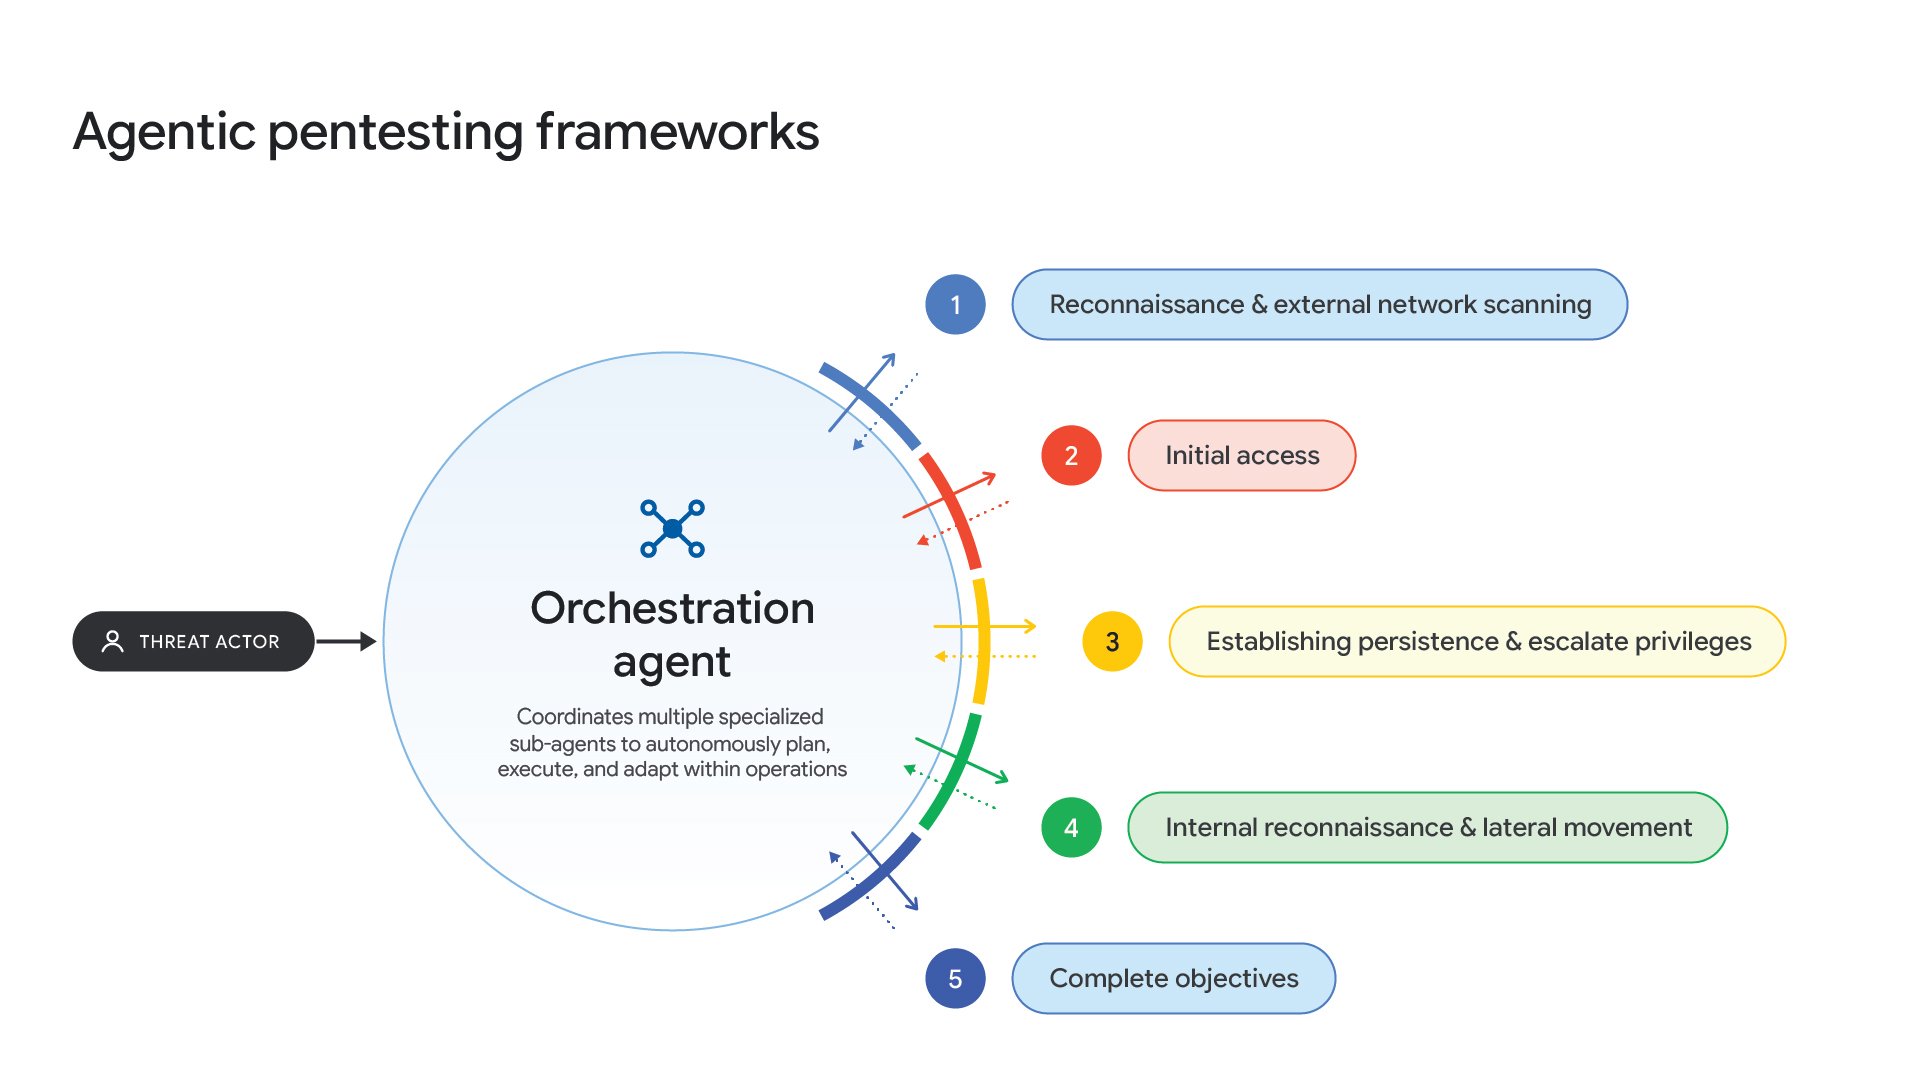
تستفيد الأداة من العديد من نماذج اللغات الكبيرة (LLMs)، وهي تقنية الذكاء الاصطناعي التي تقف وراء برامج الدردشة الآلية، بما في ذلك نماذج الأعمال الرائدة بالإضافة إلى ما تسميه Google النماذج "الأصلية".
تقوم الأداة بعد ذلك بمراقبة برامج الويب الشائعة بحثًا عن تحديثات التصحيح، وهي التحديثات التي يصدرها مطورو البرامج لإصلاح نقاط الضعف.
بمجرد إصدار تصحيح جديد، تقوم الأداة بمقارنة كود البرنامج قبل الإصلاح وبعده لتحديد مكان وجود الثغرة الأمنية. وهذا يشبه مقارنة نسختين من المستند لمعرفة ما قام المحررون بتغييره، وقد تكشف هذه التغييرات عن المشكلة.
ستقوم الأداة تلقائيًا بكتابة تعليمات برمجية للهجوم لاستغلال الثغرة الأمنية وتنفيذها تلقائيًا.
وقالت جوجل إن هذه هي المرة الأولى التي ترى فيها الشركة مهاجمين ينفذون هجومًا بهذه الطريقة.
يشير التقرير إلى ما يلي: "للمرة الأولى في الربع الماضي، اكتشف فريق استخبارات التهديدات في Google أن الجهات الفاعلة في مجال التهديد استفادت من أطر نماذج اللغة الكبيرة لأتمتة اكتشاف الثغرات الأمنية واستغلالها بشكل كامل دون تدخل بشري."
يؤكد هذا الاكتشاف أيضًا المخاوف المتزايدة من أن عوامل الذكاء الاصطناعي المستقلة قد تهدد الأنظمة التقليدية.
قال محافظ الاحتياطي الفيدرالي مايكل بار يوم الاثنين إن عملاء الذكاء الاصطناعي المستقلين يمكن أن يؤديوا إلى هروب البنوك في غضون دقائق.
في سبتمبر من هذا العام، حذر تورستن سلوك، كبير الاقتصاديين في شركة أبولو جلوبال مانجمنت، من أنه إذا قام مساعدو الذكاء الاصطناعي بتحويل أموال الأسر تلقائيا إلى حسابات ذات عوائد أعلى، فقد تخسر البنوك عددا كبيرا من الودائع منخفضة التكلفة.
توضح صورة من تقرير Google أن الأداة تتحقق من آلية التحكم في الوصول للإصدار 2.19.25 من ملحق WordPress الإضافي Spectra (Ultimate Addons for Gutenberg).
يشير التحكم في الوصول إلى الكود الذي يحدد العمليات التي يمكن لمستخدمين مختلفين تنفيذها. ولم يوضح التقرير ما إذا كان فحص الثغرات الأمنية هذا قد أدى في النهاية إلى هجوم فعلي.
يقوم خادم الإصدار التجريبي أيضًا بتخزين نصوص برمجية أخرى يمكنها تعيين بنية الشبكة الداخلية بعد أن يخترق المهاجم دفاعات الشبكة، وهو ما يطلق عليه Google "الاستطلاع الداخلي".
هذه البرامج النصية قادرة أيضًا على ما يسمى "اختراق القوة الغاشمة" من خلال محاولة استخدام أعداد كبيرة من كلمات المرور بشكل متكرر وزرع WebShells، أو برامج التحكم عن بعد المخفية، على مواقع الويب التي تسمح للمهاجمين باستعادة الوصول إلى الأنظمة المصابة في وقت لاحق.
اكتشفت Google أيضًا بيانات مسروقة من الضحايا على نفس الخادم. تظهر السجلات ذات الصلة أن مشغل هذه الأداة ربما يكون قد شن هجمات ضد مواقع الويب الخاصة بصناعات الإعلام والترفيه والتعليم الفرنسية.
تشبه مفاتيح واجهة برمجة التطبيقات (API) كلمات المرور وتسمح للبرامج بالوصول إلى خدمات الذكاء الاصطناعي.
تنص ترجمة Google للملاحظة الروسية ذات الصلة على ما يلي: "مفتاح LLM API لبرامج استغلال الثغرات الآلية (مشروع exploit_agent التجريبي)" و"الرجاء إدخال المفتاح بنفسك - هنا، وليس في الدردشة. كلا السطرين مطلوبان."
تناسب هذه النتيجة الاتجاه الأوسع الذي وصفته Google سابقًا.
تضاعف العدد الإجمالي للثغرات الأمنية وثغراتها تقريبًا بين يناير وأغسطس 2026.
وقعت عمليات استغلال يوم الصفر، وهي هجمات تستهدف ثغرات أمنية لم يعرفها مطورو البرامج بعد، في المتوسط من 8 هجمات شهريًا في عام 2025، إلى متوسط 11 هجومًا شهريًا في عام 2026، وإلى 22 في أغسطس.
صرحت Google أيضًا بأنها اكتشفت أن أدوات هجوم الذكاء الاصطناعي مفتوحة المصدر المسماة CAIRN وPentAGI قد تم استخدامها في أنشطة اقتحام الشبكة الفعلية.
التعليقات