الملخص:
وفقًا لمسؤولين أمريكيين مطلعين على الوضع، تقوم الوكالات الحكومية الأمريكية بتتبع التهديدات السيبرانية لما يقرب من 20 سفينة حول العالم. قال ثلاثة أشخاص تحدثوا بشرط عدم الكشف عن هويتهم لأنه غير مخول لهم مناقشة الأمر علنًا، إن خفر السواحل الأمريكي طلب إشعارًا مسبقًا إذا كانت أي من السفن تخطط لدخول ميناء أمريكي. الوجهات المحددة وقوائم الشحن لهذه السفن غير واضحة حاليًا.
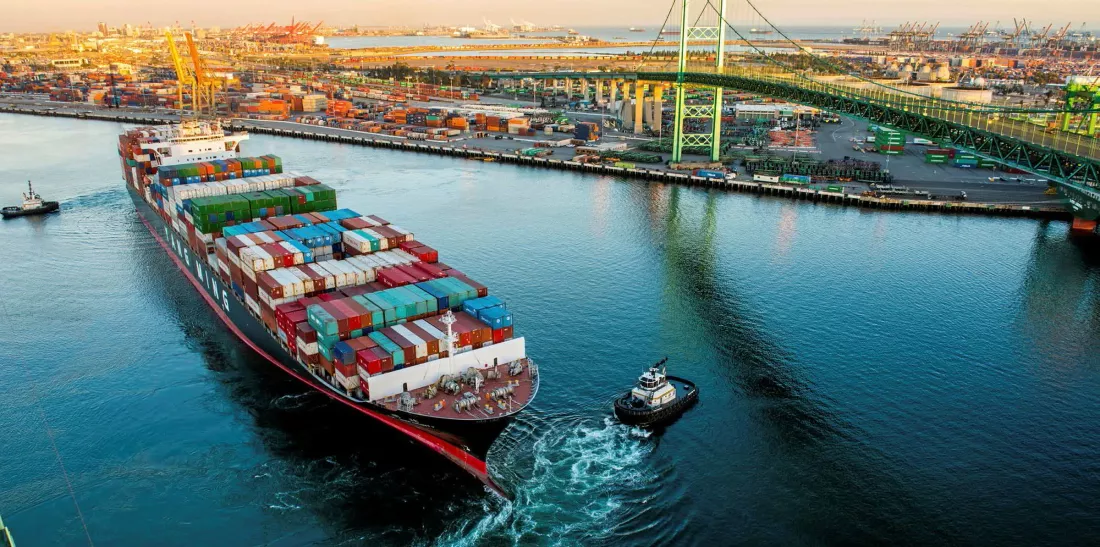
قال مسؤول من وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) إن العديد من السفن التجارية تم استهدافها بهجمات إلكترونية محتملة في نهاية أغسطس، وأشار إلى أنه لا يبدو أن المتسللين قد سيطروا بالفعل على السفن. وقال مسؤول بوزارة الأمن الداخلي إن خفر السواحل يعمل حاليًا مع مكتب التحقيقات الفيدرالي والإدارات ذات الصلة بوزارة الأمن الداخلي لتعقب السفن.
في السنوات الأخيرة، تصاعدت التحذيرات من الهجمات الإلكترونية ضد الصناعة البحرية حيث أصبحت السفن تعتمد بشكل متزايد على الأنظمة الرقمية للملاحة والاتصالات وغيرها من العمليات. وحذرت الحكومات والباحثون الأمنيون مراراً وتكراراً من أن المتسللين يحاولون استغلال هذه الأنظمة لتعطيل سلاسل التوريد العالمية. تظهر المخاطر السيبرانية كتحدي جديد لصناعة الشحن العالمية، التي تتعرض بالفعل لضغوط الحرب والمنافسة الجيوسياسية. وقال خفر السواحل الأمريكي في بيان إنه صعد على متن سفينتين تجاريتين أجنبيتين متجهتين إلى الولايات المتحدة في خليج المكسيك "للتأكد من سلامة أنظمة تشغيل السفينة وأنظمة تكنولوجيا المعلومات" بعد ظهور مؤشرات على تعرض شبكات السفينتين للاختراق. وتم تفتيش السفينة الأولى في 21 أغسطس والثانية في 24 أغسطس.
وقال خفر السواحل: "لا توجد حاليًا أي اضطرابات تشغيلية، أو عدم استقرار السفينة، أو تهديدات لسلامة الطاقم، أو تأثيرات بيئية". وأضافت الوكالة أنها تحافظ على اتصال وثيق مع مشغلي الموانئ وأصحاب السفن وأصحاب المصلحة الآخرين.
قال أنطونيو كاسيدي، مدير الخدمات في شركة CyberOwl للأمن السيبراني البحري ومقرها لندن، إنه لم ير أي علامات على وجود حملة قرصنة واسعة النطاق تستهدف ناقلات النفط والغاز. ومع ذلك، رصدت CyberOwl زيادة كبيرة في عدد حوادث الأمن السيبراني للسفن في النصف الأول من هذا العام.
وبحسب تقرير الشركة، فإن أكثر من نصف محاولات اختراق الشبكة التي اكتشفتها سفن التتبع الخاصة بها تضمنت إدخال برامج ضارة في نظام الكمبيوتر الخاص بالسفينة من خلال أجهزة التخزين. ويأتي معظم الباقي من التنزيلات عبر الإنترنت أو هجمات التصيد الاحتيالي.
في ديسمبر/كانون الأول، اشتبه المحققون الأوروبيون في احتمال تورط قراصنة عسكريين روس في هجوم إلكتروني على سفن شركة البحر الأبيض المتوسط للشحن (MSC). ووفقا لتقارير وسائل الإعلام في ذلك الوقت، كان من المقرر أصلا أن تبحر العبارة، التي تديرها شركة Grandi Navi Veloci، التابعة لشركة MSC، إلى الجزائر، لكنها اضطرت إلى أن تقطعت بها السبل في ميناء سيت بجنوب فرنسا.
ذكرت شركة الأمن السيبراني Cydome أنه في مارس 2025، أعلنت مجموعة قراصنة تدعى Lab Dookhtegan مسؤوليتها عن هجوم سيبراني أدى إلى تعطيل أنظمة الاتصالات لأكثر من 100 ناقلة نفط إيرانية.
قالت ماريا بارتنيس، مديرة مشاريع أبحاث الأمن السيبراني في شركة DNV النرويجية للأمن السيبراني، إن أنظمة التحكم في عمليات السفن معرضة بشكل خاص للهجمات السيبرانية لأنها تحتوي على عدد كبير من المعدات القديمة التي يصعب تحديثها. وُلدت معظم هذه الأنظمة في عصر لم يكن فيه تهديد الهجمات السيبرانية بارزًا بعد.
وقالت إن الغرض من مثل هذه التدخلات قد يكون خلق حالة من عدم اليقين وعدم الاستقرار بدلا من التسبب في أضرار فعلية.
"هذا جزء من الحرب في حد ذاته،" كما قالت، "من خلال جعل من المستحيل على الخصم تحديد ما يجري. سواء كان ذلك البلد، أو السياسيين، أو الأشخاص الذين يعملون على متن السفينة، فمن الممكن أن يتأثر."
التعليقات