الملخص:
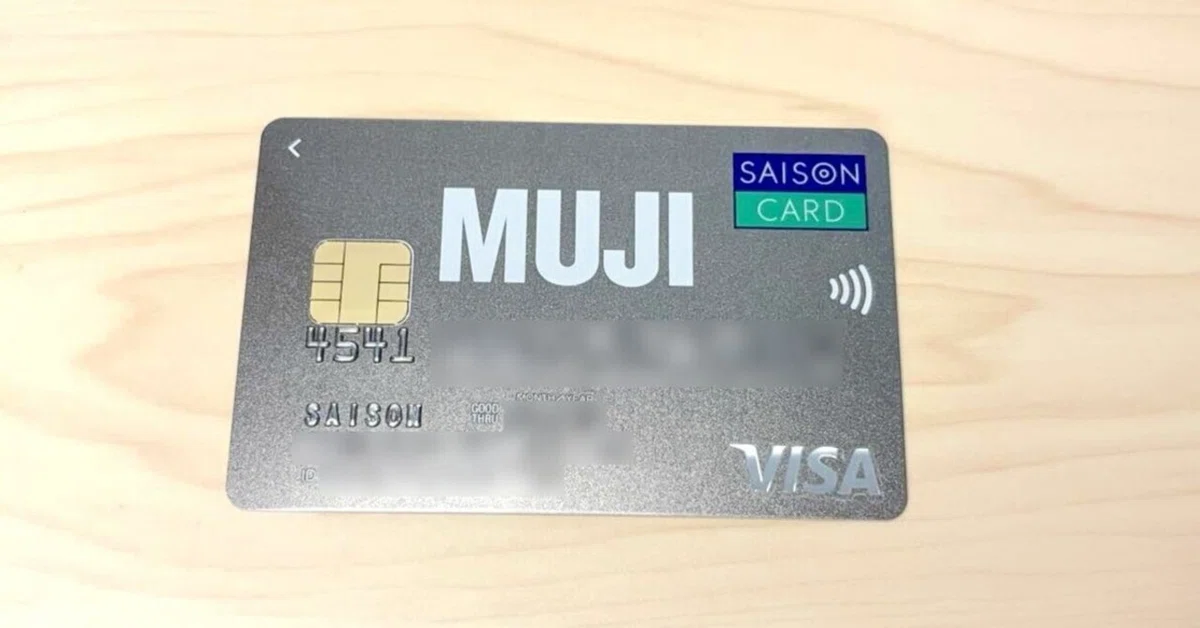
في وقت سابق، تعرضت شركة Ryohin Project اليابانية الشهيرة لهجوم من قبل قراصنة. كان مشروع Ryohin هو المشغل وراء Muji. تسبب الهجوم في تسرب معلومات حوالي 1.09 مليون بطاقة ائتمان. ولكن الأمر الأكثر إثارة للصدمة هو أن MUJI لا يقوم فقط بتخزين أرقام بطاقات الائتمان الخاصة بالمستخدمين بشكل ينتهك اللوائح، ولكنه أيضًا لا يقوم بتشفير أرقام البطاقات، أي أنه يخزنها مباشرة بنص واضح.
قد يعلم المستخدمون الذين يشعرون بالقلق إزاء الحوادث الأمنية أن معظم حالات تسرب البيانات لا تتضمن معلومات الدفع، أي أنه يجب حذف أرقام بطاقات الدفع الخاصة بالمستخدم والأسماء المقابلة للبطاقة وتواريخ انتهاء الصلاحية ورموز الأمان CVV2 بعد الاستخدام لتجنب تسرب البيانات الذي يؤدي إلى السرقة بعد الحوادث الأمنية.
تعرف شركة Muji هذه القاعدة، لذا فإن تصميم نظامها لا يحفظ معلومات الدفع الخاصة بالمستخدم. لكن المشكلة هي أنه بعد قيام Muji بتعديل آلية إصدار النقاط الحصرية أو الخصم الخاصة بها في يوليو 2021، لم تقم بحذف بيانات رقم بطاقة الائتمان التي حصلت عليها بما يتوافق مع متطلبات العملية. يقوم Muji حاليًا بالتحقيق فيما إذا كان هذا خطأ بشريًا أم مشكلة في النظام.
وفقًا لشرح Muji، يتم إصدار بطاقة Muji الائتمانية ذات العلامة التجارية المشتركة من قبل الشركة التعاونية Credit Saison. ووفقًا لتعليمات الطرفين، في الفترة من أكتوبر 2000 إلى يوليو 2021، قامت جهة إصدار البطاقة بتوفير أرقام البطاقات والمعلومات الأخرى إلى موجي لتحديد أعضاء البطاقة وإصدار النقاط الحصرية.
بعد تعديل آلية إصدار النقاط في يوليو 2021، توقف الطرفان عن إرسال أرقام البطاقات. وكان ينبغي على موجي حذف المعلومات في ذلك الوقت، لكن في الحقيقة لم يتم حذف أرقام البطاقات التي تم الحصول عليها. وتضمنت المعلومات المسربة 1.09 مليون رقم بطاقة ائتمان وتواريخ ميلاد المستخدمين، لكنها لم تتضمن أسماء حاملي البطاقات وتواريخ انتهاء الصلاحية ورموز الأمان.
ومع ذلك، نظرًا لأن أنظمة الأعمال الأخرى في Muji تعرضت أيضًا لتسرب البيانات، فقد تضمنت البيانات التي حصل عليها المتسللون رقم البطاقة والاسم بالكامل. ومع ذلك، لم يتم تسريب فترة صلاحية البطاقة ورمز الأمان، لذلك لا داعي للقلق بشأن السرقة.
من الجدير بالذكر أن MUJI تعترف باستخدام نص واضح لتخزين معلومات رقم بطاقة الائتمان الخاصة بالمستخدمين. ومن المنطقي أنه نظرًا لأنه يجب تخزينه، فيجب تشفيره على أي حال. من المربك بعض الشيء تخزينه مباشرةً بنص واضح.
هناك تكهنات بأن Muji قد تستخدم أرقام بطاقات الائتمان كمعرفات مستخدمين، أي لتحديد المستخدمين من خلال أرقام البطاقات في نظام البطاقات ذات العلامات التجارية المشتركة. ومع ذلك، لا يمكن تأكيد هذه التكهنات في الوقت الحالي. ومن غير المعروف ما إذا كان موجي سيصدر تقرير مراجعة مفصل يشرح السبب.
التعليقات