الملخص:
تطلق Microsoft ميزة أمان مؤسسية جديدة تسمى "الحماية من العلامات المائية" لمتصفح Edge، والتي تم تصميمها لتقليل مخاطر التقاط لقطة شاشة لبيانات الشركة أو نشرها أو تسريبها من خلال تراكب علامة مائية شبه شفافة تظهر باستمرار على المحتوى الحساس. ومن المتوقع أن يتم إطلاق هذه الميزة رسميًا في وقت لاحق من هذا العام.
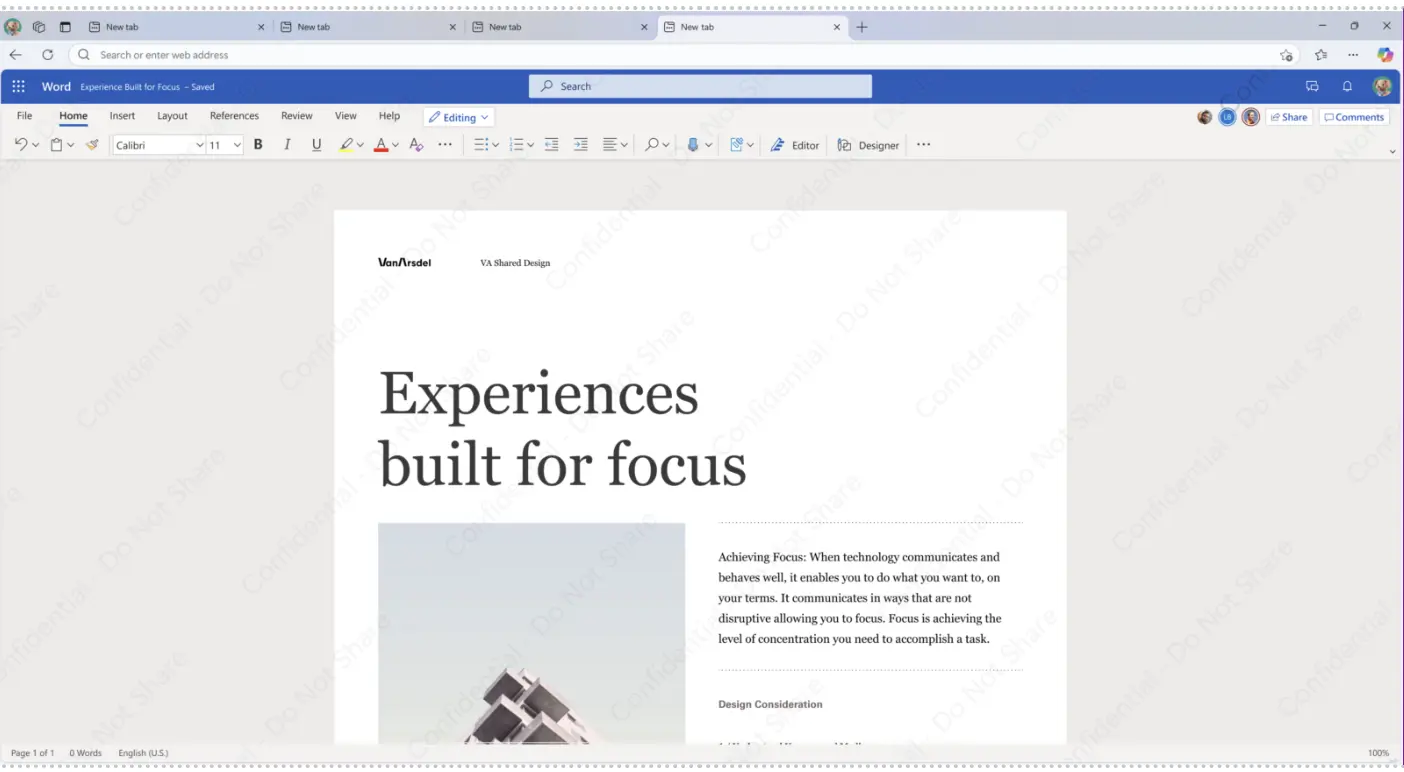
وفقًا للمعلومات الصادرة عن Microsoft، فإن وظيفة حماية العلامة المائية مخصصة بشكل أساسي لمستخدمي Edge for Business. عندما يصل الموظفون إلى مواقع الويب أو المستندات أو محتوى الشركة الخاضع لسياسات حماية البيانات، يقوم المتصفح تلقائيًا بتغطية الصفحة بعلامة مائية شفافة. يتم عرض هذه العلامة المائية مباشرة بواسطة المتصفح ولا يمكن للمستخدمين العاديين إزالتها أو إخفائها بسهولة.
يعتمد الإصدار الحالي من معلومات العلامة المائية تنسيقًا ثابتًا، بما في ذلك نص المطالبة "سري - لا تشارك (سري، لا تشارك)" وهوية المستخدم الحالية والطابع الزمني للوصول. قالت Microsoft إنها تخطط لإضافة محتوى علامة مائية قابل للتخصيص ومولد ديناميكيًا في المستقبل لتلبية احتياجات المزيد من سيناريوهات المؤسسات.
تم دمج هذه الميزة بعمق مع نظام Microsoft Purview Data Loss Prevention (DLP). عندما تقوم إحدى المؤسسات بتكوين قيود على البيانات الحساسة، مثل حظر النسخ أو حظر التحميل أو حظر الطباعة، يقوم Edge تلقائيًا بتشغيل آلية عرض العلامة المائية. تجدر الإشارة إلى أن مجرد إضافة علامة حساسية إلى ملف أو صفحة ويب لن يؤدي إلى إظهار علامة مائية تلقائيًا؛ إذا كانت السياسة ذات الصلة في وضع التدقيق فقط بدلاً من وضع التنفيذ، فلن يتم عرض العلامة المائية أيضًا.
تعتقد Microsoft أن هذه الميزة يمكنها تحسين الوعي الأمني للموظفين بالمعلومات الحساسة بشكل فعال ومساعدة الشركات على تتبع مصدر المحتوى عند حدوث تسرب للمعلومات. على الرغم من أن العلامات المائية لا يمكنها أن تمنع تمامًا التقاط الصور أو لقطات الشاشة من المستوى الفني، إلا أنها يمكن أن تزيد بشكل كبير من تكلفة ومخاطر النشر غير المصرح به لمعلومات الشركة.
بالإضافة إلى حماية العلامة المائية، تقوم Microsoft أيضًا باختبار إمكانات الأمان مثل "الحافظة المحمية". تمنع هذه الإمكانات أيضًا تسرب البيانات من خلال السماح للمؤسسات بالحد من نسخ ولصق المحتوى الحساس بين التطبيقات المُدارة وغير المُدارة.
وفقًا لمتطلبات Microsoft، يجب على المؤسسات التي ترغب في نشر حماية العلامة المائية استخدام ترخيص Microsoft 365 E3 أو E5 المؤهل وتكوينه من خلال خدمة إدارة الحافة. لا تزال الميزة قيد التطوير والمعاينة، ومن المتوقع أن يبدأ طرحها لعملاء المؤسسات في وقت لاحق من هذا العام.
مع شعبية الذكاء الاصطناعي التوليدي والعمل عن بعد والتطبيقات السحابية، تتزايد طلبات المؤسسات على أمان البيانات على مستوى المتصفح. يُظهر دمج Microsoft المباشر لقدرات حماية البيانات في Edge هذه المرة أيضًا أن المتصفح أصبح تدريجيًا مكونًا رئيسيًا لنظام أمان المؤسسة.
التعليقات