الملخص:
أكدت نينتندو وجود ثغرات أمنية في بعض وظائف رمز الاستجابة السريعة للجيل الأول من نينتندو سويتش، مما قد يتسبب في تسرب معلومات المضيف أو تشغيل تعليمات برمجية غير قانونية. يجب على الأجهزة المتأثرة تحديث أنظمتها إلى 23.0.0 في أقرب وقت ممكن.
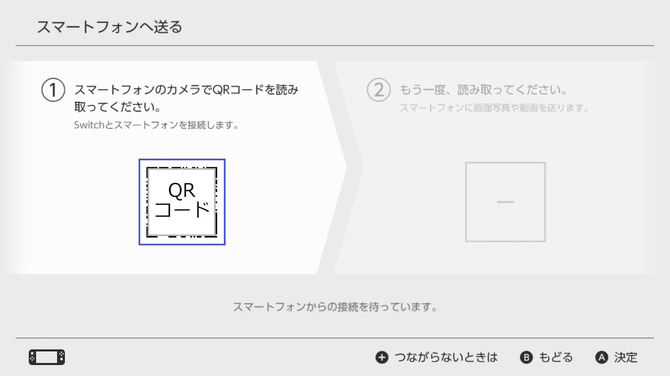
تظهر المستندات التي أصدرتها نينتندو في 10 سبتمبر أن الخطر ينطوي على سيناريوهين للاستخدام: نقل المحتوى من خلال وظيفة "إرسال إلى الهاتف الذكي" في ألبوم الصور، واستخدام السيارات في "Mario Kart Live: Home Circuit". ستعرض كلتا الوظيفتين رمز QR على وحدة التحكم أو شاشة التلفزيون.
تتطلب هذه الثغرة الأمنية وجود جهة خارجية ضارة لقراءة رمز الاستجابة السريعة الموجود على الشاشة مباشرةً لاستغلالها. إذا كان من الممكن منع الآخرين من قراءة رمز الاستجابة السريعة، فلن يتم استغلال الثغرة الأمنية؛ وإلا فقد يستخدمه المهاجم لتشغيل تعليمات برمجية غير قانونية أو الحصول على معلومات محفوظة على المضيف.
يتأثر الجيل الأول من Nintendo Switch بإصدار نظام أقل من 23.0.0. صرحت Nintendo أيضًا بأنه لا يوجد خطر من الحصول على معلومات وحدة التحكم على Nintendo Switch 2.
يمكن للمستخدمين إدخال "الإعدادات" و"المضيف" من القائمة الرئيسية لعرض إصدار النظام الحالي وإجراء التحديثات. يجب على المستخدمين الذين لا يستطيعون الترقية مؤقتًا التأكد من عدم إمكانية قراءة رمز الاستجابة السريعة من قبل أطراف ثالثة عند استخدام الوظيفتين المذكورتين أعلاه، وعدم توصيل هواتفهم الذكية أو أجهزتهم الأخرى غير سيارات السباق.
التعليقات